

Régen elegendő volt a helyi hálózat védelmére egy szokványos tűzfal és vírusirtó programok használata, de a modern hackerekkel és a nemrégiben elterjedt rosszindulatú szoftverekkel szemben ez a megoldás már nem elég hatékony. A régi jó tűzfalak csak a csomagok fejlécét elemzik, és a formális szabályok alapján engedélyezik vagy blokkolják őket. Azonban a csomagok tartalmáról semmit nem tudnak, így nem ismerhetik fel a támadók látszólag legitim tevékenységeit. A vírusirtó programok sem mindig képesek észlelni a rosszindulatú szoftvert, ezért az adminisztrátor feladata a szokatlan aktivitás figyelése és a fertőzött gépek időben történő elszigetelése.
Számos fejlett eszköz létezik, amelyek megvédhetik a vállalat IT-infrastruktúráját. Ma a nyílt forráskódú behatolásészlelő és -megelőző rendszerekről fogunk beszélni, amelyeket drága berendezések és szoftverlicencek vásárlása nélkül is bevezethetünk.
IDS/IPS osztályozás
Az IDS (Intrusion Detection System) egy olyan rendszer, amely a hálózaton vagy egy adott számítógépen zajló gyanús tevékenységeket rögzíti. Eseménynaplókat vezet, és értesíti az információbiztonságért felelős munkatársat. Az IDS-en belül a következő elemeket lehet kiemelni:
- érzékelők a hálózati forgalom, különböző naplók, stb. megfigyelésére;
- elemző alrendszer, amely a kapott adatokban a rosszindulatú hatások jeleit észleli;
- tároló az elsődleges események és az elemzési eredmények összegyűjtésére;
- irányító konzol.
Kezdetben az IDS-eket elhelyezkedésük szerint osztályozták: lehettek a különálló csomópontok védelmét szolgáló (host-based vagy Host Intrusion Detection System – HIDS) vagy a teljes vállalati hálózat védelmét ellátó (network-based vagy Network Intrusion Detection System – NIDS) rendszerek. Érdemes megemlíteni az úgynevezett APIDS-t (Application protocol-based IDS): ezek egy korlátozott számú alkalmazási szintű protokollt figyelnek a specifikus támadások észlelésére, és nem végeznek mélyreható elemzést a hálózati csomagokban. Az ilyen termékek általában proxy szintűek, és konkrét szolgáltatások védelmére használják őket: webkiszolgálók és webalkalmazások (például PHP nyelven íródottak), adatbázis-kiszolgálók stb. A tipikus képviselőjük a mod_security az Apache webkiszolgálóhoz.
Elsősorban az általános NIDS-kel foglalkozunk, amelyek széles kommunikációs protokollkészletet és DPI (Deep Packet Inspection) technológiát támogatnak. Ezek a rendszerek az összes áthaladó forgalmat figyelik, kezdve a tengelyszintről, és széleskörű hálózati támadásokat, valamint jogosulatlan információhozzáférési kísérleteket azonosítanak. Gyakran ezek a rendszerek elosztott architektúrával rendelkeznek, és különböző aktív hálózati eszközökkel lépnek kapcsolatba. Érdemes megjegyezni, hogy sok modern NIDS hibrid, és több megközelítést ötvöz. A konfigurációtól és beállításoktól függően különböző feladatokat képesek ellátni – például egy csomópont vagy egész hálózat védelmét. Továbbá az IDS funkciókat már a munkafolyamatok részére az antivírus csomagok vették át, amelyek a céltudatos adatlopásra szakosodott trójai vírusok elterjedése miatt multifunkcionális tűzfalakká alakultak, amelyek az alábbi feladatokat is ellátják: a gyanús forgalom észlelése és blokkolása.
Kezdetben az IDS csak a rosszindulatú szoftverek tevékenységeinek, portszkenner munkájának vagy például a felhasználók vállalati biztonsági politikája ellen elkövetett szabálysértések észlelésére voltak képesek. Amikor egy adott esemény bekövetkezett, értesítették az adminisztrátort, de viszonylag gyorsan világossá vált, hogy csupán a támadás felismerése nem elegendő – azt meg is kell akadályozni. Így az IDS IPS-sé (Intrusion Prevention Systems) alakult át – olyan behatolásmegelőző rendszerekké, amelyek képesek kapcsolatba lépni a hálózati tűzfalakkal.
Felfedezési módszerek
A modern behatolás-észlelő és -megelőző megoldások különféle módszereket használnak a rosszindulatú aktivitás azonosítására, amelyeket három kategóriára oszthatunk. Ez egy újabb osztályozási lehetőséget ad számunkra a rendszerek számára:
- A szignatúra alapú IDS/IPS rendszerek a forgalomban mintákra bukkannak vagy a rendszerek állapotváltozásait követik, hogy azonosítsák a hálózati támadást vagy a fertőzés kísérletét. Szinte soha nem tévednek, és minimális hamis riasztást adnak, de nem képesek az ismeretlen fenyegetések azonosítására;
- Az IDS anomáliákat detektáló rendszerei nem használnak támadási aláírásokat. Ezek képesek észlelni a normálistól eltérő viselkedést az informatikai rendszerekben (beleértve a hálózati forgalomban jelentkező anomáliákat), és akár ismeretlen támadásokat is képesek észlelni. Az ilyen rendszerek gyakran sok hamis riasztást generálnak, és szakszerűtlen használat mellett megakadályozhatják a helyi hálózat működését;
- A szabályalapú IDS-ek az alábbi elv szerint működnek: ha TÉNY, akkor AKCIÓ. Alapvetően ezek szakértői rendszerek tudásbázisokkal – tények és logikai következtetések szabályainak összegyűjtésével. Az ilyen megoldások nehezen konfigurálhatók, és a rendszergazdától részletes hálózati ismereteket igényelnek.
Az IDS fejlődéstörténete
Az internet és a vállalati hálózatok robbanásszerű fejlődése az 1990-es években kezdődött, azonban a biztonsági technológiák iránti érdeklődés már korábban megjelent. 1986-ban Dorothy Denning és Peter Neumann közzétették az IDES (Intrusion Detection Expert System) modellt, amely a legtöbb modern behatolásészlelő rendszer alapját képezi. Ez a rendszer szakértői rendszert alkalmazott ismert támadási formák azonosítására, valamint statisztikai módszereket és felhasználói/rendszerprofilokat használt. Az IDES Sun munkaállomásokon futott, ellenőrizve a hálózati forgalmat és az alkalmazási adatokat. 1993-ban megjelent a NIDES (Next-generation Intrusion Detection Expert System) – egy új generációs behatolásészlelő szakértői rendszer.
Denning és Neumann munkája nyomán 1988-ban megszületett a MIDAS (Multics intrusion detection and alerting system) nevű szakértői rendszer, amely a P-BEST és a LISP nyelvet használta. Ugyanebben az évben hozták létre a statisztikai módszereken alapuló Haystack rendszert. Egy évvel később a Los Alamos-i Nemzeti Laboratóriumban fejlesztettek ki egy újabb statisztikus anomáliadetektort, a W&S (Wisdom & Sense) néven. Az iparág fejlődése gyors ütemben Haladt. Például 1990-ben a TIM (Time-based inductive machine) rendszerben már megvalósították az anomáliák észlelését induktív tanulás alkalmazásával a felhasználói minták alapján (Common LISP nyelv). Az NSM (Network Security Monitor) az anomáliák észlelésére hozzáférési mátrixokat hasonlított össze, míg az ISOA (Information Security Officer’s Assistant) különböző észlelési stratégiákat támogatott: statisztikai módszereket, profil-ellenőrzést és szakértői rendszert. Az AT&T Bell Labs által kifejlesztett ComputerWatch rendszer egyaránt alkalmazta a statisztikai módszereket és a szabályokat, míg az első elosztott IDS prototípusát a Kaliforniai Egyetem fejlesztői már 1991-ben elkészítették — a DIDS (Distributed intrusion detection system) egyben szakértői rendszer is volt.
Kezdetben az IDS-ek zárt forráskódúak voltak, de 1998-ban a Lawrence Berkeley National Laboratory kiadta a Bro-t (2018-ban Zeek névre váltott) — egy nyílt forráskódú rendszert, amely saját szabálynyelvet használt a libpcap adatok elemzésére. Ugyanebben a hónapban megjelent a libpcap-ot használó APE csomagszippelő, amely egy hónap múlva Snort néven vált ismertté és később teljes értékű IDS/IPS lett. Ekkor kezdték el a számos zárt forráskódú megoldás is megjelenni.
Snort és Suricata
Számos cég előnyben részesíti az ingyenes, nyílt forráskódú IDS/IPS rendszereket. Hosszú időn keresztül a már említett Snort volt az ipari sztenderd, de most a Suricata rendszer váltotta fel ezt. Tekintsük át részletesebben előnyeiket és hátrányaikat. A Snort a szignatúrák és az anomáliák valós idejű észlelésének előnyeit ötvözi. A Suricata további módszereket is lehetővé tesz a szignatúrákon alapuló támadások észlelésén kívül. A rendszert a Snort projekttől elvált fejlesztőcsoport hozta létre, és az IPS funkciókat a 1.4-es verziótól támogatja, míg a Snort később kapta meg a behatolásmegelőzés lehetőségét.
A fő különbség a két népszerű termék között az, hogy a Suricata lehetőséget ad GPU használatára IDS üzemmódban, valamint fejlettebb IPS-sel rendelkezik. A rendszer eleve párhuzamos működésre lett tervezve, míg a Snort egy egyedi szálú termék. Hosszú története és örökölt kódja miatt nem optimálisan használja a többszálas/multicore hardverplatformokat, míg a Suricata általános célú számítógépeken akár 10 Gbit/s forgalmat is képes kezelni. Hosszasan lehetne beszélni a két rendszer hasonlóságairól és különbségeiről, de míg a Suricata motorja gyorsabban működik, ez nem elengedhetetlen olyan szűk sávszélességű csatornák esetén.
Telepítési lehetőségek
Az IPS-t úgy kell elhelyezni, hogy a rendszer láthassa az általa felügyelt hálózati szegmenseket. Leggyakrabban ez egy dedikált számítógép, amelynek egyik interfésze a határberendezések után csatlakozik, és „figyel” rajtuk keresztül a védtelen nyilvános hálózatokba (Internet). Az IPS másik interfésze a védett szegmens bemenetére csatlakozik, hogy a forgalom áthaladjon a rendszeren, és elemzésre kerüljön. Bonyolultabb esetekben több védett szegmens is lehet: például a vállalati hálózatokban gyakran külön DMZ-t (demilitarizált zóna) alakítanak ki, amelyből nyilvános szolgáltatások érhetők el az Interneten.
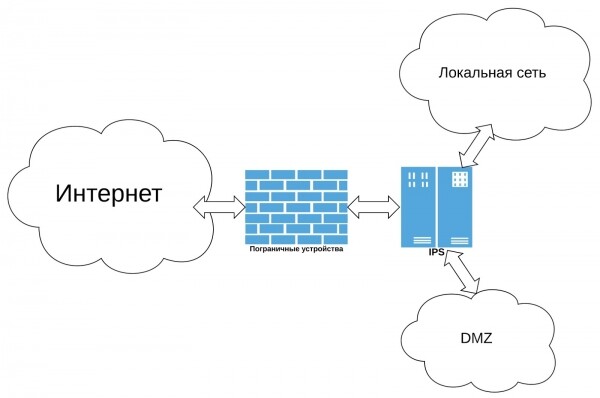
Ez az IPS megakadályozhatja a portszkennelési vagy jelszavak kitalálása miatti betörési kísérleteket, valamint különböző sebezhetőségek kihasználását levelezőszerverek, webszerverek vagy szkriptek esetében, továbbá más típusú külső támadásokat. Ha a helyi hálózat számítógépei kártékony szoftverrel fertőződnek meg, az IDS megakadályozza, hogy kapcsolatba lépjenek a botnetekhez tartozó külső szerverekkel. A helyi hálózat komolyabb védelme valószínűleg bonyolult konfigurációt igényel, elosztott rendszerrel és nem olcsó menedzselt kapcsolókkal, amelyek képesek a forgalmat tükrözni a IDS interfészének egyik portjára csatlakoztatva.
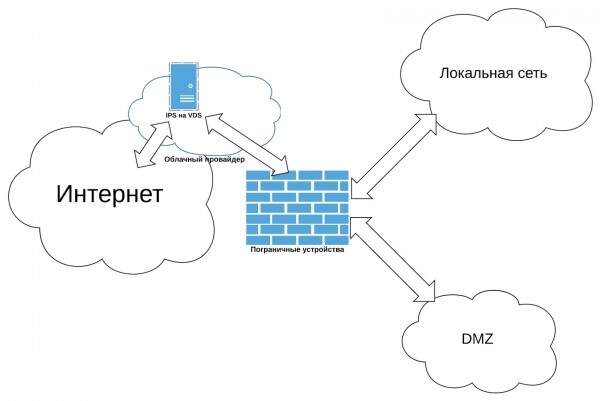
A vállalati hálózatok gyakran elérnek elosztott szolgáltatásmegtagadási (DDoS) támadásokhoz. Bár a modern IDS-ek képesek védekezni ellenük, a fenti telepítési változat itt aligha segít. A rendszer észleli a kártékony tevékenységet és blokkolja a parazita forgalmat, de ehhez a csomagoknak át kell haladniuk egy külső internetkapcsolaton, és be kell kerülniük a hálózati interfészére. A támadás intenzitásától függően az adatátviteli csatorna esetleg nem bírja el a terhelést, és a támadók célja teljesül. Az ilyen esetekben javasoljuk, hogy az IDS-t virtuális szerveren helyezzük üzembe, amelynek internetkapcsolata értelemszerűen nagyobb teljesítményű. A VPS-t VPN-en keresztül lehet csatlakoztatni a helyi hálózathoz, majd szükség lesz az egész külső forgalom útvonalának beállítására. Így DDoS-támadás esetén nem kell a csomagokat a szolgáltatóhoz vezetni, azok a külső csomóponton blokkolásra kerülnek.
A választás problémája
Nagyon nehéz kiemelni a vezetőt a díjmentes rendszerek közül. Az IDS/IPS választását a hálózat topológiája, a szükséges védelmi funkciók, valamint az adminisztrátor személyes preferenciái és a beállításokkal való bíbelődés iránti vágya határozza meg. A Snort régebbi múltra tekint vissza, és jobban dokumentált, bár a Suricata-ról is nagyon könnyen található információ az interneten. Mindenesetre a rendszer elsajátításához bizonyos erőfeszítéseket kell tenni, amelyek végül megtérülnek — a kereskedelmi hardveres és hardver-szoftveres IDS/IPS-ek elég drágák, és nem mindig férnek bele a költségkeretbe. Nem érdemes megbánni a ráfordított időt, mivel a jó adminisztrátor mindig a munkaadója segítségével fejlesztette tudását. Ebben a helyzetben mindenki nyer. A következő cikkben megvizsgálunk néhány telepítési lehetőséget a Suricata-ra, és a gyakorlatban összehasonlítjuk ezt a korszerűbb rendszert a klasszikus IDS/IPS Snort-tal.
Forrás: habr.com
