

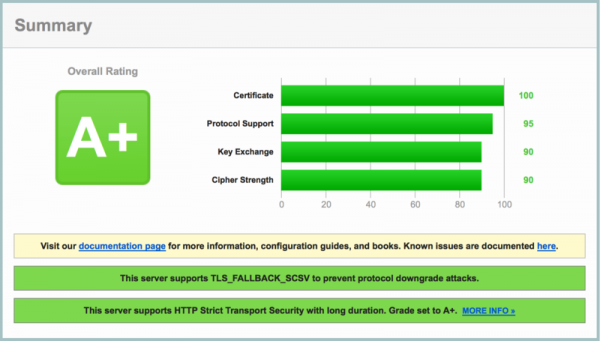
A titkosítás megbízhatósága az egyik legfontosabb tényező az üzleti informatikai rendszerek használatakor, mivel ezek naponta hatalmas mennyiségű bizalmas információt továbbítanak. Az SSL-kapcsolat minőségének független értékelésére a Qualys SSL Labs tesztje a legelterjedtebb. Mivel ezt a tesztet bárki lefuttathatja, a SaaS szolgáltatók számára különösen fontos, hogy a teszt értékelése maximális legyen. Az SSL-kapcsolat minőségére nemcsak a SaaS szolgáltatók, hanem a hagyományos vállalatok is figyelnek. Számukra ez a teszt nagyszerű lehetőséget kínál a potenciális sebezhetőségek azonosítására és a kiberbűnözők útjának előzetes elzárására.
A Zimbra OSE-ben kétfajta tanúsítvány használata megengedett. SSL tanúsítványokAz első egy önhitelesített tanúsítvány, amely automatikusan hozzáadódik a telepítés során. Ez a tanúsítvány ingyenes és időben korlátlan, így ideálisan alkalmas a Zimbra OSE tesztelésére vagy kizárólag a belső hálózaton való használatra. Azonban a webklienseből való belépéskor a felhasználók figyelmeztetést látnak a böngészőjükben, hogy ez a tanúsítvány nem megbízható, és a Qualys SSL Labs tesztjén a szervere egyértelműen megbukik.
A második egy kereskedelmi SSL-tanúsítvány, amelyet hitelesítéssel foglalkozó központ írt alá. Az ilyen tanúsítványokat a böngészők problémamentesen kezelik, és általában kereskedelmi célokra használják a Zimbra OSE esetében. A kereskedelmi tanúsítvány helyes telepítése után a Zimbra OSE 8.8.15 A értékelést mutat a Qualys SSL Labs tesztjén. Ez kiváló eredmény, de a célunk az A+ eredmény elérése.
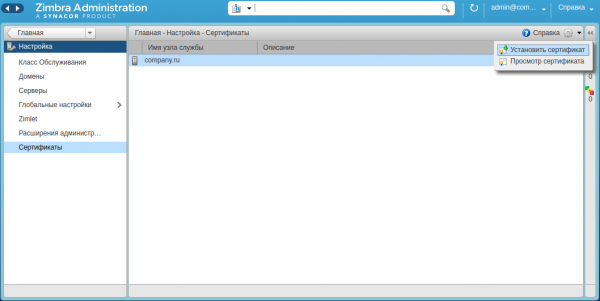
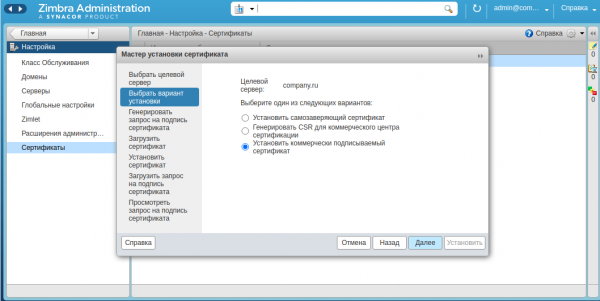
A maximális értékelés eléréséhez a Qualys SSL Labs tesztjén a Zimbra Collaboration Suite Open-Source Edition használatakor számos lépést kell követni:
1. A Diffie-Hellman protokoll paramétereinek növelése
Alapértelmezés szerint a Zimbra OSE 8.8.15 összes OpenSSL-t használó összetevőjében a Diffie-Hellman protokoll paraméterek értéke 2048 bit. Ez általában bőven elegendő az A+ minősítés megszerzéséhez a Qualys SSL Labs tesztjén. Ha azonban régebbi verziókról frissít, a paraméterek értéke alacsonyabb lehet. Ezért javasolt a frissítés befejezése után futtatni a zmdhparam set -new 2048 parancsot, amely emeli a Diffie-Hellman protokoll paramétereket az elfogadható 2048 bitre. Szükség esetén ezzel a parancsal 3072 vagy 4096 bitre is emelheti az értéket, ami egyrészt növeli a generálási időt, másrészt kedvezően hat a levelezőszerver biztonsági szintjére.
2. Ajánlott titkosított listák engedélyezése
Alapértelmezés szerint a Zimbra Collaboration Suite Open-Source Edition széleskörű erős és gyenge titkosítási algoritmusokat támogat, amelyekkel a védett kapcsolaton áthaladó adatokat titkosítják. Azonban a gyenge titkosítások használata jelentős hátrányt jelent az SSL-kapcsolat biztonságosságának ellenőrzésekor. Ezen problémák elkerülése érdekében be kell állítani a használt titkosítási algoritmusok listáját.
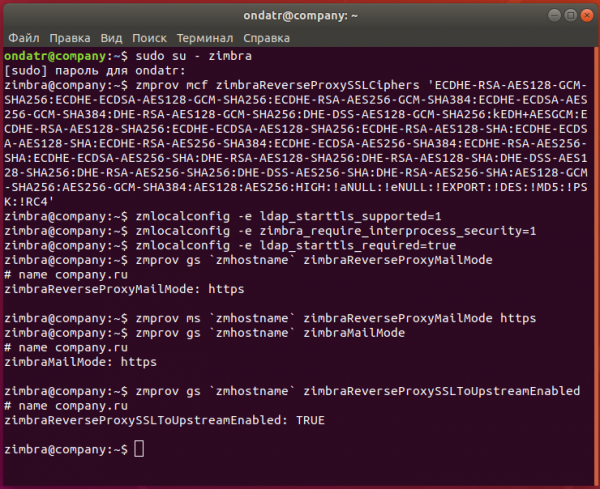
Ehhez használja a parancsot zmprov mcf zimbraReverseProxySSLCiphers 'ECDHE-RSA-AES128-GCM-SHA256:ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES256-GCM-SHA384:ECDHE-ECDSA-AES256-GCM-SHA384:DHE-RSA-AES128-GCM-SHA256:DHE-DSS-AES128-GCM-SHA256:kEDH+AESGCM:ECDHE-RSA-AES128-SHA256:ECDHE-ECDSA-AES128-SHA256:ECDHE-RSA-AES128-SHA:ECDHE-ECDSA-AES128-SHA:ECDHE-RSA-AES256-SHA384:ECDHE-ECDSA-AES256-SHA384:ECDHE-RSA-AES256-SHA:ECDHE-ECDSA-AES256-SHA:DHE-RSA-AES128-SHA256:DHE-RSA-AES128-SHA:DHE-DSS-AES128-SHA256:DHE-RSA-AES256-SHA256:DHE-DSS-AES256-SHA:DHE-RSA-AES256-SHA:AES128-GCM-SHA256:AES256-GCM-SHA384:AES128:AES256:HIGH:!aNULL:!eNULL:!EXPORT:!DES:!MD5:!PSK:!RC4'
Ez a parancs az ajánlott titkosítások készletét azonnal tartalmazza, így a megbízható titkosítókat azonnal a listában lehet elhelyezni, miközben a megbízhatatlanokat ki lehet zárni. Most már csak annyit kell tennie, hogy újraindítja a hátsó proxy csomópontokat a zmproxyctl restart parancs segítségével. Az újraindítás után a végrehajtott változtatások érvénybe lépnek.
Ha ez a lista valamilyen okból nem megfelelő az Ön számára, bizonyos gyenge titkosításokat eltávolíthat a következő parancs segítségével zmprov mcf +zimbraSSLExcludeCipherSuites. Például a parancs zmprov mcf +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites TLS_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_MD5 +zimbraSSLExcludeCipherSuites SSL_RSA_WITH_RC4_128_SHA +zimbraSSLExcludeCipherSuites TLS_ECDHE_RSA_WITH_RC4_128_SHA, amely teljes mértékben kizárja az RC4 titkosító használatát. Ugyanezt megteheti az AES és 3DES titkosítók esetében is.
3. HSTS engedélyezése
Az összes TLS kapcsolatra vonatkozó titkosítás és a kapcsolatok helyreállításának kötelező érvényű aktiválása szintén kötelező a Qualys SSL Labs teszténél a legmagasabb pontszám elnyeréséhez. Ezek engedélyezéséhez a következő parancsot kell beírni: zmprov mcf +zimbraResponseHeader "Strict-Transport-Security: max-age=31536000". Ez a parancs hozzáadja a szükséges fejlécet a konfigurációhoz, és az új beállítások érvényesítéséhez újra kell indítani a Zimbra OSE-t a következő paranccsal: zmcontrol restart.
Már ezen a ponton a Qualys SSL Labs teszt A+ értékelést fog mutatni, de ha szeretné további javítani a szerver biztonságát, akkor még számos intézkedést megtehet.
Például engedélyezheti a köztes folyamatok közötti titkosítás kényszerítését, valamint a Zimbra OSE szolgáltatásokhoz való csatlakozáskor is kötelezővé teheti a titkosítást. A köztes folyamatok közötti kapcsolatok ellenőrzéséhez a következő parancsokat kell beírni:
zmlocalconfig -e ldap_starttls_supported=1
zmlocalconfig -e zimbra_require_interprocess_security=1
zmlocalconfig -e ldap_starttls_required=true
A kötelező titkosítás engedélyezéséhez be kell írni:
zmprov gs `zmhostname` zimbraReverseProxyMailMode
zmprov ms `zmhostname` zimbraReverseProxyMailMode https

zmprov gs `zmhostname` zimbraMailMode
zmprov ms `zmhostname` zimbraMailMode https

zmprov gs `zmhostname` zimbraReverseProxySSLToUpstreamEnabled
zmprov ms `zmhostname` zimbraReverseProxySSLToUpstreamEnabled TRUE
Ezekkel a parancsokkal az összes kapcsolat titkosítva lesz a proxy-szerverek és levelezőszerverekkel, valamint minden ilyen kapcsolat proxyzása is megvalósul.
Így követve ajánlásainkat, nemcsak a SSL kapcsolat biztonsági tesztjén érheti el a legmagasabb értékelést, hanem jelentősen növelheti a Zimbra OSE teljes infrastruktúrájának biztonságát is.
Bármilyen kérdése van a Zextras Suitere vonatkozóan, a Zextras cég képviselőjéhez, Trianda Katerinához fordulhat a katerina@zextras.com e-mail címen.
Forrás: habr.com
