

Elmondjuk, hogyan vezettük be az elektronikus látogatási regisztrációs rendszert biometrikus technológiákkal az adatközpontunkban: miért volt szükség rá, miért fejlesztettünk megint saját megoldást, és milyen előnyöket szereztünk.
Belépés és kilépés
A látogatók hozzáférése a kereskedelmi adatközpontba fontos szempont az objektum működésének megszervezésében. Az adatközpont biztonsági politikája megköveteli a látogatások pontos nyilvántartását és a dinamika nyomon követését.
Néhány évvel ezelőtt a Linxdatacenter-nél úgy döntöttünk, hogy teljesen digitális formára váltunk a látogatási statisztikáinkkal a szentpétervári adatközpontunkban. Lemondtunk a hagyományos hozzáférési regisztrációról – vagyis a látogatási napló kitöltéséről, a papíralapú archívum vezetéséről és a dokumentumok bemutatásáról minden látogatás során.
Technikai szakembereink 4 hónap alatt kifejlesztették az elektronikus látogatási regisztrációs rendszert, amely biometrikus hozzáférés-ellenőrző technológiákkal kombinálva működik. A fő cél az volt, hogy egy modern eszközt hozzunk létre, amely megfelel biztonsági követelményeinknek és egyben kényelmes a látogatók számára.
A rendszer teljes átláthatóságot biztosított az adatközpont látogatásainak képében. Ki, mikor és hová kapott hozzáférést az adatközponthoz, beleértve a szerverek állványait – minden ilyen információ azonnal elérhetővé vált kérésre. A látogatási statisztikák egy pár kattintással exportálhatók a rendszerből – a kliensek és a tanúsító szervezetek auditorai számára készült jelentések elkészítése sokkal egyszerűbbé vált.
Kiindulópont
Az első szakaszban kifejlesztettünk egy megoldást, amely lehetővé tette az összes szükséges adat bevitelét táblagépen a belépéskor az adatközpontba.
A hitelesítés a látogató személyes adatainak megadásával történt. Ezt követően a táblagép adatokat cserélt a biztonsági poszt számítógépével egy dedikált védett kommunikációs csatornán. Ezt követően elkészült a belépőjegy.
A rendszer két fő típusú kérelmet kezelt: ideiglenes hozzáférési kérelem (egyszeri látogatás) és állandó hozzáférési kérelem. Az ezekhez a típusú kérelmekhez kapcsolódó szervezési eljárások az adatközpontban jelentősen eltérnek:
- Az ideiglenes hozzáférési kérelemben meg kell adni a látogató nevét és cégét, valamint azt a kapcsolattartót, aki végig kíséri a látogatása alatt az adatközpontban.
- A folyamatos hozzáférés lehetővé teszi a látogatók számára, hogy önállóan navigáljanak az adatközpontban (például ez fontos a megrendelői szakemberek számára, akik rendszeresen látogatnak az adatközpontban található berendezésekhez). Az ilyen szintű hozzáférés megköveteli, hogy az egyén részt vegyen egy bevezető munkavédelmi oktatáson és aláírja a Linxdatacenter-rel a személyes és biometrikus adatok (ujjlenyomat, fénykép) átadásáról szóló megállapodást, valamint magában foglalja az adatközpontban való munkavégzés szabályaival kapcsolatos dokumentumok szükséges csomagjának elektronikus levélben történő megkapását.
A folyamatos hozzáférés rögzítésekor teljesen eltűnik a szükség, hogy minden alkalommal újra kitöltsünk egy kérvényt és személyazonosságunkat dokumentumokkal megerősítsük; elegendő az ujjunkat a belépéshez azonosítani.
Változás!
A platform, amelyen az első verziót bevezettük, a Jotform építője. A megoldást kérdőívek készítésére használják, mi magunk fejlesztettük ki a regisztrációs rendszerhez.
Azonban az idő múlásával a használat során bizonyos „szűk keresztmetszetek” és továbbfejlesztési lehetőségek derültek ki.
Az első kihívás – a Jotform nem volt optimalizálva táblagépes formátumra, és a kitöltéshez szükséges űrlapok gyakran „elúsztak” a méretük miatt oldalletöltés után, meghaladták a képernyő határait, vagy éppen ellenkezőleg, összecsúsztak. Ez sok kellemetlenséget okozott a regisztráció során.
Nem volt mobilalkalmazás sem, ezért a rendszertábla felületét kioszk formátumban kellett futtatnunk a táblagépen. Azonban ez a korlátozás kedvező hatással volt – kioszk üzemmódban az alkalmazás nem zárható be vagy összeolvasztva a táblagépen adminisztrátori szint nélkül, ami lehetővé tette, hogy egy normál felhasználói táblagépet regisztrációs terminálként használjunk az adatközpontba való belépéshez.
A tesztelés során számos hiba bukkant fel. A platform számos frissítése a megoldás fagyásához és meghibásodásához vezetett. Különösen gyakran történt ez akkor, amikor a frissítések azokat a modulokat érintették, amelyekre a regisztrációs mechanizmusunk funkcionalitása épült. Például a látogatók által kitöltött űrlapok nem jutottak el a biztonsági ponthoz, elvesztek, stb.
A folyamatos regisztrációs rendszer működése rendkívül fontos, mivel a szolgáltatást naponta használják mind a munkatársak, mind az ügyfelek. A "fagyás" időszakában az egész folyamatot 100%-ban papíralapú formátumba kellett visszaállítani, ami elfogadhatatlan régiséget jelentett, hibákhoz vezetett, és összességében óriási visszalépésnek tűnt.
Egy időben a Jotform kiadta a mobil verzióját, de ez a frissítés nem oldotta meg minden feladatunkat. Így például össze kellett "keresztezni" az egyes űrlapokat egymással, például a képzési és bevezető oktatási feladatokhoz a tesztelés elve alapján.
Még a fizetett verzió használatakor is további, Pro szintű kibővített licenc szükségeltetett minden feladatunkhoz. Az eredményül kapott "ár/érték" arány messze volt az optimálistól – drága, felesleges funkciókat kaptunk, amelyek amúgy is jelentős módosításokat igényeltek tőlünk.
2.0-s verzió, vagyis "Csináld magad"
A helyzet elemzése után arra a következtetésre jutottunk, hogy a legegyszerűbb és legmegbízhatóbb megoldás az, ha saját megoldást hozunk létre, és a rendszer funkcionális részét egy saját felhőbeli virtuális gépre helyezzük át.
Magunk írtunk szoftvert a űrlapokhoz React-ban, mindezt Kubernetes használatával bevezettük a termelési környezetbe a saját infrastruktúránkon, és ennek eredményeként megkaptuk a saját, harmadik féltől független regisztrációs rendszert a DC-be való belépéshez.
Az új verzióban frissítettük az űrlapot a folyamatos belépődíjak kényelmes kezelése érdekében. Amikor egy ügyfél kitölti a DC-be való belépés űrlapját, átmehet egy másik alkalmazásba, részt vehet egy gyors oktatáson a DC-ben való tartózkodás szabályairól, valamint tesztelést végezhet, majd visszatérhet az űrlap "peremére" a táblagépen, és befejezheti a regisztrációt. Ráadásul a látogató ezt az alkalmazások közötti mozgást nem is észleli!
A projektet viszonylag gyorsan megvalósítottuk: az alap űrlap létrehozása a DC-be való belépéshez és annak bevezetése a termelési környezetbe mindössze egy hónapot vett igénybe. A bevezetéstől a mai napig egyetlen hibát sem regisztráltunk, és ezzel megszabadultunk az olyan kisebb kellemetlenségektől, mint az interfész és a képernyő méretei közötti eltérés.
Párral – és kész
A bevezetés után egy hónapon belül áthelyeztük a szükséges űrlapjainkat a saját platformunkra:
- Hozzáférés a DC-hez,
- Munkákra vonatkozó kérelem,
- Bevezető oktatás.
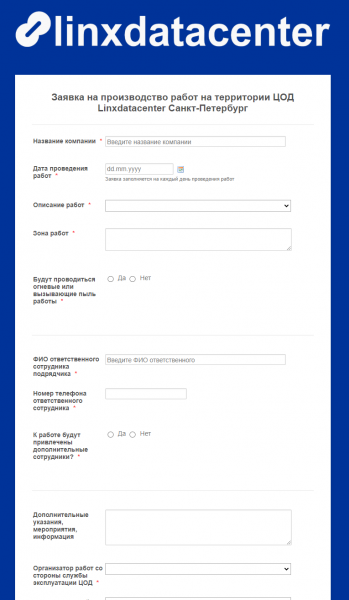
Így néz ki a munkákra vonatkozó kérelem űrlapja az adatközpontban.
A rendszer a felhőnkben van telepítve Szentpéterváron. Teljes mértékben ellenőrizzük a virtuális gépek működését, minden IT-erőforrás le van foglalva, ez pedig biztosít minket afelől, hogy a rendszer nem hibázik, és nem veszít adatokat semmilyen forgatókönyv esetén.
A rendszerhez szükséges szoftver egy Docker-konténerben van telepítve a saját adatközponti repository-ban – ez jelentősen megkönnyíti a rendszer beállítását új funkciók hozzáadásakor, már meglévő lehetőségek módosításakor, valamint a jövőben egyszerűbbé teszi a frissítéseket, skálázást stb.
A rendszer minimális IT-erőforrásokat igényel az adatközponttól, ugyanakkor teljes mértékben megfelel elvárásainknak a funkcionalitás és megbízhatóság szempontjából.
Mi van most és mi vár ránk a jövőben?
Összességében a belépési eljárás változatlan maradt: elektronikus kérelem űrlapot kell kitölteni, majd a látogatók adatai "elmennek" a biztonsági őrhöz (név, cég, beosztás, látogatás célja, kísérő személy az adatközpontban stb.), a listákkal való összevetés történik, és döntés születik a belépésről.
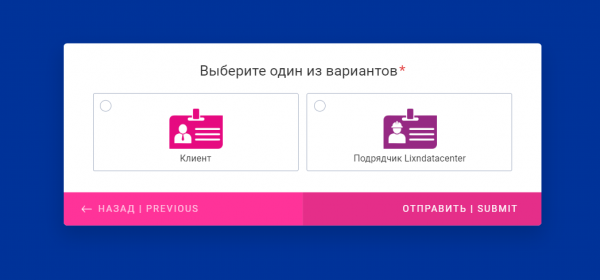
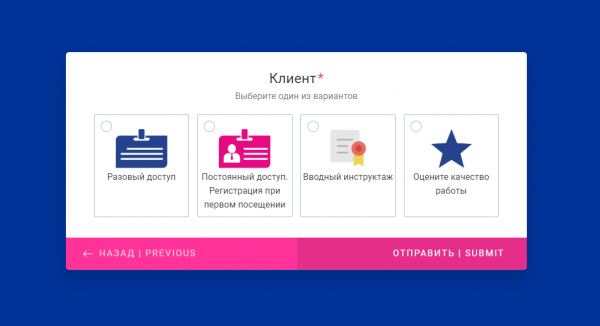
Mit tud még a rendszer? Bármilyen elemzési feladat a történelmi perspektívában, valamint monitoring. Néhány ügyfél belső ellenőrzési célokra kér jelentéseket. E rendszer segítségével nyomon követjük a maximális látogatószám időszakait, ami lehetővé teszi számunkra a munkák hatékonyabb tervezését az adatközpontban.
A jövőbeni tervek között szerepel az összes létező ellenőrző lista integrálása a rendszerbe – például az új állvány elkészítésének folyamata. Az adatközpontban van egy szabályozott lépéssorozat az állvány ügyfélnek való előkészítésére. Részletesen le van írva, hogy pontosan mit és milyen sorrendben kell megtenni a kezdet előtt – elektromos táplálásra vonatkozó követelmények, hány PDUs és patch panelek szükségesek a csatlakozáshoz, milyen dugókat kell eltávolítani, szükséges-e a beléptető rendszer, videokamera stb. Tele van az egész jelenleg papíralapú ügyintézéssel és részben elektronikus platformon, de a vállalat folyamatainak már érettségi állapota van a teljes digitális formátumra és webes felületre való migráláshoz ezeknek a feladatoknak a támogatása és ellenőrzése érdekében.
Ebben az irányban fog tovább fejlődni a megoldásunk, új hátsó irodai folyamatokat és feladatokat lefedve.
Forrás: habr.com
