

Folytatás cikkből származnak arról, hogyan sikerült közvetlen VPN-alagutot létrehozni két, a szolgáltatók NAT-ja mögött lévő számítógép között. Az előző cikkben egy harmadik fél általi kapcsolódás folyamatát írtam le - egy bérbe vett VPS egy olyan szerepet betöltő közvetítő (amit valami STUN-szervernek és a csomópontok adatátvitelének tekinthetünk). Ebben a cikkben arról fogok beszélni, hogyan tudtam VPS nélkül megoldani, de a közvetítők megmaradtak, és ők voltak a STUN-szerver és a Yandex.Disk...
Bevezetés
A múlt bejegyzésének kommentjeit olvasva rájöttem, hogy a megvalósítás legfőbb hátránya a közvetítő - a harmadik fél (VPS) használata volt, amely megadta a csatlakozáshoz szükséges aktuális csomóponti paramétereket. Figyelembe véve a valódi STUN használatára tett javaslatokat (melyekből nagyon sok van) a csatlakozási paraméterek meghatározásához. Először is arra gondoltam, hogy a TCPDump segítségével megnézem a csomagok tartalmát, amikor a STUN-szerver kommunikál a kliensekkel, és teljesen olvashatatlan tartalmat kaptam. A protokollra való rákeresés közben találtam egy cikket a protokoll leírásával. Megértettem, hogy önállóan nem tudok kérést végrehajtani a STUN-szerverhez, ezért a tervemet „távoli fiókba” tettem.
Elmélet
Nemrég STUN-szervert kellett telepítenem Debianra a következő csomagból
# apt install stun-serverés a függőségek között láttam a stun-client csomagot, de nem tulajdonítottam neki jelentőséget. De később eszembe jutott a stun-client csomag, és úgy döntöttem, hogy utánajárok, hogyan működik, és a Google-on és Yandex-en keresve kaptam:
# apt install stun-client
# stun stun.ekiga.net -p 21234 -v
Válaszban a következőt kaptam:
STUN kliens verzió 0.97
Megnyitott port 21234 fd 3-mal
Megnyitott port 21235 fd 4-gyel
STUN üzenet kódolása:
ChangeRequest kódolása: 0Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 4Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 2Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
Megkaptam a STUN üzenetet: 92 byte
MappedAddress = :2885
SourceAddress = 216.93.246.18:3478
ChangedAddress = 216.93.246.17:3479
Ismeretlen attribútum: 32800
ServerName = Vovida.org 0.98-CPC
Megkaptam az 1 azonosítóval rendelkező 257 típusú üzenetet
STUN üzenet kódolása:
ChangeRequest kódolása: 0Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.17:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 4Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 2Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 0Készen állok, hogy 28 byte hosszú üzenetet küldjek a :2885 IP címre
Megkaptam a STUN üzenetet: 28 byte
ChangeRequest = 0
Megkaptam az 11 azonosítóval rendelkező 1 típusú üzenetet
STUN üzenet kódolása:
ChangeRequest kódolása: 0Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.17:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 4Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 2Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
Megkaptam a STUN üzenetet: 92 byte
MappedAddress = :2885
SourceAddress = 216.93.246.17:3479
ChangedAddress = 216.93.246.18:3478
Ismeretlen attribútum: 32800
ServerName = Vovida.org 0.98-CPC
Megkaptam a 10 azonosítóval rendelkező 257 típusú üzenetet
STUN üzenet kódolása:
ChangeRequest kódolása: 4Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 2Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 4Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 2Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 4Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 2Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 4Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 2Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 4Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
STUN üzenet kódolása:
ChangeRequest kódolása: 2Készen állok, hogy 28 byte hosszú üzenetet küldjek a 216.93.246.18:3478 IP címre
teszt I = 1
teszt II = 0
teszt III = 0
teszt I(2) = 1
náttal rendelkező = 1
térképelt IP azonos = 1
hairpin = 1
port megőrzés = 0
Elsődleges: Független leképezés, Port függő szűrő, véletlenszerű port, fogsor
A visszatérési érték 0x000006
A sorozat tartalmazza az értéket
MappedAddress = :2885
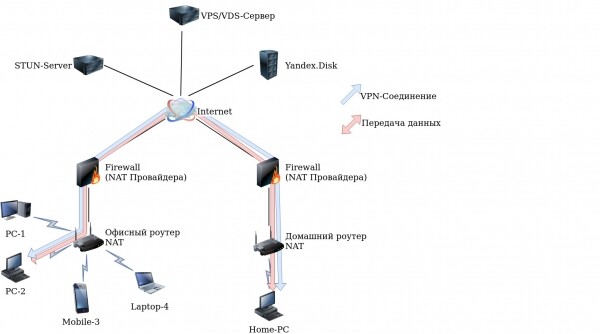
pontosan az, amire szükség van! Ez megjelenítette a jelenlegi állapotot a helyi UDP 21234 porton történő kapcsolathoz. De ez csak félsiker, felmerült a kérdés, hogyan lehet ezeket az adatokat távoli csomópontra átadni és VPN-kapcsolatot létesíteni. Az e-mail protokoll használata, vagy talán a Telegram?! Sok lehetőség van, és úgy döntöttem, hogy a Yandex.Disket használom, mivel már találkoztam vele. Cikk a Curl működéséről WebDav-on keresztül a Yandex.Disk-en.. Gondolkodva a megvalósításon, eljutottam egy ilyen schémához:
- Jelezni a csomópontok összekapcsolásra való készenlétét egy bizonyos, időbélyeggel ellátott fájl meglétével a Yandex.Disk-en;
- Ha a csomópontok készen állnak, akkor a STUN-szervertől kell lekérni a jelenlegi paramétereket;
- A jelenlegi paramétereket töltsük fel a Yandex.Disk-re;
- Ellenőrizni a távoli csomópont paramétereinek meglétét és beolvasni azokat a Yandex.Disk fájlból;
- Csatlakozás a távoli csomóponthoz OpenVPN segítségével.
Gyakorlat
Kicsit gondolkodva, a múltkori cikk tapasztalatait figyelembe véve, gyorsan írtam egy skriptet. Szükségünk lesz:
# apt install openvpn stun-client curl Here is the actual script:
Kezdeti változat
# cat vpn8.sh
#!/bin/bash
######################## Задаем цветной текст ###
WARN='33[37;1;41m'				#
END='33[0m'					#
RED='33[0;31m'         #  ${RED}		#
GREEN='33[0;32m'      #  ${GREEN}		#
#################################################
####################### Проверяем наличие необходымих приложений #########################################################
al="echo readlink dirname grep awk md5sum shuf nc curl sleep openvpn cat stun"
ch=0
for i in $al; do which $i > /dev/null || echo -e "${WARN}Для работы необходим $i ${END}"; which $i > /dev/null || ch=1; done
if (( $ch > 0 )); then echo -e "${WARN}Ой, отсутствуют необходимые для корректной работы приложения${END}"; exit; fi
#######################################################################################################################

if [[ $1 == '' ]]; then echo -e "${WARN}Введите идентификатор соединения (любое уникальное слово, должно быть одинаковое с двух сторон!) ${END} t
${GREEN}Для запуска в автоматическом режиме при включении компьютера можно прописать в /etc/rc.local строку nohup /<путь к файлу>/vpn8.sh  > /var/log/vpn8.log 2>/dev/hull & ${END}"; exit; fi
ABSOLUTE_FILENAME=`readlink -f "$0"`                                                    # полный путь до скрипта
DIR=`dirname "$ABSOLUTE_FILENAME"`                                                      # каталог в котором лежит скрипт
############################### Проверка наличия секретного ключа ##################################
key="$DIR/secret.key"
if [ ! -f "$key" ]; then
				echo -e "${WARN}Секретный ключ VPN-соединения не найден, для генерации ключа выполните:
openvpn --genkey --secret secret.key Внимание: ключ используется для авторизации и должен
быть одинаковым с двух сторон!!!${END}
 # ls -l secret.key
 -rw------- 1 root root 637 ноя 27 11:12 secret.key
 # chmod 600 secret.key";
				exit;
				fi
########################################################################################################################

ABSOLUTE_FILENAME=`readlink -f "$0"`                                                    # полный путь до скрипта
DIR=`dirname "$ABSOLUTE_FILENAME"`                                                      # каталог в котором лежит скрипт
name=$(uname -n | md5sum | awk '{print $1}')
vpn=$(echo $1 | md5sum | awk '{print $1}')
stun="stun.ekiga.net" 	# STUN сервер
username="Yandex"	# Логин от Яндекс.диска
password="Password"	# Пароль от Яндекс.диска
localport=`shuf -i 20000-65000 -n 1`	# генерация локального порта

echo "$(date) Создаю папку на Яндекс.диске"
curl -X MKCOL --user "${username}:${password}" https://webdav.yandex.ru/vpn-$vpn
echo "$(date) Очищаю папку от всякого мусора"
for i in `curl --silent --user "$username:$password" -X PROPFIND -H "Depth: 1" https://webdav.yandex.ru/vpn-$vpn/ | sed 's/></n/g' | grep "d:displayname" | sed 's/d:displayname//g' | sed 's/>//g' | sed 's/<//' | sed 's////g' | grep -v $(date +%Y-%m-%d-%H-%M)`; do
	echo "$(date) Delete: $i"
	curl -X DELETE --user "${username}:${password}" https://webdav.yandex.ru/vpn-$vpn/$i
	done

until [ $c ];do

	until [[ $b ]]; do
		echo "$(date) Проверяю папку"
		date=`date +%Y-%m-%d-%H-%M`
		mydata=`curl --silent --user "${username}:${password}" -X PROPFIND -H "Depth: 1" https://webdav.yandex.ru/vpn-$vpn/ | sed 's/></>n</g' | grep $name | grep $date | grep "d:displayname"`
		if [[ -z $mydata ]]; 	then
						echo "$(date) Файл готовности создан"
					        echo "$date" > "/tmp/$date-$name-ready.txt"
					        curl -T "/tmp/$date-$name-ready.txt" --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/$date-$name-ready.txt
					else
						echo "$(date) Файл готовности уже существует - $date"
					fi
		remote=`curl --silent --user "${username}:${password}" -X PROPFIND -H "Depth: 1" https://webdav.yandex.ru/vpn-$vpn/ | sed 's/></>n</g' | grep -v $name | grep $date | grep "d:displayname"`
		if [[ -z $remote ]];	then
						echo -e "$(date) ${RED} Удаленный узел не готов ${END}"
						echo "$(date) Жду"
						sleep 20
					else
						echo -e "$(date) ${GREEN} Удаленный узел готов ${END}"
						b=1
						a=''
					fi
	done

	until [ $a ]; do
		echo "$(date) Подключение и получение данных от STUN сервера: $stun"
                mydata=`stun $stun -p $localport -v 2>&1 | grep MappedAddress | sort | uniq`
                echo -e "$(date) ${GREEN}Мои данные соединения: $mydata${END}"
                echo "$mydata" > "$DIR/mydata"
                echo "$(date) Загрузка данных на Яндекс.диск"
                curl -T "$DIR/mydata" --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/$name.txt
		echo "$(date) Получение файла данных удаленного узла"
		filename=$(curl --silent --user "${username}:${password}" -X PROPFIND -H "Depth: 1" https://webdav.yandex.ru/vpn-$vpn/ | sed 's/></n/g' | grep "d:displayname>" | grep "txt" | grep -v "$name" | grep -v "ready" | sed 's|.*d:displayname>||' | sed 's/</ /g' | awk '{print $1}')
		echo "$(date) Чтение файла данных удаленного узла: $filename"
		address=$(curl --silent --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/$filename | sort | uniq | head -n1 | sed 's/:/ /g')
		echo "$(date) Определение IP-адреса и порта"
		ip=$(echo "$address" | awk '{print $3}')
		port=$(echo "$address" | awk '{print $4}')
		if [[ -n "$ip" && -n "$port" ]]; then
			echo -e "$(date) ${GREEN} Соединение $ip $port ${END}"
       		 	openvpn --remote $ip --rport $port --lport $localport
	       	 	    --proto udp --dev tap --float --auth-nocache --verb 3 --mute 20
	       	 	    --ifconfig 10.45.54.2 255.255.255.252
	       		    --secret "$DIR/secret.key"
	       		    --auth SHA256 --cipher AES-256-CBC
	        	    --ncp-disable --ping 10  --ping-exit 30
	        	    --comp-lzo yes
			echo -e "$(date) ${WARN} Соединение разорвано${END}"
			a=1
			b=''
			else
			a=1
			b=''
			fi
	done
done
A skript működéséhez szükséges:
- Másold a vágólapra, és illeszd be a szerkesztőbe, például:
# nano vpn8.sh - add meg a Yandex.Disk felhasználóneved és jelszavad.
- a "--ifconfig 10.45.54.(1 vagy 2) 255.255.255.252" mezőben add meg a belső IP-címet
- hozz létre egy secret.key a következő parancs segítségével:
# openvpn --genkey --secret secret.key - tedd végrehajthatóvá a skriptet:
# chmod +x vpn8.sh - futtasd a skriptet:
# ./vpn8.sh nZbVGBuX5dtturDahol nZbVGBuX5dtturD — a generált csatlakozási azonosító itt
A távoli csomóponton végezd el ugyanazt, a secret.key és a csatlakozási azonosító generálása kivételével, ezeknek azonosnak kell lenniük.
Frissített változat (a megfelelő működéshez az időnek szinkronban kell lennie):
cat vpn10.sh
#!/bin/bash
stuns="stun.sipnet.ru stun.ekiga.net"   		# Список STUN серверов через пробел
username=" Login "		# Логин от Яндекс.диска
password=" Password "   	# Пароль от Яндекс.диска
intip="10.23.22.1"		# IP-адрес внутреннего интерфейса

WARN='33[37;1;41m'
END='33[0m'
RED='33[0;31m'
GREEN='33[0;32m'
al="ip echo readlink dirname grep awk md5sum openssl sha256sum shuf curl sleep openvpn cat stun"
ch=0
for i in $al; do which $i > /dev/null || echo -e "${WARN}Для работы необходим $i ${END}"; which $i > /dev/null || ch=1; done
if (( $ch > 0 )); then echo -e "${WARN}Ой, отсутствуют необходимые для корректной работы приложения${END}"; exit; fi
if [[ $1 == '' ]];
	then
		echo -e "${WARN}Введите идентификатор соединения (любое уникальное слово, должно быть одинаковое с двух сторон!) ${END} t
		${GREEN}Для запуска в автоматическом режиме при включении компьютера можно прописать в /etc/rc.local строку nohup /<путь к файлу>/vpn10.sh  > /var/log/vpn10.log 2>/dev/hull & ${END}"
		exit
fi
ABSOLUTE_FILENAME=`readlink -f "$0"`                                                    # полный путь до скрипта
DIR=`dirname "$ABSOLUTE_FILENAME"`                                                      # каталог в котором лежит скрипт
key="$DIR/secret.key"
until [[ -n "$iftosrv" ]]
	do
		echo "$(date) Определяю сетевой интерфейс"; iftosrv=`ip route get 8.8.8.8 | head -n 1 | sed 's|.*dev ||' | awk '{print $1}'`
		sleep 5
done
timedatectl
name=$(uname -n | md5sum | awk '{print $1}')
vpn=$(echo $1 | md5sum | awk '{print $1}')
echo "$(date) Создаю папку на Яндекс.диске"
curl -X MKCOL --user "${username}:${password}" https://webdav.yandex.ru/vpn-$vpn
echo "$(date) ID на диске: $vpn"
until [ $c ];do
	echo "$(date) Очищаю папку от всякого мусора"
	for i in `curl --silent --user "$username:$password" -X PROPFIND -H "Depth: 1" https://webdav.yandex.ru/vpn-$vpn/ | sed 's/></n/g' | grep "d:displayname" | sed 's/d:displayname//g' | sed 's/>//g' | sed 's/<//' | sed 's////g' | grep -v $(date +%Y-%m-%d-%H-%M)`
               do
               echo -e "$(date)${RED} Удаляю старый файл: $i${END}"
               curl -X DELETE --user "${username}:${password}" https://webdav.yandex.ru/vpn-$vpn/$i
               done
	echo "$(date) ID на диске: $vpn"
        openvpn --genkey --secret "$key"
        passwd=`echo "$vpn-tt" | sha256sum | awk '{print $1}'`
        openssl AES-256-CBC -e -in "$key" -out "$DIR/file.enc" -k "$passwd" -base64
        curl -T "$DIR/file.enc" --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/key.enc
        rm "$DIR"/file.enc
	echo -e "$(date) ${GREEN}Фаза 1 - Получение готовности удаленного узла${END}"
	go=3
	localport=`shuf -i 20000-65000 -n 1`    # генерация локального порта
	start=''
	remote=''
	timeout1=''
	nextcheck=''
	timestart=''
	until [[ $b ]]
		do
		echo "$(date) Проверяю папку"
		date=`date +%s`
		timeout1=60
		echo "$(date) Создание файла готовности $date"
		echo "$date" > "/tmp/ready-$date-$name.txt"
		curl -T "/tmp/ready-$date-$name.txt" --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/ready-$name.txt
		readyfile=`curl --silent --user "${username}:${password}" -X PROPFIND -H "Depth: 1" https://webdav.yandex.ru/vpn-$vpn/ | sed 's/></>n</g' | grep -v $name | grep "ready" | grep "d:displayname" | sed 's/<d:displayname>//g' | sed 's/</d:displayname>//g'`
		if [[ -z $readyfile ]]
			then
				echo -e "$(date) ${RED} Удаленный узел не готов ${END}"
				echo "$(date) Жду 60 секунд"
				sleep $timeout1
			else
				remote=$(curl --silent --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/$readyfile)
				echo -e "$(date) ${GREEN} Удаленный узел готов ${END}"
				start=`curl --silent --user "${username}:${password}" -X PROPFIND -H "Depth: 1" https://webdav.yandex.ru/vpn-$vpn/ | sed 's/></>n</g' | grep "start" | grep "d:displayname" | sed 's/-/ /g' | awk '{print $2}'`
				if [[ -z $start ]]
					then
                                                let nextcheck=$timeout1-$date+$remote
						let timestart=$date+$timeout1-$nextcheck
						go=$nextcheck
						echo "$timestart" > "/tmp/start-$date-$name.txt"
						curl -T "/tmp/start-$date-$name.txt" --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/start-$date-$name.txt
					else
						echo "$(date) жду $go секунд"
						sleep $go
						b=1
						a=''

					fi

			fi
	done
echo -e "$(date) ${GREEN}Фаза 2 - Обмен данными и установка соединения${END}"
mydata=''
filename=''
address=''
myip=''
ip=''
port=''
ex=0
	until [ $a ]; do
                until [[ -n "$mydata" ]]; do
				k=`echo "$stuns" | wc -w`
				x=1
				z=`shuf -i 1-$k -n 1`
				for st in $stuns; do
					if [[ $x == $z ]]; then
						stun=$st;
					fi;
					(( x++ ));
				done
                                echo "$(date) Подключение и получение данных от STUN сервера: $stun"
				sleep 5 && for pid in $(ps xa | grep "stun "$stun" 1 -p "$localport" -v" | grep -v grep | awk '{print $1}'); do kill $pid; done &
                                mydata=`stun "$stun" 1 -p "$localport" -v 2>&1 | grep "MappedAddress" | sort | uniq`
                done
			echo -e "$(date) ${GREEN}Мои данные соединения: $mydata${END}"
               	 	echo "$(date) Загрузка данных на Яндекс.диск"
			echo "$mydata" > "$DIR/mydata"
			echo "IntIP $intip" >> "$DIR/mydata"
			curl -T "$DIR/mydata" --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/$name-ipport.txt
			rm "$DIR/mydata"
			sleep 5
			echo "$(date) Получение файла данных удаленного узла"
			filename=$(curl --silent --user "${username}:${password}" -X PROPFIND -H "Depth: 1" https://webdav.yandex.ru/vpn-$vpn/ | sed 's/></n/g' | grep "d:displayname>" | grep "ipport" | grep -v "$name" |  sed 's|.*d:displayname>||' | sed 's/</ /g' | awk '{print $1}')
			if [[ -n "$filename" ]]
				then
					echo "$(date) Чтение файла данных удаленного узла: $filename"
					address=$(curl --silent --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/$filename | grep "MappedAddress" | head -n1 | sed 's/:/ /g')
					intip2=$(curl --silent --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/$filename | grep "IntIP" | head -n1 | awk '{print $2}')
					echo "$(date) Определение IP-адреса и порта: $address $sesid2 $tunid2"
					ip=$(echo "$address" | awk '{print $3}')
					port=$(echo "$address" | awk '{print $4}')
					myip=`ip route get "$ip" | head -n 1 | sed 's|.*src ||' | awk '{print $1}'`
					if [[ -n "$ip" && -n "$port" && -n "$myip" && -n "$localport" ]];
						then
							echo -e "$(date) ${GREEN} Соединение $ip $port ${END}"
							echo -e  "`date` ${GREEN} $myip:$localport -> $ip:$port ${END}"
	                	        		curl --silent --user "$username:$password" https://webdav.yandex.ru/vpn-$vpn/key.enc > "$DIR/secret.enc"
	                        			openssl AES-256-CBC -d -in "$DIR/secret.enc" -out "$key" -k "$passwd" -base64
	                        			chmod 600 "$key"
	                        			rm "$DIR/secret.enc"
	                        			openvpn --remote $ip --rport $port --lport $localport
	                        			--proto udp --dev tun --float --auth-nocache --verb 3 --mute 20
	                        			--ifconfig "$intip" "$intip2"
	                        			--secret "$key"
	                        			--auth SHA256 --cipher AES-256-CBC
	                        			--ncp-disable --ping 10 --ping-exit 20
	                        			--comp-lzo yes
							a=1
							b=''
                                         fi
						else
							if (( $ex >= 5 ))
								then
									echo "$(date) Сброс"
									a=1
									b=''
							fi
							(( ex++ ))
					sleep 5
			fi
		done
done
A skript működéséhez szükséges:
- Másold a vágólapra, és illeszd be a szerkesztőbe, például:
# nano vpn10.sh - add meg a felhasználónevet (2. sor) és a jelszót a Yandex.Disk-hez (3. sor).
- add meg a tunel belső IP-címét (4. sor).
- tedd végrehajthatóvá a skriptet:
# chmod +x vpn10.sh - futtasd a skriptet:
# ./vpn10.sh nZbVGBuX5dtturDahol nZbVGBuX5dtturD — a generált csatlakozási azonosító itt
A távoli csomóponton végezd el ugyanazt, add meg a megfelelő belső IP-cím tunnelet és a csatlakozási azonosítót.
A skript automatikus indításához bekapcsoláskor a "nohup //vpn10.sh nZbVGBuX5dtturD > /var/log/vpn10.log 2>/dev/null &" parancsot használom, amit a /etc/rc.local fájl tartalmaz.
Zárás
A skript működik, ellenőrizve Ubuntu (18.04, 19.10, 20.04) és Debian 9 alatt. Bármilyen más szolgáltatást is használhatsz adóként, de tapasztalat miatt a Yandex.Disk-et használtam.
A kísérletek során kiderült, hogy bizonyos NAT típusú szolgáltatók nem engedélyezik az összeköttetés létrehozását. Főként a mobil szolgáltatóknál, ahol a torrentek blokkolva vannak.
Tervezzük, hogy fejlesztjük a következők szerint:
- A secret.key automatikus generálása minden indításkor, titkosítás és másolás a Yandex.Disk-re a távoli csomópontra való továbbításhoz (figyelembe véve az új változatban)
- Az interfészek IP-címek automatikus hozzárendelése
- Adataik titkosítása a Yandex.Disk-re való feltöltés előtt
- A kód optimalizálása
Legyen IPv6 minden háztartásban!
Frissítve! Az utolsó fájlok és a DEB-csomag itt — yandex.disk
Forrás: habr.com
