

Az internet világában, akárcsak a való életben, nem mindig jelenti a nyitott ajtó, hogy mindent kihozott belőle, és a zárt ajtó nem mindig jelent garanciát a nyugalomra.
A mai történetünk több jelentős adatvédelmi incidensről és pénzügyi csalásokról szól az internet történetében.
A fiatal tehetség tragikus története
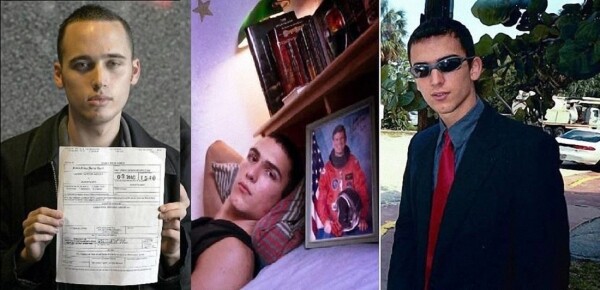
Jonathan Joseph James csodagyerek nevéhez egyike a legkomorabb fejezeteknek a hackelés történetében. A tizenöt éves tinédzser feltörte saját iskolájának hálózatát, a Bell South telekommunikációs céget, megkerülte a NASA szervereinek védelmét, és számos értékes információt lopott el, beleértve a Nemzetközi Űrállomás forráskódjait is. James bűncselekményei közé tartozott a szülőhazája védelmi minisztériumának szervereire való behatolás is.
A fiatal maga is többször kifejezte, hogy nem bízik a kormányban, és hogy a felhasználók maguk felelősek a számítógépeik sebezhetőségeiért. James kifejtette, hogy a szoftverfrissítések figyelmen kívül hagyása egyenes út ahhoz, hogy egyszer valaki feltörje őt. Szerinte valaki már biztosan feltört a régi programokat. A nagy minisztériumok és cégek fejlesztéseit megvetéssel kezelte, úgy vélné, hogy azok túlértékeltek.
Jonathan támadásai által okozott kár milliókra volt tehető, története pedig tragikusan végződött, 2008-ban, 24 éves korában öngyilkosságot követett el.
Sokan a 2007-es tömeges hacker támadásokkal hozták összefüggésbe, köztük több millió TJX ügyfél hitelkártyainformációjának ellopásával, de James ezt tagadta. Az események és a szomorú végkimenetel miatt sokan azt hiszik, hogy a hacker valójában megölhették.
A kriptovaluta tőzsde összeomlása
Nemrég a Bitcoin árának drámai emelkedése felkeltette a felhasználók figyelmét.
Bár kicsit késlekedve, de szeretnénk felidézni a Mount Gox csődbe ment tőzsdéjének történetét, amely több hacker támadás következtében ment tönkre. 2013 augusztusában a Bitcoin tranzakciók körülbelül 47%-át ezen a platformon bonyolították, és az amerikai dollárban mért kereskedési volumene meghaladta a kriptovaluták globális forgalmának 80%-át. 2014 januárjában a szolgáltatás a kereskedési volumen szempontjából a harmadik helyen állt a piacon, ami annak jelentőségét tükrözi a kriptovaluta kereskedelemben abban az időben.
Valójában a probléma nemcsak a hackelésben rejlett, hanem a Mount Gox-nak nem volt sem verzióellenőrzése, ami megnehezítette a kódbeli sebezhetőségek nyomon követését, sem olyan könyvelési rendszere, amely lehetővé tette volna a pénzügyi tranzakciók figyelemmel kísérését, így ez éppen egy "nyitott ajtó" esete. A 2014-ben felfedezett sebezhetőség kihasználására irányuló támadás csak idő kérdése volt. Az elkövetők körülbelül 3 éven át tartó tevékenysége következtében a tőzsde több mint félmilliárd dollárt veszített el.
A hihetetlen pénzügyi és reputációs költségek teljesen elpusztították a Mount Gox-ot, majd a következő tranzakciók összeomlottá tették a bitcoin árfolyamát. Ennek eredményeként a hackerek tevékenysége miatt hatalmas számú ember vesztette el a virtuális valutában tárolt megtakarításait. Ahogy később Mark Karpeles (a Mt.Gox vezérigazgatója) kijelentette a tokiói bíróság előtt, "a platform technikai problémái lehetővé tették, hogy az elkövetők jogosulatlanul hozzáférjenek ügyfeleink pénzéhez".
Az elkövetők személye nem volt megállapítható, de 2018-ban letartóztatták Alexander Vinniket, akit pénzmosással vádoltak, ami bűncselekményből származó összeg "négy és kilenc milliárd dollár között" terjedt. Éppen ekkora összeget (az aktuális tőzsdei árfolyamtól függően) tartanak számon a Mt.Gox összeomlása következtében elveszett 630 ezer bitcoin esetében.
Adobe Systems feltörése
2013-ban a felhasználói adatok legnagyobb hackertámadására került sor.
Az Adobe Systems fejlesztője bejelentette, hogy a bűnözők ellopták a szoftver forráskódját és közel 150 millió ember adatait.
A helyzet feszültségét maga a cég okozta, a rendszerben a betörés előtt két héttel már felfedezték a belső károsodás első jeleit, de az Adobe szakértői úgy vélték, hogy azok nem kapcsolódnak a hackerekhez. Később a cég simított adatokat tett közzé, hivatkozva a fizikai bizonyítékok hiányára. Végül a hackerek közel 3 millió felhasználói bankkárta adatait lopták el 150 millió fiókból, a kód eltulajdonítása miatt pedig aggályok merültek fel, hiszen a forráshoz való hozzáféréssel az elkövetők könnyen másolhatták a költséges szoftvert.
Mindez könnyű ijedtséggel zárult, ismeretlen okból a hackerek nem használták fel a megszerzett információkat. A történetben sok a bizonytalanság és a kimondatlan, az információk ideje és forrása függvényében lényegesen eltérő adatok állnak rendelkezésre.
Az Adobe csak társadalmi elítélést és plusz védelmi költségeket kapott, különben, ha a bűnözők éltek volna a megszerzett adatokkal, a veszteségek óriásiak lettek volna a cég és a felhasználók számára.
Moralizáló hackerek
A The Impact Team lerombolta az Avid Life Media (ALM) webhelyeit.
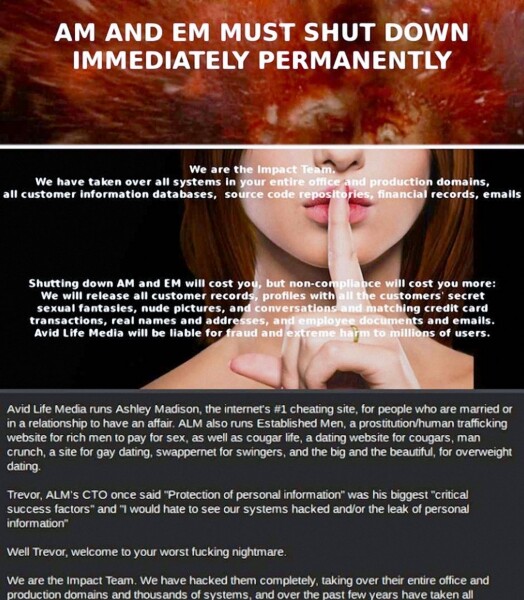
A kiberbűnözők többsége pénzt vagy felhasználói személyes adatokat lop, hogy felhasználják vagy továbbértékesítsék, de a The Impact Team hacker csoport motivációi eltérőek voltak. A legismertebb ügyük az Avid Life Media webhelyeinek lerombolása volt. A cég három weboldala, köztük az Ashley Madison portál, a házasságtörésre vágyó emberek ismerkedési helye volt.
A weboldalak specifikus irányultsága már eleve viták tárgya volt, de a tény változatlan: az Ashley Madison, a Cougar Life és az Established Men szerverein hatalmas mennyiségű, házastársukkal hűtlenkedő emberek személyes adatai voltak tárolva. A helyzet különösen érdekes, mivel az ALM vezetősége sem zárkózott el a versenytársak hackelésétől; a cég CEO-ja és CTO-ja közötti levelezésben említésre került a közvetlen versenytársuk, a Nerve feltörése. Hat hónappal korábban az ALM partner szeretett volna lenni a Nerve-vel, és meg akarta vásárolni a birtokukban lévő weboldalt. A The Impact Team teljes leállást követelt a weboldalak tulajdonosaitól, különben az összes felhasználói adat nyilvánosságra kerül.
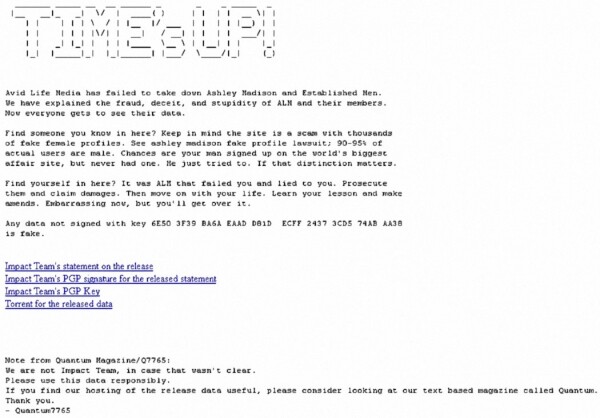
Az Avid Life Media vezetősége úgy döntött, hogy a hackerek blöffölnek, és figyelmen kívül hagyták őket. Amikor a megadott idő, 30 nap, letelt, a The Impact Team teljes mértékben eleget tett ígéretének – a hálózaton több mint 30 millió felhasználó adatai kerültek nyilvánosságra, beleértve nevüket, jelszavaikat, e-mail címeiket, külső adataikat és üzenetváltásaik történetét. Ez válások lavinájához, hatalmas botrányokhoz és talán… néhány öngyilkossághoz vezetett.
A hackerek motivációi tiszták voltak-e, nehéz megmondani, hiszen pénzt nem kértek. Mindenesetre valószínűtlen, hogy ilyen igazságosság életeket érne.
Határok nélkül a UFO-k üldözésében
Gary McKinnon feltörte a NASA, a Védelmi Minisztérium, a Haditengerészet és a Légi Erők szervereit az Egyesült Államokban.
Szeretnénk befejezni a történetünket egy vicces megjegyzéssel: azt mondják, hogy „a buta fej nem hagyja nyugton a kezeket”, Gary McKinnon, aki az egyik hacker volt, aki a NASA-ra támadt, teljes mértékben illik erre a mondásra. Az ok, amiért a támadó több mint száz titkos adatokkal rendelkező számítógép védelmi rendszerét feltörte, lenyűgöző: Gary meg van győződve arról, hogy az Egyesült Államok kormánya és a tudósok elrejtik a polgárok elől az idegenekről, valamint alternatív energiaforrásokról és más, az emberek számára hasznos, de a cégeknek nem jövedelmező technológiákról szóló információkat.
2015-ben Gary McKinnon interjút adott Richard D. Hallnak a RichPlanet TV csatornán.
Elmondta, hogy hónapokig gyűjtötte az információkat a NASA szervereiről otthon ülve, egy egyszerű Windows számítógépet használva, és hozzáfért olyan fájlokhoz és mappákhoz, amelyek a kormány titkos űrutazási programjának, a gravitáció-ellenes technológiáknak, valamint a szabad energiának a létezéséről tartalmaztak adatokat, és ez még csak nem is a teljes lista.
McKinnon igazi mestere a szakmának és őszinte álmodozó, de megérte a UFO-k üldözéséért a bírósági eljárást? Az Egyesült Államok kormánynak okozott károk miatt Gary-nak Anglia területén kellett maradnia, és félelmét éltette az esetleges kiadatás miatt. Hosszan Terézia May, akkoriban az Egyesült Királyság belügyminisztere, személyes védelme alatt állt, aki közvetlenül megtiltotta, hogy az amerikai hatóságoknak átadják. (Egyébként ki hisz a politikai emberek jóságában? Talán McKinnon valóban értékes információkat birtokol.) Reméljük, a hackert mindig ilyen szerencse kíséri, mert Amerikában akár 70 éves börtönbüntetés is várhat rá.
Valószínűleg valahol léteznek hackerek, akik a vágyuk vezérelte jócselekedetekből vagy a művészet iránti szeretetükből végzik dolgukat, sajnos ez a tevékenység mindig kétélű kard. Túl gyakran a jogosság vagy mások titkainak hajszolása fenyegeti az emberek jólétét. A leggyakrabban az áldozatok olyan emberek, akiknek semmi közük nincs a hackerekhez.
Ha érdekli Önt a cikkben felvetett bármely téma, kérjük, írjon kommentárt, talán részletesebben kifejthetjük azt az egyik következő anyagunkban.
Kérjük, tartsa be a hálózati biztonsági szabályokat és vigyázzon magára!
Hirdetés
Epikus szerverek — ez DDoS-támadások elleni védelem, amely már a tarifák árának részét képezi. Maximális konfiguráció — 128 CPU mag, 512 GB RAM, 4000 GB NVMe.
Forrás: habr.com
