

2019-ben a Miercom tanácsadó cég független technológiai értékelést végzett a Cisco Catalyst 9800 sorozatú Wi-Fi 6 vezérlőkön. A vizsgálathoz egy tesztkörnyezetet hoztak létre a Cisco Wi-Fi 6 vezérlőiből és hozzáférési pontjaiból, és értékelték a műszaki megoldást az alábbi kategóriákban:
- Elérhetőség;
- Biztonság;
- Automatizálás.
A kutatás eredményei az alábbiakban találhatók. 2019 óta a Cisco Catalyst 9800 sorozatú vezérlők funkcionalitása jelentősen javult – ezek a szempontok a cikkben is szerepelnek.
A Wi-Fi 6 technológia egyéb előnyeiről, a bevezetés példáiról és a felhasználási területekről a következő helyen olvashat:.
A megoldás áttekintése
Cisco Catalyst 9800 sorozatú Wi-Fi 6 vezérlők
A Cisco Catalyst 9800 sorozatú vezeték nélküli vezérlők az IOS-XE operációs rendszerre épülnek (amit a Cisco switcheknél és routereknél is használnak), különböző változatokban érhetők el.
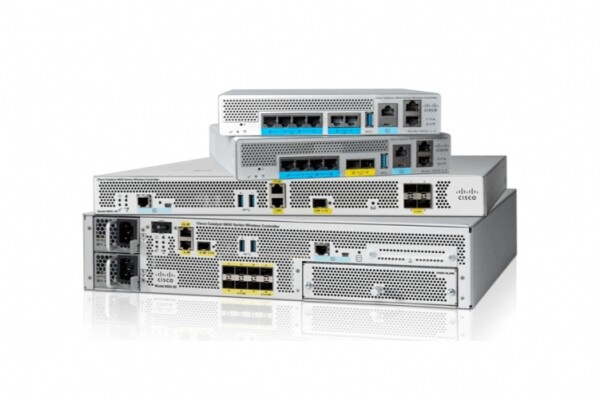
A legnagyobb modell, a 9800-80, akár 80 Gbit/s sebességet is támogat a vezeték nélküli hálózaton. Egy 9800-80 vezérlő akár 6000 hozzáférési pontot és 64 000 vezeték nélküli klienst is képes kezelni.
A középkategóriás modell – a 9800-40 – akár 40 Gbit/s sebességet, 2000 hozzáférési pontot és 32 000 vezeték nélküli klienst támogat.
Ezeken a modelleken kívül a versenytárselemzésben szerepelt a 9800-CL vezeték nélküli vezérlő (a CL a felhőt jelenti). A 9800-CL modell virtuális környezetekben működik VMware ESXI és KVM hypervisorokon, és a teljesítménye a vezérlő virtuális géphez rendelhető hardveres erőforrásoktól függ. Maximális konfigurációban a Cisco 9800-CL vezérlő, ahogyan a legnagyobb modell, a 9800-80, is támogatja a skálázhatóságot 6000 hozzáférési pontig és 64 000 vezeték nélküli kliensig.
A kutatás során a vezérlőkkel a Cisco Aironet AP 4800 sorozatú hozzáférési pontokat használták, amelyek 2,4 és 5 GHz frekvenciákon működnek, és lehetőség van a dinamikus váltásra dual 5-GHz üzemmódban.
Tesztkörnyezet
A tesztelés során két 9800-CL vezeték nélküli vezérlőből álló klasztert állítottak össze, amelyek a Cisco Aironet AP 4800 sorozatú hozzáférési pontokkal működtek.
Ügyfélberendezésként Dell és Apple laptopokat, valamint Apple iPhone okostelefont használtak.
Az elérhetőség tesztelése
A hozzáférhetőség azt jelenti, hogy a felhasználók hozzáférjenek egy rendszerhez vagy szolgáltatáshoz, és használhassák azt. A magas rendelkezésre állás folyamatos hozzáférést jelent a rendszerhez vagy szolgáltatáshoz, függetlenül bizonyos eseményektől.
A magas rendelkezésre állást négy forgatókönyvben tesztelték, az első három forgatókönyv előre látható vagy tervezett eseményeket tartalmaz, amelyek munkanapokon vagy hétvégén zajlanak. Az ötödik forgatókönyv a klasszikus hiba, amely egy kiszámíthatatlan esemény.
A forgatókönyvek leírása:
- Hibajavítás – a rendszer mikrofrissítése (bugfix vagy biztonsági javítás), amely lehetővé teszi egy vagy több hiba vagy sérülékenység javítását anélkül, hogy a rendszer szoftverét teljesen frissíteni kellene;
- Funkcionális frissítés – a jelenlegi rendszerfunkciók bővítése vagy hozzáadása funkcionális frissítések telepítésével;
- Teljes frissítés – a szoftverkép frissítése a vezérlőn;
- Hozzáférési pont hozzáadása – új hozzáférési pont modell hozzáadása a vezeték nélküli hálózathoz anélkül, hogy a vezeték nélküli vezérlő szoftverét újra kellene állítani vagy frissíteni;
- Hiba – a vezeték nélküli vezérlő meghibásodása.
Hibák és sérülékenységek javítása
Számos versenytárs megoldás esetében a javítások telepítése a vezeték nélküli vezérlő szoftverének teljes frissítését igényli, ami nem tervezett leállásokhoz vezethet. A Cisco megoldása esetében a javítások telepítése a termelés leállítása nélkül valósul meg. A javítások bármelyik komponensen telepíthetők, miközben a vezeték nélküli infrastruktúra továbbra is működik.
A folyamat önmagában meglehetősen egyszerű. A javító fájl egy Cisco vezeték nélküli vezérlő egyik indulási mappájába kerül, majd a grafikus felületen vagy a parancssorban a művelet jóváhagyása történik. Ezen kívül a grafikus felületen vagy a parancssorban a javítás visszavonására és törlésére is van lehetőség, szintén a rendszer működésének megszakítása nélkül.
Funkcionális frissítés
A funkcionális szoftverfrissítések új funkciók aktiválására szolgálnak. Az ilyen fejlesztések közé tartozik az alkalmazásminták adatbázisának frissítése. Ez a csomag tesztelésként került telepítésre a Cisco vezérlőkön. Akárcsak a javítások esetében, a funkciók frissítése is valódi leállás vagy a rendszer működésének megszakítása nélkül történik.
Teljes frissítés
Jelenleg a vezérlő szoftverének teljes frissítése, akárcsak a funkcionális frissítés, leállások nélkül történik. E lehetőség azonban csak klaszteres konfiguráció esetén érhető el, amikor több mint egy vezérlő van. A teljes frissítés sorozatosan történik: először az egyik vezérlőn, majd a másikon.
Új hozzáférési pont modell hozzáadása
Új hozzáférési pontok csatlakoztatása a használt vezérlő szoftverével korábban nem üzemeltetett vezeték nélküli hálózathoz szokványos művelet, különösen a nagy hálózatokban (repülőterek, szállodák, gyártás). Gyakran a versenytársak megoldásaiban ez a művelet a rendszer szoftverének frissítését vagy a vezérlők újraindítását igényli.
A Wi-Fi 6 új hozzáférési pontok csatlakoztatásakor a Cisco Catalyst 9800-as sorozatú vezérlők klaszteréhez ilyen problémák nem tapasztalhatók. Az új pontok csatlakoztatása a vezérlőhöz szoftverfrissítések nélkül történik, és ez a folyamat nem igényel újraindítást, így nem befolyásolja a vezeték nélküli hálózatot.
A vezérlő meghibásodása
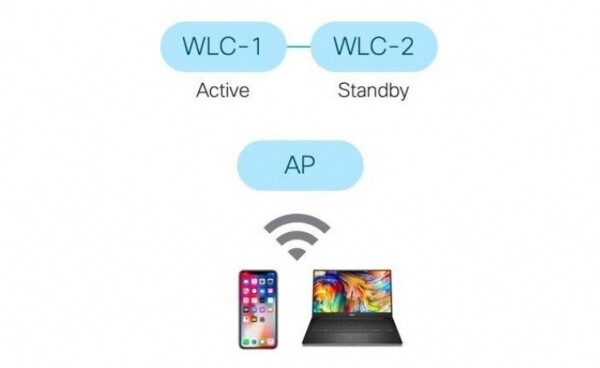
A tesztkörnyezetben két Wi-Fi 6 vezérlő (aktív / tartalék) működik, és a hozzáférési pont közvetlen kapcsolatban áll mindkét vezérlővel.
Az egyik vezeték nélküli vezérlő aktív, a másik pedig tartalék. Ha az aktív vezérlő meghibásodik, a tartalék vezérlő átveszi az irányítást, és az állapota aktívra változik. Ez a folyamat leállás nélkül történik a hozzáférési pont és az ügyfélszolgálat számára.
Biztonság
Ez a szakasz a vezeték nélküli hálózatok biztonságának biztosításával kapcsolatos aspektusokat tárgyalja, ami rendkívül aktuális feladat. A megoldás biztonságát az alábbi jellemzők alapján értékeljük:
- Alkalmazások azonosítása;
- Forgalom nyomon követése;
- Titkosított forgalom elemzése;
- Behatolás észlelése és megelőzése;
- Hitelesítési eszközök;
- Az ügyféleszközök védelme.
Alkalmazásfelismerés
A vállalati és ipari Wi-Fi piacon elérhető különböző termékek között eltérések vannak abban, hogy mennyire képesek a termékek az alkalmazások forgalmát azonosítani. Különböző gyártók termékei eltérő számú alkalmazást tudnak azonosítani. Ugyanakkor sok olyan alkalmazás, amelyeket a versenytársak megoldásai lehetséges azonosításként említenek, valójában weboldalak, nem pedig egyedi alkalmazások.
Van még egy érdekes jellemzője az alkalmazásfelismerésnek: a megoldások nagymértékben eltérnek az azonosítás pontosságában.
Figyelembe véve az összes elvégzett tesztet, felelősségteljesen állítható, hogy a Cisco Wi-Fi 6 megoldása az alkalmazásfelismerést nagyon pontosan végzi: pontosan meghatározták a Jabber, Netflix, Dropbox, YouTube és egyéb népszerű alkalmazásokat, valamint webszolgáltatásokat. A Cisco megoldásai emellett mélyebben is belemerülhetnek az adatcsomagokba DPI (Deep Packet Inspection) segítségével.
Forgalomkövetés
Egy újabb tesztet végeztek annak megállapítására, hogy a rendszer pontosan tudja-e követni és jelenteni az adatforgalmat (például nagy fájlok átvitele során). Ennek ellenőrzésére egy 6,5 megabájtos fájlt küldtek a hálózaton FTP protokollon keresztül.
A Cisco megoldása teljes mértékben megfelelt a feladatnak, és képes volt követni ezt a forgalmat a NetFlow és hardveres lehetőségei révén. A forgalmat azonnal észlelték és azonosították, a továbbított adatok pontos mennyiségével.
Titkosított forgalom elemzése
A felhasználói adatok forgalma egyre inkább titkosítva van. Ezt azzal a céllal teszik, hogy megvédjék a nyomon követéstől vagy a rosszindulatú támadók általi elfogástól. De ezzel párhuzamosan a hackerek egyre inkább használják a titkosítást, hogy elrejtsék a kártékony programjaikat, és más gyanús műveleteket hajtsanak végre, mint például a Man-in-the-Middle (MiTM) támadások, vagy éppen a billentyűleütések rögzítése.
A legtöbb vállalat a titkosított forgalom egy részét vizsgálja, először a tűzfalak vagy behatolásmegelőző rendszerek segítségével dekódolják. De ez a folyamat időigényes, és nem kedvez a hálózat teljesítményének. Ezenkívül a dekódolás után ezek az adatok sebezhetővé válnak a kíváncsiskodó szemek számára.
A Cisco Catalyst 9800 sorozatú vezérlők sikeresen végzik el a titkosított forgalom elemzésének feladatát más eszközökkel. A megoldás neve Encrypted Traffic Analytics (ETA). Az ETA egy olyan technológia, amelynek nincsenek konkurens megfelelői, és amely képes a kártevők észlelésére a titkosított forgalomban anélkül, hogy szükség lenne annak dekódolására. Az ETA az IOS-XE alapvető funkciója, amely tartalmazza a Enhanced NetFlow-ot, és fejlett viselkedési algoritmusokat alkalmaz a titkosított forgalomban rejtőző kártevő forgalmi minták azonosítására.
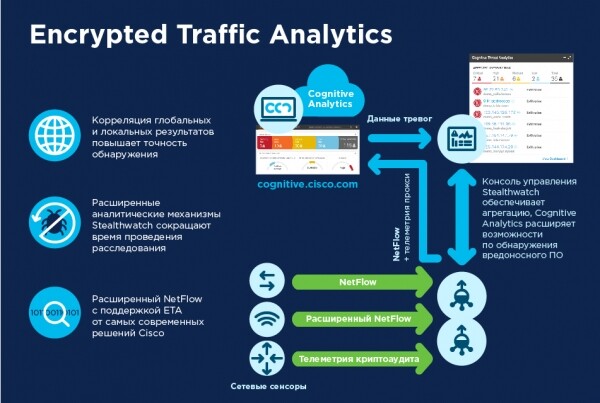
Az ETA nem dekódolja az üzeneteket, hanem gyűjti a titkosított forgalmi folyamatok metadataprofiljait – csomagméret, csomagok közötti időközök és sok más. Ezután a metadaták exportálásra kerülnek NetFlow v9 üzenetekben a Cisco Stealthwatch-ba.
A Stealthwatch kulcsfontosságú funkciója a forgalom folyamatos figyelése, valamint az alapvető normál hálózati aktivitási mutatók létrehozása. Az ETA által neki küldött titkosított forgalmi folyamatról származó metadaták segítségével a Stealthwatch többszintű gépi tanulást alkalmaz a forgalmi viselkedési anomáliák azonosítására, amelyek gyanús eseményekre utalhatnak.
Tavaly a Cisco független értékelés céljából a Miercom-ot kérte fel a Cisco Encrypted Traffic Analytics megoldásának értékelésére. Ez az értékelés során a Miercom különböző ismert és ismeretlen fenyegetéseket (vírusok, trójaiak, zsarolóprogramok) küldött titkosított és titkosítatlan forgalmon keresztül nagyméretű ETA és nem ETA hálózatokba az fenyegetések azonosítása érdekében.
A tesztelés során kártevőt indítottak mindkét hálózatban. Mindkét esetben a gyanús aktivitást fokozatosan észlelték. Az ETA-hálózatban a fenyegetések kezdeti észlelése 36%-kal gyorsabb volt, mint a nem ETA hálózatban. A munkafolyamat során az ETA-hálózatban a felfedezési hatékonyság folyamatosan növekedett. Végül néhány óra működés után az ETA-hálózatban sikeresen észleltek a aktív fenyegetések kétharmadát, ami kétszer annyi, mint a nem ETA hálózatban tapasztalt hasonló arány.
Az ETA funkciója jól integrálódik a Stealthwatch rendszerével. A fenyegetések súlyosság szerint vannak rangsorolva, részletes információval és javítási lehetőségekkel jelennek meg megerősítés után. A következtetés – az ETA működik!
Behatolás észlelés és megelőzés
A Cisco-nak most már van egy újabb hatékony eszköze a biztonság biztosítására — a Cisco Advanced Wireless Intrusion Prevention System (aWIPS): egy fenyegetésmegelőző és -észlelő mechanizmus vezeték nélküli hálózatok számára. Az aWIPS megoldás a vezérlők, hozzáférési pontok és a Cisco DNA Center kezelőszoftver szintjén működik. A fenyegetések észlelésének, értesítésének és megelőzésének folyamata egyesíti a hálózati forgalom elemzését, a hálózati eszközökről és a hálózati topológiáról szóló információkat, valamint a szignatúrákon alapuló módszereket és anomáliák észlelését, ami végső soron magas pontosságot és a vezeték nélküli hálózatok fenyegetéseinek megelőzését biztosít.
Az aWIPS teljes integrációja a hálózati infrastruktúrába lehetővé teszi a vezeték nélküli forgalom folyamatos nyomon követését vezetékes és vezeték nélküli hálózatokban egyaránt, és automatikusan felhasználja azt potenciális támadások, több forrásból származó adatok elemzésére, hogy maximálisan átfogóan azonosítsa és megelőzze a lehetséges támadásokat.
Hitelesítési eszközök
Jelenleg a klasszikus hitelesítési eszközök mellett a Cisco Catalyst 9800 sorozatú megoldásaiban elérhető a WPA3 támogatás is. A WPA3 a WPA legújabb verziója, amely egy protokoll- és technológiai készletet jelent, amely a Wi-Fi hálózatok hitelesítését és titkosítását biztosítja.
A WPA3 a párhuzamos egyenlő hitelesítés (SAE — Simultaneous Authentication of Equals) módszerét alkalmazza, hogy a felhasználók számára a lehető legmegbízhatóbb védelmet nyújtsa a harmadik felek jelszófeltörési kísérleteivel szemben. Amikor egy kliens csatlakozik a hozzáférési ponthoz, SAE cserét hajt végre. Ha a csere sikeres, mindketten létrehoznak egy kriptográfiailag biztonságos kulcsot, amelyből a munkamenet kulcsa nyerhető, majd átkerülnek a megerősítési állapotba. Ezt követően a kliens és a hozzáférési pont minden alkalommal átmehet a megerősítési állapotba, amikor szükség van egy munkamenet kulcs létrehozására. A módszer közvetlen titkosságot használ, amely során a támadó egy kulcsot feltörhet, de nem tudja feltörni az összes többi kulcsot.
Ezért az SAE úgy van megtervezve, hogy a forgalmat lehallgató támadónak csak egyetlen próbálkozása van a jelszó kitalálására, mielőtt a lehallgatott adatok értelmetlenné válnak. A hosszan tartó jelszópróbálkozásokhoz fizikai hozzáférés szükséges a hozzáférési ponthoz.
A kliens eszközök védelmi eszközei
A Cisco Catalyst 9800 sorozatú vezeték nélküli megoldások legfőbb ügyfélvédelmi eszköze jelenleg a Cisco Umbrella WLAN, egy DNS szintű automatikus fenyegetés-érzékeléssel működő felhőalapú hálózati biztonsági szolgáltatás.
A Cisco Umbrella WLAN biztonságos internetkapcsolatot biztosít az ügyféleszközök számára. Ezt tartalomszűrés révén éri el, azaz blokkolja a hozzáférést az internetes forrásokhoz a vállalat politikájának megfelelően. Ezzel megvédi az ügyféleszközöket az interneten a rosszindulatú programoktól, zsarolóprogramoktól és a phishingtől. A szabályzatok alkalmazása 60 folyamatosan frissülő tartalomkategórián alapul.
Automatizálás
A modern vezeték nélküli hálózatok sokkal rugalmasabbak és bonyolultabbak, ezért a hagyományos módszerek a vezeték nélküli vezérlők beállítására és információk kiemelésére nem elegendőek. A hálózati adminisztrátoroknak és IT-biztonsági szakembereknek olyan eszközökre van szükségük, amelyek automatizálják és elemzik a munkát, ami arra ösztönzi a vezeték nélküli hálózati megoldások gyártóit, hogy ilyen eszközöket kínáljanak.
Ezeknek a feladatoknak a megoldására a Cisco Catalyst 9800 sorozatú vezeték nélküli vezérlők esetében a hagyományos API mellett a RESTCONF / NETCONF protokoll és a YANG (Yet Another Next Generation) adatmódosítási nyelv támogatását is bevezették.
A NETCONF egy XML-alapú protokoll, amelyet az alkalmazások a hálózati eszközök, például a vezeték nélküli vezérlők információinak lekérdezésére és konfigurációjuk változtatására használhatnak.
Ezek mellett a Cisco Catalyst 9800 sorozatú vezérlőkben megvalósították az információáramlásról szóló adatok lekérdezését, kiválasztását és elemzését a NetFlow és sFlow protokollok segítségével.
A biztonság és a forgalom modellezése érdekében a konkrét forgalom nyomon követésének lehetősége értékes eszköz. E feladat megoldására az sFlow protokollt implementálták, amely lehetővé teszi, hogy minden száz csomagból kettőt megfigyeljenek. Azonban néha ez nem elegendő a forgalom megfelelő elemzéséhez és vizsgálatához. Ezért alternatívaként alkalmazható a Cisco által megvalósított NetFlow, amely lehetővé teszi, hogy 100%-ban gyűjtsük és exportáljuk a megadott áramlásban lévő összes csomagot a későbbi elemzés érdekében.
Egy másik funkció, amely a hardveres megvalósítású vezérlők esetében érhető el, és lehetővé teszi a Cisco Catalyst 9800 sorozatú vezérlők vezeték nélküli hálózatának automatizálását, a Python nyelv beépített támogatása, amely bővítményként használható saját szkriptek futtatására közvetlenül a vezeték nélküli vezérlőn.
Végül, a Cisco Catalyst 9800 sorozatú vezérlők esetében az SNMP, a 1., 2. és 3. verziós időtálló protokoll támogatása elérhető a megfigyelési és kezelési műveletekhez.
Így a Cisco Catalyst 9800 sorozatú megoldások teljes mértékben megfelelnek a modern üzleti igényeknek, új és egyedi, valamint időtálló eszközöket kínálva az automatizált műveletek és elemzések végrehajtásához bármilyen méretű és összetettségű vezeték nélküli hálózatban.
Zárás
A Cisco Catalyst 9800 sorozatú vezérlők által nyújtott megoldások jó eredményeket mutattak a következő kategóriákban: magas rendelkezésre állás, biztonság és automatizálás.
A megoldás teljes mértékben kielégíti a magas rendelkezésre állás követelményeit, mint például a váratlan eseményeknél kevesebb mint egy másodperc alatt végrehajtott átkapcsolás és a tervezett eseményeknél a nullás leállási idő.
A Cisco Catalyst 9800 sorozatú vezérlők átfogó védelmet valósítanak meg, amely mély csomagellenőrzést biztosít az alkalmazások azonosításához és kezeléséhez, teljes átjárhatóságot a forgalmi folyamatokban, valamint a titkosított forgalomban rejtett fenyegetések azonosítását, emellett korszerű hitelesítési és ügyféleszköz-védelmi mechanizmusokat is alkalmaznak.
Az automatizált műveletek és elemzések érdekében a Cisco Catalyst 9800 sorozatú megoldások széleskörű lehetőségekkel rendelkeznek, népszerű szabványos modellek használatával: YANG, NETCONF, RESTCONF, hagyományos API-interfészek és beágyazott Python szkriptek.
Így a Cisco ismét megerősíti vezető nemzetközi hálózati megoldásgyártói státuszát, alkalmazkodva a modern üzleti kihívásokhoz.
További információt a Catalyst switch családról találhat a Cisco.
Forrás: habr.com
