

Mire kell figyelni a VPN router kiválasztásakor a disztribúciós hálózat számára? Milyen funkciókkal kell rendelkeznie? Ezzel foglalkozik a ZyWALL VPN1000-es áttekintésünk.
Bevezetés
Korábban a kiadványaink többsége az alacsonyabb kategóriás VPN eszközök részére összpontosított, amelyek távoli helyszínekről biztosítanak hálózati hozzáférést. Például különböző fiókok kapcsolódására a központi irodához, kis önálló cégek internet hozzáférésére, sőt akár magánlakások számára is. Itt az ideje, hogy a disztribúciós hálózat központi csomópontjáról beszéljünk.
Nyilvánvaló, hogy egy nagyvállalat modern hálózata kizárólag olcsó eszközök alapján nem építhető fel. Az is lehetetlen, hogy felhőszolgáltatást alakítsunk ki ügyfelek kiszolgálására — valahol lennie kell olyan berendezésnek, amely egyszerre nagy számú ügyfelet képes kiszolgálni. Ez alkalommal egy ilyen eszközről, a Zyxel VPN1000-ről fogunk beszélni.
Mind a nagy, mind a kis szereplők esetében kiemelhetők azok a kritériumok, amelyek alapján a megfelelő eszköz alkalmasságát mérlegeljük.
Alább találhatók a legfontosabbak:
- technikai és funkcionális lehetőségek;
- kezelés;
- biztonság;
- megbízhatóság.
Nehezen lehet kiemelni, mi a fontosabb, és mi az, amivel meg lehet lenni. Mindenre szükség van. Ha egy eszköz valamelyik kritérium miatt nem felel meg az elvárt szintnek, az később problémákat okozhat.
A központi csomópontok és a főleg perifériás eszközök működését biztosító eszközök sajátos jellemzői jelentősen eltérhetnek egymástól.
A központi csomópont esetében a számítási teljesítmény a legfontosabb — ez kényszerű hűtést von maga után, ami zajt is jelent a ventilátor miatt. A perifériás eszközök esetében, amelyek rendszerint irodákban és lakásokban helyezkednek el, a zajos működés már szinte elfogadhatatlan.
Egy másik érdekes szempont a portok elosztása. A perifériás eszközök esetében nagyjából világos, hogyan fogják használni és hány kliens csatlakozik. Ezért lehet éles portelválasztást definiálni a WAN, LAN és DMZ számára, szigorú protokollkötésekkel, stb. A központi csomópontnál azonban nincsenek ilyen biztosítékok. Például, ha hozzáadunk egy új hálózati szegmenst, amely saját interfészen keresztül igényli a csatlakozást — hogyan valósítsuk ezt meg? Itt egy sokkal univerzálisabb megoldásra van szükség, ami rugalmas interfészbeállítást tesz lehetővé.
Fontos tényező a készülékek különböző funkciókkal való telítettsége. Nyilvánvaló, hogy az az egyes berendezésekre alapozott megközelítés, amely jól lát el egyetlen feladatot, előnyökkel jár. De a legérdekesebb helyzet akkor kezdődik, amikor egy lépést balra vagy jobbra kell tenni. Nyilvánvalóan minden új feladathoz vásárolhatunk egy céleszközt. És így, amíg a költségvetés vagy a hely a rackben el nem fogy.
Ezzel szemben a széleskörű funkciókészlet lehetővé teszi, hogy egy készülék is elegendő legyen több kérdés megoldásához. Például a ZyWALL VPN1000 több VPN-kapcsolattípust támogat, beleértve az SSL és IPsec VPN-t, valamint a munkavállalók távoli csatlakozásait. Tehát egy "hardver" megoldja a helyszínek közötti és a kliens csatlakozásokat is. De itt van egy "de". Ahhoz, hogy ez működjön, teljesítmény-tartalékra van szükség. Például a ZyWALL VPN1000 IPsec VPN hardveres magja magas teljesítményt biztosít a VPN-alagút számára, míg a VPN terheléselosztás/benedvesség SHA-2 és IKEv2 algoritmusokkal magas megbízhatóságot és biztonságot nyújt az üzlet számára.
Az alábbiakban néhány hasznos funkciót sorolunk fel, amelyek egy vagy több fent említett területet lefednek.
SD-WAN platformot biztosít felhőalapú menedzsmenthez, lehetővé téve a helyszínek közötti kommunikáció központosított irányításának előnyeit, távoli ellenőrzéssel és monitoringgal. A ZyWALL VPN1000 szintén támogatja azt a működési módot, ahol bővített VPN-funkciókra van szükség.
Támogatás felhőalapú platformok számára kritikus fontosságú szolgáltatásokhoz. A ZyWALL VPN1000 tesztelve van a Microsoft Azure és az AWS használatára. A előre tesztelt eszközök használata előnyösebb minden szintű szervezet számára, különösen, ha az IT infrastruktúrában helyi hálózat és felhő kombinációja használatos.
Tartalom szűrés növeli a biztonságot azáltal, hogy blokkolja a hozzáférést a kártékony vagy nem kívánt weboldalakhoz. Megakadályozza a kártékony programok letöltését megbízhatatlan vagy feltört webhelyekről. A ZyWALL VPN1000 esetében az éves licence már az alapcsomag része.
Geo-politikai (Geo IP) segítenek a forgalom nyomon követésében és az IP-címek helyének elemzésében, megtagadva a hozzáférést a nem kívánt vagy potenciálisan veszélyes régiókból. Az éves licence erre a szolgáltatásra szintén benne van a készülék megvásárlásakor.
Vezeték nélküli hálózat kezelése a ZyWALL VPN1000-ben központi felhasználói felületen át lehetővé teszi akár 1032 hozzáférési pont kezelését. A vállalatok csökkentett erőfeszítéssel telepíthetik vagy bővíthetik a kezelt Wi-Fi hálózatot. Érdemes megjegyezni, hogy a 1032-es szám valóban sok. Azt feltételezve, hogy egy hozzáférési ponthoz akár 10 felhasználó csatlakozhat, elég jelentős szám.
Terheléselosztás és tartalék. A VPN sorozat támogatja a terheléselosztást és a tartalékokat több külső interfészen. Ez azt jelenti, hogy több csatornát csatlakoztathatunk különböző szolgáltatóktól, ezzel elkerülve a kommunikációs problémákat.
Az eszköz tartalékosságának lehetősége (Device HA) a folytonos kapcsolat érdekében, még akkor is, ha az egyik eszköz meghibásodik. E nélkül nehéz megvalósítani a 24/7 működést minimális leállással.
A Zyxel Device HA Pro aktív/passzívmódban működik, amelyhez nem szükséges bonyolult beállítási eljárás. Ez lehetővé teszi az egyszerűbb belépést, és azonnali használatot a tartalékok aktiválására. Ezzel szemben aktív/aktív, amikor a rendszergazdának további képzésre van szüksége, a dinamikus irányítás beállítására, megértve, mi az aszimmetrikus csomagok stb. — ennek a beállítása jelentősen egyszerűbb és kevesebb időráfordítást igényel. aktív/passzív jelentősen egyszerűbben működik, és kevesebb időráfordítást igényel.
A Zyxel Device HA Pro használatakor az eszközök jeleket cserélnek heartbeat dedikált porton keresztül. Az aktív és passzív eszközök portjai heartbeat Ethernet kábellel csatlakoznak. A passzív eszköz teljesen szinkronizálja az információt az aktív eszközzel. Különösen az eszközök között minden munkamenet, alagút, felhasználói fiók szinkronizálva van. Ezen kívül a passzív eszköz egy konfigurációs fájl biztonsági mentését is tárolja, arra az esetre, ha az aktív eszköz meghibásodna. Így, ha a főeszköz meghibásodik, az átállás zökkenőmentes.
Fontos megjegyezni, hogy az aktív/active rendszerekben így is 20-25% rendszerszámtartalékot kell fenntartani a hibaváltásokhoz. Amikor aktív/passzív egy eszköz teljes mértékben tartalékban van, és készen áll, hogy azonnal kezelje a hálózati forgalmat és fenntartja a hálózat normális működését.
Egyszerűen fogalmazva: "Zyxel Device HA Pro használata esetén és tartalékcsatorna megléte esetén a vállalkozás védve van a szolgáltató által okozott kapcsolatvesztéstől, valamint a router meghibásodása következtében fellépő problémáktól.
Összefoglalva az eddigieket
A központi csomópont számára egy olyan eszköz használata ajánlott, amelynek van némi porttartaléka (csatlakoztatási interfészek). Azt is célszerű megvalósítani, hogy legyenek RJ45 interfészek az egyszerűség és az olcsóbb csatlakoztatás érdekében, valamint SFP, hogy választhassunk az optikai és a réz kábel között.
Ennek az eszköznek a következőkkel kell rendelkeznie:
- teljesítményével, amely alkalmazkodik a hirtelen terhelésváltozásokhoz;
- érthető működési felülettel;
- gazdag, de nem túlságosan bőséges beépített funkciókínálattal, beleértve a biztonság biztosítását is;
- képességgel a redundáns rendszerek felépítésére – csatornák és eszközök duplikálása;
- támogató kezelés fenntartásához, hogy a központosított infrastruktúrát és a perifériás eszközöket egy pontról tudjuk irányítani;
- mint "a torta cseresznye a tetején" – támogatja a modern trendeket, mint például az integrációt felhőalapú erőforrásokkal és így tovább.
A ZyWALL VPN1000 központi csomópontként
Első pillantásra a ZyWALL VPN1000-re látszik, hogy a Zyxel nem sajnálta a portokat.
Nálunk van:
12 konfigurálható RJ‑45 (GBE) port;
2 konfigurálható SFP (GBE) port;
2 USB 3.0 port 3G/4G modemek támogatásával.
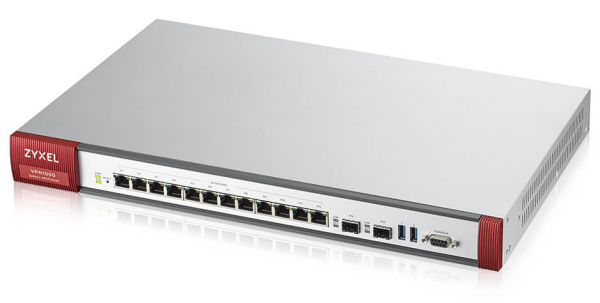
1. ábra. A ZyWALL VPN1000 általános megjelenése.
Azonnal meg kell jegyezni, hogy az eszköz nem otthoni irodáknak készült, elsősorban a nagy teljesítményű ventilátorok miatt. Itt összesen négy található.
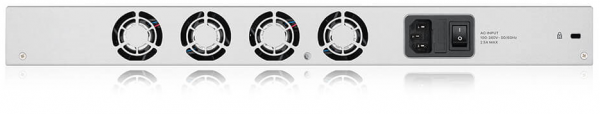
2. ábra. ZyWALL VPN1000 hátsó panel.
Nézzük meg, hogyan néz ki a felület.
Azonnal érdemes figyelembe venni egy fontos tényezőt. Nagyon sok funkció van, és egy cikk keretein belül nem lehet őket részletesen leírni. De ami jó a Zyxel termékeiben — rendkívül részletes dokumentáció áll rendelkezésre, elsősorban a felhasználói (adminisztrátori) útmutató. Ezért, hogy képet kapjunk a funkciók gazdagságáról, egyszerűen átfutunk a füleken.
Alapértelmezés szerint az 1-es és 2-es port a WAN-nak van fenntartva. A harmadik porttól kezdődnek a helyi hálózati interfészek.
A 3-as port az alapértelmezett IP-vel, 192.168.1.1 teljesen alkalmas a csatlakozásra.
Csatlakoztatjuk a patch kábelt, átmegyünk a címen és láthatjuk a webes felület felhasználói bejelentkezési ablakát.
Megjegyzés. A kezeléshez használhatjuk a SD-WAN felhőalapú kezelőrendszert.
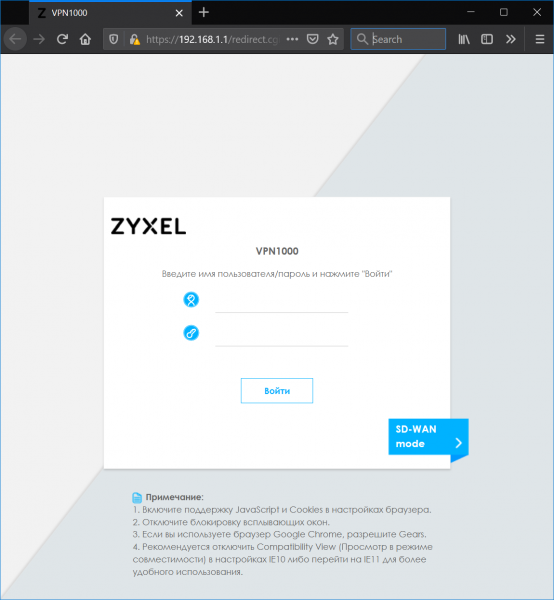
3. ábra. A bejelentkezési név és jelszó beíró ablaka
Végigmegyünk a felhasználónév és jelszó beírásának folyamatán, és a képernyőn megkapjuk a Dashboard ablakot. Valójában, ahogy a Dashboard-tól elvárható — maximum operatív információ minden egyes képernyőméreten.
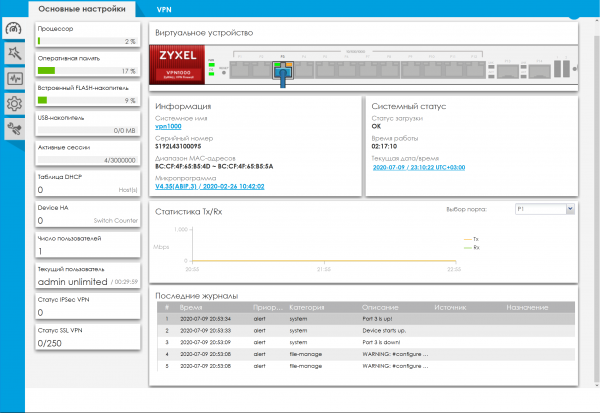
4. ábra. ZyWALL VPN1000 – Dashboard.
A "Gyors beállítás" fül (Wizards)
Két segéderő található a felületben: az WAN beállításához és a VPN beállításához. Valójában a segédprogramok nagyon hasznosak, lehetővé teszik a sablonbeállításokat, még akkor is, ha nincs tapasztalatunk az eszközzel. Nos, azok számára, akik többre vágynak, ahogy már említettük — részletes dokumentáció áll rendelkezésre.
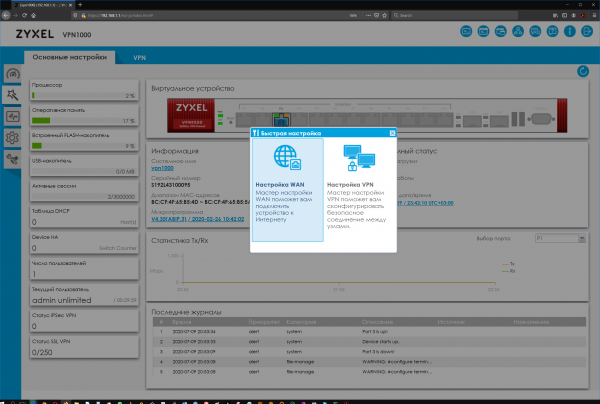
5. ábra. A "Gyors beállítás" fül.
A Monitoring fül
Úgy tűnik, a Zyxel mérnökei a mindent átfogó megfigyelés elvének megfelelően jártak el. Természetesen, egy olyan eszköznél, amely központi csomópont szerepét tölti be, a totális kontroll egyáltalán nem árt.
Már csak az összes pont szétnyitásával az oldalsávon nyilvánvalóvá válik a választék gazdagsága.
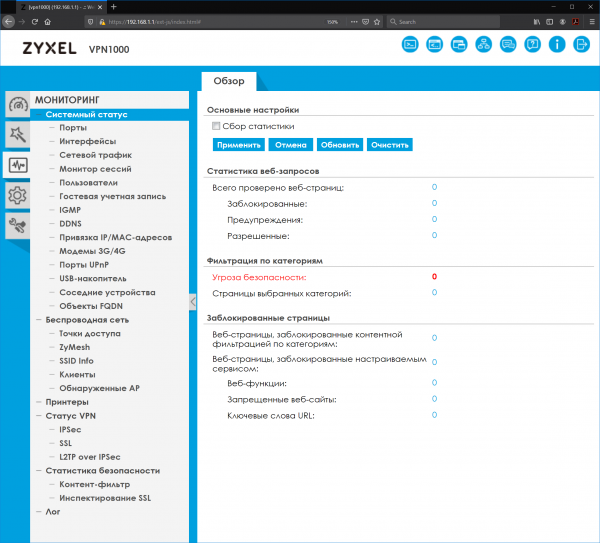
6. ábra. A Monitoring fül szétdobott altípusaival.
A Konfiguráció fül
Itt a funkciók gazdagsága még nyilvánvalóbb.
Például, az eszköz portjainak kezelése nagyon vonzóan van megoldva.
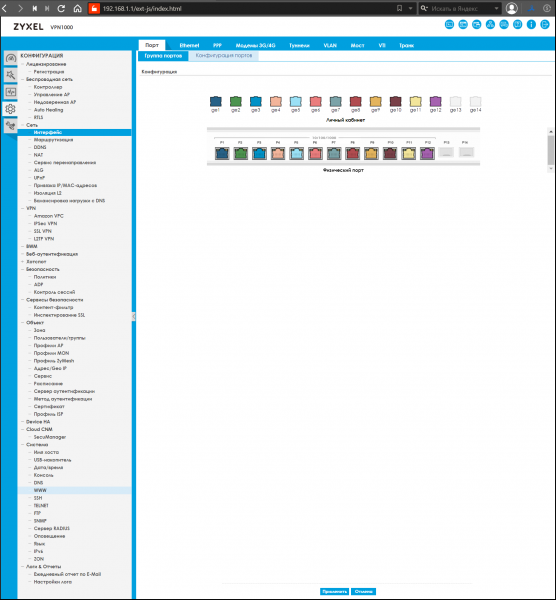
7. ábra. A Konfiguráció fül szétdobott altípusaival.
A Karbantartás fül
Alfejelek firmware frissítéséhez, diagnosztikához, a forgalmi szabályok megtekintéséhez és a rendszer leállításához.
Ezek a funkciók kiegészítő jellegűek, és szinte minden hálózati eszközben megtalálhatóak.
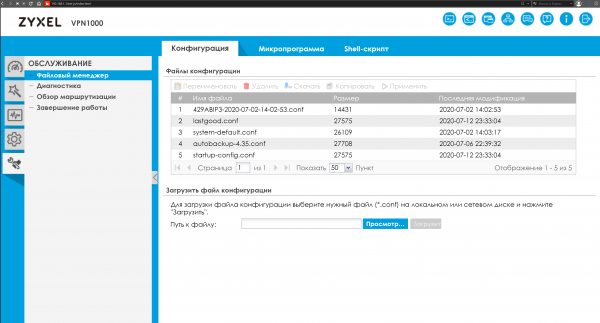
8. ábra. Karbantartás fül kibővített alszakaszokkal.
Összehasonlító jellemzők
Értékelésünk nem lenne teljes, ha nem hasonlítanánk össze más analógokkal.
Az alábbi táblázatban a ZyWALL VPN1000 legközelebbi analógjai és a funkciók összehasonlítása található.
1. táblázat. A ZyWALL VPN1000 összehasonlítása az analógokkal.
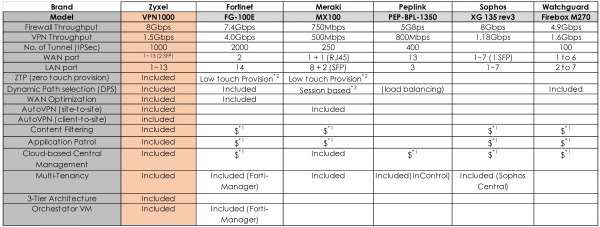
A 1. táblázathoz fűzött megjegyzések:
*1: Licenc szükséges
* 2: Alacsony érintésű konfiguráció: a rendszergazdának először helyben kell konfigurálnia az eszközt a ZTP előtt.
* 3: Szeánsz alapú: az DPS csak új szeánszra alkalmazható; nem befolyásolja a jelenlegi szeánszot.
Ahogyan látjuk, az analógok néhány területen utolérik a tesztelt eszközt; például a Fortinet FG-100E is rendelkezik beépített WAN optimalizálással, míg a Meraki MX100 automatikus VPN funkciót (site-to-site) kínál, de összességében a ZyWALL VPN1000 határozottan vezet a funkciók átfogó csomagjával.
Ajánlások a központi csomópontok (nemcsak Zyxel) eszközeinek kiválasztásához
A központi csomópontok eszközeinek kiválasztásakor, amelyek széleskörű hálózatokban találhatóak, számos paramétert kell figyelembe venni: technikai lehetőségek, kezelhetőség, biztonság és megbízhatóság biztosítása.
Széleskörű funkciókínálat, számos fizikai port rugalmas konfigurálási lehetőséggel: WAN, LAN, DMZ, valamint további hasznos funkciók, mint a hozzáférési pontok kezelője, lehetővé teszik több feladat egyidejű megoldását.
Fontos szerepet játszanak a dokumentációk megléte és a használható kezelőfelület.
Ezeket a látszólag egyszerű eszközöket kézben tartva nem olyan nehéz hálózati infrastruktúrákat létrehozni, amelyek különböző helyszíneket és lokációkat ölelnek fel; az SD-WAN felhő használata maximálisan rugalmas és biztonságos megoldásokat kínál.
Hasznos linkek
Forrás: habr.com
