

A DNS-alagút az internet domain neveinek rendszerét a hackerek fegyverévé változtatja. A DNS lényegében az internet hatalmas telefonkönyve. Ezen felül a DNS egy alap protokoll, amely lehetővé teszi az rendszergazdák számára, hogy lekérdezéseket indítsanak a DNS-szerver adatbázisába. Eddig minden világos. De az ügyes hackerek rájöttek, hogy titkos kommunikációt folytathatnak a célszámítógéppel úgy, hogy vezérlő parancsokat és adatokat ágyaznak bele a DNS protokollba. Ez az ötlet képezi a DNS-alagút alapját.
Hogyan működik a DNS-alagút
Minden dolognak az interneten van egy külön protokollja. A DNS viszonylag egyszerűt támogat, azaz kérés-válasz típust. Ha látni szeretné, hogyan működik, futtathatja az nslookup-ot – a DNS-lekérdezések indítására szolgáló alapvető eszközt. Kérheti az IP-címet, egyszerűen megadva a kívánt domain nevet, például:
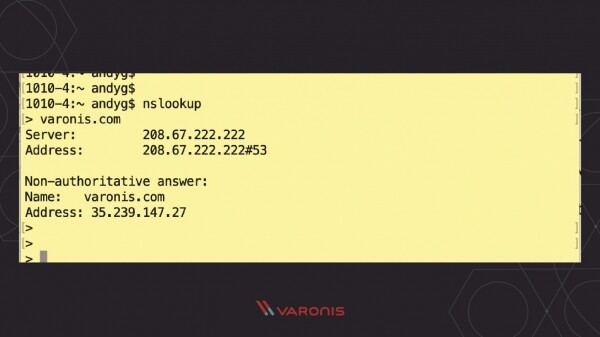
Esetünkben a protokoll a domain IP-címével válaszolt. A DNS protokoll szempontjából kértem az címet, vagyis egy úgynevezett "A"-típusú lekérdezést. Léteznek más típusú lekérdezések is, amelyeket a DNS protokoll különböző adathalmazzal válaszol, amivel, mint később látni fogjuk, a hackerek is visszaélhetnek.
Akárhogy is nézzük, a DNS protokoll lényegében a kérés továbbításával foglalkozik a szerverre és annak válaszával vissza az ügyfélhez. De mi lenne, ha a támadó rejtett üzenetet adna hozzá a domain név kéréséhez? Például ahelyett, hogy megadna egy teljesen legális URL-t, olyan adatokat adna meg, amelyeket át szeretne adni:
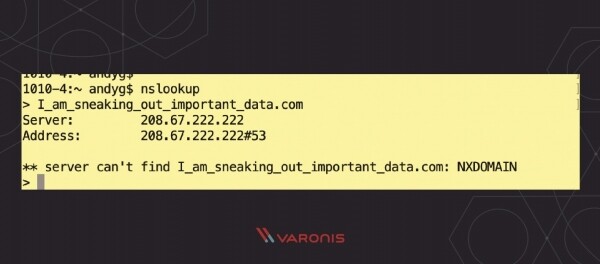
Tegyük fel, hogy a támadó irányítja a DNS szervert. Ekkor adatokat tud átadni – például személyes adatokat – anélkül, hogy feltétlenül észlelnék. Végül is, miért lenne a DNS lekérdezés hirtelen illegitim?
A szerver irányításával a hackerek hamis válaszokat adhatnak, és adatokat küldhetnek vissza a célrendszernek. Ez lehetővé teszi, hogy üzeneteket továbbítsanak, amelyek elrejtve vannak a DNS-válasz különböző mezőiben, például utasításokkal, hogy keressenek egy adott mappában.
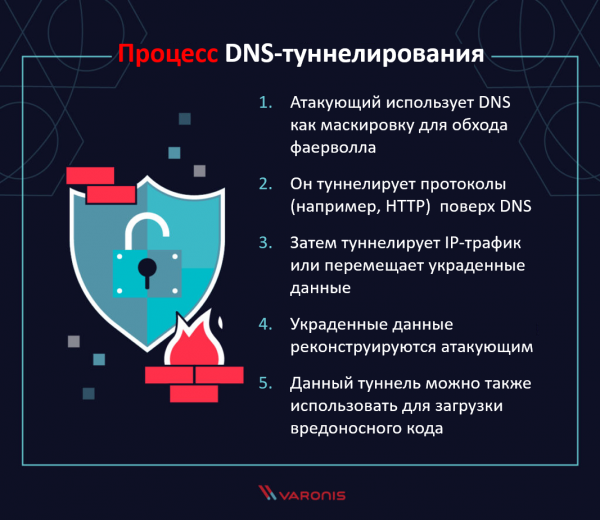
A támadás "alagút" része abban rejlik, hogy az adatokat és parancsokat a megfigyelő rendszerek elől. A hackerek a base32, base64 stb. karakterkészleteket használhatják, vagy akár titkosíthatják az adatokat. Az ilyen kódolás észrevétlenül elkerüli az alapvető fenyegetésészlelő eszközöket, amelyek nyílt szöveg alapján keresnek.
És ez a DNS-alagút!
A DNS-alagút támadások története
Mindennek van egy kezdete, beleértve a DNS-protokoll elrablásának ötletét hackelési célokra. Amennyire tudom, az első ilyen támadást Oskar Pearson hajtotta végre a Bugtraq hírlevélben 1998 áprilisában. 2004-re a DNS-alagút bemutatták a Black Hat-en hackelési módként Dan Kaminsky előadásában. Így az ötlet nagyon gyorsan valódi támadási eszközzé nőtte ki magát.
Ma a DNS-alagút biztos helyet foglal el a potenciális fenyegetések térképén,
és az információbiztonsági bloggerek gyakran kérik, hogy magyarázzuk el. Sea Turtle
DNS-alagút fenyegetések ? Это действующая кампания киберпреступных группировок — скорее всего, спонсируемая государством, — направленная на захват легитимных DNS-серверов с целью перенаправления DNS-запросов на собственные сервера. Это означает, что организации будут получать «плохие» IP-адреса, указывающие на поддельные веб-страницы под управлением хакеров, — например, Google или FedEx. При этом злоумышленники смогут заполучить учётные записи и пароли пользователей, которые те неосознанно введут их на таких поддельных сайтах. Это не DNS-туннелирование, но просто ещё одно скверное последствие контроля DNS-серверов хакерами.
Adatok kiáramlása (exfiltráció)
– a hacker titokban kritikus adatokat továbbít a DNS-en keresztül. Ez ugyan nem a leghatékonyabb módja az információk átvitelének a célgépről, figyelembe véve a költségeket és a kódolásokat, de működik, és ráadásul rejtett módon!
- Irányítás és kontroll (Command and Control, rövidítve C2) – a hackerek a DNS-protokollt használják egyszerű vezérlő parancsok küldésére, mondjuk, egy
- távoli hozzáférésű trójai program (Remote Access Trojan, rövidítve RAT). – ez talán őrülten hangzik, de léteznek olyan eszközök, amelyek az IP-verem megvalósítását DNS-kérések és válaszok felett hajtják végre. Ez megkönnyíti az adatok átvitelét FTP, Netcat, ssh stb. használatával. Rendkívül fenyegető!
- A DNS-alagút észlelése Két fő módszer létezik a DNS visszaélésének észlelésére: terheléselemzés és forgalomelemzés.
terheléselemzés
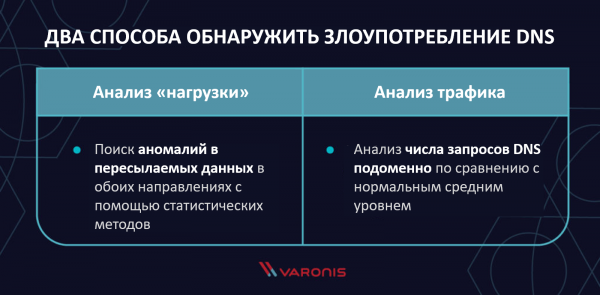
alkalmas fél keres anomáliákat az adatforgalomban, amelyek statisztikai módszerekkel kimutathatók: szokatlanul kinéző hosztnevek, DNS-rekordtípus, amelyet nem használnak túlságosan gyakran, vagy szokatlan kódolás.
Mikor forgalomelemzés értékeli a DNS-kérések számát minden domainre vonatkozóan az átlagos szinthez viszonyítva. A DNS-alagutat használó támadók nagy mennyiségű forgalmat fognak generálni a szerverre. Elméletileg ez jelentősen meghaladhatja a normál DNS-üzenetek cseréjét. Ezt szükséges nyomon követni!
Mikor forgalom elemzése az egyes domainekhez érkező DNS-lekérdezések száma az átlagos szinthez viszonyítva. A DNS-alagútként működő támadók jelentős forgalmat generálnak a szerverre, amely elméletileg jelentősen meghaladja a normál DNS-üzenetforgalmat. Ezt nyomon kell követni!
DNS-alagú eszközök
Ha saját penetrációs tesztet szeretne végezni, és ellenőrizni, hogy cége mennyire tudja észlelni és reagálni az ilyen aktivitásokra, több eszköz is rendelkezésre áll. Mindegyikük képes alagútozni... IP-Over-DNS:
- – elérhető sok platformon (Linux, Mac OS, FreeBSD és Windows). SSH-shellt hoz létre a cél- és vezérlő számítógép között. Íme egy jó... beállítási és használati útmutató Iodine-hoz.
- – Dan Kaminsky DNS-alagú projektje, Perl-ben írva. Ezzel SSH-n keresztül lehet csatlakozni.
- – "DNS-alagút, amiről nem hányingere van az embernek". Titkosított C2-csatornát hoz létre fájlok küldésére/töltésére, shell indítására stb.
DNS-megfigyelő eszközök
Az alábbiakban néhány hasznos eszköz listája található, amelyek segíthetnek a tunelálási támadások észlelésében:
- – Python-modul, amely a MercenaryHuntFramework és Mercenary-Linux számára készült. .pcap fájlokat olvas, DNS-kérelmeket von ki és geolokációt végez, ami segít az elemzésben.
- – Python-alapú eszköz, amely .pcap fájlokat olvas és DNS-üzeneteket elemez.
Mikro FAQ a DNS-alagút használatról
Hasznos információk kérdések és válaszok formájában!
K: Mi az alagútozás?
V: Ez egyszerűen egy módszer az adatok meglévő protokollon keresztüli továbbítására. Az alapul szolgáló protokoll egy dedikált csatornát vagy alagutat biztosít, amelyet aztán az információ elrejtésére használnak, amit valójában továbbítanak.
K: Mikor történt az első DNS-alagúttal végrehajtott támadás?
V: Nem tudjuk! Ha tudja, kérjük, tudassa velünk. Amennyire tudomásunk van, az első támadással kapcsolatos diskurzus Oscar Pirsan által indult a Bugtraq levelezőlistán 1998 áprilisában.
K: Milyen támadások hasonlítanak a DNS-alagúthoz?
V: A DNS nem az egyetlen protokoll, amelyet alagútozásra lehet használni. Például a kártékony programok (C2) gyakran használnak HTTP-t az interakciós csatorna álcázására. A DNS-alagúthoz hasonlóan a hacker elrejti az adatait, de ebben az esetben azok a web böngésző forgalmának tűnnek, amelyek távoli oldalra (a támadó által irányított) közelítenek. Ez észrevétlen maradhat a megfigyelő programok számára, ha nem állítják be őket az... HTTP-protokollal való visszaélés hacker célokra.
Szeretné, ha segítenénk a DNS-alagút felfedezésében? Ismerkedjen meg a modulunkkal, és próbálja ki ingyenesen !
Forrás: habr.com
