

A kutatócsoport a Bochumi Egyetemről (Németország) bemutatta a támadási technikát (), amely lehetővé teszi a titkosított hanghívások lehallgatását a 4G/LTE mobilhálózatokban, amelyek a VoLTE technológiát használják a hangforgalom továbbítására ().
.
A VoLTE hanghívások lehallgatása ellen a kliens és a szolgáltató közötti csatornában titkosítást alkalmaznak, amely . A specifikáció előírja, hogy minden egyes hívás esetén egyedi kulcstant kell generálni, de a kutatók megállapították, hogy a tesztelt 15 bázisállomásból 12 nem teljesíti ezt a feltételt, és ugyanazt a kulcstant használja fel két egymást követő hívás során egy rádiócsatornában, vagy kiszámítható módszereket alkalmaz az új kulcslánc generálásához.
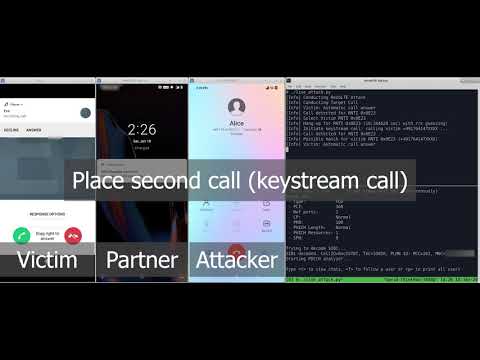
A kulcstant ismételt felhasználása lehetővé teszi a támadó számára, hogy dekódolja a lehallgatott titkosított forgalmat a beszélgetésről. A hívás tartalmának dekódolásához a támadónak először lehallgatnia és meg kell őriznie a titkosított rádióforgalmat az áldozat és a sebezhető bázisállomás között. A hívás befejezése után a támadó visszahívja az áldozatot, és megpróbálja minél tovább folytatni a beszélgetést, hogy ne engedje az áldozatot letenni a telefont. E beszélgetés során a titkosított rádióforgalom mellett a nem titkosított hangjelet is megőrzik.
Az áldozat első hívásának dekódolásához a támadó a második hívás során lehallgatott titkosított adatforgalom és a támadó telefonján rögzített eredeti hangadatok alapján kiszámíthatja a kulcstant, amelyet az XOR művelet segítségével határoznak meg a nyitott és titkosított adatok között. Mivel a kulcstant ismételten használják, a második hívásra kiszámított kulcstant alkalmazva az első hívás titkosított adataira a támadó hozzáférhet az eredeti tartalomhoz. Minél tovább tartott a támadó második beszélgetése az áldozattal, annál több információt tud dekódolni az első hívásból. Például, ha a támadónak sikerült 5 percig meghosszabbítania a beszélgetést, akkor 5 percet is dekódolhat.
A titkosított forgalom lehallgatásához az LTE-hálózatokban a kutatók jelfeldolgozót alkalmaztak , és a támadó hívása közben a hangforrás megszerzéséhez Android okostelefonokat használtak, amelyeket ADB-n keresztül vezettek. . A támadáshoz szükséges berendezések költsége 7000 dollárra tehető.
A bázisállomás gyártóit tavaly decemberben értesítették a problémáról, és a legtöbb már kiadta a sebezhetőséget orvosló javításokat. Mindazonáltal egyes szolgáltatók figyelmen kívül hagyhatták a frissítéseket. Az LTE- és 5G-hálózatok sebezhetőségének ellenőrzéséhez egy speciális mobilalkalmazás szükséges az Android 9 platformhoz (root-hozzáférés és Qualcomm chipekkel rendelkező okostelefon szükséges, mint pl. Xiaomi Mi A3, One Plus 6T és Xiaomi Mix 3 5G). Az alkalmazás nemcsak a sebezhetőség meglétét határozza meg, hanem a forgalom elfogására és a szolgáltatási üzenetek megtekintésére is használható. Az elfogott forgalom PCAP formátumban kerül mentésre és a felhasználó által megadott HTTP szerverre küldhető további elemzés céljából.
Forrás: opennet.ru
