

Folytatjuk a beszélgetést a hálózatok biztonságának növelésének módszereiről. Ebben a cikkben a további biztonsági intézkedésekről és a biztonságosabb vezeték nélküli hálózatok megszervezéséről lesz szó.
Bevezetés a második részhez
Az előző cikkben beszélhettünk a WiFi hálózat biztonsági problémáiról és a jogosulatlan hozzáférés elleni közvetlen védelmi módszerekről. Megvizsgáltuk a forgalom lehallgatásának megakadályozására szolgáló nyilvánvaló intézkedéseket: titkosítás, a hálózat elrejtése és a MAC cím alapján történő szűrés, valamint speciális módszerek, mint a Rogue AP elleni küzdelem. Azonban a közvetlen védelmi módszerek mellett léteznek közvetett megoldások is. Ezek olyan technológiák, amelyek nemcsak a kapcsolat minőségét javítják, hanem a védelem fokozását is elősegítik.
A vezeték nélküli hálózatok két fő jellemzője: a távoli, érintés nélküli hozzáférés és a rádióhullámok, mint a széles körű adatátviteli közeg, ahol bármely jelet fogadó eszköz hallgathatja az adást, és bármely adó eláraszthatja a hálózatot haszontalan átvitellel és egyszerű zavaró jelekkel. Ez a hálózat általános biztonságára sincs jó hatással.
Biztonsággal nem lehet megélni. Továbbra is dolgoznunk kell, azaz adatokat kell cserélnünk. Ebből a szempontból a WiFi-nek sok más kritikája is van:
- a lefedettségi hiányosságok („fehér foltok”);
- a külső források és a szomszédos hozzáférési pontok kölcsönhatása.
Ennek következményeként a fent említett problémák miatt csökken a jel minősége, a kommunikáció stabilitása és az adatátviteli sebesség is romlik.
Természetesen a vezetékes hálózatok hívei örömmel említik, hogy kábel- és különösen optikai kapcsolatok használata esetén ilyen problémák nem tapasztalhatók.
Felmerül a kérdés: van-e mód ezen problémák megoldására anélkül, hogy radikális intézkedésekhez folyamodnánk, mint például a elégedetlen felhasználók átkapcsolása a vezetékes hálózatra?
Hol kezdődnek a problémák?
Az irodai és egyéb WiFi hálózatok születésekor leggyakrabban egyszerű algoritmus alapján jártak el: egyetlen hozzáférési pontot helyeztek el a periméter közepén, a maximális lefedettség érdekében. Ha a távoli helyszínek számára a jelerejét nem volt elegendő, egy erősítő antennát adtak hozzá a hozzáférési ponthoz. Nagyon ritkán adtak hozzá második hozzáférési pontot, például a távoli igazgatói irodához. Talán ez volt az összes fejlesztés.
Ez a megközelítés azonban ésszerű okokkal bír. Először is, a vezeték nélküli hálózatok megjelenésének hajnalán az ehhez szükséges berendezések nagyon drágák voltak. Másodszor, több hozzáférési pont telepítése olyan kérdésekkel szembesült, amelyekre akkor még nem voltak válaszok. Például, hogyan lehet megszervezni a zökkenőmentes átmenetet az ügyfél számára a pontok között? Hogyan lehet kezelni a kölcsönös interferenciát? Hogyan lehet egyszerűsíteni és rendszerezni a pontok kezelését, például párhuzamos tilalmak/engedélyek alkalmazását, megfigyelést stb.? Ezért sokkal egyszerűbb volt az elv alapján eljárni: minél kevesebb eszköz, annál jobb.
Ugyanakkor a plafon alatt elhelyezett hozzáférési pont körkörös (pontosabban kerek) diagramot bocsátott ki.
Azonban az építési formák nem illeszkednek jól a körkörös jelterjedési diagramokhoz. Ezért valahol a jel szinte alig jut el, és erősíteni kell, másutt pedig a sugárzás túllép a peremén, és elérhetővé válik a külső személyek számára.
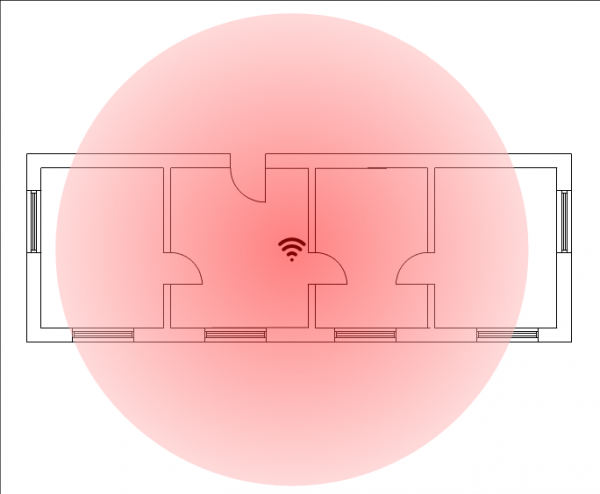
1. ábra. Példa a lefedettségre, amikor egyetlen pontot használnak az irodában.
Megjegyzés. Az egy durva közelítésről van szó, amely figyelmen kívül hagyja a jel terjedésének akadályait, valamint a jel irányultságát. A gyakorlatban a diagramok formái eltérhetnek a különböző modellek esetében.
A helyzet javítható, ha több hozzáférési pontot használnak.
Először is, ez lehetővé teszi a közvetítő eszközök hatékonyabb elosztását a helyszínen.
Másrészt lehetőséget nyújt a jel szintjének csökkentésére, megakadályozva azt, hogy a peremükön kívülre kerüljön az irodának vagy más helyszínnek. Ilyen esetben, hogy a vezeték nélküli hálózati forgalmat nyilvántartsuk, szinte közvetlenül a peremhez kell közelíteni, vagy akár be is kell lépni a korlátaiba. Hasonlóképpen jár el egy támadó, amikor be akar hatolni a belső vezetékes hálózatba.
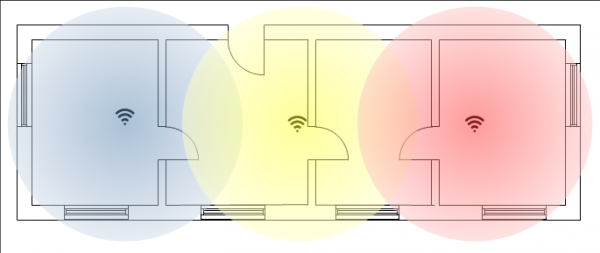
2. ábra. A hozzáférési pontok számának növelése jobb lefedettséget biztosít.
Nézzük meg újra mindkét ábrát. Az elsőn világosan látható a vezeték nélküli hálózat egyik legfőbb sebezhetősége - a jelet elég távolról is meg lehet fogni.
A második ábrán a helyzet nem annyira elkeserítő. Minél több hozzáférési pont van, annál hatékonyabb a lefedettség zónája, és a jel ereje szinte már nem lépi át a perimétert, egész egyszerűen a szoba, iroda, épület és egyéb lehetséges objektumok határain belül marad.
A támadónak valahogy észrevétlenül közelebb kellene férkőznie, hogy elkapja a viszonylag gyenge jelet az "utcáról" vagy a "folyosóról" stb. Ehhez közel kell lépnie az irodaházhoz, például az ablakok alatt állva. Vagy megpróbálhat bejutni magába az irodaházba. Minden esetben ez növeli a kockázatot, hogy "lencsevégre kapják" a kamerák, és a biztonsági személyzet szeme elé kerül. Eközben jelentősen csökken a támadásra rendelkezésre álló időkeret. Ezt már nehéz "tökéletes körülményeknek a feltöréshez" nevezni.
Természetesen marad még egy "ősi bűn": a vezeték nélküli hálózatok szabad frekvenciatartományban működnek, amelyet bárki megcsíphet. Valóban, a Wi-Fi hálózatot össze lehet hasonlítani egy Ethernet-HUB-bal, ahol a jel egyszerre minden porton átmegy. Ennek elkerülésére ideálisan minden eszköz párnak a saját frekvenciacsatornáján kellene kommunikálnia, amelybe másoknak nem szabad belépniük.
Íme röviden az alapvető problémák. Nézzük meg a megoldásokat.
Védelmi eszközök: közvetlen és közvetett
Ahogy már említettem az előző cikkben, tökéletes védelmet bármilyen esetben nehéz elérni. De max. megnehezíthetjük a támadások végrehajtását, így a végeredmény nem térül meg a ráfordított erőfeszítésekhez képest.
A védelmi eszközöket nagyjából két fő csoportra lehet osztani:
- a forgalom közvetlen védelmi technológiái, mint például a titkosítás vagy a MAC cím szerinti szűrés;
- technológiák, amelyek eredetileg más célokra lettek kifejlesztve, például a sebesség növelésére, de közvetett módon nehezítik a támadók dolgát.
Az első csoportról az első részben volt szó. De a tarsolyunkban vannak további közvetett intézkedések is. Ahogy korábban említettük, a hozzáférési pontok számának növelése lehetővé teszi a jel szintjének csökkentését és a fedettségi zóna egyenletessé tételét, ami megnehezíti a támadók életét.
Egy másik szempont, hogy az adatátvitel sebességének növelése megkönnyíti a biztonsági intézkedések alkalmazását. Például minden laptopra telepíthetünk VPN klienst, és a hálózaton belüli adatokat titkosított csatornákon keresztül is átadhatjuk. Ehhez bizonyos erőforrásokra, beleértve a hardvereseket, is szükség lesz, de ezzel jelentősen növelhető a védelem szintje.
Alább felsoroljuk azokat a technológiákat, amelyek javítják a hálózat működését, és közvetett módon növelik a védelem fokát.
Közvetett védelmi eszközök — mi segíthet?
Client Steering
A Client Steering funkció azt javasolja, hogy a kliens eszközök először a 5 GHz-es sávot használják. Ha ez a lehetőség nem áll rendelkezésre, akkor továbbra is használhatják a 2.4 GHz-est. A régi hálózatok, amelyekben kevés hozzáférési pont van, legnagyobb részt a 2.4 GHz-es sávban működnek. Az 5 GHz-es frekvenciasávhoz tartozó egy pontból álló konfiguráció sok esetben nem elfogadható. Az a helyzet, hogy a nagyobb frekvenciájú jel nehezebben hatol át a falakon és kerüli meg az akadályokat. Szokásos ajánlás: a 5 GHz-es sávban a garantált kapcsolat érdekében a hozzáférési ponttól való közvetlen látótávolság előnyben részesítendő.
A modern 802.11ac és 802.11ax szabványok révén a nagyobb csatornaszám miatt több hozzáférési pontot is telepíthetünk közelebbi távolságra, amivel lehetőség nyílik a teljesítmény csökkentésére, anélkül, hogy az adatátviteli gyorsaságot elveszítenénk, sőt, még nyernénk is rajta. Így az 5 GHz-es sáv használata megnehezíti a támadók életét, de javítja a kapcsolat minőségét az elérhetőségen belül lévő ügyfelek számára.
Ez a funkció elérhető:
- Nebula és NebulaFlex hozzáférési pontokon;
- tűzfalakon, amelyek rendelkeznek vezérlő funkcióval.
Auto Healing
Ahogy fentebb említettük, a helyiség periméterének körvonalai nem illeszkednek jól a hozzáférési pontok kerek diagramjaiba.
A probléma megoldásához először is optimális számú hozzáférési pontot kell használni, másodszor pedig csökkenteni kell a kölcsönös hatást. De ha egyszerűen csak csökkentjük a transmitter teljesítményét manuálisan, az a közvetlen beavatkozás rontja a kapcsolatot. Különösen észlelhető lesz, ha egy vagy több hozzáférési pont kiesik.
Az Auto Healing lehetővé teszi, hogy gyorsan beállítsuk a teljesítményt anélkül, hogy elveszítenénk a megbízhatóságot és az adatátvitel sebességét.
Ennek a funkciónak a használata során a vezérlő ellenőrzi a hozzáférési pontok állapotát és működőképességét. Ha az egyik nem működik, a szomszédos pontok utasítást kapnak a jel teljesítményének növelésére, hogy kitöltsék a „fehér foltot”. Miután a hozzáférési pont újra működik, a szomszédos pontok utasítást kapnak a jel teljesítményének csökkentésére, hogy csökkentsék a kölcsönös zavarokat.
Zökkenőmentes WiFi roaming
Első ránézésre ezt a technológiát nem könnyű biztonsági szintjavítónak nevezni, sőt inkább az ellenkezője, mivel megkönnyíti a kliens (beleértve a rosszindulatú támadókat is) átváltását a hozzáférési pontok között egy hálózaton belül. De ha két vagy több hozzáférési pont van használatban, akkor a zavartalan működés biztosítása érdekében megfelelően kell kezelni a terhelést is. Ezen felül, ha egy hozzáférési pont túlterhelt, akkor gyengébben kezeli az olyan védelmi funkciókat, mint a titkosítás, adatátvitel közben késlekedések léphetnek fel és más kellemetlen problémák is adódhatnak. E tekintetben a zökkenőmentes roaming nagy segítséget jelent a terhelés rugalmas elosztásában és a zavartalan működés biztosításában védett módban.
A vezeték nélküli kliensek csatlakozásának és lecsatlakozásának jel szintjeihez beállítható küszöbértékek (Signal Threshold vagy Signal Strength Range)
Egyetlen hozzáférési pont használata esetén ennek a funkciónak alapvetően nincs jelentősége. De ha több, vezérlő által kezelt hozzáférési pont működik, mobilisan el lehet osztani a klienseket a különböző AP-k között. Érdemes megemlíteni, hogy a hozzáférési pontok vezérlési funkciói a Zyxel számos router szériájában megtalálhatók: ATP, USG, USG FLEX, VPN, ZyWALL.
A megadott eszközök rendelkeznek egy funkcióval, amely lehetővé teszi a gyenge jelerősségű SSID-hez csatlakozó kliens lekapcsolását. A "gyenge" szó azt jelenti, hogy a jel a vezérlőn beállított küszöbérték alatt van. Miután a klienst lekapcsolták, próbálkozást küld egy másik hozzáférési pont keresésére.
Például, ha a kliens olyan hozzáférési ponthoz csatlakozik, amelynek jele -65dBm alatti, és a lekapcsolási küszöb -60dBm, akkor a hozzáférési pont lekapcsolja a klienst, aki ezzel a jelszinttel rendelkezik. Most a kliens újracsatlakozási eljárást indít, és már csatlakozni fog egy másik hozzáférési ponthoz, amelynek jele -60dBm vagy annál magasabb (a stáció jelszintküszöbe).
Ennek fontos szerepe van több hozzáférési pont használatakor. Ezzel megelőzhető az a helyzet, amikor a felhasználók nagy része egy pont körül csoportosul, míg más hozzáférési pontok kihasználatlanok maradnak.
Ezen kívül korlátozhatjuk a gyenge jelerősségű kliensek csatlakozását, akik nagy valószínűséggel az épület peremén találhatók, például egy fal mögött a szomszédos irodában, ami ezt a funkciót egy közvetett védelmi módszerként is értelmezhetővé teszi.
A WiFi 6-ra való áttérés, mint a biztonság szintjének növelésének egyik módja.
A közvetlen védelmi eszközök előnyeiről már korábban is szóltunk az előző cikkben. „Vezeték nélküli és vezetékes hálózatok védelmének sajátosságai. 1. rész – Közvetlen védelmi intézkedések”.
A WiFi 6 hálózatok gyorsabb adatátvitelt biztosítanak. Egyrészt az új szabványcsoport lehetővé teszi a sebesség növelését, másrészt több hozzáférési pont elhelyezését is ugyanazon a területen. Az új szabvány kevesebb energiafelhasználással is lehetővé teszi a magasabb sebességgel való adatátvitelt.
Az adatátviteli sebesség növelése..
A WiFi 6-ra való áttérés lehetőséget biztosít a 11Gb/s-ig terjedő adatátviteli sebesség növelésére (1024-QAM modulációs típus, 160 MHz csatornák). Emellett az új WiFi 6 támogatású eszközök jobb teljesítménnyel rendelkeznek. Az egyik fő probléma, amikor további biztonsági intézkedéseket vezetünk be, mint például VPN csatorna minden felhasználó számára, a sebesség csökkenése. A WiFi 6 könnyebbé teszi a további védelmi rendszerek alkalmazását.
BSS Coloring
Korábban írtuk, hogy a kiegyenlített lefedettség csökkenti a WiFi jelének terjedését a peremén. Azonban a hozzáférési pontok számának további növekedésével még az Auto Healing használata is elégtelen lehet, mivel a "külső" forgalom a szomszédos ponttól mégis behatol a vételi zónába.
BSS Coloring használata esetén a hozzáférési pont speciális címkéket (színezéseket) hagy a saját adatcsomagjain. Ez lehetővé teszi a szomszédos adásokat befolyásoló eszközök (hozzáférési pontok) figyelmen kívül hagyását.
Fejlesztett MU-MIMO
Az 802.11ax szintén fontos fejlesztéseket tartalmaz a MU-MIMO (Multi-User — Multiple Input Multiple Output) technológiában. A MU-MIMO lehetővé teszi a hozzáférési pont számára, hogy egyidejűleg több eszközzel cseréljen adatokat. Az előző szabványban azonban ez a technológia csak négy kliensből álló csoportokat támogathatott egy frekvencián. Ez megkönnyítette a küldést, de nem a fogadást. A WiFi 6 8×8 többszörös felhasználói MIMO-t használ a küldéshez és fogadáshoz.
Megjegyzés. Az 802.11ax szabvány megnöveli a MU-MIMO csoportok méretét a belépő áramlásban, biztosítva a WiFi hálózat hatékonyabb teljesítményét. A többszörös felhasználói MIMO kimeneti csatorna új kiegészítése az 802.11ax-hez.
OFDMA (Orthogonal frequency-division multiple access)
Ez egy új módszer a csatornákhoz való hozzáféréshez és kezeléshez, amelyet már kipróbált technológiák alapján fejlesztettek ki a LTE mobiltechnológia keretében.
Az OFDMA lehetővé teszi, hogy egyidejűleg több jelet küldjünk ugyanazon vonalon vagy csatornán, időintervallumot rendelve minden egyes átvitelhez és frekvenciamegosztást alkalmazva. Ennek eredményeképpen nemcsak a sebesség nő a csatorna jobb kihasználásával, hanem a biztonság is fokozódik.
Összefoglaló
A WiFi hálózatok évről évre egyre biztonságosabbá válnak. A modern technológiák alkalmazása lehetővé teszi a megfelelő szintű védelem megszervezését.
A közvetlen védelmi módszerek, mint a forgalom titkosítása, viszonylag jól beválták magukat. Ne feledkezzünk meg a további intézkedésekről sem: MAC szűrés, a hálózat azonosítójának elrejtése, Rogue AP Detection (Rogue AP Containment).
De vannak még közvetett intézkedések is, amelyek javítják a vezeték nélküli eszközök együttműködését és növelik az adatátvitel sebességét.
Az új technológiák alkalmazása csökkenti a jel szintjét a hozzáférési pontoktól, így a lefedettség egyenletesebbé válik, ami kedvezően hat az egész vezeték nélküli hálózat állapotára, beleértve a biztonságot is.
Az ésszerűség azt sugallja, hogy a biztonság növelésére minden eszköz jó: mind közvetlen, mind közvetett. Ez a kombináció maximálisan megnehezíti a támadó dolgát.
Hasznos linkek:
- A vezeték nélküli és vezetékes hálózatok védelmének sajátosságai. 1. rész - Közvetlen védelmi intézkedések
Forrás: habr.com
