

Üdvözlünk mindenkit, aki továbbra is olvassa az SMB család új generációs NGFW Check Point-ról szóló cikksorozatot (1500-as sorozat). A SMP megoldást (SMB átjárókhoz készült kezelői portál) már áttekintettük. Ma a Smart-1 Cloud portálról szeretnénk beszélni, amely SaaS alapú Check Point megoldásként pozicionálja magát, felhőben tölti be a Management Server szerepét, ezért bármely NGFW Check Point számára releváns lehet. Akik most csatlakoztak hozzánk, emlékeztetem az eddig tárgyalt témákra: , , .
Emeljük ki a Smart-1 Cloud főbb lehetőségeit:
- Egységes központosított megoldás a Check Point teljes infrastruktúrájának kezelésére (különböző szintű virtuális és fizikai átjárók).
- A Blokkok számára közös politika készletek egyszerűsítik az adminisztrációs folyamatokat (szabályok létrehozása/szerkesztése különböző feladatokhoz).
- Profil-alapú megközelítés támogatása az átjárók beállításainak kezelésében. Felelős a jogosultságok megosztásáért a portálon, ahol egyszerre különböző feladatokat végezhetnek a hálózati adminisztrátorok, audit szakemberek stb.
- Fenyegetések monitorozása, amely biztosítja a naplók megszerzését és az események egy helyen való megtekintését.
- API-n keresztüli interakció támogatása. A felhasználó automatizálási folyamatokat valósíthat meg, egyszerűsítve a napi rutinfeladatokat.
- Web-alapú hozzáférés. Elősegíti a különböző operációs rendszerek támogatásával kapcsolatos korlátok eltávolítását, intuitív módon használható.
Akik már ismerik a Check Point megoldásokat, észlelhetik, hogy az itt bemutatott főbb lehetőségek nem különböznek a helyi, dedikált Management Server-től az infrastruktúrájukban. Részben igazuk lesz, de a Smart-1 Cloud esetében a kezelő szerver karbantartását a Check Point szakemberei végzik, amely magában foglalja: a biztonsági másolatok készítését, a tárolók szabad helyének monitorozását, a hibák javítását, a legújabb verziók telepítését. Továbbá egyszerűbbé válik a beállítások migrálásának folyamata.
Licencelés
A felhő alapú kezelői megoldás funkcióival való ismerkedés előtt tekintsük át a licencelés kérdését az hivatalos .
Egy átjáró kezelése:
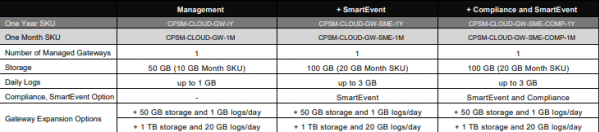
Az előfizetés a választott kezelő blokkoktól függ, összesen 3 irány áll rendelkezésre:
- Management. 50 GB-os tároló, naponta 1 GB naplóhoz.
- Management + SmartEvent. 100 GB-os tároló, naponta 3 GB naplóhoz, jelentésgenerálás.
- Menedsment + Megfelelőség + SmartEvent. 100 GB tároló, napi 3 GB napló számára, jelentéskészítés, információbiztonsági legjobb gyakorlatokból származó beállítási javaslatok.
*A választás számos tényezőtől függ: a naplók típusa, a felhasználók száma, a forgalom mennyisége.
Elérhető egy előfizetés 5 átjáró kezelése céljából. Ezen nem állunk meg részletesen - mindig tájékoztatást nyerhet a .
Smart-1 Cloud indítása
Bárki kipróbálhatja a megoldást, ehhez regisztrálnia kell az Infinity Portal-ban - a Check Point felhőszolgáltatásában, ahol próba hozzáférést kaphat a következő területekhez:
- Cloud Protection (CloudGuard SaaS, CloudGuard Native);
- Hálózati védelem (CloudGuard Connect, Smart-1 Cloud, Infinity SOC);
- Végpontvédelem (, SandBlast Agent Cloud Management, Sandblast Mobile).
Mi az Önnel együtt bejelentkezünk a rendszerbe (új felhasználók számára regisztráció szükséges), és áttérünk a Smart-1 Cloud megoldásra:
Röviden bemutatják önnek e megoldás előnyeit (Infrastruktúra kezelése, nincs szükség telepítésre, automatikus frissítések).
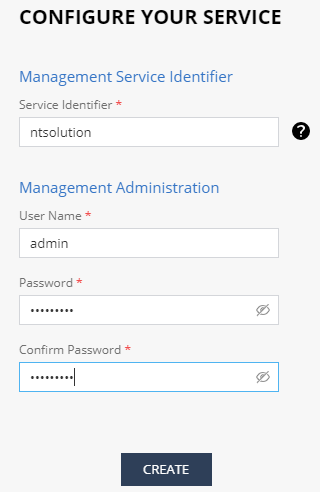
A mezők kitöltése után várnia kell a fiók létrehozásának előkészítésére a portálhoz való belépéshez:
Sikeres művelet esetén e-mailt kap (melyet az Infinity Portal bejelentkezésénél adtak meg) a regisztrációval kapcsolatban, emellett átirányítják a Smart-1 Cloud főoldalára.
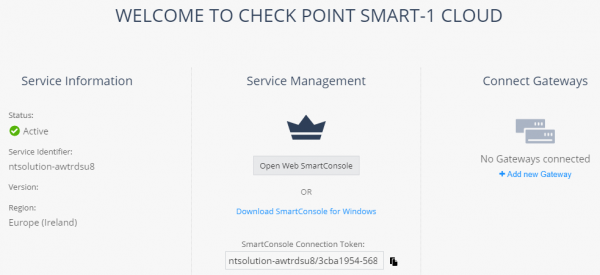
A portál elérhető fülei:
- SmartConsole indítása. Az alkalmazás telepítésével a számítógépére, vagy a webes felület használatával.
- Szinkronizálás az átjáró objektummal.
- Munkavégzés a naplókkal.
- Beállítások.
Szinkronizálás az átjáróval
Kezdjük a Security Gateway szinkronizálásával, ehhez hozzá kell adnia objektumként. Lépjen az " Connect Gateway"
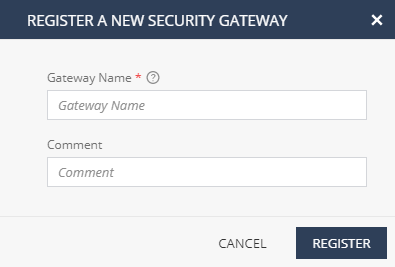
" fülre. Be kell írni az átjáró egyedi nevét, megjegyzést is hozzáadhat az objektumhoz. Ezután nyomja meg "Register".
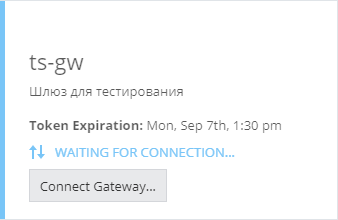
. Megjelenik az átjáró objektum, amelyet szinkronizálni kell a Management Serverrel, CLI parancsok végrehajtásával az átjáró számára:
- Győződjön meg arról, hogy az átjárón a legfrissebb JHF (Jumbo Hotfix) telepítve van.
- Állítsa be a csatlakozási tokent: set security-gateway maas on auth-token
- Ellenőrizze a szinkronizáló alagút állapotát:
MaaS állapot: Engedélyezve
MaaS alagút állapota: Fel
MaaS domain név:
Service-Identifier.maas.checkpoint.com
Gateway IP a MaaS kommunikációhoz: 100.64.0.1
Miután a Mass Tunnel szolgáltatásait aktiválták, folytassa a SIC-kapcsolat telepítésével a átjáró és a Smart-1 Cloud között a Smartconsole-ban. Sikeres művelet esetén megkapja az átjáró topológiáját, itt egy példa:
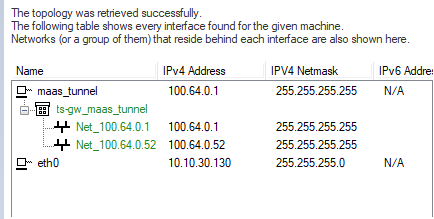
Így a Smart-1 Cloud használatakor az átjáró a „szürke” hálózatra csatlakozik 10.64.0.1.
Kiegészítem, hogy az általunk használt makettnél az átjáró NAT-on keresztül csatlakozik az internethez, ezért a felhasználói interfészen nincs nyilvános IP-cím, azonban kívülről kezelhetjük. Ez egy újabb érdekes tulajdonság a Smart-1 Cloudban, amely lehetővé teszi egy különálló kezelési alhálózat létrehozását a saját IP-címkészletével.
Zárás
Miután sikeresen hozzáadta az átjárót a Smart-1 Cloud kezeléséhez, teljes körű hozzáférést kap, ugyanúgy, mint a Smart Console esetén. A makettünkön elindítottuk a böngésző verziót, lényegében egy futó virtuális gép, amelyen a kezelő kliens fut.
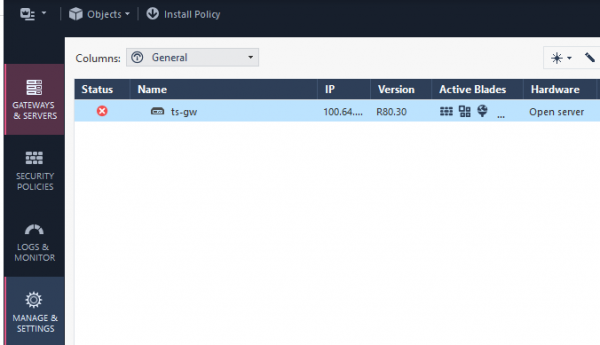
A Smart Console lehetőségeiről és a Check Point architektúrájáról mindig többet megtudhat a saját .
Ma ennyit, vár ránk a ciklus zárócikkje, amelyben a Gaia 80.20 Embedded rendszerrel felszerelt SMB 1500 sorozat teljesítményfinomítási lehetőségeivel foglalkozunk.
. kövessék a frissítéseket (, , , , )
Forrás: habr.com
