

Mi a teendő, ha a kéttényezős hitelesítésre egyszerre van szükség, de nincs pénzünk hardver tokenekre, és egyébként is jókedvűen kellene tartanunk magunkat.
Ez a megoldás nem valami szuper eredeti, inkább egy különböző megoldások keveréke, amelyeket az interneten találtunk.
Tehát adott
Domainek Active Directory.
A VPN-en keresztül dolgozó domain felhasználók, mint sokan ma.
A VPN átjáró szerepét Fortigate.
A VPN kliens jelszó tárolása a biztonsági politika miatt tilos.
A politika Fortinet a saját tokenjeivel kapcsolatban nem mondható, hogy túl mohó — ingyenes tokenekből összesen 10 darab van, a többi viszont nagyon nem megfelelő áron. RSASecureID, Duo és hasonlók nem jöhettek szóba, mert nyílt forrást szeretnék.
Előzetes követelmények: host *nix telepített freeradius, sssd — belekerült a domainbe, a domain felhasználók nyugodtan autentikálhatják magukat rajta.
További csomagok: shellinabox, figlet, freeeradius-ldap, betűtípus rebel.tlf a tárolóból .
A példámban — CentOS 7.8.
A működés logikája a következő: a VPN-hez való csatlakozás során a felhasználónak a domain belépési azonosítót és OTP-t kell megadnia a jelszó helyett.
Szolgáltatások beállítása
A /etc/raddb/radiusd.conf csak a felhasználó és a csoport változik, akinek a nevében elindul freeradius, mivel a szolgáltatás radiusd képesnek kell lennie a fájlok olvasására az összes almappában. /home/.
user = root
group = root
Ahhoz, hogy a csoportok használhatóak legyenek a beállításokban Fortigate, át kell adni Vendor Specific Attribute. Ehhez a könyvtárban raddb/policy.d létrehozok egy fájlt a következő tartalommal:
group_authorization {
    if (&LDAP-Group[*] == "CN=vpn_admins,OU=vpn-groups,DC=domain,DC=local") {
            update reply {
                &Fortinet-Group-Name = "vpn_admins" }
            update control {
                &Auth-Type := PAM
                &Reply-Message := "Welcome Admin"
                }
        }
    else {
        update reply {
        &Reply-Message := "Not authorized for vpn"
            }
        reject
        }
}
A freeradius-ldap telepítése után a könyvtárban raddb/mods-available létrejön egy fájl Hozz létre egy szimbolikus hivatkozást a könyvtárban ldap.
raddb/mods-enabled ln -s /etc/raddb/mods-available/ldap /etc/raddb/mods-enabled/ldap.
A tartalmát a következőképpen alakítom át:Привожу его содержимое к такому виду:
ldap {
        server = 'domain.local'
        identity = 'CN=freerad_user,OU=users,DC=domain,DC=local'
        password = "SupeSecretP@ssword"
        base_dn = 'dc=domain,dc=local'
        sasl {
        }
        user {
                base_dn = "${..base_dn}"
                filter = "(sAMAccountname=%{%{Stripped-User-Name}:-%{User-Name}})"
                sasl {
                }
                scope = 'sub'
        }
        group {
                base_dn = "${..base_dn}"
                filter = '(objectClass=Group)'
                scope = 'sub'
                name_attribute = cn
                membership_filter = "(|(member=%{control:Ldap-UserDn})(memberUid=%{%{Stripped-User-Name}:-%{User-Name}}))"
                membership_attribute = 'memberOf'
        }
}
A fájlokban raddb/sites-enabled/default és raddb/sites-enabled/inner-tunnel a szekcióban authorize megadom a használni kívánt házirend nevét — group_authorization. Fontos megjegyezni, hogy a házirend neve nem a könyvtárban lévő fájl neve szerint van meghatározva policy.d, hanem a fájlban, a kapcsos zárójelek előtt található direktívával.
A szakaszban authenticate ezekben a fájlokban ki kell kommentelni a pam.
A fájlban clients.conf parameterként megadva, amellyel csatlakozni fog Fortigate:
client fortigate {
    ipaddr = 192.168.1.200
    secret = testing123
    require_message_authenticator = no
    nas_type = other
}
A modul konfigurációja pam.d/radiusd:
#%PAM-1.0
auth       sufficient   pam_google_authenticator.so
auth       include      password-auth
account    required     pam_nologin.so
account    include      password-auth
password   include      password-auth
session    include      password-auth
Az alapértelmezett beépítési lehetőségek freeradius a google authenticator megkövetelik, hogy a felhasználó a következő formátumban adja meg a hitelesítő adatokat: felhasználónév/jelszó+OTP.
Tekintettel arra, hogy mennyi átkot zúdítana rám a default párosítás használata esetén, freeradius a Google Authenticator, úgy döntöttünk, hogy a modul konfigurációját fogjuk használni pam annak érdekében, hogy csak a tokent ellenőrizzük Google Authenticator.
A felhasználó csatlakozása során a következő történik:
- A Freeradius ellenőrzi, hogy a felhasználó létezik-e a tartományban és egy adott csoportban, és ha sikeres, akkor az OTP token ellenőrzése történik.
Minden elég jól indult, amíg nem gondoltam arra, hogy 'Hogyan tudnám elindítani az OTP regisztrációját 300+ felhasználónak?'
A felhasználónak be kell jelentkeznie a szerverre freeradius a saját fiókjából, és el kell indítania a Google authenticator, amely létrehozza a QR-kódot a felhasználónak az alkalmazáshoz. Itt jön a képbe a shellinabox a következővel kombinálva .bash_profile.
[root@freeradius ~]# yum install -y shellinabox
A démon konfigurációs fájlja található itt /etc/sysconfig/shellinabox.
Ott megadom a 443-as portot, és fel lehet tüntetni a saját tanúsítványomat is.
[root@freeradius ~]#systemctl enable --now shellinaboxdA felhasználónak annyit kell tennie, hogy belép a linken, megadja a tartományi hitelesítő adatokat, és megkapja a QR-kódot az alkalmazáshoz.
Az algoritmus a következő:
- A felhasználó a böngészőn keresztül bejelentkezik a gépre.
- Ellenőrizzük, hogy a felhasználó tartományi-e. Ha nem, akkor nem történik semmilyen lépés.
- Ha a felhasználó domain, ellenőrizzük, hogy adminisztrátor csoporthoz tartozik-e.
- Ha nem admin, ellenőrizzük, hogy a Google Authenticator be van-e állítva. Ha nem, generálunk egy QR-kódot és kijelentkeztetjük a felhasználót.
- Ha nem admin és a Google Authenticator be van állítva, akkor csak kijelentkeztetjük.
- Ha admin, akkor újra ellenőrzés a Google Authenticatorra. Ha nincs beállítva, generálunk egy QR-kódot.
Mindezek a logikák a következő használatával történnek: /etc/skel/.bash_profile.
cat /etc/skel/.bash_profile
# .bash_profile

# Get the aliases and functions
if [ -f ~/.bashrc ]; then
        . ~/.bashrc
fi

# User specific environment and startup programs
# Make several commands available from user shell

if [[ -z $(id $USER | grep "admins") || -z $(cat /etc/passwd | grep $USER) ]]
  then
    [[ ! -d $HOME/bin ]] && mkdir $HOME/bin
    [[ ! -f $HOME/bin/id ]] && ln -s /usr/bin/id $HOME/bin/id
    [[ ! -f $HOME/bin/google-auth ]] && ln -s /usr/bin/google-authenticator $HOME/bin/google-auth
    [[ ! -f $HOME/bin/grep ]] && ln -s /usr/bin/grep $HOME/bin/grep
    [[ ! -f $HOME/bin/figlet ]] && ln -s /usr/bin/figlet $HOME/bin/figlet
    [[ ! -f $HOME/bin/rebel.tlf ]] && ln -s /usr/share/figlet/rebel.tlf $HOME/bin/rebel.tlf
    [[ ! -f $HOME/bin/sleep ]] && ln -s /usr/bin/sleep $HOME/bin/sleep
  # Set PATH env to <home user directory>/bin
    PATH=$HOME/bin
    export PATH
  else
    PATH=PATH=$PATH:$HOME/.local/bin:$HOME/bin
    export PATH
fi


if [[ -n $(id $USER | grep "domain users") ]]
  then
    if [[ ! -e $HOME/.google_authenticator ]]
      then
        if [[ -n $(id $USER | grep "admins") ]]
          then
            figlet -t -f $HOME/bin/rebel.tlf "Welcome to Company GAuth setup portal"
            sleep 1.5
            echo "Please, run any of these software on your device, where you would like to setup OTP:
Google Autheticator:
AppStore - https://apps.apple.com/us/app/google-authenticator/id388497605
Play Market - https://play.google.com/stor/apps/details?id=com.google.android.apps.authenticator2&hl=en
FreeOTP:
AppStore - https://apps.apple.com/us/app/freeotp-authenticator/id872559395
Play Market - https://play.google.com/store/apps/details?id=org.fedorahosted.freeotp&hl=en

And prepare to scan QR code.

"
            sleep 5
            google-auth -f -t -w 3 -r 3 -R 30 -d -e 1
            echo "Congratulations, now you can use an OTP token from application as a password connecting to VPN."
          else
            figlet -t -f $HOME/bin/rebel.tlf "Welcome to Company GAuth setup portal"
            sleep 1.5
            echo "Please, run any of these software on your device, where you would like to setup OTP:
Google Autheticator:
AppStore - https://apps.apple.com/us/app/google-authenticator/id388497605
Play Market - https://play.google.com/store/apps/details?id=com.google.android.apps.authenticator2&hl=en
FreeOTP:
AppStore - https://apps.apple.com/us/app/freeotp-authenticator/id872559395
Play Market - https://play.google.com/store/apps/details?id=org.fedorahosted.freeotp&hl=en

And prepare to scan QR code.

"
            sleep 5
            google-auth -f -t -w 3 -r 3 -R 30 -d -e 1
            echo "Congratulations, now you can use an OTP token from application as a password to VPN."
            logout
        fi
      else
        echo "You have already setup a Google Authenticator"
        if [[ -z $(id $USER | grep "admins") ]]
          then
          logout
        fi
    fi
  else
    echo "You don't need to set up a Google Authenticator"
fi
Fortigate beállítása:
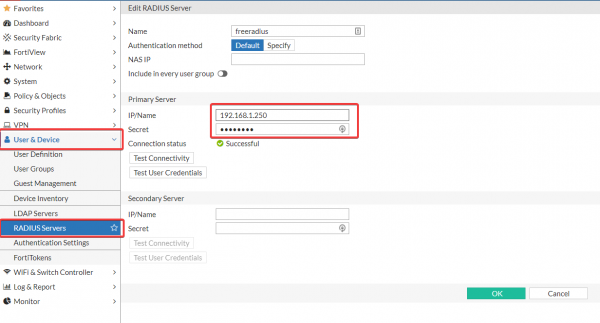
- Létrehozunk Radius-szerver

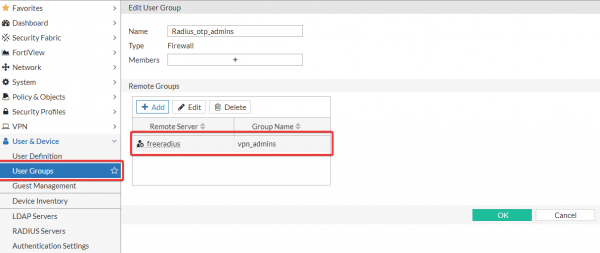
- Létrehozzuk a szükséges csoportokat, ha szükséges a hozzáférés csoportok szerinti korlátozása. A csoport neve a Fortigate meg kell egyezzen azokkal a csoportokkal, amelyeket a Vendor Specific Attribute Fortinet-Group-Name.

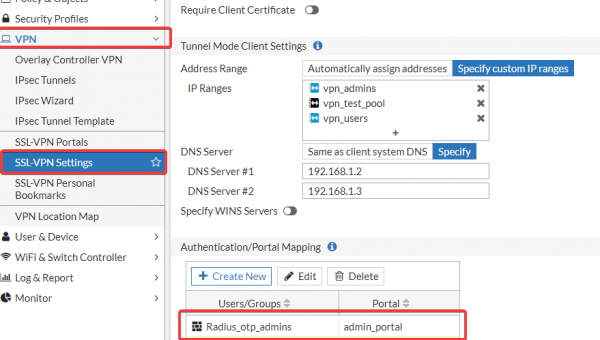
- Szerkesztjük a szükséges SSL-portálokat.

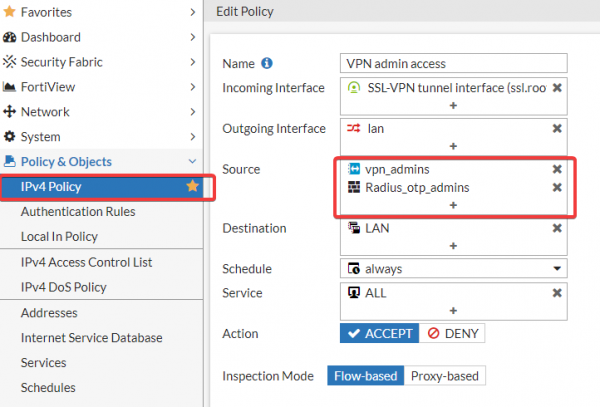
- Csoportokat adunk a politikákhoz.

A megoldás előnyei:
- Lehetőség van OTP autentikálásra a Fortigate nyílt forráskódú megoldással.
- Kizárja a domain jelszó megadását a felhasználó által VPN kapcsolódáskor, ami némileg egyszerűsíti a kapcsolódási folyamatot. Egy 6 számjegyű jelszót könnyebb beírni, mint amit a biztonsági politika megkövetel. Ennek következtében csökken a „Nem tudok csatlakozni a VPN-hez” témájú tiketek száma.
P.S. Tervezzük, hogy ezt a megoldást teljes értékű kétfaktoros autentikációra bővítjük challenge-response funkcióval.
Frissítés:
Ahogy ígértem, végül megvalósítottam a challenge-response verziót.
Tehát:
A fájlban /etc/raddb/sites-enabled/default szakasz authorize a következőképpen néz ki:
authorize {
    filter_username
    preprocess
    auth_log
    chap
    mschap
    suffix
    eap {
        ok = return
    }
    files
    -sql
    #-ldap
    expiration
    logintime
    if (!State) {
        if (&User-Password) {
            # Ha !State és User-Password (PAP), akkor kényszerítjük az LDAP-ot:
            update control {
                Ldap-UserDN := "%{User-Name}"
                Auth-Type := LDAP
            }
        }
        else {
            reject
        }
    }
    else {
        # Ha State, akkor proxy kérés:
        group_authorization
    }
pap
}
heap = 37GB (39%) TOAST = 54GB (57%) PK = 4GB ( 4%) authenticate most a következőképp néz ki:
authenticate {
        Auth-Type PAP {
                pap
        }
        Auth-Type CHAP {
                chap
        }
        Auth-Type MS-CHAP {
                mschap
        }
        mschap
        digest
        # Kísérlet az autentikálásra közvetlen LDAP kötés segítségével:
        Auth-Type LDAP {
        ldap
        if (ok) {
            update reply {
                # Hozz létre egy véletlenszerű State attribútumot:
                State := "%{randstr:aaaaaaaaaaaaaaaa}"
                Reply-Message := "Kérlek, írd be az OTP-t"
                }
            # Visszaadja az Access-Challenge-t:
            challenge
            }
        }
        pam
        eap
}
Most a felhasználó ellenőrzése a következő algoritmus szerint történik:
- A felhasználó megadja a domain hitelesítő adatait a VPN kliensben.
- A Freeradius ellenőrzi a fiók és a jelszó érvényességét.
- Ha a jelszó helyes, akkor küldünk egy kérést a tokenre.
- A token ellenőrzése történik.
- Profittá válik).
Forrás: habr.com
