

információk az újról (CVE-2020-1968) a TLS protokollban, amely a Raccoon kódnevet kapta
és lehetővé teszi, hogy ritka körülmények között meghatározzuk a pre-master titkos kulcsot, amelyet a TLS kapcsolatok, beleértve a HTTPS-t, dekódolásához használhatunk, a tranzitforgalom elfogása (MITM) során. Megjegyzendő, hogy a támadás végrehajtása rendkívül nehéz és inkább elméleti jellegű. A támadáshoz specifikus TLS-szerver konfiguráció és a műveletek feldolgozási idejének rendkívül pontos mérése szükséges.
A probléma közvetlenül a TLS specifikációjában található, és csak a DH (Diffie-Hellman, TLS_DH_*) titkosításokon alapuló kapcsolatokra van hatással. ECDH titkosításokkal a probléma nem jelentkezik, és ezek továbbra is biztonságosak. Csak a TLS 1.2 vagy korábbi verziói érintettek, a TLS 1.3 nem érintett. A sebezhetőség a TLS implementációkban jelentkezik, amelyek újra felhasználják a DH titkos kulcsot különböző TLS kapcsolatokban (ez a viselkedés körülbelül a Alexa Top 1M szerverek 4,4%-án figyelhető meg).
Az OpenSSL 1.0.2e és korábbi kiadásokban a DH titkos kulcsot újra felhasználják minden szerverkapcsolatban, hacsak nem állítják be explicit módon az SSL_OP_SINGLE_DH_USE opciót. Az OpenSSL 1.0.2f-től a DH titkos kulcsot csak statikus DH titkosítások használata esetén újra felhasználják (például 'DH-RSA-AES256-SHA'). Az OpenSSL 1.1.1 verzióban a sebezhetőség nem jelentkezik, mivel ebben az ágon a DH titkos kulcsot nem használják, és nem alkalmaznak statikus DH titkosításokat.
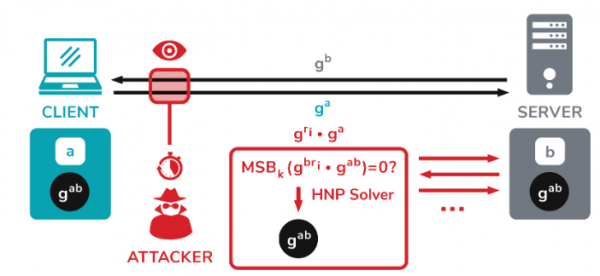
A DH kulcsmegosztó módszer használata során a kapcsolat mindkét fele véletlenszerű zárt kulcsokat generál (a későbbiekben 'a' és 'b' kulcsok), amelyek alapján nyílt kulcsokat számítanak ki és küldenek (ga mod p és gb mod p). Miután az egyik fél megkapta a nyílt kulcsokat, minden fél a közös titkos kulcsot számítja ki (gab mod p), amelyet a szekrénykulcsok kialakításához használnak. A Raccoon támadás lehetővé teszi a titkos kulcs meghatározását harmadik féltől származó információk elemzésén keresztül, mivel a TLS 1.2 verzióig a specifikációk előírják, hogy minden kezdeti nullás bájt elhagyásra kerüljön a titkos kulcs számítása előtt.
A csökkentett elsődleges kulcsot a különböző adatok feldolgozásakor tapasztalt késlekedésekre épülő, szekvenciális kulcsgeneráló funkcióhoz adják át. Az időzítések pontos mérése lehetővé teszi a támadó számára, hogy nyomokat (oracle) szerezzen, amelyek alapján megállapíthatja, hogy az elsődleges kulcs nullával kezdődik-e vagy sem. Például a támadó elfoghatja a kliens által küldött nyilvános kulcsot (ga), visszaküldheti a szerverre és megállapíthatja
hogy a kapott elsődleges kulcs nullával kezdődik-e.
Egyetlen bájt kulcs meghatározása nem nyújt semmit, de ha a támadó elfogja a kliens által a kapcsolat létrehozásakor átadott "ga" értéket, akkor sorozatot alkothat más, a "ga"-hoz kapcsolódó értékekből, és azokat külön-külön elküldheti a szerver számára a kapcsolat létrehozásakor. Az "gri*ga" értékek generálásával és küldésével a támadó a válaszkéslekedések elemzésével meghatározhatja azokat az értékeket, amelyek az elsődleges kulcsok nullával kezdődnek. Az ilyen értékek meghatározásával a támadó egyenletek sorát alkothat és kiszámolhatja az eredeti elsődleges kulcsot.
Az OpenSSL-ben lévő sebezhetőségek alacsony szintű kockázatot jelentenek, a javítás pedig a hibás TLS_DH_* titkosítók alapértelmezett szinten történő átmozgatására korlátozódott az alacsony védelem szintű titkosítók közé. Hasonló lépést tettek a Mozilla fejlesztői is, akik a Firefoxban használt NSS könyvtárban a DH és DHE titkosítási halmazokkal. A Firefox 78-tól kezdődően a problémás titkosítók le vannak tiltva. A Chrome támogatása a DH-val már 2016-ban megszűnt. A BearSSL, BoringSSL, Botan, Mbed TLS és s2n könyvtárak nem érintettek a problémában, mivel nem támogatják a DH titkosítókat vagy a DH statikus változatait.
Külön kiemelendők az egyéb problémák () az F5 BIG-IP eszközök TLS-stackjében, amelyek reálisabbá teszik a támadást. Konkrétan felfedték az eszközök viselkedésbeli eltéréseit, amikor az elsődleges kulcs elején nulla bájt található, amelyet pontos késlekedésmérés helyett fel lehet használni.
Forrás: opennet.ru
