

A Google cégünknél hisszük, hogy a felhőalapú számítástechnika a jövőben egyre inkább a magán, titkosított szolgáltatások felé fog elmozdulni, amelyek teljes bizalmat garantálnak a felhasználók számára az adatok titkosságának ellenőrzésében.
A Google Cloud már titkosítja az átvitt és tárolt ügyféladatokat, de a feldolgozáshoz ezeket még mindig dekódolni kell. Titkosított számítás — egy forradalmi technológia, amelyet az adatok feldolgozása során használnak a titkosításhoz. A titkosított számításon alapuló környezetek lehetővé teszik az adatok titkosított formában való tárolását a memóriában és más helyeken a processzorn kívül.
A titkosított virtuális gépek jelenleg bétatesztelés alatt állnak, és az első terméket képviselik a Google Cloud Titkosított Számítási sorozatában. Már különböző elszigetelési és homokozó módszereket alkalmazunk felhőinfrastruktúránkban a többfelhasználós architektúra biztonságának biztosítása érdekében. A titkosított virtuális gépek új szintre emelik a biztonságot, kínálva a memóriatitkosítást a munkaterheléseik további elszigeteléséhez a felhőben, segítve ügyfeleinket a titkos adatok védelmében. Úgy gondoljuk, hogy ez különösen érdekelni fogja azokat, akik szabályozott iparágakban dolgoznak (valószínűleg a GDPR-ra és más kapcsolódó dolgokra utalva, jegyzet: fordító).
Új lehetőségek megnyitása
Már az Asylo-val, a titkosított számításhoz készült nyílt forráskódú platformmal a titkosított számítási környezetek telepítésének és használatának egyszerűségére összpontosítottunk, biztosítva a magas teljesítményt és alkalmazásokat bármilyen munkaterheléshez, amelyet a felhőben való végrehajtásra választott. Úgy vélem, hogy nem kell kompromisszumot kötnie a használhatóság, rugalmasság, teljesítmény és biztonság terén.
A titkosított virtuális gépek bétára lépésével mi lettünk az első nagyobb felhőszolgáltató, aki ilyen szintű biztonságot és elszigetelést kínál — és egyszerű, könnyen használható lehetőséget biztosítunk ügyfeleink számára, legyen szó új alkalmazásokról vagy olyan 'portált' (valószínűleg itt olyan alkalmazásokról van szó, amelyeket a felhőben jelentős módosítás nélkül végrehajthatók, jegyzet: fordító). Biztosítjuk:
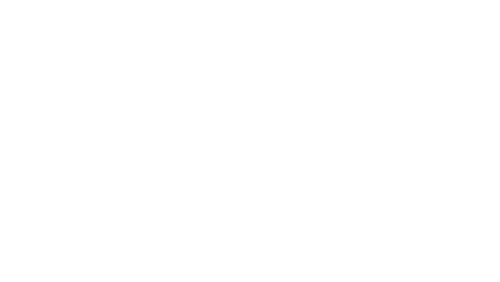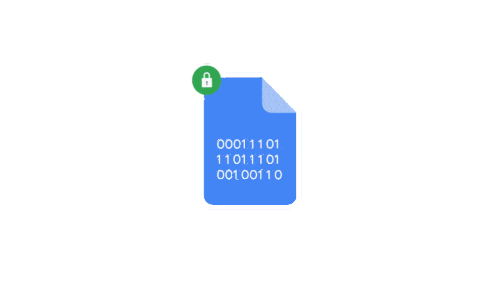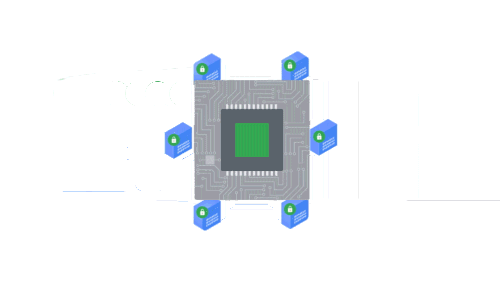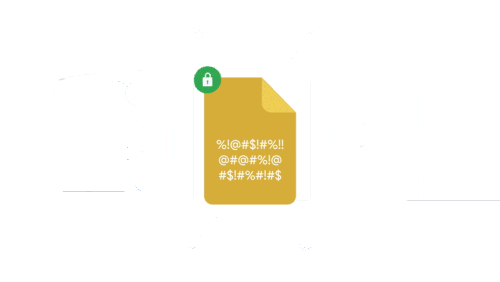
Páratlan titkosság: az ügyfelek megvédhetik érzékeny adataik titkosságát a felhőben még a feldolgozásuk során is. A titkosított virtuális gépek (Confidential VMs) az AMD EPYC második generációs processzoraiban található Secure Encrypted Virtualization (SEV) funkciót használják. Az adatai titkosítva maradnak a használat, indexelés, lekérdezés és tanulmányozás során. A titkosítási kulcsokat a hardver külön-külön generálja minden virtuális géphez, és soha nem hagyják el a hardvert.
Fejlett innovációk: a titkosított számítástechnika új feldolgozási forgatókönyveket nyithat meg, amelyek korábban lehetetlenek voltak. A vállalatok most titkos adathalmazon dolgozhatnak együtt a felhőben, miközben megőrzik a titkosságot.
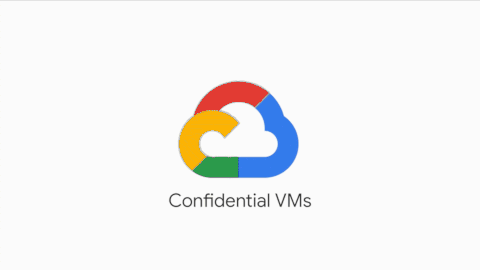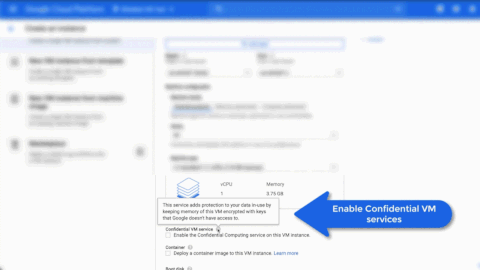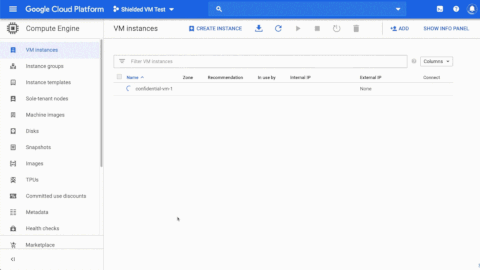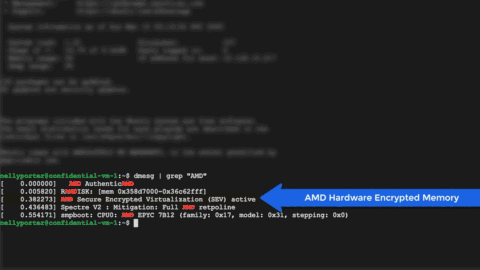
Titkosság a "portált" munkaterhelések számára: célunk a titkosított számítástechnika egyszerűsítése. A Confidential VMs-re való áttérés zökkenőmentes — minden GCP-n működő munkaterhelés, amely virtuális gépen fut, átállhat Confidential VMs-re. Minden egyszerű — csak egy "pipa" szükséges.
Védelem a kiterjesztett fenyegetésektől: a titkosított számítástechnika a Shielded VMs védelmén alapul a rootkit-ek és bootkit-ek ellen, segítve ezzel a választott operációs rendszer integritásának biztosítását, amely a Confidential VM-ben fut.
A Confidential VMs alapjai
A Confidential VMs az N2D virtuális gépeken működnek, amelyek az AMD EPYC második generációs processzorain futnak. Az AMD SEV funkciónak köszönhetően magas teljesítményt biztosít a legigényesebb számítási feladatokhoz, miközben a virtuális gép memóriája titkosítva marad, a virtuális géphez külön kulccsal, amelyet az EPYC processzor generál és kezel. A kulcsokat az AMD Secure Processor generálja a virtuális gép létrehozásakor, kizárólag benne találhatók, így azokhoz sem a Google, sem más, ugyanazon a nodon futó virtuális gépek nem férhetnek hozzá.
A beépített hardveres memória titkosításon kívül Confidential VMs-t hozunk létre a Shielded VMs fölé, hogy ellenálljanak az operációs rendszer képet érő támadásoknak, ellenőrizzék a firmware, a kernel binárisok és az illesztőprogramok integritását. A Google által kínált képek között szerepel az Ubuntu 18.04, Ubuntu 20.04, a Container Optimized OS (COS v81) és a RHEL 8.2. Dolgozunk a Centos, Debian és mások fejlesztésén is, hogy más operációs rendszer képeket is kínálhassunk.
Szoros együttműködésben állunk az AMD Cloud Solution mérnöki csapatával, hogy biztosítsuk: a virtuális gép memóriájának titkosítása nem befolyásolja a teljesítményt. Támogatást adtunk az új OSS meghajtóknak (nvme és gvnic) a tárolási alrendszer és a hálózati forgalom irányításához, amelyek nagyobb sávszélességet kínálnak, mint a régi protokollok. Ez lehetővé tette, hogy a Confidential VMs teljesítménymutatói közel álljanak a hagyományos virtuális gépekhez.
A Secure Encrypted Virtualization, amely az AMD EPYC második generációs processzorába van beépítve, egy innovatív hardveres biztonsági funkciót biztosít, amely védi az adatokat a virtualizált környezetben. Az új GCE Confidential VMs N2D támogatása érdekében a Google-lal dolgoztunk, hogy segítsük ügyfeleinket adataik védelmében és munkaterhelésük teljesítményének fenntartásában. Nagyon örülünk, hogy a Confidential VMs hasonló magas teljesítményt mutatnak a különböző terhelések számára, mint a tipikus N2D virtuális gépek.
Raghu Nambiar, az AMD Data Center Ecosystem alelnöke
Játékváltoztató technológia
A titkosított számítások megváltoztathatják a vállalati adatkezelést a felhőben, miközben megőrzik a titkosságot és a biztonságot. Ezen kívül, más előnyök mellett, a cégek együttműködhetnek anélkül, hogy veszélyeztetnék az adathalmazon belüli titkosságot. Az ilyen együttműködés pedig potenciálisan még átalakítóbb technológiák és ötletek kifejlesztéséhez vezethet, például a vakcinák gyors előállításához és betegségek kezeléséhez egy biztonságos közös munka eredményeként.
Izgatottan várjuk a technológia által a vállalatának kínált lehetőségeket. Látogasson el , hogy többet megtudjon.
P.S. Nem először és reményeink szerint nem utoljára dob piacra a Google olyan technológiát, amely megváltoztatja a világot. Ahogyan nemrég a Kubernetes esetében történt. Mi a magunk módján támogatjuk és terjesztjük a Google technológiáit — IT-szakembereket képzünk Oroszországban. Cégünk az egyik 3 Kubernetes Tanúsított Szolgáltató és az egyetlen Kubernetes Képzési Partner Oroszországban. Minden tavasszal és ősszel intenzív Kubernetes képzéseket tartunk. A legközelebbi képzések szeptember 28-30. között és október 14-16. között lesznek. .
Forrás: habr.com
