

Bármi legyen is a vállalat tevékenysége, a biztonságnak nem szabad eltérnie a biztonsági tervének alapjaitól. Az névfordító szolgáltatások, amelyek a hálózati csomópontok neveit IP-címekké alakítják, gyakorlatilag minden hálózati alkalmazásban és szolgáltatásban használatosak.
Ha egy kiberbűnöző megszerzi az szervezet DNS-ellenőrzését, akkor problémamentesen képes lesz:
- átvenni az irányítást a nyilvánosan elérhető erőforrások felett
- átirányítani a bejövő e-maileket, valamint a webes kéréseket és a hitelesítési próbálkozásokat
- tanúsítványokat létrehozni és érvényesíteni SSL/TLS
Ez az útmutató a DNS biztonságát két szempontból vizsgálja:
- Folyamatos DNS-monitoring és -ellenőrzés végezni
- Hogyan segíthetnek az új DNS protokollok, mint a DNSSEC, DOH és DoT, a DNS-kérés közben a teljesség és a titoktartás megőrzésében
Mi az a DNS biztonság?
A DNS biztonságának két fontos összetevője van:
- A DNS-szolgáltatások által a hálózati csomópontok neveiből IP-címekké történő átalakítás összességének és elérhetőségének biztosítása
- A DNS aktivitásának figyelemmel kísérése a biztonsági problémák azonosítására a hálózatában
Miért sebezhető a DNS a támadásokkal szemben?
A DNS technológiát az internet fejlődésének hajnalán alakították ki, jóval azelőtt, hogy bárki is elkezdett volna gondolkodni a hálózati biztonságon. A DNS hitelesítés és titkosítás nélkül működik, vakon kezelve bármilyen felhasználó kérését.
Ennek következtében számos módja van a felhasználók megtévesztésének és annak hamisításának, hogy hol történik valójában a nevek IP-címekké való átalakítása.
DNS biztonság: kérdések és összetevők
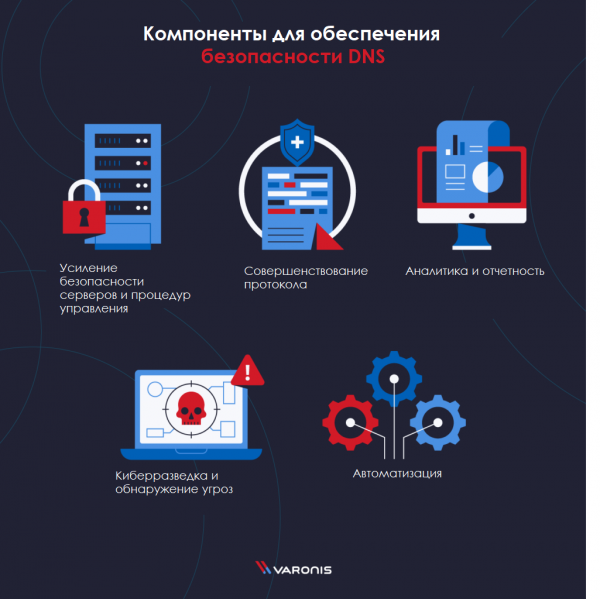
A DNS biztonságának alapját több főelem képezi, melyek mindegyikét figyelembe kell venni a teljes körű védelem biztosítása érdekében:A szerverek és az irányítási eljárások biztonságának megerősítése:
- növelje a szerverek védelmét és hozzon létre egy szabványos üzembehelyezési sablont A protokoll fejlesztése:
- valósítson meg DNSSEC, DoT vagy DoH-t Elemzés és jelentés:
- adjon hozzá DNS eseménynaplót a SIEM rendszerhez, hogy további összefüggéseket biztosítson az incidensek kivizsgálásához Kiberintelligencia és fenyegetésészlelés:
- iratkozzon fel egy aktív fenyegetésadatok szolgáltatására Automatizálás:
- Automatizálás: Hozza létre a lehető legtöbb forgatókönyvet a folyamatok automatizálásához.
A fent említett magas szintű komponensek csupán a DNS biztonságának jéghegy csúcsát jelentik. A következő részben részletesebben áttekintjük a konkrét felhasználási eseteket és legjobb gyakorlatokat, amelyeket ismernie kell.
DNS támadások
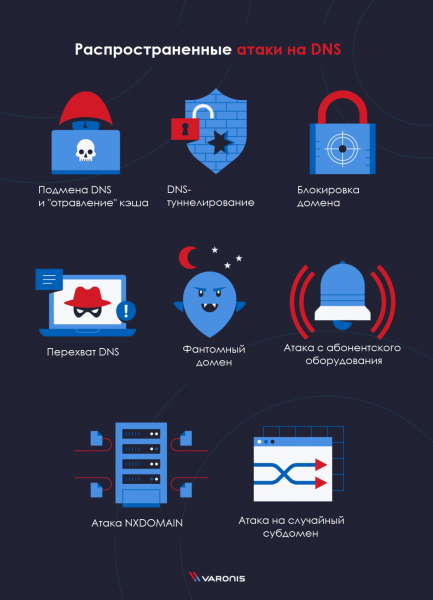
- : A rendszer sérülékenységének kihasználása a DNS cache kezelése érdekében, hogy a felhasználókat áthelyezze egy másik helyre.
- : Elsősorban a távoli kapcsolatok védelmének megkerülésére használják.
- DNS lehallgatás: A szokásos DNS forgalom átirányítása egy másik cél DNS szerverhez a domain regisztráló megváltoztatásával.
- NXDOMAIN támadás: DDoS támadás végrehajtása egy megbízható DNS szerver ellen, helytelen domain kérések küldésével a kötelező válaszok megszerzéséhez.
- Fantomszolgáltatás: A DNS feloldó kényszeríti a válaszra a nem létező domainek esetén, ami teljesítménycsökkenéshez vezet.
- Véletlenszerű aldomain támadás: A feltört hosztok és botnetek DDoS támadást indítanak egy működő domain ellen, de a figyelmet hamis aldomainokra összpontosítják, hogy kényszerítsék a DNS szervert a rekordok keresésére és átvegyék a szolgáltatás irányítását.
- Domain blokkolás: Átfogó spam válaszok küldése a DNS szerver erőforrásainak blokkolására.
- Botnet támadás előfizetői eszközökről: Számítógépek, modemek, routerek és egyéb eszközök összessége, melyek a számítási teljesítményt egy meghatározott weboldalra összpontosítják, hogy túlterheljék a forgalom kéréseivel.
DNS-alapú támadások
Olyan támadások, amelyek valamilyen módon a DNS-t felhasználva támadják meg más rendszereket (pl. a DNS rekordok megváltoztatása nem végső cél):
- Gyors fluxus
- Egységes Flux hálózatok
- Kettős Flux hálózatok
DNS támadások
Olyan támadások, amelyek eredményeként a DNS szerver visszaadja a támadó által kívánt IP-címet:
- DNS hamisítás vagy "gyomirtás" a cache-ben
- DNS lehallgatás
Mi az a DNSSEC?
A DNSSEC, a domain név szolgáltatás biztonsági moduljai, a DNS rekordok ellenőrzésére szolgálnak anélkül, hogy tudnia kellene az összes részletes információt minden egyes DNS kéréshez.
A DNSSEC digitális aláírások kulcsait (PKI) használja a domain név kérésének eredményeinek elérhetőségétől való megerősítéshez.
A DNSSEC implementálása nemcsak a legjobb iparági gyakorlat, hanem hatékonyan segít elkerülni a DNS támadások többségét is.
A DNSSEC működésének elve
A DNSSEC hasonlóan működik, mint a TLS/HTTPS, nyilvános és titkos kulcspárokat használva a DNS rekordok digitális aláírásához. A folyamat általános áttekintése:
- A DNS rekordokat egy titkos és egy nyilvános kulcspár írja alá.
- A DNSSEC-rekordok tartalmazzák a kért rekordot, valamint az aláírást és a nyilvános kulcsot.
- Ezután a rekord és az aláírás hitelesítésének ellenőrzésére használatos.
A DNS biztonsága és a DNSSEC
A DNSSEC egy eszköz a DNS-kérések integritásának ellenőrzésére. Nem hat a DNS adatvédelemre. Más szavakkal, a DNSSEC megerősítést adhat arról, hogy a DNS-kérésre kapott válasz nem hamisítvány, de bármely rosszindulatú fél láthatja ezeket az eredményeket abban a formában, ahogy Önöknek átadták őket.
DoT – DNS TLS-en keresztül
A Transport Layer Security (Transport Layer Security – TLS) egy titkosítási protokoll, amely védi a hálózati kapcsolaton átadott információt. Amint a kliens és a szerver között létrejön egy biztonságos TLS kapcsolat, a továbbított adatok titkosítva lesznek, és semmilyen közvetítő nem láthatja azokat.
Leggyakrabban HTTPS (SSL) részeként használják a webböngészőben, mivel a lekérdezések titkosított HTTP-szerverekre küldetésre kerülnek.
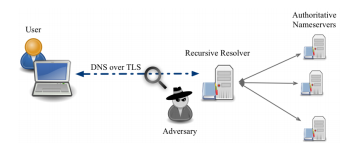
A DNS-over-TLS (DoT) a TLS protokollt használja a hagyományos DNS-lekérdezések UDP-forgalmának titkosítására.
Ezeknek a lekérdezéseknek a titkosítása szöveges formában segít megvédeni a felhasználókat vagy alkalmazásokat a különböző támadásoktól.
- MitM, azaz "ember a középpontban": titkosítás nélkül a köztes rendszer, amely a kliens és az autoritás DNS-szerver között helyezkedik el, potenciálisan hamis vagy veszélyes információt eljuttathat a klienshez a lekérdezésre adott válaszban.
- Kémkedés és nyomkövetés: titkosítás nélküli lekérdezések esetén a köztes rendszerek könnyen láthatják, hogy a konkrét felhasználó vagy alkalmazás milyen weboldalakra lép rá. Bár a csupán DNS-ből nem lehet megtudni a látogatott weboldal konkrét pontos oldalát, a lekért domainek egyszerű ismerete elegendő lehet egy rendszer vagy egyedi személy profiljának kialakításához.
Forrás:
DoH – DNS HTTPS-en keresztül
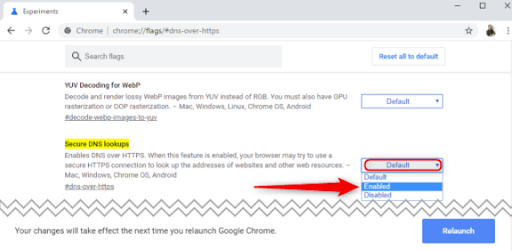
A DNS-over-HTTPS (DNS HTTPS-en, DoH) egy kísérleti protokoll, amelyet együttműködve a Mozilla és a Google népszerűsítenek. Céljai hasonlóak a DoT protokollhoz - az emberek online adatvédelmének fokozása a DNS-kérések és válaszok titkosításával.
A normál DNS-kérések UDP-n keresztül kerülnek továbbításra. A kéréseket és válaszokat olyan eszközökkel lehet nyomon követni, mint . A DoT titkosítja ezeket a kéréseket, de a hálózatban továbbra is meglehetősen megkülönböztethető UDP-forgalomként azonosíthatók.
A DoH más megközelítést alkalmaz, és titkosított kéréseket küld a hálózati csomópontok neveinek feloldása érdekében HTTPS-kapcsolaton keresztül, amelyek a hálózaton bármilyen más webes kérésként néznek ki.
Ez a különbség nagyon fontos következményekkel jár a rendszergazdák és a jövőbeli névfeloldás szempontjából.
- A DNS-szűrés elterjedt módja a webforgalom szűrésének a felhasználók védelme érdekében a phishing támadások, a rosszindulatú programokat terjesztő webhelyek vagy más potenciálisan veszélyes internetes tevékenységek ellen a vállalati hálózatban. A DoH protokoll megkerüli ezeket a szűrőket, potenciálisan nagyobb kockázatnak kitéve a felhasználókat és a hálózatot.
- A jelenlegi névfeloldási modellben minden eszköz a hálózaton egy és ugyanazon helyről (a megadott DNS-kiszolgálóról) kap DNS-kéréseket. A DoH és különösen a Firefox által kínált megvalósítása azt mutatja, hogy ez a jövőben megváltozhat. Minden alkalmazás a számítógépen különböző DNS-forrásokból szerezheti be az adatokat, ami jelentősen megnehezíti a problémák felderítését, a biztonság biztosítását és a kockázatok modellezését.
Forrás:
Mi a különbség a DNS TLS-en és a DNS HTTPS-en között?
Kezdjük a DNS TLS-en (DoT). Itt a hangsúly azon van, hogy az eredeti DNS-protokoll nem változik meg, csupán biztonságosan továbbítják egy védett csatornán. A DoH azonban a DNS-t HTTP formátumba helyezi a kérések végrehajtása előtt.
DNS-monitoring értesítések
A DNS traffic monitoring capability in your network for suspicious anomalies is crucial for early intrusion detection. Using a tool like Varonis Edge will keep you updated on all key indicators and allow you to create profiles for each account in your network. You can set up alert generation based on a combination of actions occurring over a specific period.
Monitoring changes in DNS, account locations, as well as first-use facts and access to sensitive data, along with out-of-hours activity—these are just a few indicators that can be matched to create a more comprehensive detection picture.
Forrás: habr.com
