

Az új módszer legyőzi a "hálózati jitter" problémáját, amely befolyásolhatja a harmadik fél csatornákon indított támadások sikerét.
Az új módszer, amelyet a Leuveni Egyetem (Belgium) és az Abu-Dhabi-i New York-i Egyetem kutatói fejlesztettek ki, megmutatta, hogy a támadók kihasználhatják a hálózati protokollok sajátosságait a bizalmas információk kiszivárgásának megszervezésére.
Ez a módszer a következő nevet viseli: , amelyet idén a Usenix konferencián mutattak be, a hálózati protokollok párhuzamosan végrehajtott kéréseinek feldolgozásának sajátosságait használja a távoli csatornák időalapú támadásainak egyik problémájának megszüntetésére.
Időalapú támadások problémái
Időalapú támadások végrehajtásakor a támadók mérik a különbségeket a különböző parancsok végrehajtási ideje között, megpróbálva megkerülni a titkosítással biztosított védelmet és információkat szerezni például a titkosító kulcsokkal, a magánlevelezéssel és a felhasználók webes böngészési szokásaival kapcsolatban.
De sikeres időalapú támadások végrehajtásához a támadónak pontos ismerete kell, hogy legyen az alkalmazás számára a kérések feldolgozásához szükséges időről.
Ez problémát jelent távoli rendszerek, például webszerverek támadása során, mert a hálózati késleltetés (jitter) az válaszidők változatosságához vezet, ami megnehezíti a feldolgozási idő kiszámítását.
Az időalapú távoli támadások során a támadók általában minden parancsot többször elküldenek, és statisztikai elemzést végeznek a válaszidőn, hogy csökkentsék a hálózati jitter hatását. De ez a módszer csak bizonyos mértékig hasznos.
„Minél kisebb az időbeli különbség, annál több kérés szükséges, és egy adott pillanatban a számítás lehetetlenné válik” – mondja Tom Van Goethem, a biztonsági rendszerek kutatója és a új típusú támadásokról szóló cikk fő szerzője.
„Időfüggetlen” időalapú támadás
A Goethem és kollégái által kifejlesztett módszer úgy valósít meg távoli időalapú támadásokat, hogy megszünteti a hálózati jitter hatását.
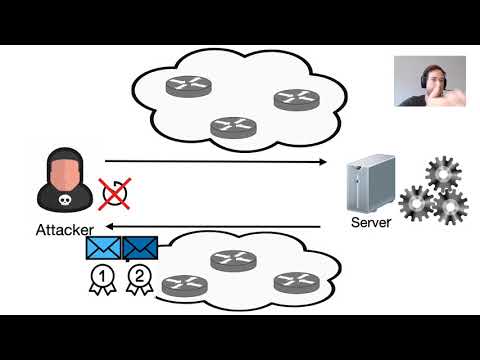
Az időfüggetlen támadás alapelve egyszerű: úgy kell biztosítani, hogy a kérések pontosan ugyanakkor érkezzenek a szerverhez, ne pedig egymás után.
A párhuzamosság garantálja, hogy minden kérés azonos hálózati körülmények között történik, és hogy azok feldolgozására nem hat ki az út a támadó és a szerver között. A válaszok érkezési sorrendje minden információt megad a támadónak, amely szükséges a végrehajtási idő összehasonlításához.
A „várt támadások” legfőbb előnye, hogy jóval pontosabbak, ezért kevesebb kérésre van szükség. Ez lehetővé teszi a támadó számára, hogy észlelje a végrehajtási idő eltéréseit akár 100 ns-ig is”, mondja Van Goetem.
A legkisebb időeltérés, amelyet a kutatók megfigyeltek a klasszikus internetes időalapú támadások során, 10 μs volt, ami 100-szorosa a párhuzamos kérésekkel végzett támadásoknak.
Hogyan biztosítjuk a párhuzamosságot
A párhuzamosságot úgy biztosítjuk, hogy mindkét kérést egy hálózati csomagba helyezzük” – magyarázza Van Goetem. „A gyakorlatban a megvalósítás elsősorban a hálózati protokolltól függ.”
A kutatók különböző hálózati protokollok képességeit használják párhuzamos kérések küldésére.
Például az HTTP/2, amely gyorsan a webkiszolgálók de facto szabványává válik, támogatja a „kérés multiplexelését” – egy olyan funkciót, amely lehetővé teszi, hogy az ügyfél egy TCP-kapcsolaton belül több kérést párhuzamosan küldjön.
„HTTP/2 esetén egyszerűen csak annyit kell tennünk, hogy mindkét kérést egy csomagba helyezzük (például egyszerre beírva mindkettőt a socketbe).” Ennek a módszernek azonban vannak finomságai. Például a legtöbb tartalomelosztó hálózat, mint a Cloudflare, amely a web nagy részét biztosítja, a HTTP/1.1 protokollt használja a határszerverek és a webhely közötti kapcsolat során, amely nem támogatja a kérések multiplexelését.
Bár ez csökkenti a várt támadások hatékonyságát, még mindig pontosabbak maradnak, mint a klasszikus távoli időalapú támadások, mert kiküszöbölik a jittert a támadó és a határok CD-enként működő szervere között.
Olyan protokollok esetében, amelyek nem támogatják a kérések multiplexelését, a támadók köztes hálózati protokollt használhatnak, amely a kéréseket kapszulázza.
A kutatók bemutatták, hogyan működik az időben független időzített támadás a Tor hálózatban. Ebben az esetben a támadó többszörös kérést kapszuláz be a Tor cellában – egy titkosított csomagban, amely a Tor hálózat csomópontjai között TCP-csomagokban kerül átvitelre.
„Mivel a Tor lánc az onion-szolgáltatások számára végigmegy a szerverhez, garantálhatjuk, hogy a kérések egyidejűleg érkeznek” – mondja Van Goetem.
Időben független támadások a gyakorlatban
Cikkében a kutatók három különböző helyzetben vizsgálták az időben független támadásokat.
Mikor közvetlen időzített támadások a támadó közvetlenül csatlakozik a szerverhez, és megpróbálja megszervezni a titkos információk kiszivárgását, amelyek a alkalmazással kapcsolatosak.
„Mivel a legtöbb webalkalmazás fejlesztésénél nem veszik figyelembe, hogy az időzített támadások nagyon gyakorlatiak és pontosak lehetnek, úgy véljük, hogy sok weboldal érzékeny ezekre a támadásokra” – mondja Van Goeten.
Mikor keresztoldalú időzített támadások a támadó a célzott áldozat böngészőjéből küld kéréseket más weboldalakra, és a válaszok sorrendjét figyelve következtetéseket von le a bizalmas információkról.
A támadók ezt a sablont használták ki a HackerOne hibafizetési program sebezhetőségének kihasználására, és olyan információkat nyertek, mint a bizalmasan jelentett, nem javított sebezhetőségekkel kapcsolatos kulcsszavak.
„Kerestem olyan eseteket, amikor az időzített támadást korábban rögzítették, de nem tartották hatékonynak. A HackerOne hibáról legalább három alkalommal beszámoltak már (hibajelzők: , és ), de nem javították, mert úgy vélték, hogy ezt a támadást nem lehet kihasználni. Így létrehoztam egy egyszerű belső kutatási projektet időben független támadásokkal.
Akkor még mindig nagyon nem optimális volt, mivel még mindig a támadás részleteivel foglalkoztunk, de ennek ellenére meglehetősen pontosnak bizonyult (otthoni WiFi-kapcsolatomon nagyon pontos eredményeket tudtam elérni).
A kutatók azt is megpróbálták végrehajtani az időben független támadásokat a WPA3 WiFi protokollon..
A cikk egyik társszerzője, Mathijs Vanhoef korábban már felfedezett egy . De az idő vagy túl kicsi volt a nagy teljesítményű eszközök használatára, vagy nem lehetett használni szerverek ellen.
„Az új típusú időtlen időt támadó támadások segítségével azt mutattuk be, hogy valójában használhatjuk az authentication handshake-t (EAP-pwd) szerverek ellen, még akkor is, ha erős hardware fut rajtuk” – magyarázza Van Götem.
Tökéletes pillanat
Cikkükben a kutatók ajánlásokat tettek a szerverek védelmére az időtlen támadások ellen, például a végrehajtás időállandóságának korlátozására és véletlen késleltetés bevezetésére. Az olyan közvetlen időt támadó támadásokkal szembeni gyakorlati védelmi eszközök megvalósításához, amelyek kevéssé befolyásolják a hálózat működését, további kutatások szükségesek.
„Úgy gondoljuk, hogy ez a kutatási terület a fejlődés nagyon korai szakaszában van és sokkal mélyebb tanulmányozást igényel” – mondja Van Götem.
A jövőbeli kutatások során más módszerek is tanulmányozhatóak, amelyeket a támadók időt támadó támadások végrehajtásához használhatnak, más protokollok és köztes hálózati rétegek, amelyek ellen támadások indíthatók, valamint a népszerű weboldalak sérülékenységének értékelése, amelyek lehetővé teszik az ilyen kutatásokat a hibakeresési program feltételei szerint.
A „több időtlen” elnevezést azért választották, „mert ezekben a támadásokban nem használtunk semmilyen (abszolút) időinformációt” – magyarázza Van Götem.
„Ezen kívül, 'időtlen' címkét is kaphatnak, mert (eltávolított) időt támadó támadásokat már régóta használnak, és a kutatásaink alapján a helyzet csak rosszabbodni fog.”
A teljes jelentés a Usenixnél található .
Hirdetés
DDoS-támadások elleni védelemmel és a legújabb hardverrel. Mind ez a miénk epikus szervereink. A maximális konfiguráció 128 CPU mag, 512 GB RAM, 4000 GB NVMe.
Forrás: habr.com
