

A számítógépes kriminalisták munkájuk során rendszeresen találkoznak olyan esetekkel, amikor gyorsan fel kell oldaniuk egy okostelefont. Például az ügyészségnek szüksége van az adatokat a telefonnal, hogy megértsék egy tinédzser öngyilkosságának okait. Egy másik esetben segíthet nyomozni egy bűnügyi csoportot, amely kamionos sofőröket támad. Persze vannak kedves történetek is – a szülők elfelejtették a jelszót a készülékről, és rajta maradt egy felvétel a kisbabájuk első lépéseiről, de sajnos ezekből van a legkevesebb. De ezek is professzionális megközelítést igényelnek. Ebben a cikkben Igor Mihajlov, a Group-IB Számítógépes Kriminalisztikai Laboratóriumának szakembere, beszél a módszerekről, amelyek lehetővé teszik a kriminalisták számára, hogy megkerüljék az okostelefonok zárolását.
Fontos: ez a cikk a mobil eszközök tulajdonosai által használt jelszavak és grafikus minták biztonságának értékelésére íródott. Ha a fent említett módszerekkel szeretné feloldani a mobil eszközt, ne feledje, hogy minden feloldási intézkedést saját felelősségére hajt végre. A mobil eszközök manipulálásakor előfordulhat, hogy blokkolja az eszközt, törli a felhasználói adatokat, vagy használhatatlanná teszi az eszközt. Ezen kívül ajánlások is találhatók a felhasználók számára, hogyan tudják növelni eszközeik védelmét.
Tehát a legelterjedtebb módszer a felhasználói információkhoz való hozzáférés korlátozására a mobil eszközök képernyőzárásának alkalmazása. Amikor egy ilyen eszköz a kriminalisztikai laboratóriumba kerül, a munka vele nehézkessé válik, mert ilyen eszköznél nem lehet USB hibakeresési módot aktiválni (Android-eszközök esetén), nem lehet megerősíteni a szakértő számítógépének kapcsolatát ezzel az eszközzel (Apple mobil eszközök esetén), és következésképpen nem lehet hozzáférni az eszköz memóriájában található adatokhoz.
Annyira megnehezíti az eszköz képernyőzárásának feloldása a szakértők számára az adatok kinyerését, hogy az Egyesült Államok FBI-ja jelentős összeget fizetett egy terroristának, Sayyid Faruknak, a kaliforniai San Bernardinóban történt merénylet egyik résztvevőjének iPhone-jának feloldásáért [1].
A mobil eszközök képernyőjének feloldási módszerei
Általában a mobil eszköz képernyőzárának aktiválásához a következők használatosak:
- Karakter alapú jelszó
- Grafikus jelszó
Ezen kívül bizonyos mobil eszközök képernyőjének feloldására a SmartBlock technológia módszerei is felhasználhatók:
- Ujjlenyomat azonosítással való feloldás
- Arcfelismeréssel való feloldás (FaceID technológia)
- Szem íriszének azonosítással való feloldás
Társadalmi alapú módszerek a mobil eszköz feloldására
Tiszta műszaki megoldásokon kívül léteznek más módszerek is, amelyekkel a PIN-kód vagy a grafikus kód (mint egy mintázat) feloldható. Bizonyos esetekben a társadalmi módszerek hatékonyabbak lehetnek, mint a technikai megoldások, és segíthetnek a műszaki feloldási megoldások előtt álló eszközök feloldásában.
Ebben a részben olyan módszereket fogunk ismertetni, amelyek a mobil eszköz képernyőjének feloldásához nem igényelnek (vagy csak korlátozott mértékben igényelnek) technikai eszközöket.
A társadalmi támadások végrehajtásához elengedhetetlen a zárolt eszköz tulajdonosának pszichológiájának mélyreható megismerése, valamint annak megértése, hogy milyen elvek alapján generál és tárol jelszavakat vagy grafikus mintákat. Egy kis szerencse is szükséges a kutató részéről.
A jelszó kitalálásához kapcsolódó módszerek használatakor figyelembe kell venni, hogy:
- az Apple mobil eszközein, ha tíz hibás jelszót adnak meg, a felhasználói adatok törlésre kerülhetnek. Ez a felhasználó által beállított biztonsági beállításoktól függ;
- az Android operációs rendszerű mobil eszközökön a Root of Trust technológia használható, amely miatt harminc hibás jelszó megadása esetén a felhasználói adatok vagy elérhetetlenné válnak, vagy törlésre kerülnek.
1. módszer: kérdezd meg a jelszót
Bár furcsának tűnhet, a feloldó kódot egyszerűen megtudhatjuk, ha megkérdezzük az eszköz tulajdonosát. Statisztikák szerint a mobil készülékek körülbelül 70%-a szívesen megosztja a kódot, különösen ha az lerövidíti a kutatás idejét, és ennek következtében a tulajdonos gyorsabban visszakapja az eszközét. Ha azonban nincs lehetőség megkérdezni a tulajdonost (például ha elhunyt), vagy ha ő visszautasítja a kód felfedését, akkor a közeli hozzátartozóitól is megtudhatjuk. Jellemzően a rokonok tudják a kódot, vagy javasolhatnak lehetséges alternatívákat.
Védelmi ajánlás: A telefonjához tartozó jelszó egy univerzális kulcs az összes adat, beleértve a pénzügyi információkat is. Megosztani, átadni, üzenetben írni nem jó ötlet.
Módszer 2: lesd el a jelszót
A jelszót úgy is ellophatod, hogy figyeled, amikor a tulajdonos éppen használja az eszközt. Még ha csak részben is tudod megjegyezni a jelszót (betűs vagy grafikus), ez jelentősen csökkenti a lehetséges variációk számát, ezáltal gyorsabban megtalálhatod.
Ennek a módszernek egy változata a megfigyelő kamerák felvételeinek felhasználása, amelyeken látszik a tulajdonos, amint a grafikus jelszót használja [2]. A „Cracking Android Pattern Lock in Five Attempts” [2] című munkában leírt algoritmus, a videofelvételek elemzésével, lehetővé teszi a grafikus jelszó lehetséges variációinak feltételezését, és az eszköz feloldását néhány kísérlet útján (jellemzően ez nem igényel több mint öt próbálkozást). Az írók megjegyzik, hogy „minél bonyolultabb a grafikus jelszó, annál könnyebb azt kitalálni”.
Védelmi ajánlás: A grafikus kulcs használata nem a legjobb ötlet. A betű-szám jelszót nagyon nehéz észrevétlenül meglesni.
Módszer 3: keresd meg a jelszót
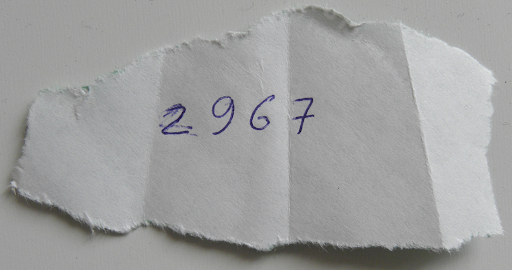
A jelszót a tulajdonos feljegyzéseiben találhatjuk meg (fájlok a számítógépen, naplóban, papírdarabokon, amelyek a dokumentumokban találhatók). Ha az illető több különböző mobil eszközt használ, amelyekhez különböző jelszavak tartoznak, néha a készülékek akkumulátor rekeszében vagy a telefon háza és a tok között papírfoszlányokat találhatsz, amin a jelszavak vannak felírva:
Védelmi ajánlás: Ne vezess "jegyzetfüzetet" a jelszavakkal. Ez rossz ötlet, kivéve, ha mindezek a jelszavak szándékosan hamisak, hogy csökkentsék a feloldási kísérletek számát.
4. módszer: ujjlenyomatok (Smudge attack)
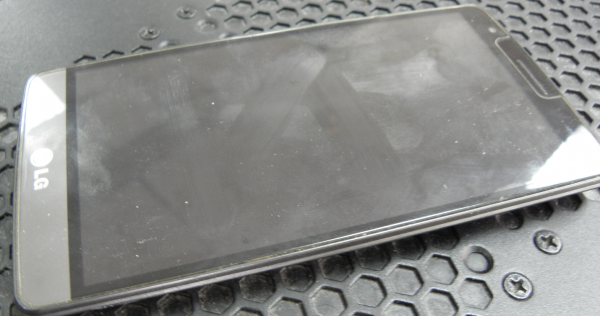
Ez a módszer lehetővé teszi, hogy felfedjük a kezek zsíros lenyomatait az eszköz kijelzőjén. Ezeket a nyomokat láthatjuk, ha a kijelzőt világos ujjlenyomatport szórunk (a speciális kriminalisztikai por helyett használhatjuk gyermekport vagy más kémiailag inaktív, finom porokat, fehér vagy világosszürke színben), vagy ha az eszköz kijelzőjét ferde fényben vizsgáljuk. Az ujjlenyomatok elhelyezkedésének elemzése és a készülék tulajdonosáról rendelkezésre álló további információ, például a születési évének ismerete alapján megpróbálhatunk kitalálni egy szöveges vagy grafikus jelszót. Így néz ki a zsíros lerakódás a smartphone kijelzőjén, stilizált Z betű formájában:
Védelmi ajánlás: Ahogy már említettük, a grafikus jelszó nem a legjobb ötlet, ahogyan a gyenge oleofób bevonattal ellátott üvegek sem.
5. módszer: mesterséges ujj
Ha az eszköz ujjlenyomat segítségével feloldható, és a kutató rendelkezik a tulajdonos ujjlenyomataival, akkor 3D nyomtatón készíthet egy háromdimenziós másolatot a tulajdonos ujjlenyomatáról, és azt felhasználhatja az eszköz feloldására [3]:
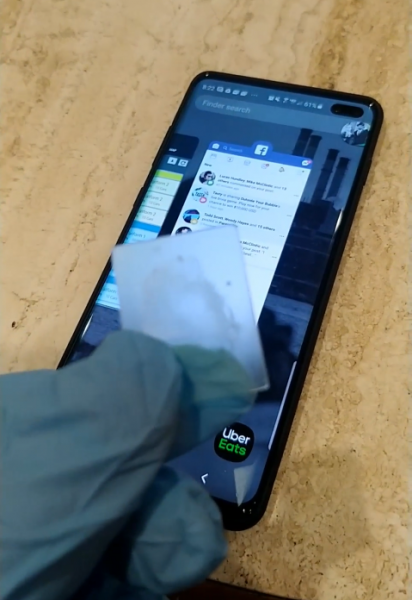
A valódi emberi ujj teljesebb imitálásához - például amikor az okostelefon ujjlenyomat-érzékelője még érzékeli a hőt - a 3D modell az élő ember ujjához van érintve.
A készülék tulajdonosa, még ha el is felejti a képernyőzár jelszavát, saját ujjlenyomatával fel tudja oldani az eszközt. Ez bizonyos esetekben hasznos lehet, amikor a tulajdonos nem tudja elmondani a jelszót, de kész segítséget nyújtani a kutatónak az eszköz feloldásában.
A kutatónak figyelembe kell vennie a különböző mobil eszközökben alkalmazott érzékelők generációit. A régebbi érzékelőmodellek szinte bármely ujj érintésére reagálhatnak, nem feltétlenül a készülék tulajdonosának ujjára. A modern ultrahangos érzékelők ezzel szemben nagyon mélyen és élesek. Ezenkívül egyes modern, kijelző alatti érzékelők egyszerű CMOS fényképezőgépek, amelyek nem tudják a képek mélységét átkonvertálni, így őket sokkal könnyebb megvezetni.
Védelmi ajánlás: Ha az ujj bármilyen módon érintkezik, akkor csak az ultrahangos érzékelőt használja. De ne feledje, hogy egy ujjat erőszakkal sokkal könnyebb rátenni, mint egy arcot.
Hatodik módszer: "megragadás" (Mug attack)
Ezt a módszert brit rendőrök írták le [4]. Lényege, hogy rejtett megfigyelés alatt tartjuk a gyanúsítottat. Abban a pillanatban, amikor a gyanúsított feloldja a telefonját, a civil ruhás ügynök kikapja a kezéből, és megakadályozza, hogy az eszköz újra zárolódjon, amíg szakértőknek át nem adják.
Védelmi ajánlás: Azt gondolom, ha ilyen intézkedéseket terveznek ellened, az rossz jel. De fontos megérteni, hogy a véletlenszerű zárolás értéktelenné teszi ezt a módszert. Például a iPhone-on a zárolás gombjának többszöri megnyomása aktiválja az SOS módot, amely nemcsak lekapcsolja a FaceID-t, hanem jelszót is kér.
Hetedik módszer: hibák az eszközkezelő algoritmusokban
A szakmai források hírfolyamaiban gyakran találni olyan értesítéseket, hogy bizonyos cselekvésekkel az eszköz képernyője feloldódik. Például bizonyos eszközök zárolási képernyője feloldódhat érkező híváskor. Ennek a módszernek a hátránya, hogy a felfedezett sebezhetőségeket a gyártók általában gyorsan javítják.
Például a 2016 előtt kiadott mobil eszközök feloldásának egyik megközelítése az akkumulátor lemerítése. Alacsony töltöttségi szinten az eszköz feloldódik és lehetőséget kínál a teljesítményszabályozás módosítására. Eközben gyorsan navigálni kell a biztonsági beállításokhoz, és ki kell kapcsolni a zárolási funkciót [5].
Védelmi ajánlás: Ne felejtse el időben frissíteni az eszköze operációs rendszerét, és ha az már nem támogatott, cserélje le az okostelefont.
Nyolcadik módszer: sebezhetőségek harmadik fél programjaiban
A készülékre telepített harmadik fél programjaiban felfedezett sebezhetőségek szintén teljes vagy részleges hozzáférést biztosíthatnak a zárolt eszköz adataihoz.
Egy példa ilyen sebezhetőségre az volt, amikor Jeff Bezos, az Amazon főtulajdonosa iPhone-jából adatokat loptak el. Az ismeretlenek által kihasznált WhatsApp üzenetküldőben felfedezett sebezhetőség bizalmas adatok eltulajdonításához vezetett, amelyek az eszköz memóriájában voltak [6].
Az ilyen sebezhetőségeket kutatók is felhasználhatják céljaik elérésére - az adatok kiemelésére zárolt eszközökről vagy azok feloldására.
Védelmi ajánlás: Nemcsak az operációs rendszert, hanem a használt alkalmazásokat is frissíteni kell.
9. módszer: üzleti telefon
Az üzleti mobil eszközöket a cégek rendszergazdái feloldhatják. Például az üzleti Windows Phone eszközök a vállalat Microsoft Exchange fiókjához kapcsolódnak, és a rendszergazdák is feloldhatják őket. Az Apple üzleti eszközei esetében létezik a Mobile Device Management szolgáltatás, amely a Microsoft Exchange-hez hasonló. Ezeknek a rendszergazdái is feloldhatják az üzleti iOS-eszközt. Ezenkívül az üzleti mobil eszközöket csak azokhoz a számítógépekhez lehet csatlakoztatni, amelyeket a rendszergazda megadott a mobil eszköz beállításaiban. Így a vállalat rendszergazdáival való együttműködés nélkül ilyen eszközt nem lehet csatlakoztatni a vizsgáló számítógéphez (vagy a kriminalisztikai adatkinyerő hardver- és szoftverkomplexumhoz).
Védelmi ajánlás: Az MDM a védelem szempontjából egyszerre átok és áldás. Az MDM-adminisztrátor mindig távolról is visszaállíthatja az eszközt. Mindenesetre nem ajánlott érzékeny személyes adatokat tárolni vállalati eszközökön.
10. módszer: információk az érzékelőkből
Az eszköz érzékelőitől kapott információk elemzésével megfelelő jelszót lehet megtalálni speciális algoritmusok segítségével. Adam J. Aviv demonstrálta az ilyen típusú támadások lehetőségét a telefon gyorsulásmérőjétől nyert adatok felhasználásával. A kutatások során a tudós 43%-ban pontosan tudta meghatározni a karakteres jelszót, 73%-ban pedig a grafikus jelszót [7].
Védelmi ajánlás: Figyeljen arra, hogy mely alkalmazásoknak ad engedélyt a különböző érzékelők nyomkövetésére.
11. módszer: arcfelismerés segítségével történő feloldás
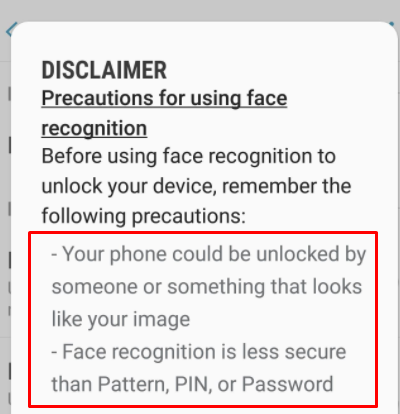
Mint a biometrikus azonosítóknál, a FaceID technológiával történő eszközfeloldás sikere attól függ, hogy milyen érzékelőket és matematikai algoritmusokat használnak a konkrét mobil eszközben. A „Gezichtsherkenning op smartphone niet altijd veilig” [8] című munkában a kutatók megmutatták, hogy a vizsgált okostelefonok egy részét elég volt a tulajdonos fényképének a kamera elé tartásával feloldani. Ez akkor lehetséges, ha a feloldáshoz csak egy előlapi kamerát használnak, amely nem képes mélységi adatokat érzékelni. A Samsung a sorozatos megjelenések és YouTube-videók után kénytelen volt figyelmeztetést hozzáadni okostelefonjainak firmware-jához. Face Unlock Samsung:
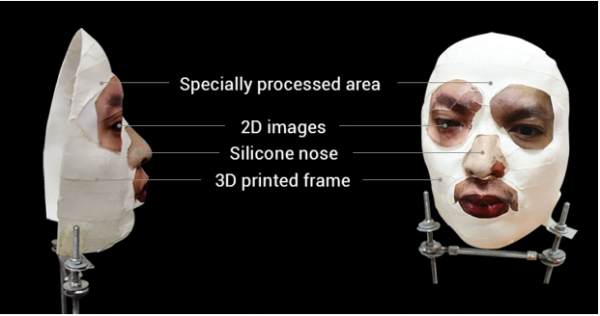
A fejlettebb okostelefon-modellek a maszk vagy az eszköz önképzése révén is feloldhatók. Például az iPhone X-ben egy speciális TrueDepth technológia [9] létezik: az eszköz projektora, két kamerával és infravörös sugárzóval, egy több mint 30 000 pontból álló hálót vetít a tulajdonos arcára. Ezt az eszközt maszk segítségével is feloldhatjuk, amelynek kontúrjai imitálják a tulajdonos arcának kontúriját. Maszk az iPhone feloldásához [10]:
Mivel az ilyen rendszer nagyon bonyolult, és nem működik tökéletes körülmények között (a tulajdonos természetes öregedése, az arc konfigurációjának változása érzelmek, fáradtság, egészségi állapot stb. miatt), folyamatosan önképzést igényel. Ezért ha a feloldott eszközt egy másik személy elé tartják – az arcát a rendszer a tulajdonos arcaként jegyzi meg, és később már ő is fel tudja oldani a smartphone-t a FaceID technológia segítségével.
Védelmi ajánlás: Ne használja a „fénykép alapú” feloldást – csak az valódi arcfelismerő rendszerek (FaceID az Apple-nél és hasonlók az Android készülékeken).
Fő ajánlás – ne nézzen a kamerába, elég, ha elfordítja a tekintetét. Még ha egy szemet is összeszorít, az eszköz feloldásának esélye jelentősen csökken, akárcsak ha kezek vannak az arcon. Ezenkívül az arcfelismeréshez (FaceID) mindössze 5 próbálkozás áll rendelkezésre, ezután kódot kell megadni a rendszerbe.
12. módszer: szivárgások használata
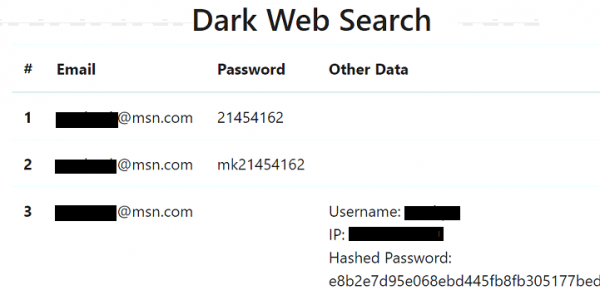
A kiszivárgott jelszavak adatbázisa kiváló módot kínál arra, hogy megértsük az eszköz tulajdonosának pszichológiáját (feltéve, hogy a kutató rendelkezik az eszköz tulajdonosának email címével kapcsolatos információkkal). Az alábbi példában az email cím alapján végzett keresés két hasonló jelszót hozott, amelyeket a tulajdonos használt. Feltételezhető, hogy a 21454162 jelszó vagy annak származékai (például a 2145 vagy a 4162) blokkoló kódként szolgálhattak a mobil eszközén. (Az eszköz tulajdonosának email címére történő keresés a kiszivárgott adatokban mutatja, hogy a tulajdonos milyen jelszavakat használhatott, beleértve a mobil készüléke blokkolását is).
Védelmi ajánlás: Cselekedjen elővigyázatosan, kövesse nyomon a kiszivárgási adatokat és időben változtassa meg a kiszivárgások során észlelt jelszavakat!
13. módszer: eszközblokkoló jelszavak
Általában a tulajdonost nem egy, hanem több mobil eszköztől fosztják meg. Gyakran ezek a készülékek akár tucatnyi is lehetnek. Ilyen esetekben egy sebezhető eszköz jelszavát fel lehet használni más, ugyanezen tulajdonostól elvett okostelefonokra és táblagépekre.
A mobil eszközökből kinyert adatok elemzésekor az ilyen adatok kriminológiai programokban jelennek meg (gyakran még zárolt eszközök adatinak kinyerésekor is különböző típusú sebezhetőségek alkalmazásával).
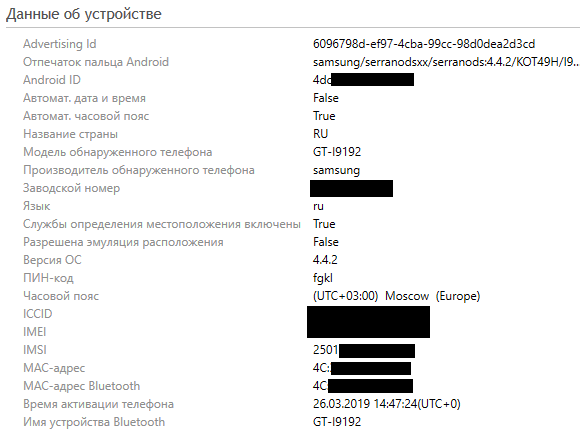
A UFED Physical Analyzer program ablakának részletén látható, hogy az eszköz egy meglehetősen szokatlan PIN-kóddal van zárolva: fgkl.
Ne hagyja figyelmen kívül a felhasználó egyéb eszközeit sem. Például, ha elemezi a mobil eszköz tulajdonosának számítógépén a webböngésző gyorsítótárában tárolt jelszavakat, akkor megértheti a jelszógenerálás elveit, amelyeket a tulajdonos követett. A számítógépen tárolt jelszavakat a NirSoft [11] program segítségével nézheti meg.
A mobil eszköz tulajdonosának számítógépén (laptopján) Lockdown fájlok is lehetnek, amelyek segíthetnek a zárolt Apple mobil eszközokhoz való hozzáférésben. Erről a módszerről később lesz szó.
Védelmi ajánlás: Mindig használjon különböző, egyedi jelszavakat.
14. módszer: tipikus PIN-kódok
Ahogy korábban említettük, a felhasználók gyakran használják az alapértelmezett jelszavakat: telefonszámok, bankkártyák, PIN-kódok. Az ilyen információk felhasználhatók az eszköz feloldásához.
Ha semmi sem segít – a következő információk felhasználhatók: a kutatók elemzést végeztek és megtalálták a legnépszerűbb PIN-kódokat (a megadott PIN-kódok a jelszavak 26,83%-át fedik le) [12]:
PIN
Gyakoriság, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
A PIN-kódok ezen listájának alkalmazása egy zárva lévő eszközön körülbelül 26%-os valószínűséggel feloldja azt.
Védelmi ajánlás: ellenőrizze a PIN-kódját a fenti táblázat alapján, és még ha nem egyezik is, akkor is változtassa meg, mert 4 szám 2020 szempontjából túl kevés.
15. módszer: alapértelmezett grafikus jelszavak
Ahogy fentebb leírtuk, ha van adatunk a megfigyelő kamerák képeiről, amelyekben az eszköz tulajdonosa megpróbálja feloldani az eszközt, akkor a zárási módot öt próbálkozás alapján meg lehet találni. Ezen kívül, ahogy léteznek alapértelmezett PIN-kódok, léteznek alapértelmezett minták is, amelyeket a zárolt mobileszközök feloldásához lehet használni [13, 14].
Egyszerű minták [14]:
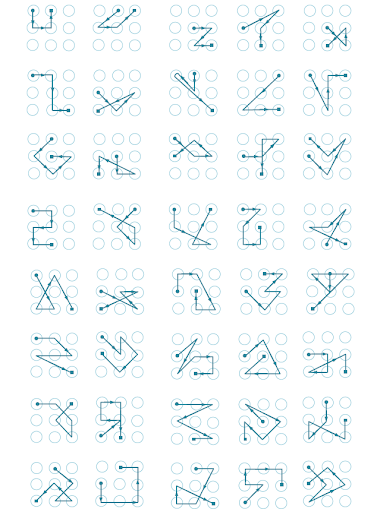
Közepes nehézségű minták [14]:
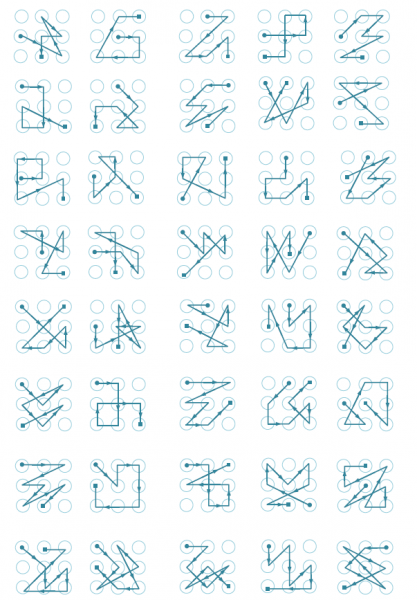
Nehéz minták [14]:
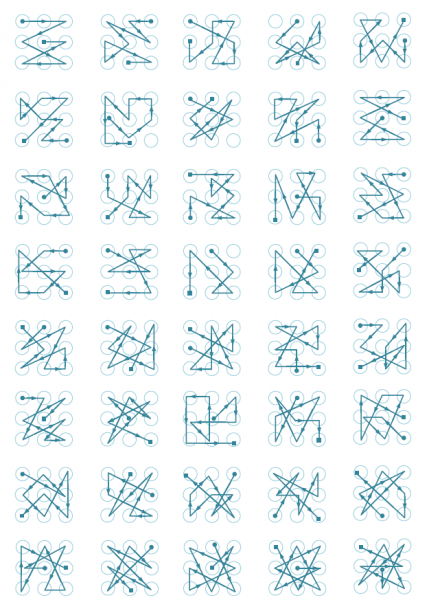
A legnépszerűbb grafikus minták listája Jeremy Kirby kutató szerint [15].
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
Néhány mobil eszközön a grafikus kód mellett egy további PIN-kód is beállítható. Ilyen esetben, ha a grafikus kód nem állítható be, a kutató rákattinthat a További PIN-kód (további PIN-kód) gombra a helytelen grafikus kód megadása után, és megpróbálhatja megtalálni a további PIN-kódot.
Védelmi ajánlás: jobban tenné, ha egyáltalán nem használna grafikus jelszavakat.
16. módszer: alfanumerikus jelszavak
Ha az eszközön használható alfanumerikus jelszó, akkor a blokkoló kódja a tulajdonos által az alábbi népszerű jelszavak lehettek [16]:
- 123456
- password
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- napfény
- qwerty
- szeretlek
- hercegnő
- admin
- üdvözlet
- 666666
- abc123
- foci
- 123123
- majom
- 654321
- !@#$%^&*
- charlie
- aa123456
- donald
- jelszó1
- qwerty123
Védelmi ajánlás: használjon csak bonyolult, egyedi jelszavakat, amelyek tartalmaznak speciális karaktereket és különböző betűtípusokat. Ellenőrizze, hogy nem használja-e az előzőleg említett jelszavak egyikét. Ha igen, cserélje le egy biztonságosabbra.
17. módszer: felhő- vagy helyi tárolók
Ha technikai okok miatt nem lehetséges az adatokat eltávolítani a zárolt eszközből, a kriminalisták kereshetik az eszköz tulajdonosának számítógépein vagy a megfelelő felhő tárolókban lévő biztonsági másolatokat.
Gyakran az Apple okostelefonok tulajdonosai, miközben csatlakoztatják őket a számítógépükhöz, nem is sejtik, hogy ez idő alatt lokális vagy felhőbeli biztonsági másolat készülhet az eszközről.
A Google és Apple felhő tárolóiban nemcsak az eszközről származó adatok, hanem a tárolt jelszavak is megőrizhetők. Ezeknek a jelszavaknak a kinyerése segíthet a mobil eszköz blokkoló kódjának kiderítésében.
Az iCloudban tárolt Keychain-ből kinyerhető a tulajdonos által beállított eszköz biztonsági másolatának jelszava, amely nagy valószínűséggel megegyezik a képernyőzár kódjával.
Ha a rendvédelmi szervek kapcsolatba lépnek a Google-lal és az Apple-lal, a cégek átadhatják a rendelkezésre álló adatokat, ami valószínűleg jelentősen csökkenti az eszköz feloldásának szükségességét, mivel az adatok már a rendvédelmi hatóságoknál lesznek.
Például a pennsylvaniai terrortámadás után az iCloudban tárolt adatok másolatait átadták az FBI-nak. Az Apple nyilatkozata:
«Néhány órával az FBI első kérését követően, 2019. december 6-án, széleskörű információt nyújtottunk az ügyben. December 7. és 14. között hat további jogi kérelmet kaptunk, és válaszként információt adtunk át, beleértve az iCloud biztonsági másolatokat, fiók- és tranzakciós információkat több fiókra vonatkozóan.»
Minden kérésre azonnal válaszoltunk, gyakran néhány órán belül, információt cserélve a Jacksonvile-i, Pensacolai és New York-i FBI irodákkal. A nyomozás kérdéseire sok gigabájt információt kaptunk, amelyet átadtunk a nyomozóknak. [17, 18, 19]
Védelmi ajánlás: Minden, amit titkosítatlanul helyez el az felhőben, felhasználható Ön ellen.
18. Módszer: Google-fiók
Ez a módszer alkalmas a grafikus jelszó eltávolítására, amely blokkolja az Android operációs rendszerű mobil eszköz képernyőjét. E módszer használatához ismernie kell a Google-fiók felhasználónevét és jelszavát. A második feltétel: az eszköznek csatlakoznia kell az internethez.
Többszöri helytelen grafikus jelszó bevitele után az eszköz felajánlja a jelszó helyreállítását. Ezt követően be kell jelentkezni a felhasználói fiókba, ami az eszköz képernyőjének feloldásához vezet [5].
A különböző hardvermegoldások, Android operációs rendszerek és további biztonsági beállítások miatt ez a módszer csak bizonyos eszközök számára alkalmazható.
Ha a nyomozónak nincs a Google-fiók jelszava, amely az eszköz tulajdonosához tartozik — próbálja meg helyreállítani a szokásos jelszó-helyreállítási módszerekkel.
Ha az eszköz a vizsgálat során nincs csatlakoztatva az internethez (például SIM-kártya le van tiltva vagy nincs elegendő pénz rajta), akkor az eszközt a következő utasítás szerint csatlakoztathatja Wi-Fi-hez:
- nyomja meg a 'Sürgősségi hívás' ikont
- tárcsázza: *#*#7378423#*#*
- válassza a Szolgáltatás teszt — Wlan lehetőséget
- csatlakozzon a elérhető Wi-Fi-hálózathoz [5]
Védelmi ajánlás: ne felejtse el a kétfaktoros hitelesítést használni mindenütt, ahol csak lehetséges, és ebben az esetben — jobban a alkalmazásra való hivatkozással, mint az SMS-kódra.
19. Módszer: vendégfiók
Android 5-ös és újabb operációs rendszert futtató mobil eszközökön több fiók is létrehozható. A kiegészítő fiók adataihoz való hozzáférés esetleg nem korlátozott PIN-kóddal vagy grafikus kóddal. A fiók váltásához kattintson a fiók ikonjára a jobb felső sarokban, és válassza ki a másik fiókot:
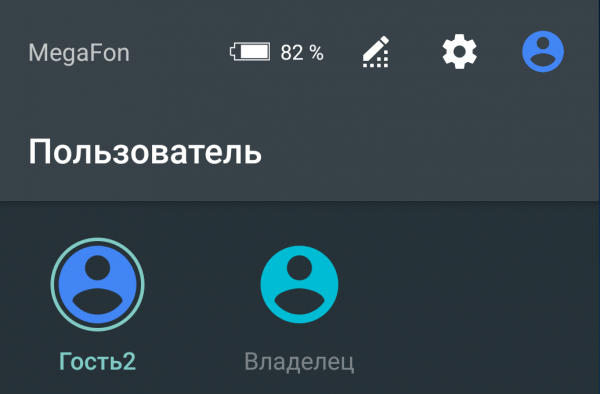
A kiegészítő fiók esetében bizonyos adatokhoz vagy alkalmazásokhoz a hozzáférés korlátozott lehet.
Védelmi ajánlás: Fontos frissíteni az operációs rendszert. A modern Android-verziók (9-es és újabb, 2020 júliusi biztonsági javításokkal) esetében a vendégfiók általában nem biztosít lehetőségeket.
20. módszer: specializált szolgáltatások
A specializált kriminalisztikai programokat fejlesztő cégek, beleértve a mobil eszközök feloldására és az adatok kinyerésére specializált szolgáltatásokat is nyújtanak [20, 21]. Az ilyen szolgáltatások lehetőségei egyszerűen fantasztikusak. Ezek segítségével fel lehet oldani csúcsmodellek Android- és iOS-eszközeit, valamint azokat az eszközöket, amelyek helyreállítási módba kerültek (amelybe az eszköz belép, ha túllépi a hibás jelszóbeírási kísérletek számát). A módszer hátránya a magas költség.
A Cellebrite cég weboldalának egy szakasza, ahol azt írják le, hogy milyen eszközökből képesek adatokat kinyerni. Az eszköz a fejlesztő laboratóriumában feloldható (Cellebrite Advanced Service (CAS)) [20]:
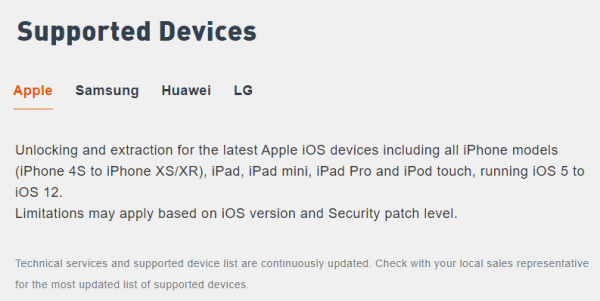
Ehhez a szolgáltatáshoz az eszközt a cég regionális (vagy központi) irodájába kell benyújtani. Lehetséges, hogy a szakember a megrendelőhöz is kimegy. Általában a képernyőzár kódjának feltörése egy napig tart.
Védelmi ajánlás: Szinte lehetetlen megvédeni magunkat, kivéve, ha erős alfanumerikus jelszót használunk, és évente cseréljük az eszközöket.
Ui. A számítástechnikai kriminalisták munkájához használt esettanulmányokról, eszközökről és még sok hasznos trükkre a Group-IB laboratórium szakértői az oktatási kurzus keretein belül mesélnek. . Az 5 napos vagy kibővített 7 napos kurzus elvégzése után a diplomás diákok hatékonyabban tudják végezni a kriminalisztikai vizsgálatokat és megelőzni a kibertámadásokat saját szervezeteikben.
P.P.S. Feszült hírek az információbiztonságról, hackerekről, APT-kről, kibertámadásokról, csalókról és kalózokról. Lépcsőzetes nyomozások, gyakorlati esetek a Group-IB technológiáinak alkalmazásával, valamint tanácsok, hogyan ne váljunk áldozattá. Csatlakozzon!
Források
- Guixin Yey, Zhanyong Tang, Dingyi Fangy, Xiaojiang Cheny, Kwang Kimz, Ben Taylorx, Zheng Wang.
- Dominic Casciani, Gaetan Portal.
- Anatolij Alizar.
- Maria Nefedova.
- Anton Makarov. A grafikus jelszó megkerülése Android-eszközökön
- Jeremy Kirby.
- Andrej Smirnov.
- Maria Nefedova.
Forrás: habr.com
