

A cikk a hagyományos módon történő hálózati infrastruktúra szervezésének problémáiról és a felhőtechnológiák segítségével történő megoldási módszerekről szól.
Tájékoztató. A Nebula egy SaaS felhő környezet, amely a hálózati infrastruktúra távoli karbantartását biztosítja. A Nebulát támogató összes eszköz az felhőből, biztonságos kapcsolaton keresztül irányítható. Egy központból lehet irányítani a nagy, elosztott hálózati infrastruktúrát anélkül, hogy erőfeszítéseket kellene tenni a létrehozásához.
Mire jó egy újabb felhőszolgáltatás?
A hálózati infrastruktúrával kapcsolatban a legnagyobb probléma nem a hálózat tervezése és az eszközök beszerzése, még csak nem is a rackbe telepítés, hanem minden olyan egyéb dolog, amit később azzal a hálózattal el kell végezni.
Új a hálózat — régi a gond
Az új hálózati elem üzembe helyezése után, az eszközök telepítése és csatlakoztatása után megkezdődik az első beállítás. A «nagy vezetőség» szempontjából — semmi bonyolult: «Megfogjuk a projekt munkadokumentációját, és elkezdjük a beállítást…» Ez nagyon jól hangzik, amikor minden hálózati elem egy adatszolgáltató központban van. Ha azonban ezek szétszórva találhatók a fiókok között, kezdetét veszi a fejfájás a távoli hozzáférés biztosításával. Egy ilyen bezárult kör: ahhoz, hogy távoli hozzáférést kapjunk a hálózaton, be kell állítani a hálózati berendezéseket, ehhez viszont hálózati hozzáférés szükséges…
Különböző terveket kell kitalálni a fenti zsákutcából való kivezetéshez. Például egy laptop, amely internet-hozzáféréssel rendelkezik egy USB 4G modem segítségével, patch kábel segítségével csatlakozik a beállítandó hálózathoz. Ezen a laptopon felállításra kerül egy VPN kliens, és rajta keresztül a hálózati adminisztrátor a központból megpróbál hozzáférni a fiók hálózatához. A séma nem túl átlátható — még ha a laptopot már előre beállított VPN-nel szállítják az távoli helyszínre és kérik, hogy kapcsolja be, nem biztos, hogy minden az első alkalommal működni fog. Különösen, ha egy másik régióról van szó, másik szolgáltatóval.
Tehát a legmegbízhatóbb módszer az, hogy a „drót másik végén” jó szakember álljon, aki képes a projekt szerint beállítani a saját részét. Ha a fióknál ilyen nincs, maradnak a lehetőségek: vagy kiszervezés, vagy kiküldetés.
Továbbá szükség van egy monitoring rendszerre. Ezt telepíteni, konfigurálni és karbantartani kell (legalább figyelni a lemezterületet és rendszeresen biztonsági mentéseket készíteni). Olyan rendszer, amely semmit sem tud a készülékeinkről, amíg nem közöljük vele. Ehhez szükséges beállítani az összes berendezés paramétereit, és rendszeresen figyelemmel kísérni az adataink aktualitását.
Csodás dolog, amikor a cégnél van egy "többfunkciós személy", aki az adott hálózati adminisztrátor specifikus tudása mellett ért Zabbixhoz vagy más hasonló rendszerhez is. Ellenkező esetben szükség van még egy ember felvételére vagy a munkafolyamat kiszervezésére.
Megjegyzés. A legrosszabb bakik azokkal a szavakkal kezdődnek: "De miért is olyan nehéz beállítani ezt a Zabbixot (Nagios, OpenView, stb.)? Most gyorsan felállítom, és kész!"
A bevezetéstől a használatig
Nézzük meg egy konkrét példát.
Aggasztó üzenetet kaptunk arról, hogy valahol nem válaszol a WiFi hozzáférési pont.
Hol található?
Természetesen egy jó hálózati adminisztrátornak van egy személyes jegyzete, amiben mindent feljegyzett. A kérdések akkor kezdődnek, amikor ezt az információt meg kell osztani. Például sürgősen küldeni kell valakit a helyszínre, ehhez valami ilyesmit kellene mondani: "A hozzáférési pont a Stratégiai utcában található üzleti központ 1-es szám alatt, a 3. emeleten, a N 301-es irodában, a bejárati ajtó alatt a plafon mellett."
Tegyük fel, hogy szerencsénk van, és a hozzáférési pont PoE-n keresztül kap áramot, és a switch lehetővé teszi a távoli újraindítást. Nem szükséges elutazni, de távoli hozzáférés szükséges a switchhez. Be kell állítani a portok továbbítását PAT-on keresztül az útválasztón, foglalkozni kell a VLAN-nal a külső kapcsolódáshoz és így tovább. Jó, ha minden előre be van állítva. A munka talán nem bonyolult, de meg kell csinálni.
Tehát a tápelosztót újraindítottuk. Nem segített?
Tegyük fel, hogy valami nem stimmel a hardverrel. Most az garanciáról, az üzembehelyezés kezdetéről és egyéb érdekes részletekről kell információt keresnünk.
A WiFi-ról. A WPA2-PSK otthoni verziójának használata, amelyben egy kulcs van minden eszköz számára - nem ajánlott vállalati környezetben. Először is, egy közös kulcs mindenkinek - ez egyszerűen nem biztonságos, másodszor pedig, amikor egy alkalmazott felmond, akkor ezt a közös kulcsot is meg kell változtatni, és újra kell konfigurálni az összes eszközt minden felhasználónál. Az ilyen kellemetlenségek elkerülése érdekében létezik a WPA2-Enterprise, amely egyedi azonosítást biztosít minden felhasználó számára. De ehhez RADIUS szerver szükséges - még egy infrastuktúrális egység, amelyet kontrollálni, biztonsági másolatokat kell készíteni róla, és így tovább.
Vegye figyelembe, hogy minden szakaszban, legyen szó bevezetésről vagy üzemeltetésről, segédszervereket használtunk. Ezek közé tartozik a 'külső' internetkapcsolatú laptop, a monitoring rendszer, a berendezésekkel kapcsolatos információs adatbázis, és a RADIUS, mint az azonosítási rendszer. A hálózati eszközök mellett még külső szolgáltatásokat is kell karbantartani.
Ilyen esetekben gyakran felmerül a javaslat: 'Adjunk mindent a felhőnek, és ne szenvedjünk'. Biztosan van felhő alapú Zabbix, talán valahol található felhő RADIUS, és még felhő adatbázis is, hogy nyilvántartást vezethessünk az eszközökről. A probléma azonban az, hogy ezek nem különállóan, hanem 'együtt kell lennie'. És így is felmerülnek a hozzáférés, az eszközök kezdeti beállítása, biztonság és egyéb kérdések.
Hogyan néz ez ki a Nebula használatakor?
Természetesen kezdetben a 'felhő' semmit sem tud a terveinkről, sem a beszerzett berendezésekről.
Először létre kell hozni a szervezet profilját. Tehát az egész infrastruktúra: a központi iroda és a fiókok először is rögzítésre kerül a felhőben. Meg kell adni a szükséges adatokat, és létre kell hozni a delegálási jogosultságokhoz tartozó fiókokat.
A felhőben használt eszközök regisztrálására két módszer létezik: a régi módszer, amikor egyszerűen beírja a sorozatszámot a webes űrlap kitöltésekor, vagy QR-kód beolvasása egy mobiltelefon segítségével. A második módszerhez csupán egy kamera nélküli smartphone és internet-hozzáférés szükséges, akár mobil szolgáltatón keresztül is.
Természetesen a szükséges infrastruktúrát az információk, mind a felhasználói, mind a beállítások tárolására a Zyxel Nebula biztosítja.
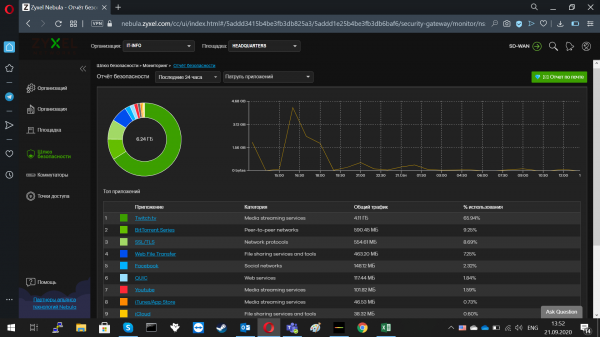
1. ábra: Nebula Control Center biztonsági jelentés.
Mi a helyzet a hozzáférési beállításokkal? A portok megnyitásával, a forgalom továbbításával a bejövő átjárón keresztül, mindazzal, amit a biztonsági adminisztrátorok kedvesen így hívnak: „lyukakat fúrni”? Szerencsére erre nincs szükség. A Nebula rendszerű eszközök kimenő kapcsolatot létesítenek. Az adminisztrátor a beállítás során nem egy különálló eszközhöz csatlakozik, hanem a felhőhöz. A Nebula közvetítőként működik a két kapcsolat között: az eszköz és a hálózati adminisztrátor számítógépe között. Ez azt jelenti, hogy a bejövő adminisztrátor kihívása minimálisra csökkenthető, vagy akár teljesen el is hagyható. És semmiféle további „lyuk” nem szükséges a tűzfalon.
De mi van a RADIUS szerverrel? Hiszen szükség van valamiféle központosított hitelesítésre!
Ezeket a funkciókat is a Nebula látja el. Az eszközökhöz való hozzáférés hitelesítése egy biztonságos adatbázison keresztül történik. Ez jelentősen leegyszerűsíti a rendszer kezelésére vonatkozó jogosultságok átruházását vagy visszavonását. Ha jogosultságot szeretnénk átadni — létrehozunk egy felhasználót, szerepet rendelünk hozzá. Ha vissza akarjuk vonni a jogosultságokat — végrehajtjuk a fordított lépéseket.
Meg kell említeni a WPA2-Enterprise-t, amelyhez külön hitelesítési szolgáltatás szükséges. A Zyxel Nebula saját megfelelője — a DPPSK, amely lehetővé teszi a WPA2-PSK használatát, egyedi kulccsal minden felhasználónak.
„Kellemetlen” kérdések
Az alábbiakban megpróbálunk válaszokat adni a legkérdőjelesebb kérdésekre, amelyeket gyakran feltesznek, ha belépnek a felhőszolgáltatásba.
Ez valóban biztonságos?
Bármilyen kontroll és kezelés delegálásakor a biztonság szempontjából két tényező játszik fontos szerepet: az anonimizálás és a titkosítás.
A titkosítás használata a forgalom védelmére a kíváncsi szemektől — ez a hallgatóság számára többé-kevésbé ismerős.
Az anonimizálás elrejti a felhőszolgáltató személyzete elől a tulajdonos és a forrás információit. A személyes adatok törlésre kerülnek, és az rekordokhoz „névtelen” azonosítót rendelnek. Sem a felhőszoftver fejlesztője, sem a felhőrendszert karbantartó adminisztrátor nem tudja, ki a kérés tulajdonosa. „Honnan származik ez? Ki érdekelheti?“, — ezek a kérdések válasz nélkül maradnak. A tulajdonosról és a forrásról nincs adat, így a belső tudakozó értelmetlen időpazarlás.
Ha összehasonlítjuk ezt a megközelítést a hagyományos kiszervezési gyakorlatokkal vagy a külsős adminisztrátorok alkalmazásával — egyértelmű, hogy a felhőalapú technológiák biztonságosabbak. A külsős IT szakember elegendő ismerettel rendelkezik a megbízó szervezetről, ami akaratán kívül is jelentős biztonsági kockázatot jelenthet. Továbbá felmerül a kérdés a felmondás vagy a szerződés megszüntetése kapcsán is. Néha a fiók letiltása vagy törlése mellett ez globális jelszóváltást is vonhat maga után a szolgáltatásokhoz való hozzáférés tekintetében, valamint auditálni kell az összes erőforrást az esetleg „elfeledett” belépési pontok és lehetséges „hátsó ajtók” szempontjából.
Mennyivel drágább vagy olcsóbb a Nebula, mint a külsős adminisztrátor?
Minden összehasonlítás kérdése. A Nebula alapfunkciói ingyenesen elérhetők. Tulajdonképpen mi lehetne még ennél olcsóbb?
Természetesen teljesen lehetetlen megúszni egy hálózati adminisztrátor vagy annak helyettesítése nélküli működést. A kérdés inkább az emberek számában, szakterületükben és elosztásukban rejlik.
Ami a fizetős kiterjesztett szolgáltatást illeti, a kérdést: drágább vagy olcsóbb, ilyen megközelítéssel mindig pontatlan és egyoldalú. Helyesebb lenne több tényezőt összehasonlítani, kezdve a konkrét szakemberek munkájának díjával, egészen addig, hogy mennyi költséget igényel a velük való együttműködés a megbízott céggel vagy magánszeméllyel: a munka minőségének ellenőrzése, a dokumentációk elkészítése, a biztonsági szint fenntartása és így tovább.
Ha arról beszélünk, hogy érdemes-e megvásárolni a fizetős szolgáltatási csomagot (Pro-Pack), akkor a válasz körülbelül így hangozhat: ha a szervezet kicsi, akkor elegendő lehet az alapváltozat, ha a szervezet növekszik, akkor érdemes elgondolkodni a Pro-Packon. A Zyxel Nebula verzióinak különbségeit az 1. táblázatban nézheti meg.
1. táblázat: A Nebula alapverziója és a Pro-Pack verzió közötti funkciókülönbségek.
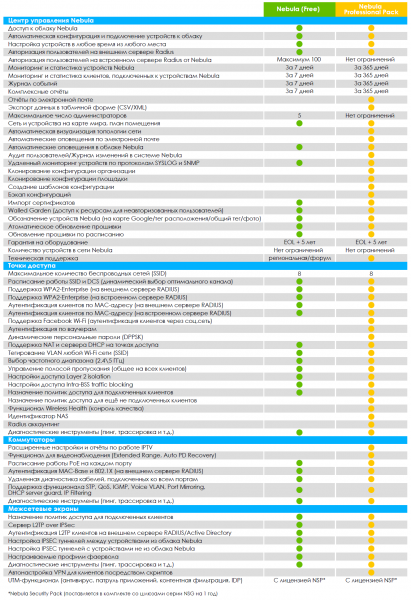
Ez magában foglalja a kibővített jelentéstételt, a felhasználói auditot, a konfiguráció klónozását, és még sok mást.
És mi a helyzet a forgalom védelmével?
A Nebula a következő protokollt használja a hálózati berendezésekkel való biztonságos működés biztosítására.
A NETCONF több szállítóprotokoll felett is működhet:
- ();
- ();
- ();
- ().
Ha a NETCONF-ot más módszerekkel, például az SNMP-n keresztüli irányítással hasonlítjuk össze — meg kell említeni, hogy NETCONF Támogatja az outgoing TCP kapcsolatokat, hogy áttörje a NAT korlátait, és megbízhatóbbnak számít.
Mi a helyzet a hardver támogatásával?
Természetesen nem érdemes az adatközpontot egy állatkertté alakítani ritka és kihalóban lévő hardverek képviselőivel. Rendkívül fontos, hogy a központi kezelő technológia által összevont hardverek minden irányt lefedjenek: a központi kapcsolótól a hozzáférési pontokig. A Zyxel mérnökei gondoskodtak erről a lehetőségről. A Nebula irányítása alatt számos eszköz működik:
- 10G központi kapcsolók;
- hozzáférési szintű kapcsolók;
- PoE kapcsolók;
- hozzáférési pontok;
- hálózati átjárók.
A széleskörűen támogatott eszközök felhasználásával különböző típusú feladatokhoz építhetünk hálózatokat. Ez különösen fontos azok számára a cégek számára, amelyek nem felfelé, hanem oldalirányba növekednek, folyamatosan új helyszíneket felfedezve az üzletbentartásra.
Folyamatos fejlődés
A hagyományos kezelési módszerrel rendelkező hálózati eszközöknek csak egy fejlődési lehetőségük van – az eszköz megváltoztatása, akár új firmware, akár további modulok révén. A Zyxel Nebula esetében azonban van egy plusz út a fejlesztésekhez – a felhőinfrastruktúra fejlesztésén keresztül. Például a Nebula Control Center (NCC) 10.1 verziójára (2020. szeptember 21.) történő frissítéssel új lehetőségek állnak a felhasználók rendelkezésére, itt van néhány közülük:
- a szervezet tulajdonosa most átadhatja az összes tulajdonjogot egy másik adminisztrátornak ugyanazon a szervezetben;
- új szerepkör, az „Ügyvezető képviselő” néven, amely ugyanazokkal a jogokkal bír, mint a szervezet tulajdonosa;
- új firmware frissítési funkció az egész szervezetre (Pro-Pack funkció);
- a topológiához két új lehetőség került: az eszköz újraindítása és a PoE port áramellátásának be- és kikapcsolása (Pro-Pack funkció);
- új hozzáférési pont modellek támogatása: WAC500, WAC500H, WAC5302D-Sv2 és NWA1123ACv3;
- QR-kódos nyomtatásra alapozott azonosítás támogatása (Pro-Pack funkció).
Hasznos linkek
Forrás: habr.com
