

Manapság a hálózati adminisztrátorok vagy információbiztonsági mérnökök rengeteg időt és energiát fordítanak a vállalati hálózat peremének védelmére a különböző fenyegetésekkel szemben, miközben folyamatosan új eseménymegelőző és -monitorozó rendszereket ismernek meg, de még ez sem garantálja számukra a teljes biztonságot. A szociális mérnökséget aktívan használják a támadók, és komoly következményekkel járhat.
Hányszor gondolt arra, hogy „Jó lenne egy tesztet tartani a személyzet információbiztonsági jártasságáról”? Sajnos ezek a gondolatok egy falba ütköznek, amely a számos feladattal vagy a munkaidő korlátaival van tele. Szeretnénk bemutatni a modern termékeket és technológiákat a személyzet képzésének automatizálásában, amelyek nem igényelnek hosszú előkészületeket a pilotok vagy bevezetések lebonyolításához, de kezdjük az elején.
Elméleti alapok
Jelenleg a kártékony fájlok több mint 80%-a e-mailen keresztül terjed (az adatok a Check Point szakértőinek jelentéseiből származnak az elmúlt év alapján, az Intelligence Reports szolgáltatás segítségével).
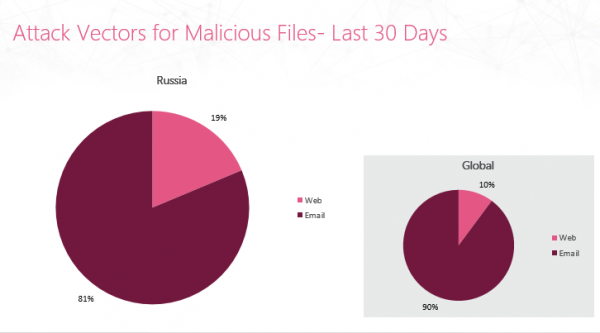 Az elmúlt 30 nap jelentése a kártékony fájlok elterjedési támadási vektorról (Oroszország) – Check Point
Ez azt jelenti, hogy az e-mail üzenetek tartalma eléggé sebezhető a támadók számára. Ha a legnépszerűbb kártékony fájlformátumokat nézzük a mellékletekben (EXE, RTF, DOC), érdemes megjegyezni, hogy ezek általában automatikus kódvégrehajtási elemeket tartalmaznak (script-ek, makrók).
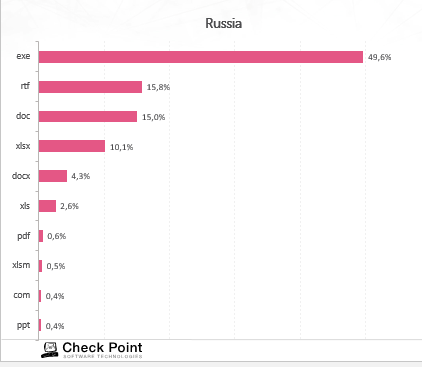 Éves jelentés a kártékony üzenetekben kapott fájlformátumokról – Check Point
Hogyan lehetne küzdeni ezzel a támadási vektorral? Az e-mailek ellenőrzése biztonsági eszközök alkalmazását vonja maga után:
Antivirus – fenyegetések aláírásalapú észlelése.
Emuláció – egy homokozó, amely lehetővé teszi a mellékletek megnyitását egy elszigetelt környezetben.
Tartalom-tudatosság – aktív elemek kiemelése a dokumentumokból. A felhasználó egy megtisztított dokumentumot kap (általában PDF formátumban).
AntiSpam – a vevő/elküldő domainek hírnevének ellenőrzése.
És elvileg ez elegendő, de van egy másik, nem kevésbé értékes erőforrás a vállalat számára – a munkavállalók céges és személyes adatai. Az utóbbi években aktívan nőtt a következő típusú internetes csalások népszerűsége:
Phishing (angolul phishing, a fishing — halászat szóból) — az internetes csalások egyik fajtája. Célja a felhasználók azonosító adatainak megszerzése. Ide tartozik a jelszavak, bankkártyaszámok, bankszámlák és egyéb bizalmas információk eltulajdonítása.
A támadók folyamatosan fejlesztik a phishing támadások módszereit, DNS-kéréseket irányítanak át népszerű webhelyekhez, és egész kampányokat indítanak a közösségi manipuláció eszközeivel az e-mailek küldésére.
Így a vállalati e-mail védelme érdekében a phishing ellen két megközelítés javasolt, amelynek párhuzamos alkalmazása a legjobb eredményekhez vezet:
Védelmi technikai eszközök. Mint korábban említettük, különböző technológiákat alkalmaznak a csak hiteles e-mailek ellenőrzésére és továbbítására.
A személyzet elméleti képzése. Ez a potenciális áldozatok azonosítására irányuló komplex tesztelést jelenti. Ezt követően újraképzés zajlik, folyamatos statisztikai nyilvántartások mellett.
Ne bízz és ellenőrizz!
Ma a phishing támadások megelőzésének második megközelítéséről beszélünk, mégpedig a személyzet automatizált képzéséről, hogy növeljük a vállalati és személyes adatok általános védelmét. Miért is lehet ez olyan veszélyes?
Social Engineering — pszichológiai manipuláció emberekben, hogy meghatározott cselekedeteket végezzenek vagy bizalmas információkat fedjenek fel (a kiberbiztonságra vonatkoztatva).
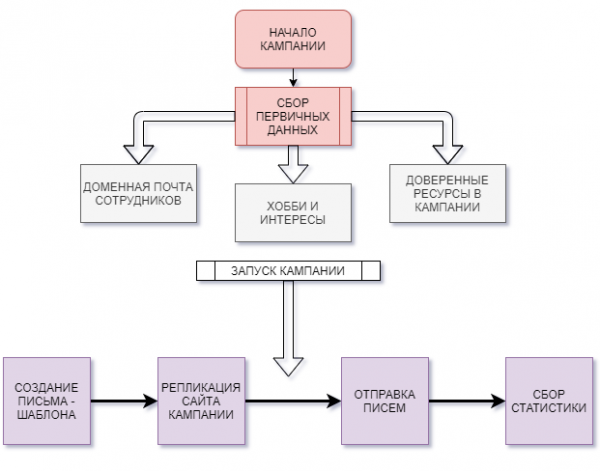 A phishing támadás tipikus forgatókönyvének vázlata
Nézzük meg ezt a figyelemfelkeltő folyamatábrát, amely röviden bemutatja a phishing kampány előrehaladásának útját. Több szakaszból áll:
Elsődleges adatok gyűjtése.
A 21. században nehéz találni olyan embert, aki ne lenne regisztrálva egyetlen közösségi hálózaton vagy különféle tematikus fórumban sem. Természetesen sokan közülünk részletes információt hagynak magukról: jelenlegi munkahely, csoport kollégák számára, telefon, e-mail stb. Adjunk ehhez egyedi információt az egyén érdeklődési köreiről, és megkapjuk az adatokat a phishing sablon kidolgozásához. Még ha nehéz is találni ilyen információval rendelkező embereket, mindig van egy cégoldal, ahonnan összegyűjthetjük az összes érdekes információt (domainek, elérhetőségek, kapcsolatok).
Kampány elindítása.
Miután elkészült a „platform”, ingyenes vagy fizetős eszközökkel elindíthatja saját célzott phishing kampányát. A levelezés során statisztikák halmozódnak fel: kézbesített levelek, megnyitott levelek, linkekre kattintások, belépési adatok megadása stb.
A piacon elérhető termékek
A phishing-et nemcsak a kibertámadók, hanem a vállalat biztonsági szakemberei is használhatják a munkavállalók viselkedésének folyamatos auditálására. Mit kínál a piacon az ingyenes és kereskedelmi megoldások terén az alkalmazottak képzés automatizálására?
— egy nyílt forráskódú projekt, amely lehetővé teszi phishing kampányok lebonyolítását az IT-tudás tesztelésére. Az előnyei közé tartozik az egyszerű telepítés és a minimális rendszerigények. Hátrányai között említhető a kész levelezési sablonok hiánya, valamint a személyzet számára elérhető tesztek és oktatási anyagok elégtelensége.
— egy platform, amely számos elérhető terméket kínál a személyzet tesztelésére.
— automatizált rendszer az alkalmazottak tesztelésére és oktatására. Különböző termékverziókat kínál, amelyek 10-től több mint 1000 alkalmazottig terjednek. A képzési kurzusok elméletet és gyakorlati feladatokat tartalmaznak, van lehetőség igények feltérképezésére a phishing kampányt követően kapott statisztikák alapján. A megoldás kereskedelmi jellegű, próbaverzióval elérhető.
— automatizált rendszer a képzés és a védelem ellenőrzésére. A kereskedelmi termék időszakos képzési támadások lebonyolítását, alkalmazottak oktatását stb. kínálja. A termék demóverziójaként egy kampány elérhető, amely sablonok kiépítését és három gyakorlati támadás lebonyolítását foglalja magában.
A felsorolt megoldások csupán a személyzet automatizált képzésére elérhető termékek egy részét jelentik. Mindenképpen mindenkinek megvannak a saját előnyei és hátrányai. Ma megismerkedünk , szimulálunk egy phishing támadást, megismerjük a rendelkezésre álló lehetőségeket.
GoPhish
Most pedig elérkezett az idő a gyakorlatra. A GoPhish-t nem véletlenül választottuk: egy felhasználóbarát eszköz, amely a következő jellemzőkkel rendelkezik:
Egyszerű telepítés és indítás.
REST API támogatás. Lehetővé teszi a lekérdezések létrehozását és automatizált forgatókönyvek alkalmazását.
Kényelmes grafikus kezelőfelület.
Keresztplatformosság.
A fejlesztőcsapat elkészítette a nagyszerű GoPhish telepítésével és beállításával kapcsolatos útmutatót. Valójában csak annyit kell tennie, hogy elmegy a , letölti a megfelelő OS-hez tartozó ZIP-archívumot, elindítja a belső bináris fájlt, ezután az eszköz telepítve lesz.
FONTOS MEGJEGYZÉS!
Végül a terminálban információt kell kapnia a kibővített portra, valamint a hitelesítési adatokat (ez aktuális a 0.10.1-es verzióval vagy annál újabbakkal kapcsolatban). Ne felejtse el megjegyezni a jelszót!
msg="Kérjük, jelentkezzen be az admin felhasználónévvel és a jelszóval <JELSZÓ>"A GoPhish beállításának megértése
A telepítés után az alkalmazás könyvtárában létrejön egy konfigurációs fájl (config.json). Ismertetjük a módosításhoz szükséges paramétereket:
Kulcs
Alapértelmezett érték
Leírás
admin_server.listen_url
127.0.0.1:3333
A GoPhish szerver IP címe
admin_server.use_tls
hamis
Használja-e a TLS-t a GoPhish szerverhez való csatlakozáshoz
admin_server.cert_path
example.crt
A GoPhish adminisztrációs portál SSL tanúsítványának elérési útja
admin_server.key_path
example.key
A privát SSL kulcs elérési útja
phish_server.listen_url
0.0.0.0:80
A fiktív weboldal IP címe és portja (alapértelmezés szerint a GoPhish szerveren a 80-as porton helyezkedik el)
—> Lépjen be az irányítópultra. Ebben az esetben: https://127.0.0.1:3333
—> Felkéri az elég hosszú jelszó egyszerűbb vagy éppen ellentétes irányú megváltoztatására.
Küldői profil létrehozása
Lépjen a „Küldői profilok” fülre, és adja meg a felhasználói adatokat, ahonnan az üzeneteket küldeni fogják:
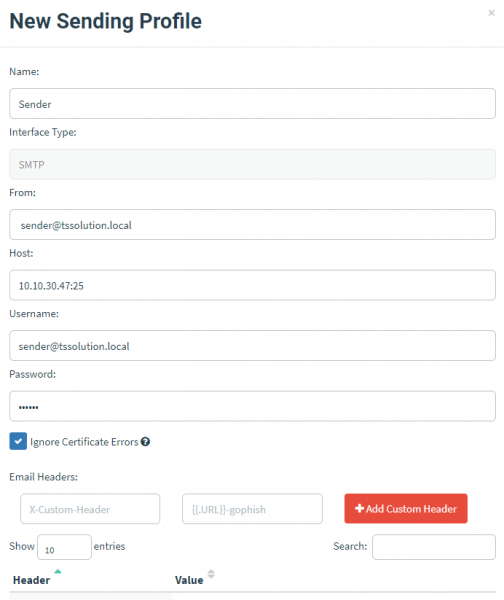
Ahol:
Név
Küldő neve
Feladó
Küldő e-mail
Host
A levelezőszerver IP címe, ahonnan az incoming mail-t figyelni fogják.
Felhasználónév
A levelezőszerver felhasználói fiókjának bejelentkezési adatai.
Jelszó
A levelezőszerver felhasználói fiókjának jelszava.
Ezen kívül küldhet egy tesztüzenetet is, hogy megbizonyosodjon a sikeres kézbesítésről. Mentse el a beállításokat a „Profil mentése” gomb segítségével.
Csoport létrehozása a címzetteknek
Ezután létre kell hoznia a „boldogság leveleit” címző címzett csoportot. Lépjen a „Felhasználók és csoportok” → „Új csoport” részhez. Két módszer áll rendelkezésre a hozzáadáshoz: manuálisan vagy CSV fájl importálásával.
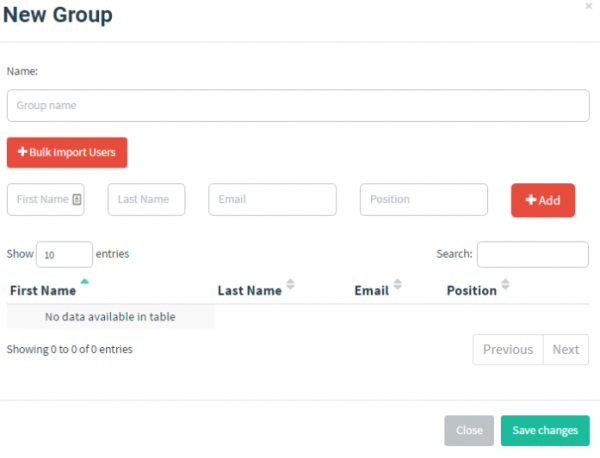
A második módszer esetében kötelező mezők szükségesek:
Keresztnév
Vezetéknév
Email
Pozíció
Példaként:
Keresztnév,Vezetéknév,Pozíció,E-mail
Richard,Bourne,CEO,rbourne@morningcatch.ph
Boyd,Jenius,Rendszergazda,bjenius@morningcatch.ph
Haiti,Moreo,Értékesítési és marketing,hmoreo@morningcatch.ph
A fiktív e-mail sablon létrehozása
Miután megneveztük a kitalált támadót és a potenciális áldozatokat, létre kell hoznunk egy üzenet sablont. Ehhez lépjen a "Email Templates" → "New Templates" részhez.
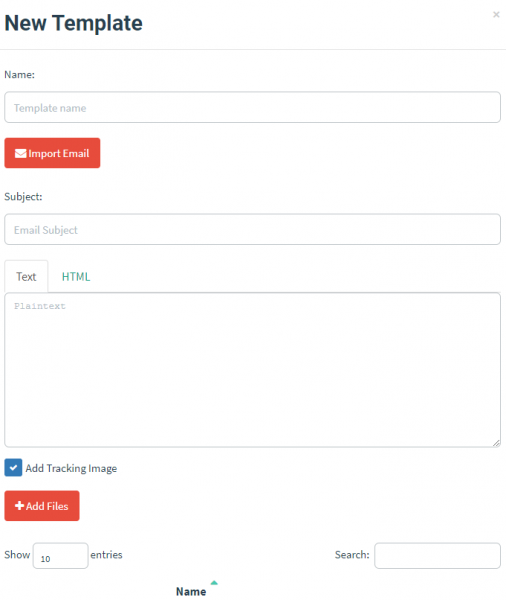
A sablon létrehozása során technikai és kreatív megközelítést kell alkalmazni, meg kell határozni az üzenetet a szolgáltatástól, amely ismerős lesz az áldozatok számára vagy kiváltja bennük a kívánt reakciót. Lehetséges lehetőségek:
Név
A sablon neve
Tárgy
Az e-mail tárgya
Text / HTML
Szöveg vagy HTML kód bevitelének mezője
A Gophish támogatja az e-mail importálását, mi azonban sajátot fogunk létrehozni. Ehhez szimuláljuk a forgatókönyvet: a cég felhasználója e-mailt kap a jelszó megváltoztatásának javaslatával a vállalati levelezéséből. Ezután elemezzük a reakcióját és megnézzük a "fogásunkat".
A sablonban beépített változókat fogunk használni. Részletesebben megismerkedhet velük a fent említett a következő részben .
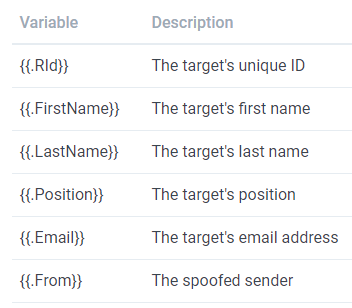
Először töltsük be a következő szöveget:
{{.FirstName}},

A {{.Email}} jelszava lejárt. Kérjük, állítsa vissza a jelszavát itt.

Köszönjük,
IT Csapat
Így automatikusan be fog kerülni a felhasználó neve (a korábban megadott "New Group" pont szerint) és meg fog jelenni az e-mail címe.
Ezután meg kell határoznunk a linket a phising oldalunkra. Ehhez emeljük ki a szövegben a "here" szót, majd válasszuk a "Link" lehetőséget a kezelőpanelon.
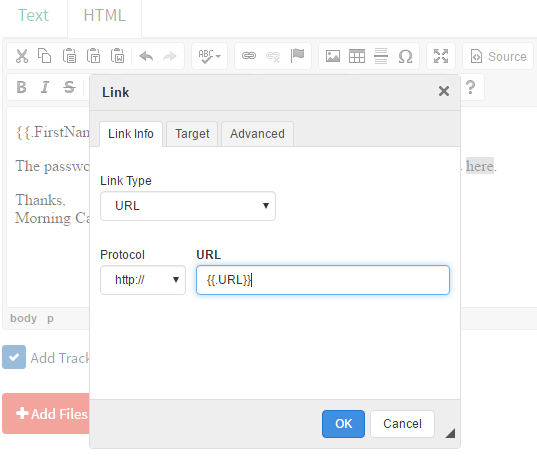
URL-ként adjuk meg a beépített változót {{.URL}}, amelyet később kitöltünk. Ez automatikusan be fog épülni a phishing e-mail szövegébe.
A sablon mentése előtt ne felejtsük el bekapcsolni az "Add Tracking Image" opciót. Ez hozzáad egy 1×1 pixel méretű médiát, amely nyomon követi a felhasználó által végzett e-mail megnyitási eseményt.
Tehát, már csak egy kis rész maradt, de előtte összegezzük a kötelező lépéseket a Gophish portálra való bejelentkezés után:
Hozzon létre egy feladó profilt;
Hozzon létre egy levelező csoportot, ahol megadja a felhasználókat;
Hozzon létre egy phishing e-mail sablont.
Egyetérthetünk, hogy a beállítás nem tartott sokáig, és már majdnem készen állunk a kampányunk indítására. Már csak a phishing oldalt kell hozzáadni.
Phishing oldal létrehozása
Lépjen a "Landing Pages" fülre.
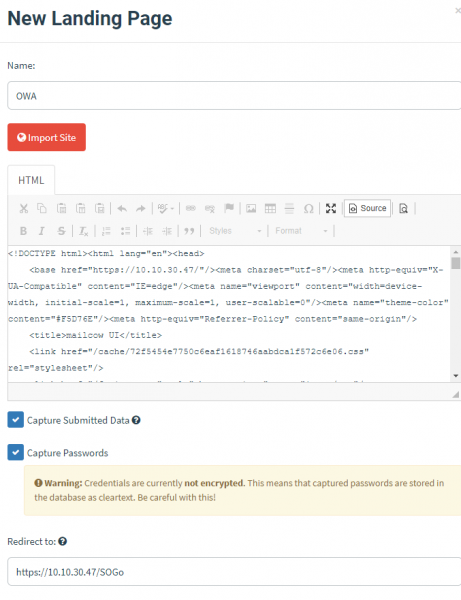
Meg kell adnunk az objektum nevét. Lehetőség van a forráswebhely importálására. Példánkban megpróbáltam megadni egy működő webportált a levelezőszerverhez. Ennek megfelelően HTML-kódként került importálásra (bár nem teljesen). Ezután érdekes lehetőségek következnek a felhasználói bevitt adatok rögzítésére:
Bejegyzett adatok rögzítése. Ha a megadott weboldal különböző bevitelre szolgáló űrlapokat tartalmaz, akkor az összes adat rögzítésre kerül.
Jelszavak rögzítése — a bevitt jelszavak rögzítése. Az adatok titkosítatlanul, változatlan formában kerülnek tárolásra a GoPhish adatbázisban.
Ezenkívül használhatjuk a "Redirect to" opciót, amely a felhasználót egy megadott oldalra irányítja a hitelesítési adatok megadása után. Emlékeztetnék, hogy olyan forgatókönyvet állítottunk be, amelyben a felhasználónak meg kell változtatnia a vállalati e-mail jelszavát. Ehhez egy hamis bejelentkezési portál oldalt ajánlunk, ezután a felhasználót bármely elérhető vállalati erőforráshoz irányíthatjuk.
Ne felejtsük el menteni a kitöltött oldalt, majd lépjünk a "New Campaign" részlegre.
GoPhish horgászás elindítása
Minden szükséges adatot megadtunk. Az 'Új kampány' fülön új kampányt hozunk létre.
Kampány elindítása
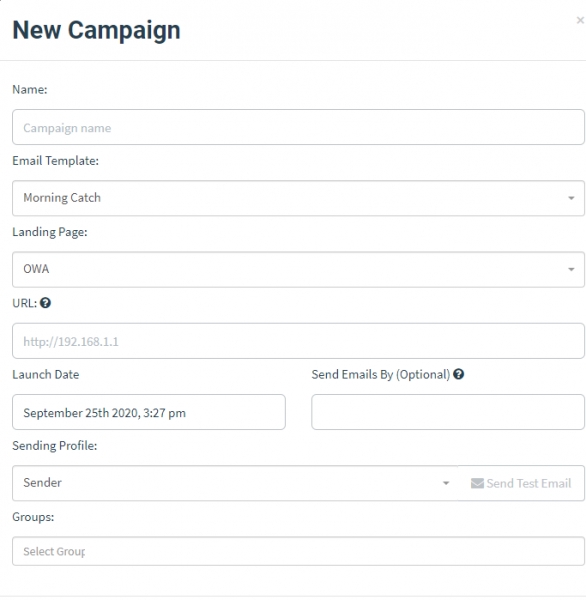
Ahol:
Név
Kampány neve
Email sablon
Üzenetsablon
Landing Page
Phishing oldal
URL
A GoPhish szerver IP-címe (a célpont hosztjának hálózati elérhetőséggel kell rendelkeznie)
Indítás dátuma
A kampány kezdetének dátuma
E-mailek küldése által
A kampány befejezési dátuma (a küldés egyenletesen oszlik el)
Küldési profil
A küldő profilja
Csoportok
A küldött üzenetek címzettcsoportja
A kezdet után mindig megtekinthetjük a statisztikát, amelyben látható: elküldött üzenetek, megnyitott üzenetek, linkekre kattintások, hagyott adatok átvitele a spam mappába.
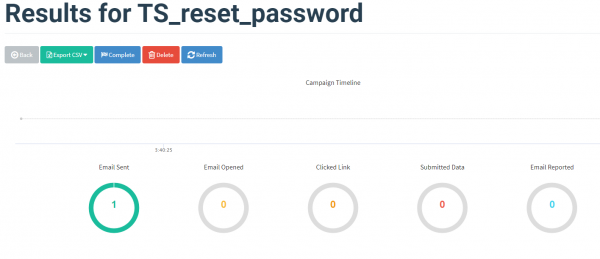
A statisztikából láthatjuk, hogy 1 üzenet került elküldésre, ellenőrizzük a befogadó oldaláról a levelezést:
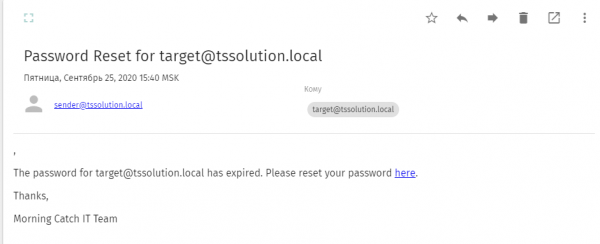
Valóban, az áldozat sikeresen megkapta a phishing e-mailt, amelyben arra kérik, hogy kattintson a hivatkozásra a vállalati fiók jelszavának megváltoztatásához. Megvalósítjuk a kért lépéseket, és átirányítanak a Landing Pages oldalra, mi a helyzet a statisztikával?
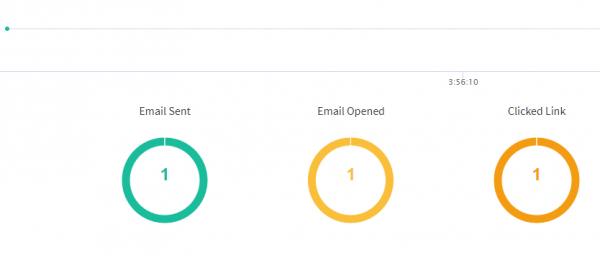
Végül a felhasználónk rákattintott a phishing hivatkozásra, ahol potenciálisan megadhatta a fiókjának adatait.
Szerző megjegyzése: az adatbevitel folyamata nem került rögzítésre, mivel tesztelési makettet használtak, de ilyen lehetőség van. Ezen kívül a tartalom nem kerül titkosításra és a GoPhish adatbázisban tárolódik, ezt vegyétek figyelembe.
Összegzésként
Ma ma a mai nap a témát, amely az automatizált munkavállalói képzésről szól, a phishing támadások elleni védelem érdekében és az IT-értelmesség kiépítése érdekében. Egy elérhető megoldásként a Gophish-t telepítettük, amely jól teljesített a telepítési idő és az eredmény arányában. Ezzel az elérhető eszközzel ellenőrizheti munkavállalóit, és jelentéseket készíthet viselkedésükről. Ha érdekli ez a termék, segítséget kínálunk a telepítésében és munkavállalói audit elvégzésében (sales@tssolution.ru).
Mindazonáltal nem állunk meg csupán egy megoldás áttekintésénél, hanem folytatni fogjuk a ciklust, amelyben bemutatjuk az Enterprise megoldásokat az alkalmazottak képzésének automatizálására és védelmi ellenőrzésükre. Maradjanak velünk, és legyenek óvatosak!
Forrás: habr.com
