

Antivírus cégek, kiberbiztonsági szakértők és egyszerű lelkesedők az interneten csalifotelepeket, vagyis honeypotokat állítanak fel, hogy „élő csalival” elkapják az új vírusfajtákat vagy felfedjék a szokatlan hackertaktikákat. A honeypotok annyira elterjedtek, hogy a kiberbűnözők már szinte immunissá váltak rájuk: gyorsan észlelik, hogy csapdáról van szó, és egyszerűen figyelmen kívül hagyják azokat. A modern hackerek taktikájának tanulmányozása érdekében létrehoztunk egy reális honeypotot, amely hét hónapon keresztül az interneten élt, különféle támadásokat vonzva. A tapasztalatainkról tanulmányunkban számoltunk be:Néhány tényt a kutatásból – ebben a posztban.
Honeypot Fejlesztés: Ellenőrző Lista
A fő feladatunk az volt, hogy a hackerek, akik érdeklődtek irántunk, ne leplezzenek le minket. Ehhez rengeteg munkát kellett végeznünk:
- Készíteni egy reális cégtörténetet, amely tartalmazta a munkavállalók nevét és fotóját, telefonszámokat és e-maileket.
- Kitalálni és megvalósítani egy ipari infrastruktúra modellt, amely megfelel a cégünk működéséről alkotott történetnek.
- Eldönteni, mely hálózati szolgáltatások lesznek elérhetők kívülről, de ne merüljünk el az sebezhető portok megnyitásában, hogy ne tűnjön csalinak az egész.
- Létrehozni az információszivárgás látszatát a sebezhető rendszerrel kapcsolatban, és ezeket az adatokat eljuttatni a potenciális támadókhoz.
- Felkészülni a hackerek cselekedeteinek diszkrét megfigyelésére a csapda infrastruktúrájában.
Most pedig nézzünk mindent sorban.
Létrehozzuk a történetet
A kiberbűnözők már hozzászoktak ahhoz, hogy számos honeypottal találkoznak, ezért a legprofibb részük alapos kutatást végez minden sebezhető rendszeren, hogy megbizonyosodjanak arról, hogy ez nem csapda. Pont ezért célunk volt, hogy ne csak a honeypot reális legyen a dizájn és a technikai szempontok szerint, hanem valós céget is teremtsünk.
Feltételezve, hogy egy hipotetikus kultúrázó helyében vagyunk, kidolgoztunk egy ellenőrző algoritmust, amely megkülönböztetné a valós rendszert a csapdától. Ez magában foglalta a cég IP-címeinek keresését a hírnévrendszerekben, az IP-címek történetének visszafordított kutatását, a céghez, valamint annak partnereihez és még sok más dologhoz kapcsolódó nevek és kulcsszavak keresését. Végül a legenda meglehetősen meggyőző és vonzó lett.
Úgy döntöttünk, hogy a csapdafabrikát egy kis ipari prototípus-butiként pozicionáljuk, amely nagyon nagy névtelen ügyfelek számára dolgozik a katonai és légiközlekedési szegmensből. Ez mentesített minket a meglévő márkák használatával járó jogi bonyodalmak alól.
Ezután ki kellett találnunk a szervezet vízióját, küldetését és nevét. Úgy döntöttünk, hogy cégünkből egy startupot alakítunk, kevesebb alkalmazottal, akik mind alapítók. Ez hitelesebbé tette a vállalkozásunkról alkotott legendát, amely lehetővé teszi, hogy érzékeny projekteken dolgozzunk nagy és fontos ügyfelek számára. Azt akartuk, hogy cégünk a kibervédelmi szempontból gyengének tűnjön, de egyben egyértelmű legyen, hogy fontos eszközökkel foglalkozunk a célzott rendszerekben.
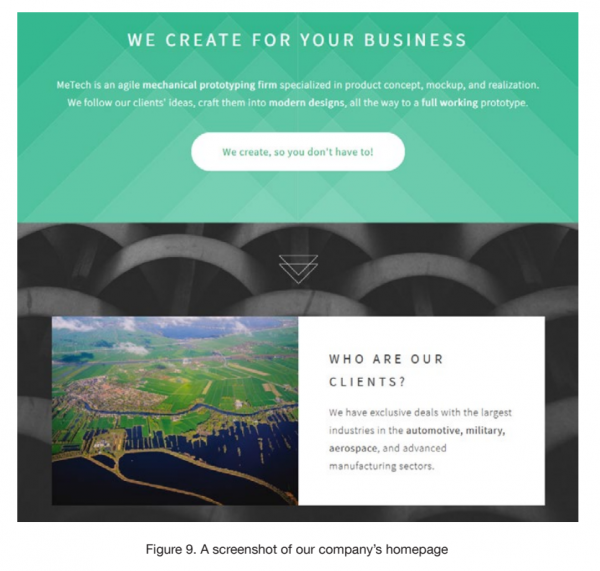
A MeTech honeypot weboldalának képernyőfelvétele. Forrás: Trend Micro
Cégünk nevének a MeTech szót választottuk. A weboldalt egy ingyenes sablon alapján készítettük. A képeket fotobankokból vettük, a lehető legkevésbé népszerűakat, majd átdolgoztuk, hogy ne legyenek olyan könnyen felismerhetőek.
Azt akartuk, hogy a cég valódinak tűnjön, ezért szükség volt olyan alkalmazottakra, akiknek a szakmai készségei a tevékenységi körhöz illeszkedtek. Neveket és személyiségeket találtunk ki számukra, majd megpróbáltunk képeket választani a fotobankokból etnikai hovatartozás szerint.
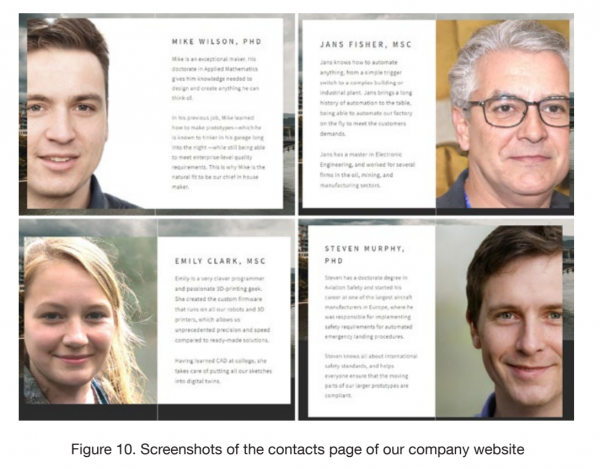
A MeTech honeypot weboldalának képernyőfelvétele. Forrás: Trend Micro
Annak érdekében, hogy ne leplezzenek le minket, jó minőségű csoportképeket kerestünk, amelyekből ki tudtuk választani a megfelelő arcokat. Azonban végül elvetettük ezt a lehetőséget, mivel a potenciális hackerek visszafelé kereshettek képet, és felfedezhették, hogy a "munkatársaink" csak fotobankokban léteznek. Végül valóságtalan személyek fotóit használtuk, amelyeket mesterséges intelligencia segítségével készítettek.
A web publication of employee profiles contained important information about their technical skills, but we avoided mentioning specific educational institutions and cities.
To create email accounts, we used the hosting provider's server and then rented several phone numbers in the USA, integrating them into a virtual PBX with a voice menu and an answering machine.
The honeypot infrastructure
To avoid exposure, we decided to use a combination of real industrial hardware, physical computers, and secure virtual machines. As a preview, we can say that we verified the results of our efforts using the Shodan search engine, which showed that the honeypot looks like a real industrial system.
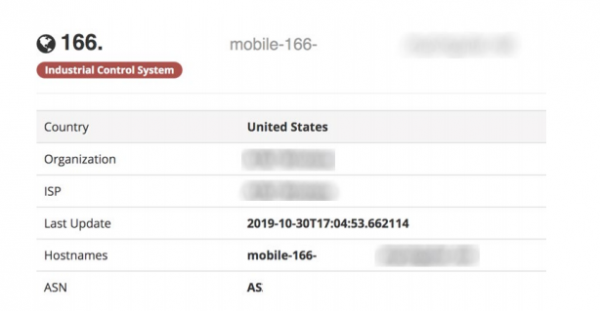
The Shodan scan results for the honeypot. Source: Trend Micro
For our trap's 'hardware', we used four PLCs:
- Siemens S7-1200,
- two AllenBradley MicroLogix 1100,
- Omron CP1L.
These PLCs were chosen for their popularity in the global market for control systems. Additionally, each of these controllers uses its own protocol, which allowed us to check which PLC would be attacked more frequently and whether they would attract interest at all.
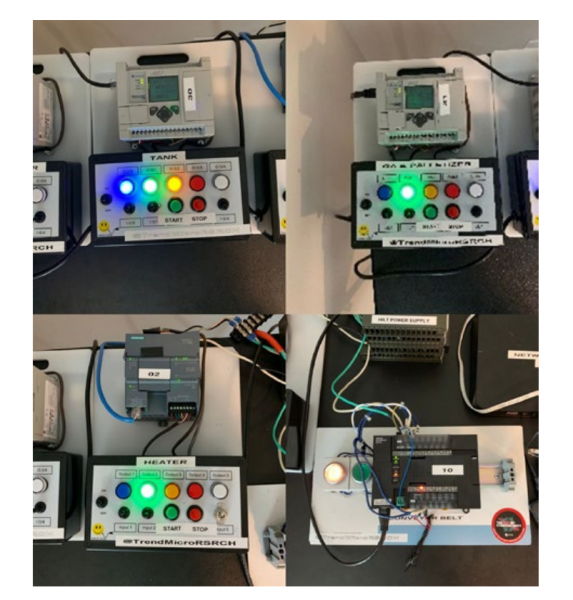
The equipment of our 'factory' trap. Source: Trend Micro
We didn't just set up some hardware and connect it to the internet. Each controller was programmed to perform tasks, including
- mixing,
- controlling the burner and conveyor belt,
- palletizing using a robotic manipulator.
To make the production process realistic, we programmed the logic for randomly altering feedback parameters, simulating the start and stop of motors, and turning the burner on and off.
Our factory had three virtual computers and one physical one. The virtual machines were used to control the factory, the palletizing robot, and as a workstation for the PLC programming engineer. The physical computer served as a file server.
A PLC támadások megfigyelése mellett szeretnénk követni a készülékeinkre letöltött programok állapotát is. Ehhez olyan felületet hoztunk létre, amely lehetővé tette, hogy gyorsan meghatározzuk, hogyan módosultak virtuális végrehajtó mechanizmusaink és telepítéseink állapotai. A tervezési szakaszban már felfedeztük, hogy sokkal egyszerűbb ezt egy vezérlőprogram segítségével megvalósítani, mint a vezérlő logikájának közvetlen programozásával. A honeypotunk eszközkezelő felületéhez jelszó nélküli VNC-hozzáférést nyitottunk.
Ipari robotok — a modern intelligens gyártás kulcsfontosságú eleme. Ezzel összefüggésben úgy döntöttünk, hogy a gyárunk eszközének részeként hozzáadunk egy robotot és egy APM-et a kezeléséhez. A „gyár” még realisztikusabbá tétele érdekében az irányító APM-re valódi szoftvert telepítettünk, amelyet az mérnökök használnak a robotlogika grafikus programozásához. Mivel az ipari robotok általában elszigetelt belső hálózaton vannak, úgy döntöttünk, hogy a VNC-hozzáférést csak az APM-hez hagyjuk védtelenül.
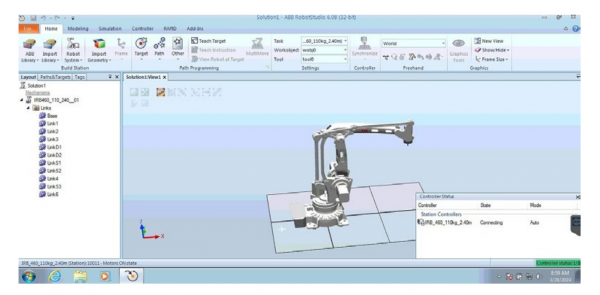
RobotStudio környezet 3D-modellünkről. Forrás: Trend Micro
Az APM-en, amely a robot irányításáért felel, telepítettük az ABB Robotics RobotStudio programozási környezetét. A RobotStudio beállítása után megnyitottuk benne a robotunk szimulációs fájlját, hogy annak 3D-ábrázolása látható legyen a képernyőn. Ennek következtében a Shodan és más keresőmotorok, felfedezve a védtelen VNC-szervert, megkapják a képernyő képet, és megmutatják azt azoknak, akik ipari robotokat keresnek a kezelés nyílt hozzáférésével.
Ennek a figyelemfelkeltő részletességnek az volt a célja, hogy vonzó és maximálisan realisztikus célt hozzon létre a kiberbűnözők számára, akik, felfedezvén, újra és újra visszatérnének hozzám.
Mérnöki APM
A PLC logikájának programozásához mérnöki számítógépet adtunk hozzá az infrastruktúrához. Erre ipari programot telepítettünk a PLC programozásához:
- TIA Portal a Siemenshez,
- MicroLogix az Allen-Bradley vezérlőhöz,
- CX-One az Omronhoz.
Úgy döntöttünk, hogy a mérnöki munkaállomás nem lesz elérhető a hálózaton kívül. Ehelyett ugyanazzal a jelszóval állítottuk be az adminisztrátori fiókot, mint ami az interneten elérhető robotvezérlő és a gyárvezérlő ARM-en van. Ez a konfiguráció elegendően elterjedt számos vállalatnál.
Sajnos, minden erőfeszítésünk ellenére, egyetlen támadó sem jutott el a mérnöki ARM-hoz.
Fájl szerver
Erre szükségünk volt, mint csali a támadók számára, és mint eszköz a saját 'munkáink' biztonsági mentésére a csapdagyárban. Ez lehetővé tette számunkra a fájlok cseréjét a honeypotunkkal USB-eszközök segítségével, anélkül, hogy nyomokat hagytunk volna a csapda hálózatán. A fájlszerver operációs rendszere Windows 7 Pro volt, amelyen létrehoztunk egy megosztott mappát, amely bárki számára írás-olvasásra elérhető.
Kezdetben nem alakítottunk ki hierarchiát a fájlok és dokumentumok között a fájlszerveren. Később azonban észrevettük, hogy a támadók aktívan kutatnak ebben a mappában, ezért úgy döntöttünk, hogy különféle fájlokkal töltjük fel. Ehhez írtunk egy python szkriptet, amely létrehozott egy véletlenszerű méretű fájlt egy a megadott kiterjesztések közül, a nevet pedig a szótár alapján formáltuk.
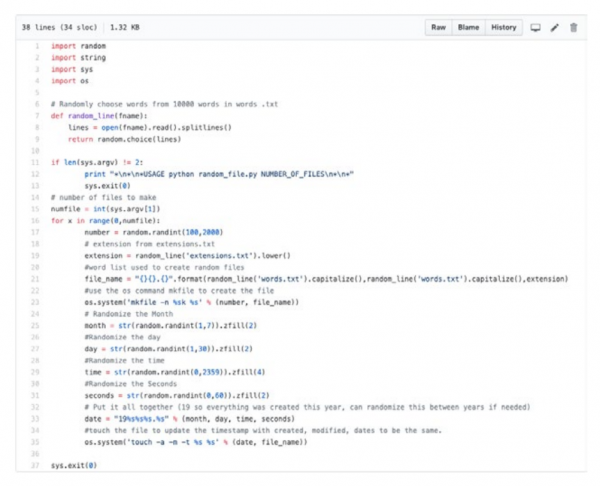
Fájlnevek generálására szolgáló szkript. Forrás: Trend Micro
A szkript futtatása után a kívánt eredményt kaptuk: egy mappát, amely nagyon érdekes nevekkel teli fájlokat tartalmazott.
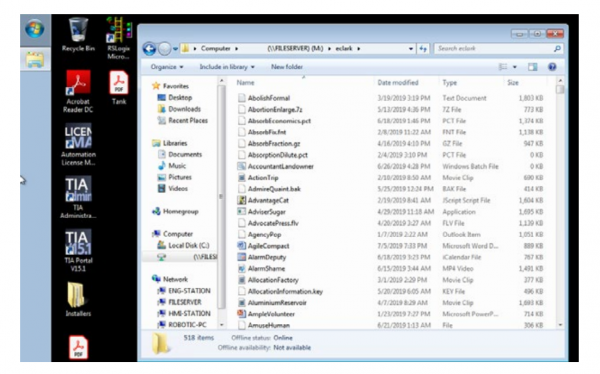
A szkript eredménye. Forrás: Trend Micro
Monitoring környezet
Annyi erőfeszítést fektettünk a reális vállalat létrehozásába, hogy egyszerűen nem engedhettük meg magunknak, hogy botrányba keveredjünk a 'látogatóink' megfigyelésének közegén. Minden adatot valós időben kellett kapnunk, úgy, hogy a támadók ne vegyék észre, hogy figyelik őket.
Ehhez négy USB-Ethernet adaptert, négy SharkTap Ethernet elágazót, Raspberry Pi 3-at és egy nagy külső merevlemezt használtunk. A hálózatunk vázlata a következőképpen nézett ki:
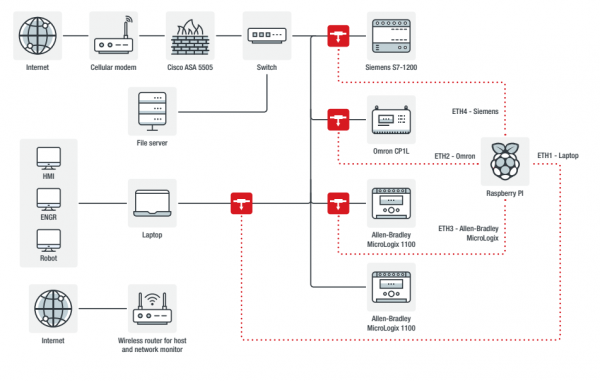
Honeypot hálózati elágazási vázlat megfigyelő berendezésekkel. Forrás: Trend Micro
A három SharkTap elágazót úgy helyeztük el, hogy figyeljék az összes külső forgalmat a PLC-hez, amely csak a belső hálózaton keresztül elérhető. A negyedik SharkTap a sebezhető virtuális gép vendégeinek forgalmát követte.
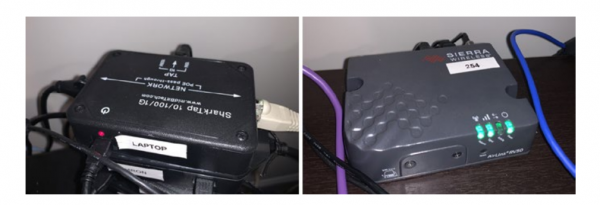
SharkTap Ethernet elágazó és Sierra Wireless AirLink RV50 router. Forrás: Trend Micro
A Raspberry Pi napi forgalmat rögzített. Az internetkapcsolatot egy Sierra Wireless AirLink RV50 mobil router segítségével hoztuk létre, amelyet gyakran használnak ipari vállalatok.
Sajnos ez a router nem engedte meg, hogy szelektíven blokkoljuk a támadásokat, amelyek nem feleltek meg a terveinknek, ezért a hálózathoz egy Cisco ASA 5505 tűzfalat adtunk át átlátszó módba, hogy a blokkolásokat minimális hatással hajtsuk végre a hálózatra.
Forgalomelemzés
A Tshark és a tcpdump megfelelőek voltak a sürgős kérdések gyors kezelésére, de a mi esetünkben ezek lehetőségei nem bizonyultak elegendőnek, mivel sok gigabájtnyi forgalom volt, amit több ember elemezett. Az AOL által fejlesztett open-source Moloch elemzőt használtuk. Funkcionalitását tekintve hasonló a Wiresharkhoz, de több együttműködési, csomagok leírási és címkézési, exportálási és egyéb feladatot támogató lehetőséggel rendelkezik.
Mivel nem akartuk a gyűjtött adatokat a honeypot számítógépein feldolgozni, a PCAP dumpokat minden nap exportáltuk az AWS tárolóba, ahonnan már importáltuk őket a Moloch gépre.
Képernyőfelvétel
A támadók tevékenységének dokumentálásához írtunk egy szkriptet, amely adott időközönként képernyőképeket készített a virtuális gépről, és az előző képernyőképpel összehasonlítva megállapította, hogy történik-e valami. Aktivitás észlelésekor a szkript elindította a képernyőfelvételt. Ez a megközelítés bizonyult a leghatékonyabbnak. Megpróbáltuk elemezni a VNC-forgalmat is a PCAP dumpból, hogy megértsük, milyen változások történtek a rendszeren, de végül a képernyőfelvétel, amelyet megvalósítottunk, egyszerűbb és szemléletesebb lett.
VNC sessionek monitorozása
Ehhez a Chaosreadert és a VNCLoggert használtuk. Mindkét eszköz a PCAP dumpból vonja ki a billentyűleütéseket, de a VNCLogger pontosabban kezeli a Backspace, Enter és Ctrl billentyűket.
A VNCLogger két hátránya van. Az első: csak úgy tudja kinyerni a billentyűleütéseket, hogy 'figyeli' a forgalmat az interfészen, így VNC sessiont kellett szimulálnunk a tcpreplay segítségével. A második hátrány, amely közös a VNCLogger és a Chaosreader között: egyik sem mutatja a vágólap tartalmát. Ehhez a Wiresharkot kellett használnunk.
Csapdába ejtjük a hackereket
Honeypotot hoztunk létre, hogy támadásokat kapjunk. Ennek érdekében egy információs szivárgást szimuláltunk, amely figyelmet keltett a potenciális hekkerek körében. A honeypoton a következő portokat nyitottuk meg:
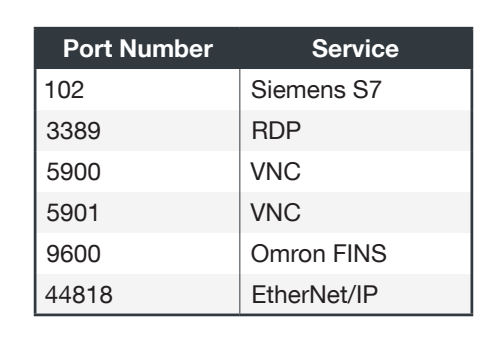
Az RDP portját hamarosan le kellett zárni, mert a hálózatunkban a hatalmas mennyiségű szkennelési forgalom miatt teljesítményproblémák merültek fel.
A VNC terminálok először jelszó nélküli "csak néző" módban működtek, majd "véletlenül" átállítottuk őket teljes hozzáférésű módra.
A támadók vonzása érdekében két posztot tettünk közzé a „kiszivárgott” információkkal egy ipari rendszerről a PasteBin-en.
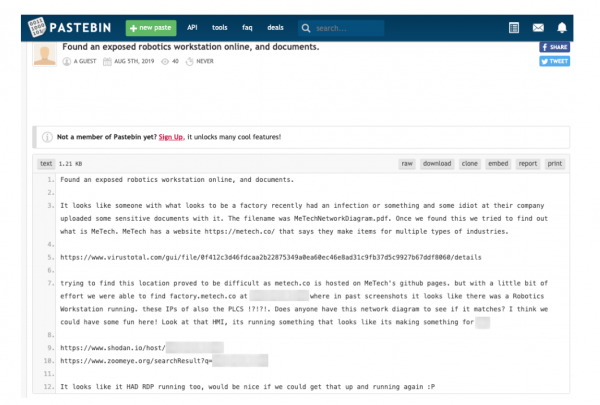
Az egyik poszt, amelyet a támadások vonzására tettek közzé a PasteBin-en. Forrás: Trend Micro
Támadások
A honeypot körülbelül hét hónapig volt online. Az első támadás egy hónappal a honeypot online megjelenése után történt.
Szkennerek
Rengeteg forgalom érkezett ismert cégek szkennereitől — ip-ip, Rapid, Shadow Server, Shodan, ZoomEye és másoktól. Olyan sok volt, hogy ki kellett zárnunk őket IP address az elemzésből: 610 a 9452-ből, az összes egyedi IP-cím 6,45%-a teljesen legitím szkennernek volt tulajdonítható.
Csalók
Az egyik legnagyobb kockázat, amellyel szembe kellett néznünk, az volt, hogy a rendszerünket bűncselekmények elkövetésére használták: okostelefonok vásárlására a számlás előfizetésen keresztül, légitársasági mérföldek készpénzesítése ajándékkártyák segítségével és más típusú csalások.
Bányászok
A rendszerünk egyik első látogatója egy bányász volt. Letöltötte rá a Monero bányász szoftverét. A konkrét rendszerünkön nem kereshetett volna sokat a gyenge teljesítmény miatt. Azonban, ha több tucat vagy akár száz ilyen rendszert összehoznának, az elég jól jövedelmező lehetne.
Zsarolók
A munkánk során kétszer is valódi zsaroló vírussal találkoztunk. Az első esetben a Crysis volt. Az operátorai a VNC-n keresztül jutottak be a rendszerbe, majd telepítették a TeamViewer-t, amivel további tevékenységeket hajtottak végre. Várva a váltságdíjat kérő üzenetre, ami 10 ezer dollár BTC-ben volt, levelezésbe kezdtünk a bűnözőkkel, kérve őket, hogy dekódoljanak egy fájlt. Teljesítették kérésünket, és megismételték a váltságdíjat. Sikerült alkudnunk 6 ezer dollárra, majd egyszerűen visszaállítottuk a rendszert egy virtuális gépre, mivel megkaptuk az összes szükséges információt.
A második zsaroló a Phobos volt. Az őt telepítő hacker egy óra alatt átnézte a hanipot fájlrendszerét és feltérképezte a hálózatot, majd végül telepítette a zsarolót.
A harmadik zsaroló támadás hamisnak bizonyult. Egy ismeretlen „hacker” letöltötte a haha.bat fájlt a rendszerünkre, majd egy ideig figyeltük, hogyan próbálja működésre bírni. Az egyik próbálkozása a haha.bat átnevezése haha.rnsmwr-ra volt.
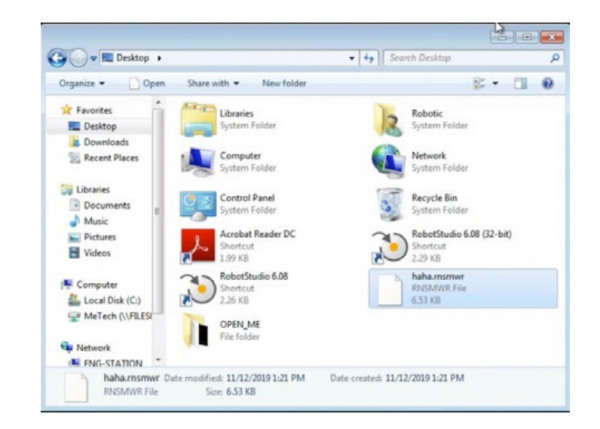
A „hacker” fokozta a bat fájl káros hatását azzal, hogy megváltoztatta a kiterjesztését .rnsmwr-ra. Forrás: Trend Micro
Amikor a bat fájl végre elindult, a „hacker” szerkesztette, és megemelte a váltságdíjat 200 dollárról 750 dollárra. Ezt követően „titkosította” az összes fájlt, hagyott egy zsaroló üzenetet az asztalon, majd eltűnt, megváltoztatva a jelszavakat a VNC-n.
Néhány nappal később a hacker visszatért, és hogy emlékeztesse magára, elindította a bat fájlt, amely számos ablakot nyitott meg egy pornográf weboldallal. Nyilvánvalóan így próbálta felhívni a figyelmet a követelésére.
Összegzés
A kutatás során kiderült, hogy amint a sebezhetőség információi nyilvánosságra kerültek, a hanipot felhívta a figyelmet, és a tevékenység napról napra nőtt. Ahhoz, hogy a csapda figyelmet vonzzon, számos biztonsági megsértést kellett megengednünk a kitalált cégünkben. Sajnos ilyen helyzet nem ritka sok valós cég körében, amelyeknek nincsenek állandó IT- és IT-biztonsági dolgozóik.
Általánosságban elmondható, hogy a szervezeteknek a legkisebb kiváltságok elvét kell alkalmazniuk, míg mi ennek teljes ellentétét valósítottuk meg a támadók vonzása érdekében. És minél tovább figyeltük a támadásokat, annál kifinomultabbá váltak a hagyományos behatolási tesztelési módszerekhez képest.
A legfontosabb: mindezek a támadások kudarcot vallottak volna, ha a hálózati beállítások során megfelelő biztonsági intézkedéseket valósítanak meg. A szervezeteknek ügyelniük kell arra, hogy berendezéseik és ipari infrastruktúrájuk egyes alkatrészei ne legyenek elérhetők az internetről, ahogyan mi is tettük a csapdánkban.
Bár egyetlen támadást sem észleltünk az engineer ARM-jén, annak ellenére, hogy ugyanazt a helyi adminisztrátori jelszót használtuk minden számítógépen, érdemes kerülni az ilyen gyakorlatokat, hogy minimalizáljuk a betörések lehetőségét. Hiszen a gyenge biztonság további meghívást jelent a támadásokra az ipari rendszerek ellen, amelyek már régóta felkeltették a kiberbűnözők érdeklődését.
Forrás: habr.com
