

(köszönet a címötletért Sergey G. Brester) )
Kollégák, a cikk célja az új IDS-megoldások Deception technológiák alapján történő egyéves tesztelési tapasztalatok megosztása.
A tartalom logikai összefüggésének megőrzése érdekében szükségesnek tartom, hogy az előzményekkel kezdjük. Tehát a probléma:
- A célzott támadások a legveszélyesebb támadások típusa, annak ellenére, hogy az összes fenyegetés között arányuk kicsi.
- Jelenleg még nem találták fel a hatékony védelmi eszközöket a perem védelmére (vagy ezek komplexumát).
- Általában a célzott támadások több szakaszban zajlanak. A perem átlépése csupán az egyik kezdeti szakasz, amely (nyugodtan dobáljatok meg kövekkel) nem okoz jelentős kárt az „áldozatnak”, kivéve, ha DEoS (Destruction of service) támadásról van szó (titkosítók stb.). A valódi kár később kezdődik, amikor az elfoglalt eszközök pivotálásra és a támadás „mélyületi” fejlődésére kerülnek felhasználásra, és mi ezt észre sem vesszük.
- Mivel akkor kezdünk valódi veszteségeket elszenvedni, amikor a támadók elérik a támadási célokat (alkalmazás szerverek, DBMS, adattárolók, adattárak, kritikus infrastruktúra elemei), logikus, hogy a kiberbiztonsági szolgáltatás egyik feladata annak megszakítása, mielőtt ez a szomorú esemény bekövetkezne. De ahhoz, hogy valamit meg lehessen szakítani, először tudomást kell szereznünk róla. És minél hamarabb – annál jobb.
- Ezért a kockázatok sikeres kezelése (azaz a célzott támadásokkal járó kár csökkentése) szempontjából kritikus eszközök megléte szükséges, amelyek minimalizálják a TTD-t (time to detect – az invázió momentuma és a támadás felfedezése közötti idő). Az iparágtól és a régiótól függően ez az időszak az Egyesült Államokban átlagosan 99 nap, az EMEA térségben 106 nap, az APAC térségben pedig 172 nap (M-Trends 2017, A View From the Front Lines, Mandiant).
- Mit kínál a piac?
- „Homokozók”. Egy újabb preventív védelem, ami messze van az ideálistól. Számos hatékony technika létezik a homokozók és a whitelisting megkerülésére. A „sötét oldal” fiúi egyelőre egy lépéssel előttünk járnak.
- Az UEBA (viselkedésprofilozó és eltérésdetektáló rendszerek) elméletben nagyon hatékony lehet. Véleményem szerint ez azonban a távoli jövőben valósulhat meg. A gyakorlatban jelenleg nagyon drága, megbízhatatlan, és egy érett, stabil IT- és kibervédelmi infrastruktúrát igényel, ahol már minden eszköz rendelkezésre áll, ami az adatokat generálja a viselkedési elemzéshez.
- A SIEM jó eszköz a nyomozásokhoz, de új, eredeti dolgokat látni és időben megjeleníteni nem tud, mert a korrelációs szabályok lényegében ugyanazok a aláírások.
- Ennek eredményeként szükségessé vált egy olyan eszköz, amely:
- sikeresen működik már kompromittált peremfeltételek mellett,
- felfedezi a sikeres támadásokat közel valós idejű módban függetlenül az eszközöktől és a használt sebezhetőségektől,
- nem függ a szignatúráktól/szabályoktól/szkriptektől/politikáktól/profiloktól és egyéb statikus dolgoktól,
- nem igényel nagy adatállományokat és azok forrásait az elemzéshez,
- a támadásokat nem mint valamilyen kockázati pontozást az „öt legjobb, szabadalmaztatott és ezért zárt matematikai” munka eredményeként, ami további nyomozást igényel, hanem gyakorlatilag bináris eseményként – „Igen, támadnak minket” vagy „Nem, minden rendben van”,
- univerzális, hatékonyan skálázható és valóban bevezethető bármilyen heterogén környezetben, függetlenül a használt fizikai és logikai hálózati topológiától.
A jelenlegi helyzetben ilyen eszközökként lépnek fel a úgynevezett deception megoldások. Ez olyan megoldásokat jelent, amelyek alapja a régi klasszikus honeypot fogalom, de teljesen más megvalósítási szinten. Ez a téma most határozottan felfelé ível.
A Gartner 2016-os jelentése szerint sok cég virtualizáltsági szintje meghaladja a 75%-ot, a piac pedig 5,6 milliárd dollárra becsülhető. Azonban vannak bizonyos tényezők, amelyek gátolják a virtualizáció elterjedését. Az egyik legfontosabb ok a adatközpontok új munkamódszerre való "átszervezésének" nehézsége, mivel az erre fordított költségek gyakran meghaladják a potenciális hasznot. A deception megoldások a legjobb három stratégia és eszköz között szerepelnek, amelyeket ajánlott használni.
A jelentés szerint A deception az IDS (Intrusion Detection Systems) megoldások egyik fő irányvonalává vált.
Az utolsó jelentésének egy teljes szekciója , amely a SCADA-nak szentelt, egy ilyen piaci vezető, a TrapX Security (Izrael) adatai alapján készült, melynek megoldása már egy éve működik a teszt zónánkban.
A TrapX Deception Grid lehetővé teszi a nagyméretű, elosztott IDS központi kezelését és üzemeltetését anélkül, hogy növelni kellene a licencelési terheket és a hardverkövetelményeket. Gyakorlatilag a TrapX egy olyan építőelem, amely lehetővé teszi, hogy az meglévő IT-infrastruktúra elemeiből egy nagy mechanizmust alakítsunk ki, amely az egész vállalat szintjén képes a támadások észlelésére, egyfajta elosztott hálózati „riasztószerkezet”-ként működve.
A Megoldás Struktúrája
Laboratóriumunkban folyamatosan tanulmányozzuk és teszteljük az IT-biztonság különböző újdonságait. Jelenleg körülbelül 50 különféle virtuális szerver van telepítve, köztük a TrapX Deception Grid összetevői is.
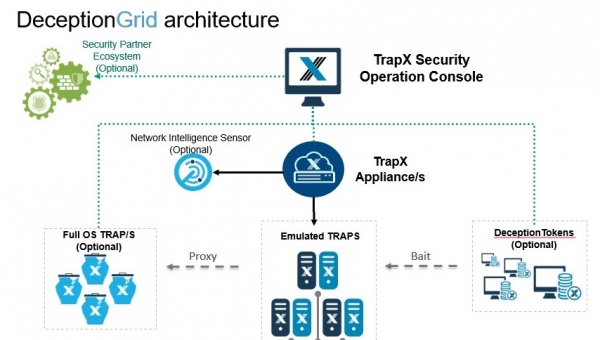
Tehát a legfontosabbtól a legkevésbé fontos felé haladva:
- TSOC (TrapX Security Operation Console) – a rendszer szíve. Ez a központi vezérlőpult, amely lehetővé teszi a megoldás beállítását, telepítését és a napi működést. Mivel webszolgáltatás, bárhol telepíthető – a peremen, felhőben vagy MSSP szolgáltatónál.
- TrapX Appliance (TSA) – a virtuális szerver, amelyhez trunk-porton keresztül csatlakoztatjuk azokat az alhálózatokat, amelyeket szeretnénk monitorozni. Itt valójában "élnek" a hálózati érzékelőink is.
Laboratóriumunkban egy TSA (mwsapp1) van telepítve, de valójában sok ilyen lehet. Erre akkor lehet szükség, ha nagy hálózatokban az alhálózatok között nincs L2-kapcsolat (tipikus példa a "Holding társaság és leányvállalatai" vagy a "Bank központi irodája és fiókjai") vagy ha a hálózaton elszigetelt szegmensek találhatók, például az AСУТП. Minden ilyen fiókban/szegmensben telepíthetünk saját TSA-t, amelyet egy központi TSOC-ra csatlakoztathatunk, ahol az információk központosítva kerülnek feldolgozásra. Ez az architektúra lehetővé teszi a központi megfigyelőrendszerek létrehozását anélkül, hogy a hálózatot radikálisan át kellene alakítani vagy megsérteni a meglévő szegmentálást.
A TSA-n a kimenő forgalom másolatát is csatlakoztathatjuk TAP/SPAN segítségével. Ha ismert botnetekkel, vezérlő szerverekkel vagy TOR-munkamenetekkel találkozunk, az eredményeket a konzolon is megkapjuk. Ezt a Network Intelligence Sensor (NIS) felügyeli. A mi környezetünkben ezt a funkciót a tűzfalon valósítottuk meg, ezért itt nem használtuk.
- Alkalmazási Csapdák (Teljes OS) – hagyományos csapdák Windows szervereken. Nincs szükség sokra belőlük, mivel e szerverek fő feladata, hogy IT-szolgáltatásokat nyújtsanak a következő szintű érzékelőknek, vagy felfedezzék a vállalati alkalmazásokat érintő támadásokat, amelyek Windows környezetben futtathatók. A laboratóriumunkban telepítettünk egy ilyen szervert (FOS01)

- Emulált csapdák – a megoldás fő összetevője, amely lehetővé teszi számunkra, hogy egyetlen virtuális géppel nagyon sűrű „aknamezőt” hozzunk létre a támadók számára, és telítjük a vállalat hálózatát, minden VLAN-ját, érzékelőinkkel. A támadó ilyen érzékelőt, vagy fantomhost-ot, valódi Windows PC-ként, Windows szerverként, Linux szerverként vagy bármely más eszközként lát, amelyet mi szeretnénk neki mutatni.

A hasznunkra és kíváncsiságunkra, kiépítettük a „minden teremtmény párocskája” rendszert - Windows PC-k és különböző verziójú szerverek, Linux szerverek, Windows embedded rendszerű bankautomata, SWIFT Web Access, hálózati nyomtató, Cisco switch, Axis IP kamera, MacBook, PLC eszköz és még egy okos izzó is található. Összesen - 13 host. Általában a gyártó azt javasolja, hogy minimum 10%-ot telepítsenek ilyen érzékelőkből a valódi hosztok számához képest. A felső határ - a rendelkezésre álló címzés lehetősége.Nagyon fontos, hogy minden ilyen host nem egy teljes értékű virtuális gép, amely erőforrásokat és licenszeket igényel. Ez csupán egy „álca”, emuláció, egy folyamat a TSA-n, amelynek van egy paramétersora és IP-címe. Ezért még egy TSA segítségével is több száz ilyen fantomhostot tudunk létrehozni a hálózatban, amelyek érzékelőként működnek a riasztórendszerben. E technológia teszi lehetővé a „csapdák” koncepciójának gazdaságos, nagy léptékű skálázását bármely nagy elosztott vállalat esetében.
Ezek a hostok a támadók szempontjából vonzóak, mivel sebezhetőségekkel rendelkeznek és viszonylag könnyű célpontoknak tűnnek. A támadó látja a szolgáltatásokat ezeken a hostokon, és interakcióba léphet velük, támadhatja azokat, a standard eszközök és protokollok (smb/wmi/ssh/telnet/web/dnp/bonjour/Modbus stb.) használatával. De ezeket a hostokat nem lehet a támadás előrehaladására vagy saját kódjuk futtatására használni.
- E két technológia (FullOS és emulált csapdák) kombinációja lehetővé teszi, hogy nagy valószínűséggel találkozzon a támadó előbb-utóbb valamelyik jelhálózati elemünkkel. De hogyan érjük el, hogy ez a valószínűség közel 100%-os legyen?
A harc színhelyére lépnek a úgynevezett tokenek (Deception tokens). Ezek segítségével bevonhatjuk a vállalat összes PC-jét és szerverét az elosztott IDS-be. A tokenek valódi felhasználói PC-ken helyezkednek el. Fontos megérteni, hogy a tokenek nem olyan ügynökök, amelyek erőforrásokat fogyasztanak és konflitusokat okozhatnak. A tokenek passzív információs elemek, egyfajta „morzsák” a támadó számára, amelyek csapdába csalják őt. Például csatlakoztatott hálózati meghajtók, hivatkozások hamis webadminisztrátorokhoz a böngészőben és elmentett jelszavak, elmentett ssh/rdp/winscp munkamenetek, csapdáink kommentárokkal a hosts fájlokban, memóriában tárolt jelszavak, nem létező felhasználók adatainak, irodai fájlok megnyitása, amelyek a rendszer aktiválását okozzák, és még sok más. Így a támadó egy torzított környezetbe kerül, amely tele van olyan támadási vektorokkal, amelyek valójában nem jelentenek számunkra fenyegetést, sőt, inkább ellenkezőleg. Nincs lehetősége megállapítani, hogy hol van az igaz információ és hol a hamis. Így nemcsak a támadások gyors azonosítását biztosítjuk, hanem jelentősen lelassítjuk azok folyamatát.
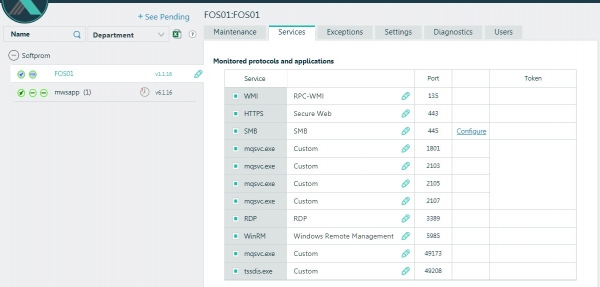
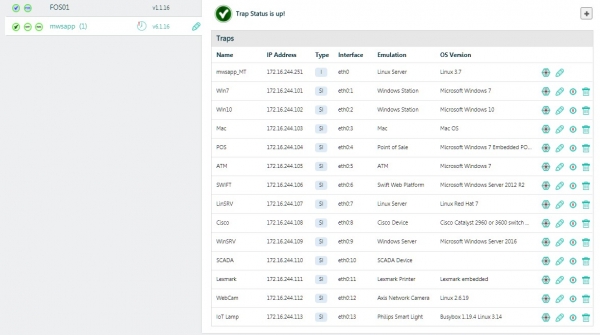
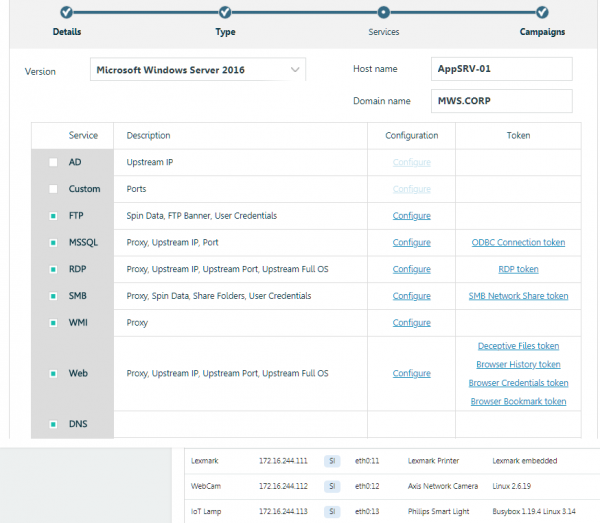
Példa egy hálózati csapda létrehozására és a tokenek beállítására. Barátságos felület, és semmilyen kézi konfigurációs fájl, szkript stb. módosítására nincs szükség.
A mi környezetünkben egy sor ilyen tokent konfiguráltunk és helyeztünk el a Windows Server 2012R2 alatt működő FOS01-en és egy tesztelési PC-n Windows 7 alatt. Ezeken a gépeken RDP működik, és időnként „kihelyezzük” őket a DMZ-be, ahol szintén több érzékelőnket (emulált csapdákat) kihelyeztük. Így folyamatos áramlása van az eseményeknek, mondhatni, természetes módon.
Tehát rövid statisztika egy évre:
56 208 – rögzített események,
2 912 – felfedezett támadásforrás hostok.
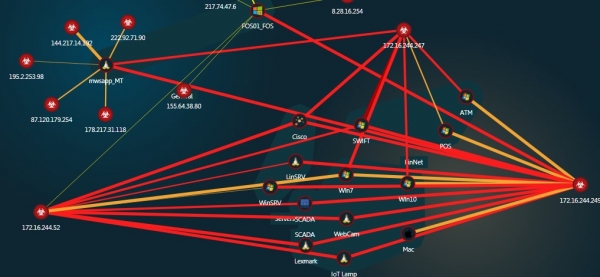
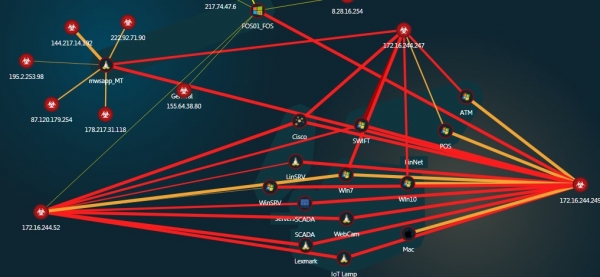
Interaktív, kattintható támadási térkép
Ez a megoldás nem generál egy hatalmas naplót vagy eseménysort, amelyben nehéz eligazodni. Ehelyett a megoldás automatikusan osztályozza az eseményeket típusaik szerint, lehetővé téve a biztonsági csapat számára, hogy elsősorban a legveszélyesebbekre összpontosítson – amikor a támadó fél irányító session-öket próbál emelni (interaction), vagy amikor a forgalomban bináris payload-ok jelennek meg (infection).
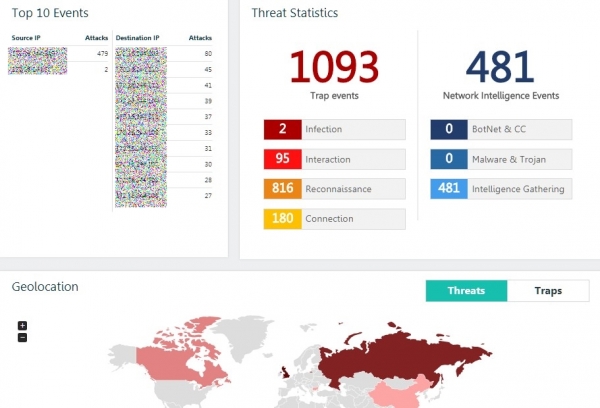
Minden esemény információ olvasható és véleményem szerint könnyen érthető formában jelenik meg, még a biztonsági alapismeretekkel rendelkező felhasználók számára is.
A rögzített incidensek többsége a hostjaink szkennelésére vagy egyedi kapcsolatokra tett kísérletek.
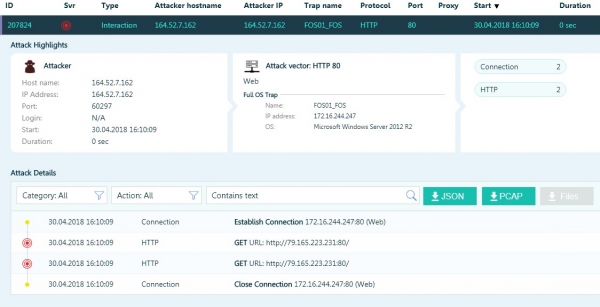
Vagy jelszavak kitalálására tett kísérletek az RDP-hez.
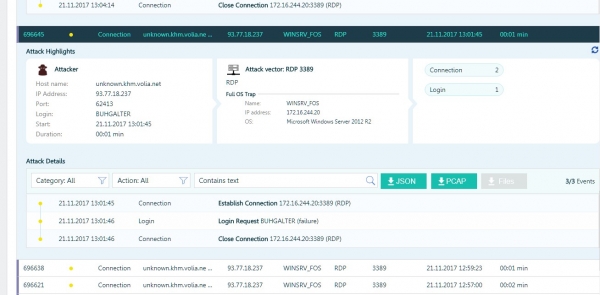
De érdekesebb esetekkel is találkoztunk, különösen, amikor a támadóknak „sikerült” jelszót találniuk az RDP-hez és hozzáférniük a helyi hálózathoz.
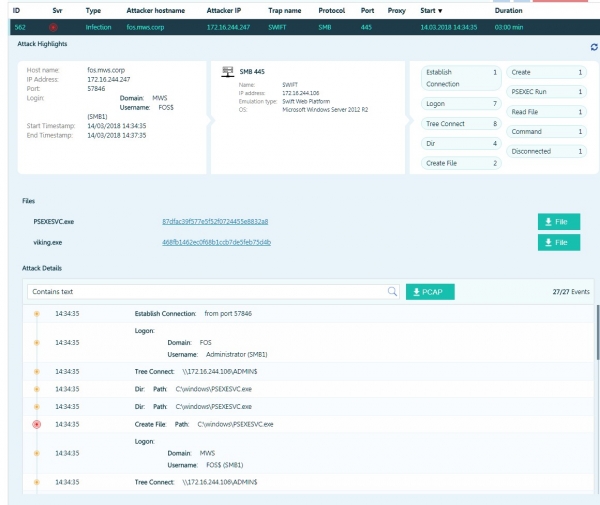
A támadó kódot próbál végrehajtani a psexec segítségével.
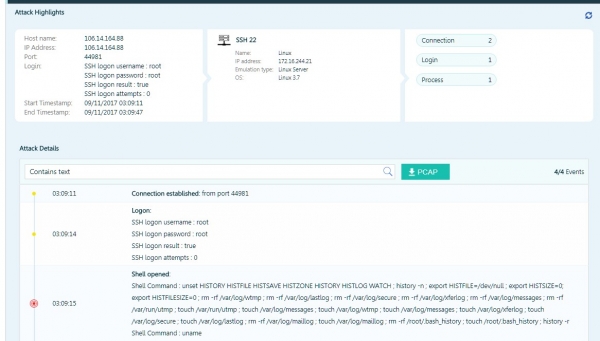
A támadó egy mentett session-t talált, amely egy Linux szerverre vezette. Azonnal a készletben lévő parancsokkal próbálta megsemmisíteni az összes naplófájlt és a megfelelő rendszerváltozókat.
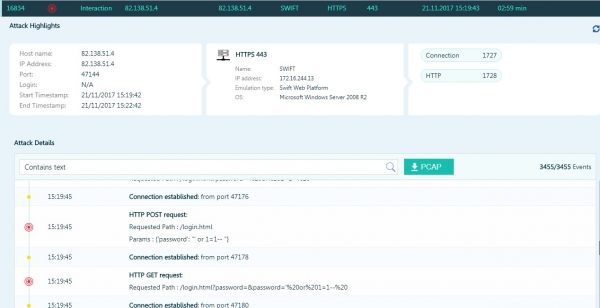
A támadó SQL injekciót próbál végrehajtani egy csapdán, amely imitálja a SWIFT Web Access-t.
Az ilyen „természetes” támadások mellett saját tesztjeinket is elvégeztük. Az egyik legjellemzőbb példa a hálózati féreg észlelésének tesztelése a hálózaton. Ehhez a GuardiCore eszközét használtuk, amelyet . Ez egy olyan hálózati féreg, amely képes Windows és Linux rendszereket megfertőzni, de „hasznos” teher nélkül.
Létrehoztunk egy helyi irányító központot, az egyik gépen elindítottuk a féreg első példányát, és kevesebb mint másfél percen belül megkaptuk az első értesítést a TrapX konzolban. TTD 90 másodperc, szemben a 106 nappal átlagosan...
A más típusú megoldásokkal való integráció lehetőségének köszönhetően át tudunk térni a gyors fenyegetésérzékelésről a fenyegetések automatikus kezelésére.
Például a NAC (Network Access Control) rendszerekkel vagy a CarbonBlack-kel való integráció lehetővé teszi a kompromittált PC-k automatikus leválasztását a hálózatról.
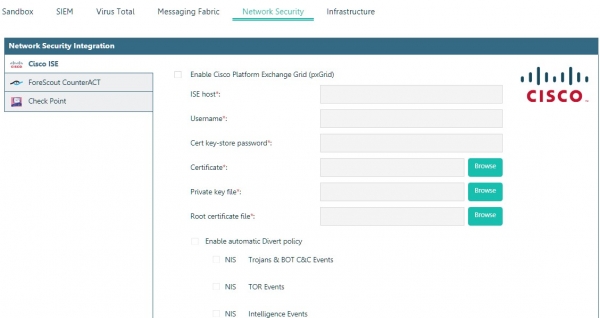
A homokozókkal való integráció lehetővé teszi a támadás során részt vevő fájlok automatikus analízis céljából történő továbbítását.
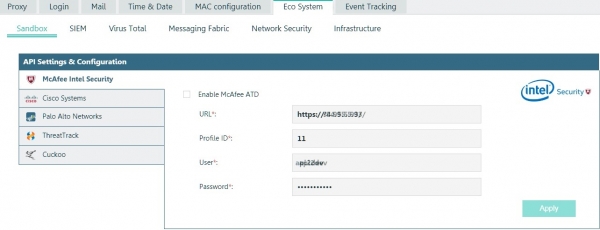
Integráció McAfee-vel
A megoldásban van egy beépített eseménykorreláló rendszer is.
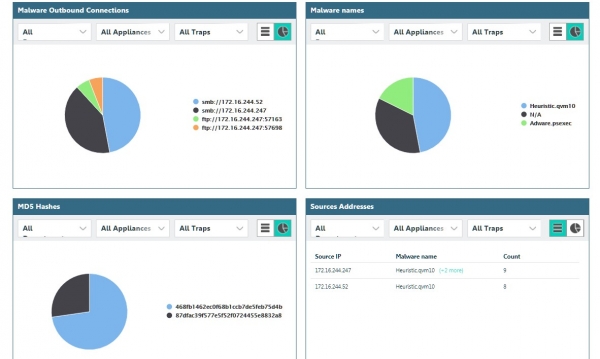
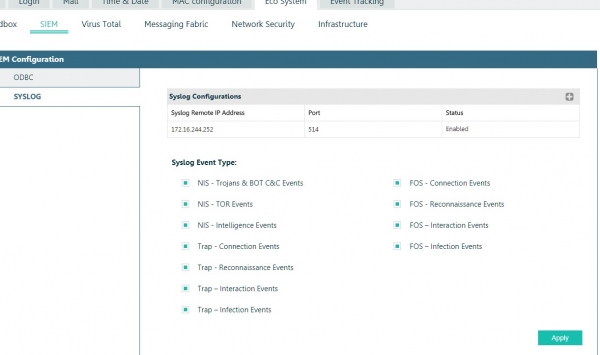
De minket nem elégedett ki a lehetőségei, ezért integráltuk a HP ArcSight-tel.
A felfedezett fenyegetések kezelését "együttműködve" segíti a beépített jegykezelő rendszer.
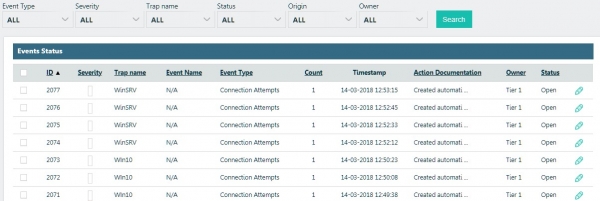
Mivel a megoldást "a kezdetektől" az állami szervek és a nagyvállalati szegmens igényeire fejlesztették, természetesen megvalósították a szerepkör-alapú hozzáférési modellt, az AD integrálását, fejlett jelentési és figyelmeztetési rendszert, valamint az orkestrációt nagy holdingstruktúrák vagy MSSP szolgáltatók számára.
Összegzés helyett
Ha van egy ilyen felügyeleti rendszer, ami átvitt értelemben védi a hátunkat, akkor a perem megsértésével minden csak most kezdődik. A legfontosabb az, hogy reális lehetőség nyílik az IT-biztonsági incidensek kezelésére, nem csak a következmények felszámolására.
Forrás: habr.com
