

Üdvözöljük a kurzus harmadik leckéjén . A elkészítettük a laboratóriumi munkákhoz szükséges elrendezést. Ebben az órában megvizsgáljuk a naplókkal való munkavégzés alapelveit a , megismerkedünk az eseménykezelőkkel, valamint a naplók védelmi mechanizmusaival. A elméleti rész, valamint a teljes videoleckét rögzítő anyag a kattintás mögött található.
A naplók gyűjtéséhez az eszközöket a FortiAnalyzer-on regisztrálni kell. Két regisztrálási lehetőség áll rendelkezésre.
- Az első lehetőség az, hogy a regisztrált eszközön aktiváljuk az „események FortiAnalyzer-ra küldése” opciót, és megadjuk az IP-címét. Ezt követően a FortiAnalyzer-ra kérés érkezik az eszköz regisztrálására. A rendszergazdának jóvá kell hagynia vagy el kell utasítania a kapott kérelmet. Ha az adminisztratív domainek technológiája aktiválva van, a FortiGate-et hozzáadhatjuk az alap ADOM-hoz (amelyet root-nak hívnak, ezzel dolgoztunk az előző órában) vagy a saját magunk által létrehozott ADOM-hoz, amely a FortiGate eszközök számára készült.
- A második lehetőség a Device Registration Wizard, azaz az eszközregisztráló varázsló. Az eszköz regisztrálása a FortiAnalyzer-on történik. A regisztrációhoz szükséges információk az eszközről - a sorozatszám, az IP-cím, az eszköz típusa és az operációs rendszer verziója. Ha az adatok ellenőrzése sikeres, az eszköz felkerül a FortiAnalyzer listájára. Ha az adminisztratív domainek technológiája aktiválva van, az eszköz automatikusan regisztrálódik a megfelelő adminisztratív domainben. Ha több hasonló adminisztratív domaint hozott létre, akkor az eszközt ahhoz az adminisztratív domainhez kell regisztrálni, ahova hozzáadni szeretné.
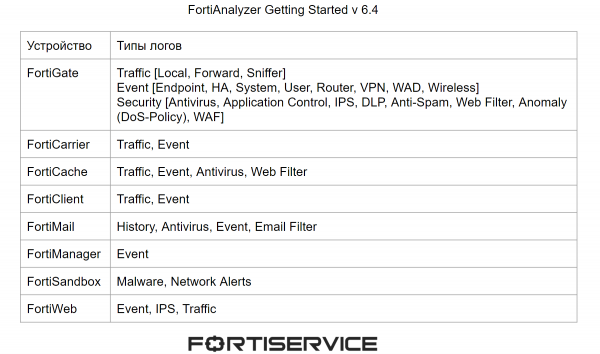
Minden eszköz különböző típusú naplókat generál. A Fortinet vállalat eszközei által generálható alapvető napló típusok az alábbi ábrán láthatók.
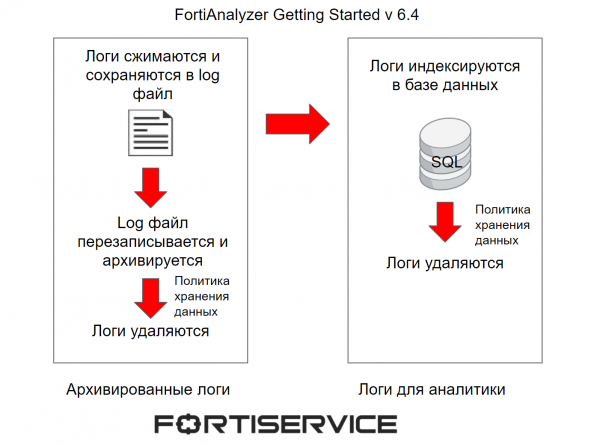
A bejegyzések kezdeti feldolgozásáról már beszéltünk az előző leckében, de úgy gondolom, érdemes frissíteni az emlékezetet. A FortiAnalyzerre érkező bejegyzések tömörítve és log fájlba mentve tárolódnak. Amikor ez a fájl elér egy bizonyos méretet, felülíródik és archiválásra kerül. Ezeket a bejegyzéseket archivált bejegyzéseknek nevezzük. Offline bejegyzéseknek számítanak, mivel nem lehet őket valós időben elemezni. Megtekintésük csak RAW formátumban lehetséges. Az adminisztratív domain adatmegőrzési politikája határozza meg, hogy mennyi ideig tárolódnak ezek a bejegyzések a FortiAnalyzer memóriájában.
Ugyanakkor a bejegyzések SQL adatbázisba vannak indexelve az elemzés támogatására. Ezek az adatok valós időben analizálhatók a FortiAnalyzerben a Log View, FortiView és Reports mechanizmusok segítségével. Az adminisztratív domain adatmegőrzési politikája határozza meg, hogy mennyi ideig tárolódnak ezek a bejegyzések a FortiAnalyzer memóriájában. Miután ezek az adatok törlésre kerültek a FortiAnalyzer memóriájából, archivált bejegyzések formájában megmaradhatnak, de ez az adminisztratív domain adatmegőrzési politikájától függ.
Sémásan a bejegyzések feldolgozásának folyamata az alábbi ábrán látható.
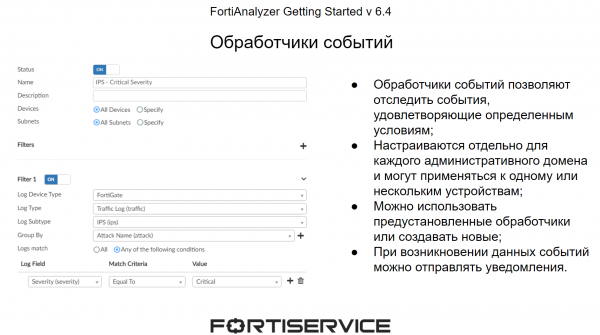
Amikor a bejegyzések megérkeznek az eszközre, azok eseménykezelők által kerülnek ellenőrzésre. Ezek lehetővé teszik az érdekes események nyomon követését előre beállított feltételek segítségével. A feltételek a RAW formátumú bejegyzésekben található paraméterekhez vannak beállítva. A rendszer minden adminisztratív domainhez tartalmaz egy készlet előre beállított eseményt, azonban szükség esetén saját eseménykezelőket is létrehozhatunk. Az eseménykezelők fő előnye, hogy érdekes események bekövetkeztekor a rendszer értesítéseket küldhet — emailre vagy syslog szerverekre, szintén SNMP-n keresztül. Ez lehetővé teszi a hálózatban bekövetkező események gyors reagálását.
Most beszéljünk a naplók védelméről. Mivel a naplók fontos információkat tárolnak a hálózaton történtekről, azokat meg kell védeni a különböző hibák miatti esetleges veszteségektől és a külső kompromittálódástól. Az első technológia, amely segít megvédeni a naplókat különböző hibák esetén, a RAID. Ez lehetővé teszi, hogy a rendelkezésre álló lemezek területét több logikai szegmensre osszuk, így ha egy vagy több lemez meghibásodik (a RAID típusától függően), az adatok nem vesznek el. A FortiAnalyzer-ban használható RAID alapvető típusait az alábbi ábra mutatja be.
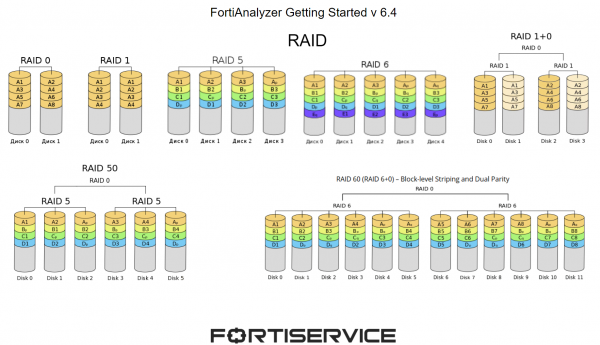
- A RAID 0 az információt 2 vagy több lemezre osztja el. A fő cél a sebesség és a teljesítmény. Ha egy vagy több lemez meghibásodik, az egész lemezkészlet megsérül;
- A RAID 1 az információ másolatait 2 vagy több lemezre osztja el. Ha egy lemez meghibásodik, a lemezkészlet továbbra is normál módban működik;
- A RAID 5 az információt több lemezre osztja el, és minden úgynevezett "információs láncban" egy lemezt különít el a helyreállításhoz szükséges adatok számára. Ha egy lemez meghibásodik, a lemezkészlet továbbra is normál módban működik;
- A RAID 6 hasonló módon működik, csak hogy a helyreállításhoz szükséges adatokhoz már két lemezt különítenek el;
- A RAID 10 a RAID 0 és RAID 1 lehetőségeit egyesíti. Ezzel folytatható az információkkal való munka, ha 2 lemez meghibásodik (egy-egy az egyes RAID-ekből, különben az információt már nem lehet számolni);
- A RAID 50 a RAID 0 és RAID 5 funkcióit kombinálja. Így a stabil információs munka folytatódik, még akkor is, ha minden RAID 5-ben egy lemez meghibásodik;
- A RAID 60 a RAID 0 és RAID 6 funkcióit kombinálja. Így a stabil információs munka folytatódik, még akkor is, ha minden RAID 6-ban 2 lemez meghibásodik.
A következő mechanizmus a naplók biztonsági mentése. Számos biztonsági mentési lehetőség létezik — a Log View menüben, ahol meghatározott szűrőt használhatunk a szükséges naplók mentésére, vagy a Log Browse-ból, ahonnan letölthetjük a rögzített log fájlokat. Lehetőség van a naplók biztonsági mentésére külső szerverekre is a CLI interfészen keresztül.
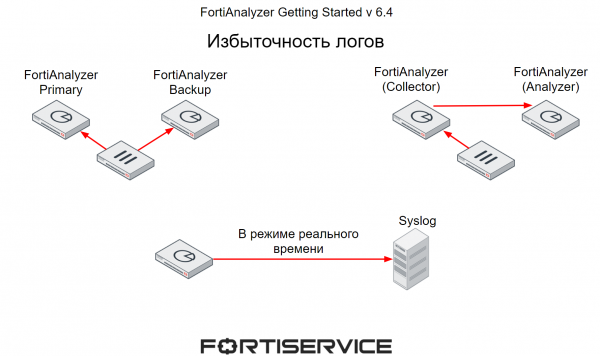
Egy másik mechanizmus, amely lehetővé teszi a naplókban található fontos információk védelmét, a redundancia. Itt is több lehetőség áll rendelkezésre.
- Első módszer, amely során az eszközök azonnal két FortiAnalyzer-ra küldik a naplókat – az egyik fő, a másik tartalék.
- A második módszert már a múlt órán megbeszéltük – egy FortiAnalyzer gyűjtő módban működik, és különböző eszközöktől gyűjt naplókat. Az összegyűjtött naplókat ütemezés alapján egy másik FortiAnalyzer-ra küldi, amely elemző módban működik. Ha a második meghibásodik, a gyűjtő képes átirányítani a naplókat egy másik FortiAnalyzer-ra.
- A harmadik lehetőség a naplók átkonfigurálása a FortiAnalyzer-ból külső szerverekre, például Syslog-ra. Ilyen esetben a naplók valós időben kerülnek átkonfigurálásra.
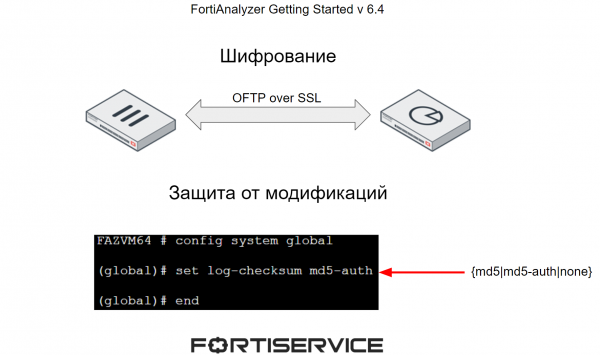
A naplók kompromittálódása elleni védelem érdekében két alapvető mechanizmust alkalmazunk:
- Az adatátviteli csatorna titkosítása a FortiAnalyzer és a többi eszköz között;
- A naplók módosításának megakadályozása ellenőrző összeg hozzáadásával.
A videotananyag az előbb tárgyalt elméleti anyagot, valamint a naplókkal való munkához kapcsolódó gyakorlati szempontokat is tartalmaz – szűrés, különböző nézetek, eseménykezelők beállítása. Jó nézést kívánunk!
A következő órán részletesen megvizsgáljuk a jelentésekre vonatkozó aspektusokat. Ne hagyja ki, iratkozzon fel a .
Frissítéseinket pedig a következő forrásokon is nyomon követheted:
Forrás: habr.com
