

 A kockázatok minimalizálása DoH és DoT használatakor
Védelem DoH és DoT ellen
Kontrollálja a DNS forgalmát? A szervezetek rengeteg időt, pénzt és erőfeszítést fektetnek hálózataik biztonságába. Ugyanakkor a DNS az a terület, amely gyakran nem kap megfelelő figyelmet.
A DNS jelentette kockázatok jó áttekintése az Infosecurity konferencián.
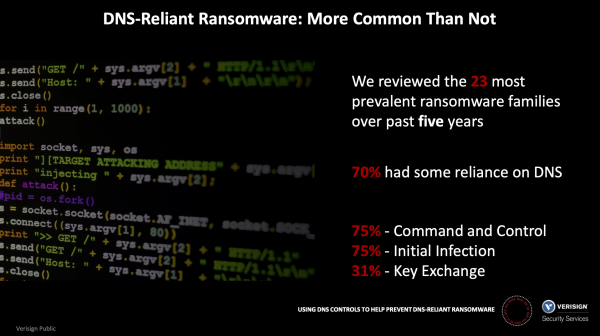 A megkérdezett ransomware osztályok 31%-a használt DNS-t a kulcsok cseréjére. A kutatási megállapítások
A megkérdezett ransomware osztályok 31%-a használt DNS-t a kulcsok cseréjére.
A probléma súlyos. A Palo Alto Networks Unit 42 kutató laboratóriumának adatai szerint körülbelül 85% a kártevők használják a DNS-t vezérlési és irányítási csatorna létrehozására, megkönnyítve a kártevõk számára, hogy könnyen bejuttassák a kártevőket a hálózatába, és adatokat lopjanak el. A DNS forgalom alapvetően titkosítatlan volt, és könnyen elemezhették a NGFW védelmi mechanizmusai.
Új DNS protokollok jelentek meg, amelyek a DNS kapcsolatok adatvédelmét szolgálják. Ezeket a főbb böngésző szolgáltatók és más szoftverfejlesztők aktívan támogatják. Hamarosan felnőtt hálózatokban nőni fog a titkosított DNS-forgalom. A nem megfelelően elemzett és engedélyezett titkosított DNS-forgalom biztonsági kockázatot jelent a cégeknek. Például ilyen fenyegetést jelenthetnek a kriptolóker, amelyek DNS-t használva cserélnek titkosítási kulcsokat. A támadók most milliós váltságdíjat követelnek az adataihoz való visszakerülésért. Például a Garmin cég 10 millió dollárt fizetett.
Megfelelő beállítás esetén a NGFW megtilthatja vagy védheti a DNS-over-TLS (DoT) használatát, és használható a DNS-over-HTTPS (DoH) használatának megtiltására, lehetővé téve az egész DNS-forgalom elemzését a hálózatában.
Mi az a titkosított DNS?
Mi az a DNS
A Domain Name System (DNS) a felhasználók számára olvasható domain neveket (például címet ) az IP-címekhez (például: 34.107.151.202). Amikor egy felhasználó domain nevet ír be a webböngészőbe, a böngésző DNS-lekérdezést küld a DNS-kiszolgálónak, kérve az ehhez a domain névhez tartozó IP-címet. A DNS-kiszolgáló válaszként visszaküldi az IP-címet, amelyet a böngésző használni fog.
A DNS-lekérdezések és válaszok sima szöveg formájában kerülnek továbbításra a hálózaton, titkosítatlan formában, ami sebezhetővé teszi őket a lehallgatás vagy a válasz módosítása és a böngésző átirányítása miatt rosszindulatú kiszolgálókra. A DNS titkosítása megnehezíti a DNS-lekérdezések nyomon követését vagy azok módosítását az átvitel során. A DNS-lekérdezések és válaszok titkosítása megvéd a Man-in-the-Middle támadásoktól, miközben ugyanazokat a funkciókat látja el, mint a hagyományos, titkosítatlan DNS protokoll.
Az utóbbi néhány évben két DNS titkosítási protokollt vezettek be:
DNS-over-HTTPS (DoH)
DNS-over-TLS (DoT)
Ezeknek a protokolloknak van egy közös jellemzőjük: szándékosan elrejtik a DNS-lekérdezéseket mindenféle lehallgatás elől… beleértve a szervezeti biztonsági embereket is. A protokollok elsősorban a TLS (Transport Layer Security) protokollt használják a titkosított kapcsolat létesítésére a kérdéseket küldő kliens és a DNS-lekérdezéseket feloldó kiszolgáló között, egy olyan porton, amelyet általában nem használnak DNS forgalomhoz.
A DNS-lekérdezések magánszférája nagy előny ezeknek a protokolloknak. Azonban problémát okoznak a biztonsági szakembereknek, akiknek nyomon kell követniük a hálózati forgalmat és fel kell ismerniük, valamint blokkolniuk kell a rosszindulatú kapcsolódásokat. Mivel a protokollok különböznek a megvalósításukban, a DoH és a DoT analitikai módszerei is eltérnek.
DNS over HTTPS (DoH)
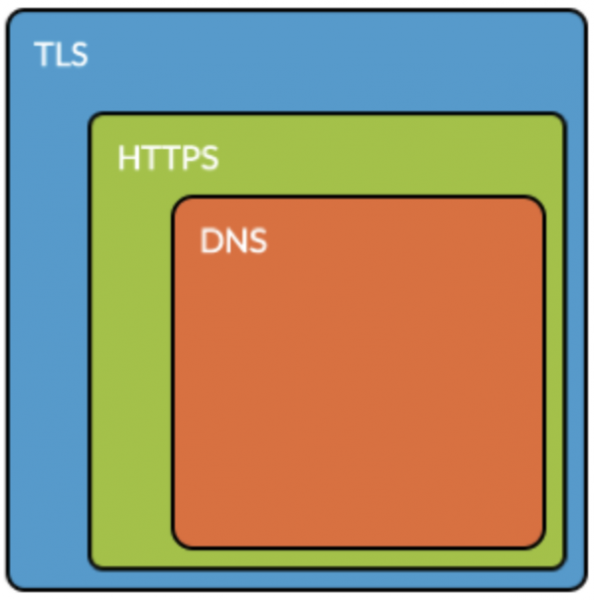 DNS HTTPS-en keresztül
A DoH a jól ismert 443-as portot használja, amely a HTTPS-hez tartozik, és amelyre az RFC kifejezetten azt mondja, hogy a célja a "DoH forgalom vegyítése más HTTPS forgalommal ugyanabban a kapcsolatban", "megnehezítve ezzel a DNS-mentes forgalom nyomon követését" és ezzel megkerülni a vállalati ellenőrzési intézkedéseket ( ). A DoH protokoll TLS titkosítást és a HTTPS és HTTP/2 által biztosított lekérdezési szintaxist használja, lehetővé téve a DNS-lekérdezések és válaszok hozzáadását a standard HTTP lekérdezések fölé.
A DoH-hoz kapcsolódó kockázatok
Ha nem tudja megkülönböztetni a szokásos HTTPS-forgalmat a DoH-lekérdezésektől, akkor a szervezetébe telepített alkalmazások kikerülhetik (és ki is fogják) a helyi DNS-beállításokat azáltal, hogy a DoH-lekérdezéseket harmadik fél szerverekre irányítják, amely elkerüli a bármilyen megfigyelést, így megszünteti a DNS-forgalom ellenőrzésének lehetőségét. Ideális esetben tornyosítani kell a DoH-t a HTTPS-dekódolási funkciók segítségével.
és legutolsó böngészőverzióikban, és mindkét vállalat dolgozik azon, hogy a DoH-t alapértelmezettként használhassák minden DNS-lekérdezéshez. a DoH integrálását operációs rendszereibe. A hátrány az, hogy nemcsak tiszteletre méltó szoftverfejlesztő cégek, hanem a rosszindulatú szereplők is kezdik felhasználni a DoH-t a hagyományos vállalati tűzfalak megkerülésére. (Például nézze meg az alábbi cikkeket: , és .) Bármelyik esetben a DoH jó és rosszindulatú forgalma egyaránt észrevétlen marad, így a szervezet vaksággal küzd a DoH rosszindulatú szoftver (C2) irányításaként és a bizalmas adatok ellopásához használatával szemben.
A DoH-forgalom láthatóságának és ellenőrzésének biztosítása
A DoH ellenőrzésének legjobb megoldásaként javasoljuk, hogy állítson be NGFW-t a HTTPS-forgalom dekódolására és a DoH-forgalom blokkolására (alkalmazás neve: dns-over-https).
Először is, győződjön meg arról, hogy az NGFW be van állítva a HTTPS dekódolására, a .
Másodszor, hozzon létre egy szabályt a "dns-over-https" alkalmazás forgalmára, ahogy az alább látható:
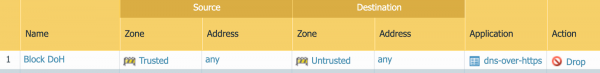 A Palo Alto Networks NGFW szabálya a DNS-over-HTTPS blokkolására
Közbülső alternatívaként (ha a szervezete nem valósította meg teljesen a HTTPS dekódolását) az NGFW-t beállíthatja úgy, hogy a "dns-over-https" alkalmazásazonosítóra a "megakadályozás" műveletet alkalmazza, de a hatás korlátozott lesz a jól ismert DoH szerverek domain nevei alapján történő blokkolására, mivel HTTPS dekódolás nélkül a DoH forgalmat nem lehet teljesen ellenőrizni (lásd: keresse meg a "dns-over-https" kifejezést).
DNS over TLS (DoT)
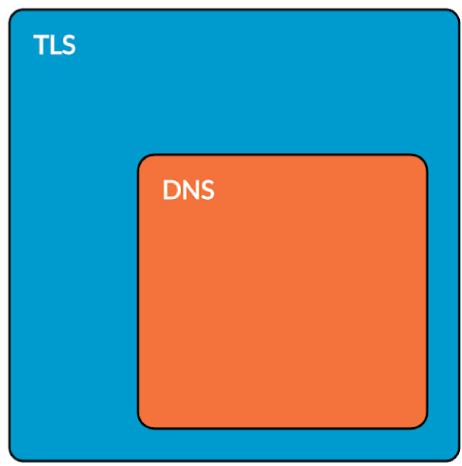 DNS TLS-en belül
Miközben a DoH protokoll azzal törekszik, hogy a forgalmat azonos porton keverje, a DoT ehelyett alapértelmezetten egy speciális portot használ, amelyet kizárólag erre a célra tartanak fenn, kifejezetten megtiltva a hagyományos, titkosítatlan DNS forgalom ezen a porton való használatát ( ).
A DoT protokoll TLS protokollt használ a DNS protokoll szabványos kérdéseinek titkosítására, és jól ismert 853-as portot alkalmaz ( ). A DoT protokollt úgy fejlesztették ki, hogy megkönnyítse a szervezetek számára a forgalom blokkolását ezen a porton, vagy annak használatára vonatkozó megállapodást kössenek, miközben lehetőséget adnak a titkosítás visszafejtésére ezen a porton.
A DoT-tal kapcsolatos kockázatok
A Google megvalósította a DoT-t a , ahol alapértelmezés szerint engedélyezve van a DoT automatikus használata, ha az elérhető. Ha felmérte a kockázatokat, és készen áll a DoT használatára a szervezet szintjén, a hálózati adminisztrátoroknak kifejezetten engedélyezniük kell a kimenő forgalmat a 853-as porton ezen új protokoll számára.
A DoT forgalom láthatóságának és ellenőrzésének biztosítása
A DoT ellenőrzésének legjobb gyakorlataként javasoljuk bármelyik fent említett megoldást, figyelembe véve a szervezete igényeit:
Állítsa be az NGFW-t, hogy dekódolja a forgalmat a 853-as célporton. A forgalom dekódolásával a DoT DNS alkalmazásként jelenik meg, amelyhez bármilyen intézkedést alkalmazhat, például engedélyezheti az előfizetést. a DGA domainek ellenőrzésére vagy egy meglévő és kémprogram-ellenes védelem.
Alternatív megoldásként az App-ID motor segítségével teljesen blokkolhatja a 'dns-over-tls' forgalmat a 853-as porton. Általában alapértelmezés szerint le van tiltva, így semmilyen intézkedés nem szükséges (ha kifejezetten nem engedélyezte a 'dns-over-tls' alkalmazást vagy a forgalmat a 853-as porton).
Forrás: habr.com
