

Megjelent a Firefox 86 webböngésző. Emellett elkészült a hosszú távú támogatási ág frissítése 78.8.0. A Firefox 87 ág a bétatesztelés fázisába lépett, amelynek megjelenése március 23-ra van tervezve.
Főbb újítások:
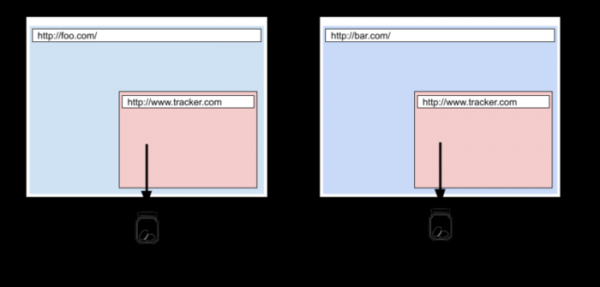
- Szigorú, nemkívánatos tartalom blokkolási módban (strict) aktiválódott a Teljes Cookie Védelem (Total Cookie Protection) mód, amelyben minden weboldalhoz külön, elszigetelt tároló tartozik a Cookie-khoz. A javasolt elszigetelési módszer megakadályozza, hogy a Cookie-kat weboldalak közötti nyomkövetésre használják, mivel az összes Cookie, amelyet harmadik féltől származó blokkok töltenek be az oldalra, most az alapoldalhoz kötődik, és nem kerül átvitelre, amikor ezeket a blokkokat más weboldalakról keresik fel. Kivételt képeznek azok a szolgáltatások, amelyek nem állnak kapcsolatban a felhasználók nyomkövetésével, például az egységes hitelesítéshez használt szolgáltatások. A blokkolt és engedélyezett harmadik féltől származó Cookie-król információkat a címsorban a pajzs ikonra kattintva megjelenő menüben lehet megtekinteni.

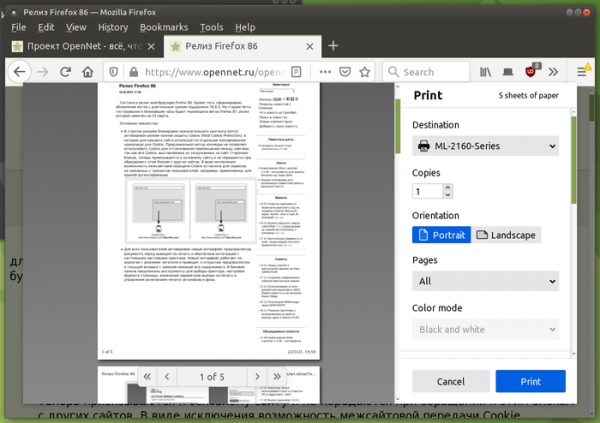
- Minden felhasználó számára aktiválva lett az új dokumentum-előnézeti felület, amely a nyomtatási kimenet előtt jelenik meg, és biztosítja a nyomtató rendszerbeállításaival való integrációt. Az új felület a olvasó módhoz hasonlóan működik, és az előnézetet a jelenlegi fülön nyitja meg, felváltva a meglévő tartalmat. Az oldalsávban eszközök találhatók a nyomtató kiválasztására, az oldalformátum beállítására, a nyomtatási paraméterek módosítására és a fejléc és háttér nyomtatásának szabályozására.

- A Canvas és WebGL elemek megjelenítési műveletei egy külön folyamatba kerültek, amely felelős a GPU-ra történő műveletek áthelyezéséért. Ez a változás jelentősen javította a stabilitást és a teljesítményt az olyan weboldalak esetében, amelyek WebGL-t és Canvas-t használnak.
- Minden videodekódoláshoz kapcsolódó kód egy új RDD folyamatba került, amely lehetővé tette a biztonság növelését a videofeldolgozók külön folyamatba való elszigetelésével.
- A Linux és Android rendszerekhez készült összeállításokban a verem- és kupac-átfedéses támadásokra védelmet biztosító védelem található. A védelem a „-fstack-clash-protection” opció alkalmazásán alapul, amely megmondja a fordítónak, hogy minden statikus és dinamikus veremhely-kiadásnál próbahívásokat (probe) illesszenek be, lehetővé téve a verem túlcsordulásának és a verem és kupac közötti átjárásos támadások blokkolásának észlelését, melyek a veremvédelmi őroldalak áthágásához kapcsolódnak.
- Az olvasó módban lehetőség nyílt HTML-oldalak megtekintésére, amelyek a helyi rendszeren lettek mentve.
- Alapértelmezés szerint engedélyezve van az AVIF (AV1 Image Format) képkibővítési formátum támogatása, amelyben az AV1 videokódolási forma technológiáit alkalmazzák. Az AVIF formátumban tömörített adatok terjesztési konténerének struktúrája teljesen hasonló a HEIF-hez. Az AVIF támogatja a HDR (Nagy Dinamikai Tartomány) és széles színskálájú képeket, valamint a standard dinamikai tartományú (SDR) tartalmat is. Korábban az AVIF engedélyezéséhez az „image.avif.enabled” paraméter beállítása volt szükséges az about:configban.
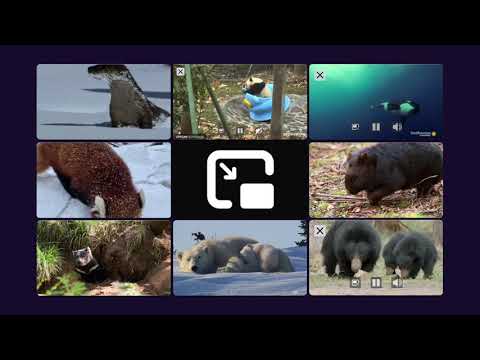
- Lehetővé vált több ablak egyidejű megnyitása videókhoz a Kép a Képben (Picture-in-Picture) módban.

- Megszűnt a kísérleti SSB (Site Specific Browser) mód támogatása, amely lehetővé tette, hogy a webhelyhez külön ikont hozzanak létre, amely nélküli böngészői interfész elemei és külön ikonnal a feladatlistán, hasonlóan a teljes alkalmazásokhoz az operációs rendszerben. A támogatás megszüntetésének okai között említést nyer, hogy nem oldottak meg problémákat, kétséges a hasznoságuk a desktop felhasználók számára, a források korlátozottan állnak rendelkezésre, és a fejlesztésüket a fő termékek fejlesztésére kívánják fordítani.
- A WebRTC (PeerConnections) kapcsolatoknál megszűnt a DTLS 1.0 (Datagram Transport Layer Security) protokoll támogatása, amely a TLS 1.1-en alapult és az WebRTC használta hang és videó átadására. A DTLS 1.0 helyett a DTLS 1.2, amely a TLS 1.2-n alapul, használatát javasolják (a TLS 1.3-ra alapozott DTLS 1.3 specifikáció még nem készült el).
- A CSS-ben az image-set() funkció engedélyezve van, amely lehetővé teszi az aktuális képernyőbeállításoknak és a hálózati sávszélességnek legjobban megfelelő képek kiválasztását egy változatkészletből. background-image: image-set( "cat.png" 1dppx, "cat-2x.png" 2dppx, "cat-print.png" 600dpi);
- A CSS property called «list-style-image», which is intended for defining an image for list markers, allows for the specification of any forms of image definitions through CSS.
- CSS includes the pseudo-class «:autofill», which allows tracking of fields that are automatically filled by the browser in the input tag (the selector does not trigger with manual filling). input:autofill { border: 3px solid blue; }
- JavaScript has a built-in object called Intl.DisplayNames enabled by default, through which localized names of languages, countries, currencies, date elements, etc., can be obtained. let currencyNames = new Intl.DisplayNames([‘en’], {type: ‘currency’}); currencyNames.of(‘USD’); // «US Dollar» currencyNames.of(‘EUR’); // «Euro»
- The DOM provides resetting the value of the «Window.name» property to an empty value when loading on a page tab with a different one. domain and restoring the old value when the back button is pressed and returning to the previous page.
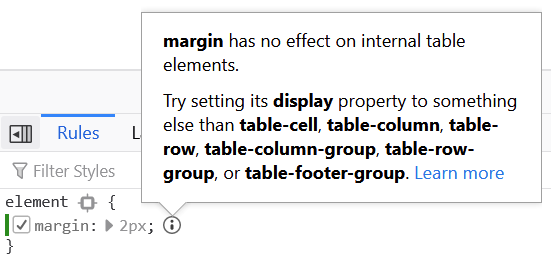
- A utility has been added to the web developer tools that outputs a warning when margin or padding values are set in CSS for inner table elements.

- The web developer tools toolbar displays the number of errors on the current page. By clicking on the red indicator with the number of errors, one can immediately go to the web console to view the list of errors.

In addition to new features and bug fixes in Firefox 86, 25 vulnerabilities have been addressed, 18 of which are classified as critical. 15 vulnerabilities (grouped under CVE-2021-23979 and CVE-2021-23978) are caused by memory handling issues such as buffer overflows and access to already freed memory areas. Potentially, these issues could lead to the execution of malicious code when opening specially crafted pages.
A Firefox 87 branch that has entered the beta-testing phase is notable for disabling the Backspace key handler by default outside of input forms. The removal of the handler is explained by the fact that the Backspace key is actively used when typing in forms, but when not focused on an input form, it acts as a navigational button, potentially leading to the loss of entered text due to accidental page redirects. To revert to the old behavior, the browser.backspace_action option has been added to about:config. Additionally, when using the page search function, markers are now displayed next to the scrollbar to indicate the position of found keywords. The Web Developer menu has been significantly simplified, and rarely used items have been removed from the Library menu.
Forrás: opennet.ru
