

Üdvözlöm! Üdvözöljük a tanfolyam hetedik leckéjében . A megismertük a Web Filtering, Application Control és HTTPS inspekció biztonsági profiljait. Ebben a leckében folytatjuk a biztonsági profilok megismerését. Először a víruskeresők és a behatolásmegelőző rendszerek elméleti aspektusaival ismerkedünk meg, majd gyakorlati példákat nézünk meg a biztonsági profilok működésére.
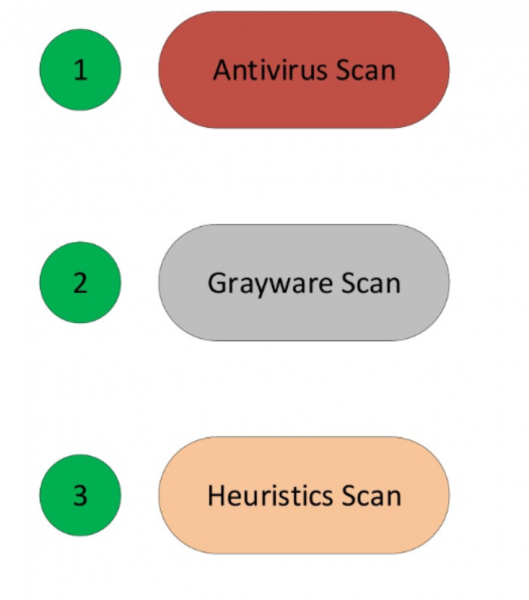
Kezdjük a víruskeresővel. Először beszéljünk a FortiGate által a vírusok felfedezésére használt technológiákról:
A víruskeresés — ez a legegyszerűbb és leggyorsabb módszer a vírusok felfedezésére. Azokat a vírusokat határozza meg, amelyek teljesen egyeznek az antivírus adatbázisban található aláírásokkal.
Grayware vizsgálat vagy nemkívánatos programok vizsgálata — ez a technológia a felhasználó tudta vagy beleegyezése nélkül telepített nemkívánatos programokat azonosít. Technikai értelemben ezek a programok nem vírusok. Általában más programokkal együtt érkeznek, de telepítésük hátrányosan hat a rendszerre, ezért káros szoftvereknek minősülnek. Ilyen programokat gyakran egyszerű grayware aláírásokkal lehet azonosítani a FortiGuard kutatási adatbázisból.
Heurisztikus vizsgálat — ez a technológia a valószínűségeken alapul, ezért használata hamis pozitív hatásokat okozhat, de ezzel a zero day vírusok is felfedezhetők. A zero day vírusok — új vírusok, amelyeket még nem kutattak, és jelenleg nincsenek olyan aláírások, amelyek felfedezhetnék őket. A heurisztikus vizsgálat alapértelmezés szerint nem aktivált, azt a parancssorban kell engedélyezni.
Ha az összes víruskereső funkció aktiválva van, a FortiGate a következő sorrendben alkalmazza őket: víruskeresés, grayware vizsgálat, heurisztikus vizsgálat.
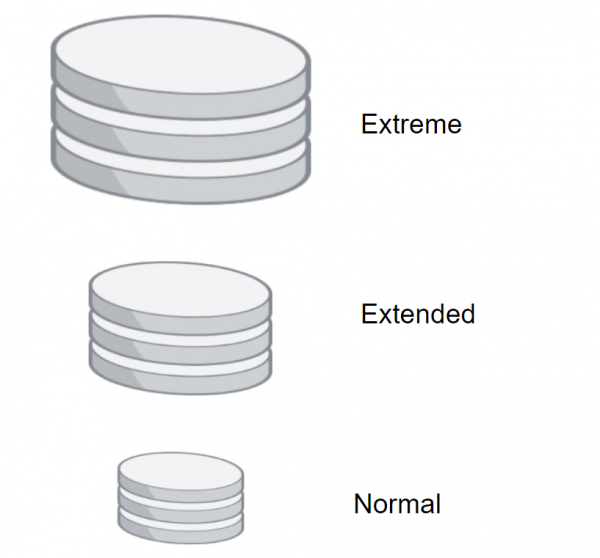
A FortiGate több antivírus adatbázist is használhat a feladatoktól függően:
- Normál antivírus adatbázis (Normal) — minden FortiGate modellben megtalálható. Olyan aláírásokat tartalmaz, amelyek az utolsó hónapokban észlelt vírusokhoz tartoznak. Ez a legkisebb antivírus adatbázis, ezért a használat során a vizsgálat a leggyorsabb. Azonban ez az adatbázis nem képes észlelni minden ismert vírust.
- Kiterjesztett (Extend) — ez az adatbázis a FortiGate modellek többségét támogatja. Ezzel a segítségével felfedezhetjük a már inaktív vírusokat. Számos platform még mindig sebezhető ezekkel a vírusokkal szemben. Ezek a vírusok a jövőben problémákat is okozhatnak.
- Az utolsó, extrém adatbázis (Extreme) — olyan infrastruktúrákban használják, ahol magas biztonsági szint szükséges. Ezzel a segítségével minden ismert vírust felfedezhetünk, beleértve az elavult operációs rendszerekre irányuló vírusokat, amelyek jelenleg nem elterjedtek. Ez a típusú aláírásbázis sem minden FortiGate modell által támogatott.
Van egy kompakt aláírásbázis is, amelyet gyors beolvasásra terveztek. Erről kicsit később beszélünk.
Az antivírus adatbázisok frissítésére több módszer létezik.
Az első módszer — Push Update — lehetővé teszi, hogy a bázisok azonnal frissüljenek, amint a FortiGuard kutatási bázisa kiad egy frissítést. Ez hasznos olyan infrastruktúrák számára, amelyeknek magas biztonsági szintre van szüksége, mivel a FortiGate azonnal megkapja a sürgős frissítéseket, amint megjelennek.
A második módszer a menetrend beállítása. Így az frissítéseket óránként, naponta vagy hetente ellenőrizhetjük. Azaz itt az időintervallum az Ön javaslata szerint van meghatározva.
Ezeket a módszereket együtt is használhatjuk.
De fontos figyelembe venni — ahhoz, hogy a frissítések megtörténjenek, az antivírus profilt legalább egy tűzfal-szabályzatban aktiválni kell. Különben a frissítések nem fognak végrehajtódni.
Frissítéseket a Fortinet támogatási weboldaláról is le lehet tölteni, majd ezeket manuálisan feltöltheti a FortiGate-re.
Nézzük meg a beolvasási módokat. Összesen három van — Teljes mód Flow Based módban, Gyors mód Flow Based módban, és Teljes mód proxy módban. Kezdjük a Teljes móddal Flow módban.
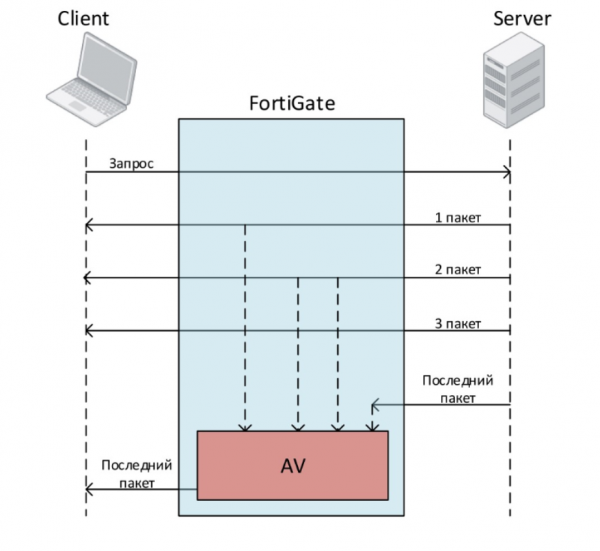
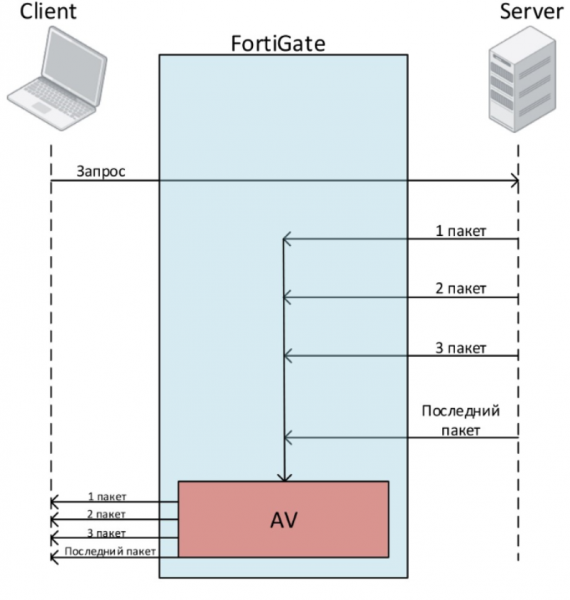
Tegyük fel, hogy a felhasználó letölteni szeretne egy fájlt. Küld egy kérést. A szerver elkezdi küldeni a fájl alkotó csomagjait. A felhasználó azonnal megkapja ezeket a csomagokat. De mielőtt a csomagokat a felhasználónak továbbítaná, a FortiGate őket gyorsítótárazza. Miután a FortiGate megkapta az utolsó csomagot, elkezdi átvizsgálni a fájlt. Ekkor az utolsó csomag sorba állítva van, és nem kerül továbbításra a felhasználónak. Ha a fájl nem tartalmaz vírusokat, az utolsó csomag elküldésre kerül a felhasználónak. Ha vírus található, a FortiGate megszakítja a kapcsolatot a felhasználóval.
A Flow Based második vizsgálati módja a Quick Mode. Ez egy tömörített aláírás-adatbázist használ, amely kevesebb aláírást tartalmaz, mint a normál adatbázis. Emellett bizonyos korlátozásokkal rendelkezik a Full Mode-hoz képest:
- Nem képes fájlokat homokozóba küldeni
- Nem használhat heurikus elemzést
- Továbbá nem használhat, mobil rosszindulatú programokkal kapcsolatos csomagokat
- Néhány belépő szintű modell nem támogatja ezt a módot.
A Quick mode szintén ellenőrzi a forgalmat vírusok, férgek, trójaiak és rosszindulatú programok jelenlétére, de pufferelés nélkül. Ez jobb teljesítményt biztosít, de ezzel egy időben csökken a vírusok észlelésének valószínűsége.
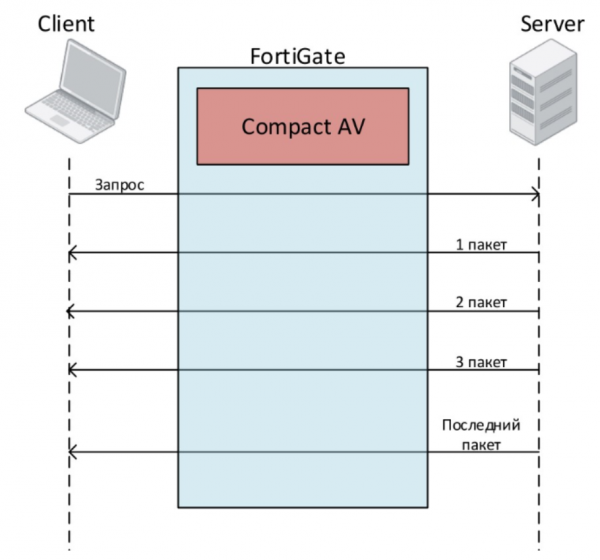
Proxy módban csak egyetlen skanálási mód érhető el - Full Mode. Ilyen vizsgálat során a FortiGate először az összes fájlt tárolja magánál (ha a vizsgálatra engedélyezett fájlméretet nem lépjük túl). A kliensnek várnia kell, amíg a vizsgálat befejeződik. Ha vírus található a vizsgálat során, a felhasználót azonnal értesítik. Mivel a FortiGate először elmenti az összes fájlt, majd skanálja, ez sok időt vehet igénybe, ezért a kliens oldalon a kapcsolat megszakadhat a fájl késleltetett megérkezése miatt.
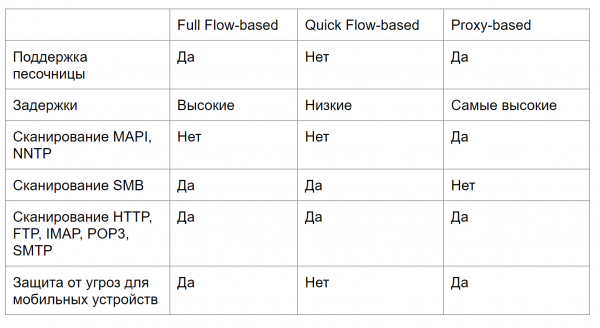
Az alábbi ábra egy összehasonlító táblázatot mutat be a vizsgálati módokhoz - ez segít meghatározni, hogy melyik vizsgálati típus felel meg az Ön igényeinek. Az antivírus beállításait és működésének ellenőrzését a cikk végén található videóban gyakorlatban is bemutatjuk.
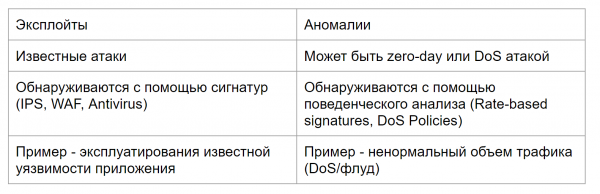
Lépjünk a második részhez, az intrúziómegelőző rendszerhez. De ahhoz, hogy elkezdjük az IPS tanulmányozását, meg kell értenünk a kihasználások és anomáliák közötti különbséget, valamint azt is, hogy milyen mechanizmusokat alkalmaz a FortiGate a védelmükre.
A kihasználások olyan ismert támadások, amelyek konkrét mintázatokkal rendelkeznek, és ezeket IPS, WAF vagy víruskereső aláírások segítségével lehet észlelni.
Az anomáliák a hálózat rendellenes viselkedését jelentik, például a szokásosnál megnövekedett forgalmat vagy a megszokott CPU-fogyasztásnál nagyobb mértéket. Az anomáliákat nyomon kell követni, mivel új, még nem feltárt támadások jelei lehetnek. Az anomáliák általában viselkedéselemzés alapján kerülnek felfedezésre — úgynevezett rate-based aláírások és DoS politikák segítségével.
Összességében az IPS a FortiGate-en aláírási adatbázisokat használ a jól ismert támadások észlelésére, valamint Rate-Based aláírásokat és DoS politikákat a különböző anomáliák azonosítására.
Alapértelmezés szerint a kezdő IPS aláíráskészlet minden FortiGate operációs rendszerverzióhoz be van kapcsolva. A FortiGate frissítések segítségével új aláírásokat kap. Így az IPS hatékony marad az új kihasználások ellen. A FortiGuard szolgáltatás viszonylag gyakran frissíti az IPS aláírásokat.
Fontos megjegyzés, amely mind az IPS-re, mind a víruskeresőre vonatkozik — ha lejártak a licencek, akkor is használhatja az utoljára kapott aláírásokat. De újakat nem tud szerezni licencek nélkül. Ezért a licencek hiánya rendkívül nemkívánatos — új támadások megjelenésekor nem tud védekezni a régi aláírásokkal.
Az IPS aláírások adatbázisa normál és kibővített kategóriákra oszlik. A normál adatbázis olyan elterjedt támadások aláírásait tartalmazza, amelyek nagyon ritkán vagy egyáltalán nem okoznak hamis riasztásokat. A legtöbb ilyen aláírás előre beállított akciója a blokkolás.
A kibővített adatbázis további támadások aláírásait tartalmazza, amelyek jelentősen befolyásolják a rendszer teljesítményét, vagy amelyeket különleges jellegük miatt nem lehet blokkolni. Ennek az adatbázisnak a mérete miatt nem elérhető a kis lemezzel vagy RAM-mal rendelkező FortiGate modellek számára. De a magas biztonságú környezetekhez szükség lehet a kibővített adatbázis használatára.
Az IPS beállítása és működésének ellenőrzése a lenti videóban is bemutatásra kerül.
A következő leckében a felhasználókkal való munkát fogjuk megvizsgálni. Hogy ne maradj le róla, kövesd az alábbi csatornákat:
Forrás: habr.com
