

Helyzet
Megkaptam a C-Terra VPN 4.3 termékek próba verzióját három hónapra. Meg akarom nézni, hogy könnyebb lesz-e az én mérnöki életem az új verzióra való áttéréssel.
Ma már nem nehéz, egy tasak 3 az 1-ben azonnali kávé elegendő kell, hogy legyen. Elmondom, hogyan lehet próba verziókat kapni. Megpróbálom összegyűjteni a GRE-over-IPsec és IPsec-over-GRE sémákat.
Hogyan kaphatok próba verziót
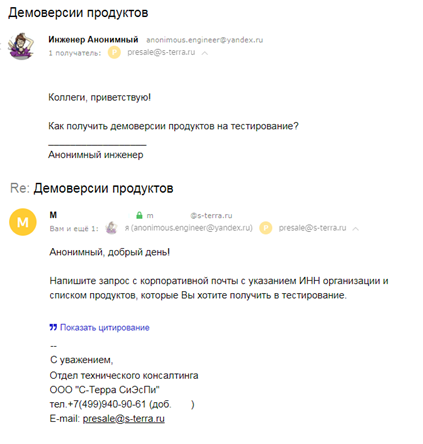
A rajzból kiderül, hogy a próba verzió megszerzéséhez a következőkre van szükség:
- Írjon egy levelet a presale@s-terra.ru címre a vállalati email címéről;
- A levélben adja meg a szervezete adószámát;
- Sorolja fel a termékeket és azok mennyiségét.
A próba verziók három hónapig érvényesek. A szállító nem korlátozza a funkcionalitásukat.
Elindítom a képet
A biztonsági átjáró próba verziója egy virtuális gép képe. Én a VMWare Workstation-t használom. A támogatott hypervisorok és virtualizációs környezetek teljes listája a szállító weboldalán található.
Aktív cselekmények megkezdése előtt vegye figyelembe, hogy a virtuális gép képében alapértelmezetten nincsenek hálózati interfészek:
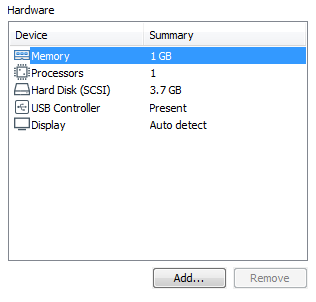
A logika világos, a felhasználónak annyi interfészt kell hozzáadnia, amennyire szüksége van. Azonnal hozzáadok négyet:
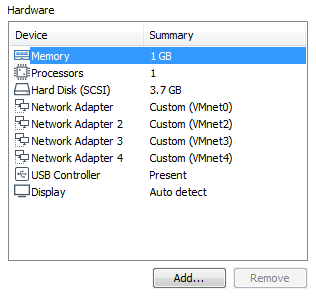
Most elindítom a virtuális gépet. Azonnal a bekapcsolás után az átjáró kéri a bejelentkezést és a jelszót.
A C-Terra Átjárón több konzol található különböző fiókokkal. Összeszámolom a számukat egy külön cikkben. De addig is:
Bejelentkezés: administrator
 Jelszó: s-terra
Inicializálom az átjárót. Az inicializálás egy lépéssorozat: licenc beírása, a véletlenszám-generátor konfigurálása (billentyűzet tréner – az én rekordom 27 másodperc) és a hálózati interfészek térképének létrehozása.
A hálózati interfészek térképe. Könnyebb lett
A 4.2-es verzió üdvözölte az aktív felhasználót üzenetekkel:
IPsec démon indítása….. meghiúsult
 HIBA: Nem sikerült kapcsolatot létesíteni a démonnal
Aktív felhasználó (a névtelen mérnök definíciója szerint) – olyan felhasználó, aki bármit gyorsan és dokumentáció nélkül tud beállítani.
Valami nem stimmelt, még az interfész IP címének beállítása előtt. Minden a hálózati interfészek térképén múlott. A következő lépéseket kellett végrehajtani:
/bin/netifcfg enum > /home/map
 /bin/netifcfg map /home/map
 szolgáltatás hálózati újraindítása
Ennek eredményeként létrejön egy hálózati interfészek térképe, amely tartalmazza a fizikai interfészek (0000:02:03.0) és az operációs rendszer logikai megnevezései (eth0) valamint a Cisco-szerű konzol (FastEthernet0/0) közötti térképezést:
#Unique ID iface type OS name Cisco-like name
0000:02:03.0 phye eth0 FastEthernet0/0
A hálózati interfészek logikai megnevezéseit aliasoknak hívják. Az aliasok az /etc/ifaliases.cf fájlban találhatók.
A 4.3-as verzióban a virtuális gép első indításakor a hálózati interfészek térképe automatikusan létrejön. Ha megváltoztatja a virtuális gép hálózati interfészeinek számát, akkor kérjük, hogy állítsa vissza a hálózati interfészek térképét:
/bin/netifcfg enum > /home/map
 /bin/netifcfg map /home/map
 systemctl újraindítja a networkinget
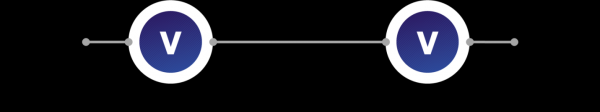
1. ábra: GRE-over-IPsec
Két virtuális átjárót telepítek, és úgy kapcsolom össze, ahogyan a képen látható:
1. lépés. IP-címek és útvonalak beállítása
VG1(config) #
interface fa0/0
ip address 172.16.1.253 255.255.255.0
no shutdown
interface fa0/1
ip address 192.168.1.253 255.255.255.0
no shutdown
ip route 0.0.0.0 0.0.0.0 172.16.1.254
VG2(config) #
interface fa0/0
ip address 172.16.1.254 255.255.255.0
no shutdown
interface fa0/1
ip address 192.168.2.254 255.255.255.0
no shutdown
ip route 0.0.0.0 0.0.0.0 172.16.1.253Ellenőrzöm az IP-kapcsolatot:
root@VG1:~# ping 172.16.1.254 -c 4
PING 172.16.1.254 (172.16.1.254) 56(84) bájt adat.
64 bájt innen: 172.16.1.254: icmp_seq=1 ttl=64 idő=0.545 ms
64 bájt innen: 172.16.1.254: icmp_seq=2 ttl=64 idő=0.657 ms
64 bájt innen: 172.16.1.254: icmp_seq=3 ttl=64 idő=0.687 ms
64 bájt innen: 172.16.1.254: icmp_seq=4 ttl=64 idő=0.273 ms

--- 172.16.1.254 ping statisztika ---
4 csomag elküldve, 4 megérkezett, 0% csomagveszteség, idő 3005ms
rtt min/avg/max/mdev = 0.273/0.540/0.687/0.164 ms
2. lépés. GRE beállítása
A GRE beállítás példáját az hivatalos forgatókönyvek közül veszem. Létrehozom a gre1 fájlt az /etc/network/interfaces.d könyvtárban a következő tartalommal.
VG1-hez:
auto gre1
iface gre1 inet static
address 1.1.1.1
netmask 255.255.255.252
pre-up ip tunnel add gre1 mode gre remote 172.16.1.254 local 172.16.1.253 key 1 ttl 64 tos inherit
pre-up ethtool -K gre1 tx off > /dev/null
pre-up ip link set gre1 mtu 1400
post-down ip link del gre1
VG2-hez:
auto gre1
iface gre1 inet static
address 1.1.1.2
netmask 255.255.255.252
pre-up ip tunnel add gre1 mode gre remote 172.16.1.253 local 172.16.1.254 key 1 ttl 64 tos inherit
pre-up ethtool -K gre1 tx off > /dev/null
pre-up ip link set gre1 mtu 1400
post-down ip link del gre1
Felállítom az interfészt a rendszeren:
root@VG1:~# ifup gre1
root@VG2:~# ifup gre1
Ellenőrzöm:
root@VG1:~# ip address show
8: gre1@NONE:  mtu 1400 qdisc noqueue állapot UNKNOWN csoport default qlen 1
    link/gre 172.16.1.253 peer 172.16.1.254
    inet 1.1.1.1/30 brd 1.1.1.3 globális gre1
       valid_lft forever preferred_lft forever

root@VG1:~# ip tunnel show
gre0: gre/ip remote any local any ttl inherit nopmtudisc
gre1: gre/ip remote 172.16.1.254 local 172.16.1.253 ttl 64 tos inherit key 1
A S-Terra átjáróban beépített csomagsniffer található — tcpdump. Felveszem a forgalmat pcap fájlba:
root@VG2:~# tcpdump -i eth0 -w /home/dump.pcapPinget indítok a GRE interfészek között:
root@VG1:~# ping 1.1.1.2 -c 4
PING 1.1.1.2 (1.1.1.2) 56(84) bájt adat.
64 bájt innen: 1.1.1.2: icmp_seq=1 ttl=64 idő=0.918 ms
64 bájt innen: 1.1.1.2: icmp_seq=2 ttl=64 idő=0.850 ms
64 bájt innen: 1.1.1.2: icmp_seq=3 ttl=64 idő=0.918 ms
64 bájt innen: 1.1.1.2: icmp_seq=4 ttl=64 idő=0.974 ms

--- 1.1.1.2 ping statisztika ---
4 csomag elküldve, 4 megérkezett, 0% csomagveszteség, idő 3006ms
rtt min/avg/max/mdev = 0.850/0.915/0.974/0.043 ms
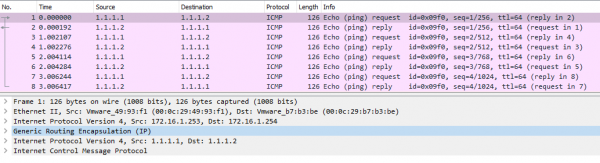
A GRE alagút aktív és működik:
3. lépés. A GRE titkosítása GOST-al
Az azonosítási típust a cím alapján határozom meg. Hitelesítés egy előre meghatározott kulcs segítségével (a használati szabályok szerint digitális tanúsítványokat kell használni):
VG1(config)#
crypto isakmp identity address
crypto isakmp key KEY address 172.16.1.254
Beállítom az IPsec I. fázis paramétereit:
VG1(config)#
crypto isakmp policy 1
encr gost
hash gost3411-256-tc26
auth pre-share
group vko2
Beállítom az IPsec II. fázis paramétereit:
VG1(config)#
crypto ipsec transform-set TSET esp-gost28147-4m-imit
mode tunnel
Hozzáférési listát készítek a titkosításhoz. Célforgalom — GRE:
VG1(config)#
ip access-list extended LIST
permit gre host 172.16.1.253 host 172.16.1.254
Titkosítási térképet készítek és hozzácsatolom a WAN interfészhez:
VG1(config)#
crypto map CMAP 1 ipsec-isakmp
match address LIST
set transform-set TSET
set peer 172.16.1.253
interface fa0/0
  crypto map CMAP
A VG2 konfigurációja tükörképe, eltérések:
VG2(config)#
crypto isakmp key KEY address 172.16.1.253
ip access-list extended LIST
permit gre host 172.16.1.254 host 172.16.1.253
crypto map CMAP 1 ipsec-isakmp
set peer 172.16.1.254
Ellenőrzöm:
root@VG2:~# tcpdump -i eth0 -w /home/dump2.pcaproot@VG1:~# ping 1.1.1.2 -c 4
PING 1.1.1.2 (1.1.1.2) 56(84) bájt adat.
64 bájt a 1.1.1.2-től: icmp_seq=1 ttl=64 idő=1128 ms
64 bájt a 1.1.1.2-től: icmp_seq=2 ttl=64 idő=126 ms
64 bájt a 1.1.1.2-től: icmp_seq=3 ttl=64 idő=1.07 ms
64 bájt a 1.1.1.2-től: icmp_seq=4 ttl=64 idő=1.12 ms
--- 1.1.1.2 ping statisztikák ---
4 csomag átküldve, 4 fogadva, 0% csomagveszteség, idő 3006ms
rtt min/avg/max/mdev = 1.077/314.271/1128.419/472.826 ms, pipe 2
ISAKMP/IPsec statisztika:
root@VG1:~# sa_mgr show
ISAKMP ülések: 0 kezdeményezett, 0 válaszolt

ISAKMP kapcsolatok:
Num Conn-id (Helyi Cím,Port)-(Távoli Cím,Port) Állapot Küldött Fogadott
1 1 (172.16.1.253,500)-(172.16.1.254,500) aktív 1086 1014

IPsec kapcsolatok:
Num Conn-id (Helyi Cím,Port)-(Távoli Cím,Port) Protokoll Akció Típus Küldött Fogadott
1 1 (172.16.1.253,*)-(172.16.1.254,*) 47 ESP tunn 480 480
A GRE csomagokban nincs forgalmi dump:
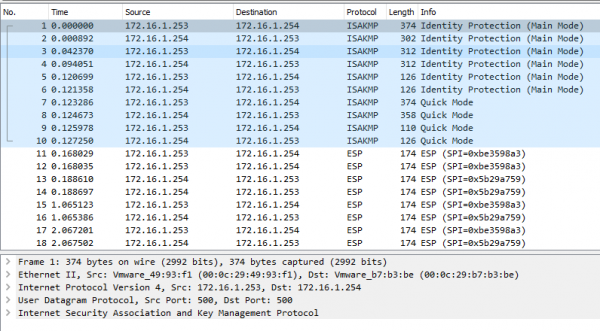
Következtetés: a GRE-over-IPsec séma helyesen működik.
1.5. ábra: IPsec-over-GRE
Nem tervezem az IPsec-over-GRE használatát a hálózatban. Összeállítom, mert szeretném.
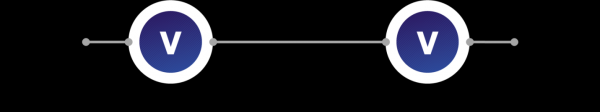
A GRE-over-IPsec sémát megfordítani a következőképpen kell:
- Javítani kell a titkosítási hozzáférési listát – célforgalom a LAN1-ből a LAN2-be és fordítva;
- Beállítani a forgalmazást GRE-n keresztül;
- Fel kell akasztani a titkosítási térképet a GRE interfészre.
Alapértelmezés szerint a Cisco-szerű konzolban NINCS GRE interfész. Csak az operációs rendszerben létezik.
Hozzáadom a GRE interfészt a Cisco-szerű konzolhoz. Ehhez szerkesztenem kell a fájlt /etc/ifaliases.cf:
interface (name="FastEthernet0/0" pattern="eth0")
interface (name="FastEthernet0/1" pattern="eth1")
interface (name="FastEthernet0/2" pattern="eth2")
interface (name="FastEthernet0/3" pattern="eth3")
interface (name="Tunnel0" pattern="gre1")
interface (name="default" pattern="*")
ahol gre1 – az interfész megnevezése az operációs rendszerben, Tunnel0 – az interfész megnevezése a Cisco-szerű konzolban.
Újraszámolom a fájl hash-ét:
root@VG1:~# integr_mgr calc -f /etc/ifaliases.cf

SIKER: Az operációs művelet sikeres volt.
Most a Tunnel0 interfész megjelent a Cisco-szerű konzolban:
VG1# show run
interface Tunnel0
ip address 1.1.1.1 255.255.255.252
mtu 1400
Javítom a titkosítási hozzáférési listát:
VG1(config)#
ip access-list extended LIST
permit ip 192.168.1.0 0.0.0.255 192.168.3.0 0.0.0.255
Beállítom a forgalmazást GRE-n keresztül:
VG1(config)#
no ip route 0.0.0.0 0.0.0.0 172.16.1.254
ip route 192.168.3.0 255.255.255.0 1.1.1.2
Levesszem a kriptokártyát a Fa0/0-ról és hozzákötöm a GRE interfészhez:
VG1(config)#
interface Tunnel0
crypto map CMAP
A VG2-nek hasonlóan.
Ellenőrzöm:
root@VG2:~# tcpdump -i eth0 -w /home/dump3.pcaproot@VG1:~# ping 192.168.2.254 -I 192.168.1.253 -c 4
PING 192.168.2.254 (192.168.2.254) from 192.168.1.253 : 56(84) bytes of data.
64 bytes from 192.168.2.254: icmp_seq=1 ttl=64 time=492 ms
64 bytes from 192.168.2.254: icmp_seq=2 ttl=64 time=1.08 ms
64 bytes from 192.168.2.254: icmp_seq=3 ttl=64 time=1.06 ms
64 bytes from 192.168.2.254: icmp_seq=4 ttl=64 time=1.07 ms
--- 192.168.2.254 ping statisztikai adatok ---
4 csomag küldve, 4 fogadva, 0% csomagvesztés, idő 3006ms
rtt min/avg/max/mdev = 1.064/124.048/492.972/212.998 msISAKMP/IPsec statisztika:
root@VG1:~# sa_mgr show
ISAKMP sessions: 0 kezdeményezve, 0 válaszolt

ISAKMP kapcsolatok:
Num Conn-id (Helyi Cím,Port)-(Távoli Cím,Port) Állapot Küldött Fogadott
1 2 (172.16.1.253,500)-(172.16.1.254,500) aktív 1094 1022

IPsec kapcsolatok:
Num Conn-id (Helyi Cím,Port)-(Távoli Cím,Port) Protokoll Akció Típus Küldött Fogadott
1 2 (192.168.1.0-192.168.1.255,*)-(192.168.2.0-192.168.2.255,*) * ESP tunn 352 352
A forgalom dumpban ESP csomagok, melyek GRE-be vannak kapszulázva:
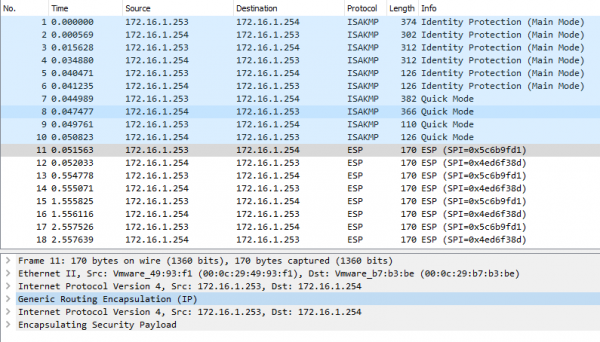
Kimenet: Az IPsec-over-GRE megfelelően működik.
Összegzés
Egy csésze kávé elég volt. Megírtam az útmutatót a demóverzió megszerzéséhez. Beállítottam a GRE-over-IPsec-t és visszaforgattam.
A hálózati interfészek térképe a 4.3-as verzióban automatikus! Tovább tesztelem.
Névtelen mérnök
t.me/anonimous_engineer
Forrás: habr.com
