

Üdvözöljük az új ciklus cikkei között, ezúttal az incidensvizsgálat témájában, nevezetesen a rosszindulatú programok elemzésében a Check Point forenzikájával. Korábban már közzétettünk a Smart Event használatáról, de ezúttal a Check Point különböző termékeiben előforduló konkrét események forenzikai jelentéseit fogjuk megvizsgálni:
Miért fontos a megelőzött incidensek forenzikája? Azt gondolhatnánk, hogy ha elkapunk egy vírust, az már jó, minek foglalkozni vele? A gyakorlat azt mutatja, hogy a támadást nem csupán blokkolni kell, hanem meg is kell érteni, hogyan működik: mi volt a belépési pont, melyik sebezhetőséget használták, mely folyamatok voltak érintettek, érintette-e a registryt és a fájlrendszert, mely víruscsaládról van szó, mekkora lehet a potenciális kár stb. Ezeket és más hasznos adatokat részletes forenzikai jelentésekből lehet beszerezni a Check Point-tól (mind szöveges, mind grafikus formában). Egy ilyen jelentést manuálisan nagyon nehéz beszerezni. Ezen adatok segíthetnek a megfelelő lépések meghozatalában és a hasonló támadások jövőbeni sikerének lehetőségeinek kizárásában. Ma a Check Point SandBlast Network forenzikai jelentését fogjuk megvizsgálni.
SandBlast Network
A homokozók használata a hálózat peremének védelmének fokozására már régóta megszokott dolog, és ugyanolyan kötelező komponens, mint az IPS. A Check Point-nál a homokozó funkcióért a Threat Emulation blade felel, amely a SandBlast technológiák része (itt van még a Threat Extraction is). Korábban már közzétettünk még a Gaia 77.30 verzióhoz (nagyon ajánlom a megtekintést, ha nem érted, miről van szó). Az architektúra szempontjából azóta alapvetően semmi sem változott. Ha a hálózat peremén Check Point Gateway található, akkor két integrációs lehetőséget használhatsz a homokozóval:
- SandBlast Local Appliance — egy további SandBlast appliances kerül a hálózatodba, ahová az elemzésre küldött fájlokat elküldik.
- SandBlast Cloud — a fájlokat az elemzésre a Check Point felhőjébe küldik.
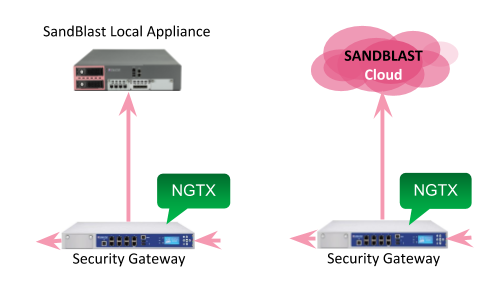
A homokozót a hálózat peremének utolsó védelmi vonalaként lehet tekinteni. Ez csak a klasszikus eszközök, például antivírus és IPS elemzésének elvégzése után csatlakozik. Ha ezek a hagyományos aláírás-alapú eszközök szinte semmilyen analitikát nem adnak, a homokozó részletesen "elmondhatja", hogy miért blokkolták a fájlt és pontosan mit tesz a kártevő. Ilyen forenzikai jelentést lehet kapni akár helyi, akár felhőalapú homokozóból.
Check Point Forensics Report
Tegyük fel, hogy mint IT biztonsági szakértő, megérkezett a munkahelyére és megnyitotta a SmartConsole műszerfalát. Itt azonnal látja az elmúlt 24 órás eseményeket, és a figyelme a Threat Emulation események felé orientálódik - ezek a legveszélyesebb támadások, amelyeket nem blokkolt a aláírás-analízis.
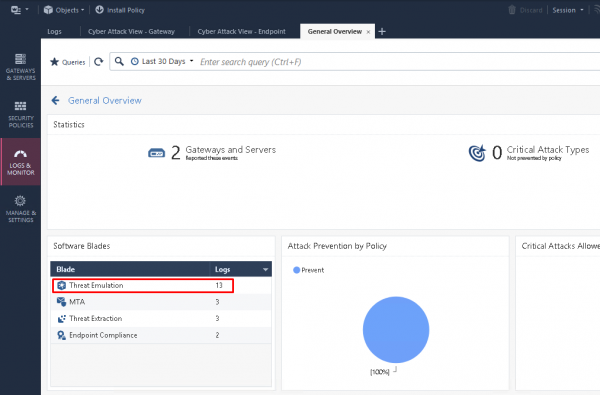
Ezekbe az eseményekbe "be lehet mélyedni" (drill down) és meg lehet nézni az összes naplót a Threat Emulation blade-en.
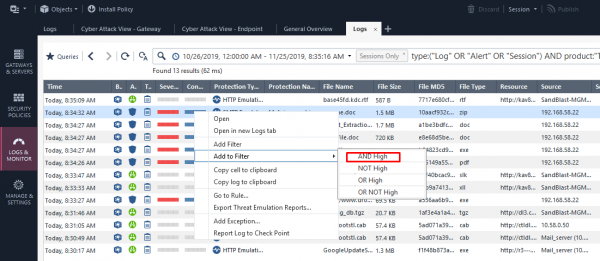
Ezt követően ezeket a naplókat tovább lehet szűrni a fenyegetés kritikus szintje (Severity) és a Confidence Level (megbízhatóság) alapján:
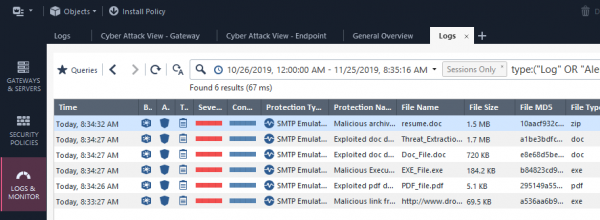
A bennünket érdeklő esemény kibővítésével megismerkedhetünk az általános információkkal (src, dst, severity, sender stb.):
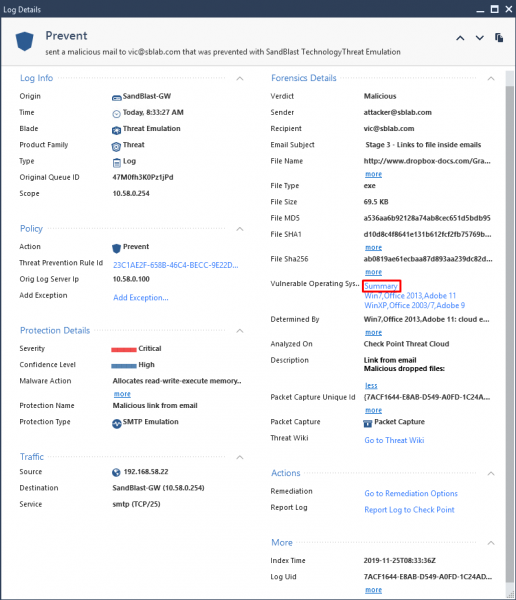
És itt észlelhetjük a szekciót Forensics elérhető Összefoglaló jelentéssel. Erre kattintva részletes elemzés nyílik meg a kártevőről egy interaktív HTML oldalon:
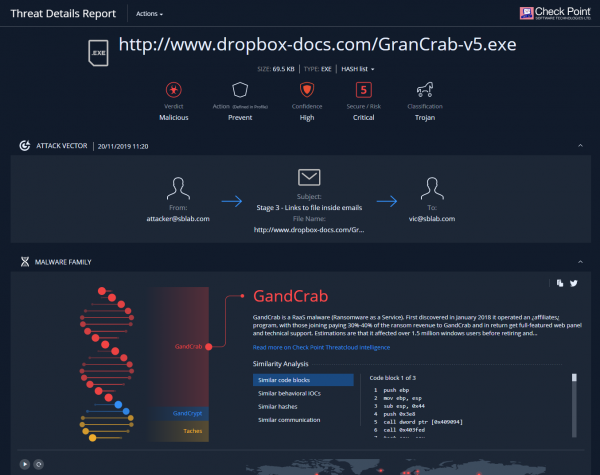
(Ez az oldal egy része. )
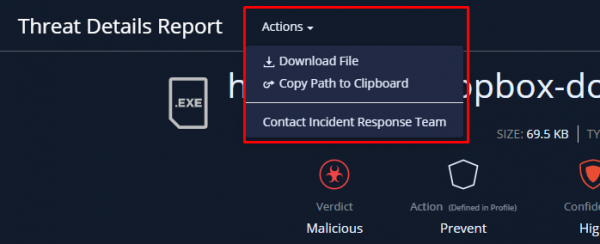
Ebből a jelentésből letölthetjük az eredeti kártevőt (jelszóval védett archívumban), vagy azonnal kapcsolatba léphetünk a Check Point reagáló csapatával.
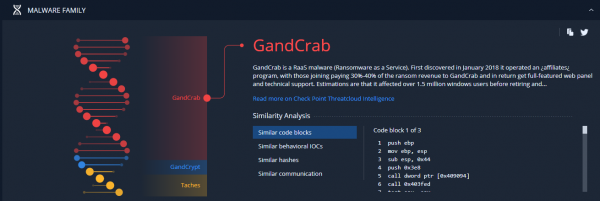
Kicsit lejjebb egy szép animációt láthat, amely százalékos arányban mutatja, hogy a mi példányunk mennyire egyezik meg már ismert kártevő kódokkal (beleértve magát a kódot és a makrókat). Ezt az elemzést a Check Point Threat Cloud felhő alapú gépi tanulásának segítségével nyújtják.
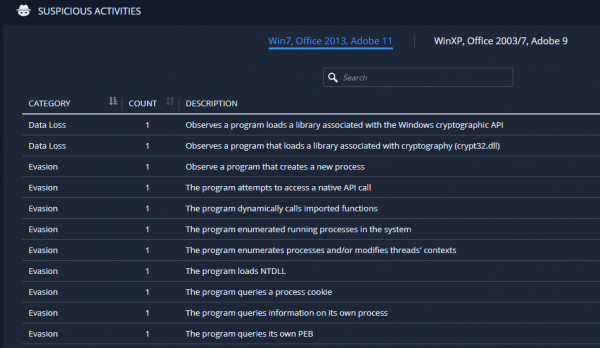
Ezután megnézhetjük, hogy pontosan mely homokozó aktivitások vezettek a fájl kártevőségének megállapításához. Ebben az esetben a megkerülési technikák alkalmazását és a titkosítók letöltésének kísérletét látjuk:
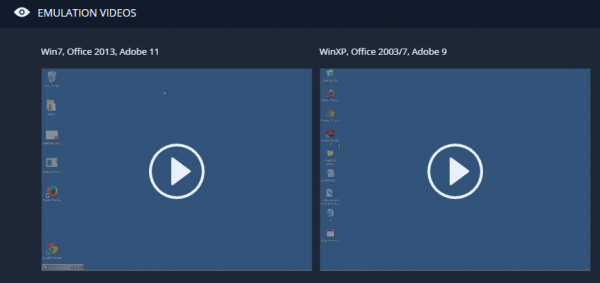
Megfigyelhetjük, hogy ebben az esetben az emuláció két rendszeren (Win 7, Win XP) és különböző szoftververziókon (Office, Adobe) zajlott. Alul látható egy videó (diavetítés) az adott fájl homokozóban való megnyitásának folyamatáról:
Videó példa:
A legvégén részletesen láthatjuk, hogyan fejlődött a támadás. Vagy táblázatos formában, vagy grafikus formában:
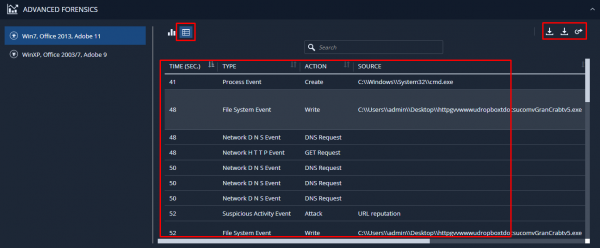
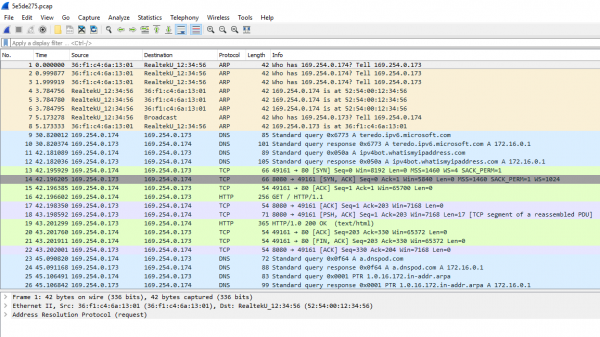
Itt letölthetjük az információt RAW formátumban és pcap fájlban, a generált forgalom részletes elemzéséhez a Wireshark-ban:
Zárás
Ezeket az információkat felhasználva jelentősen megerősíthetjük a hálózatunk védelmét. Blokkolhatjuk a vírusok terjesztésével foglalkozó hosztokat, lezárhatjuk a kihasználható sebezhetőségeket, blokkolhatjuk a lehetséges visszajelzést a C&C-hez, és még sok mást. Ne hagyjuk figyelmen kívül ezt az elemzést.
A következő cikkekben ugyanezen módon megvizsgáljuk a SandBlast Agent, SandBlast Mobile, valamint a CloudGiard SaaS jelentéseit. Tehát figyeljétek az frissítéseket (, , , )!
Forrás: habr.com
