

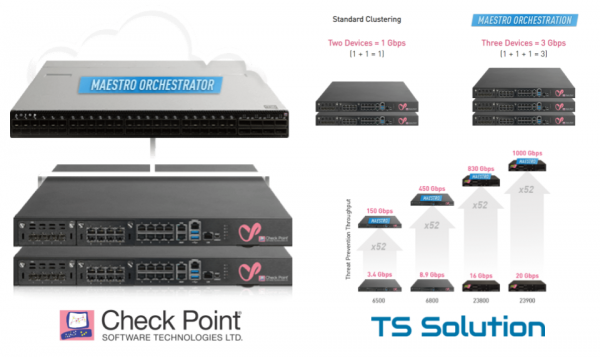
A Check Point meglepően lendületesen kezdte a 2019-es évet, több bejelentést tett egyszerre. Mivel nem tudunk mindent egy cikkben bemutatni, kezdjük a legfontosabbal - . A Maestro egy új, skálázható platform, amely lehetővé teszi a biztonsági átjáró "teljesítményének" drasztikus növelését, gyakorlatilag lineárisan. Ezt természetesen a terheléselosztás révén érik el a klaszterben működő különböző átjárók között, mint egy egységes entitás. Valaki azt mondhatja - "Volt! Már léteznek 44000/64000 blade platformok". Azonban a Maestro egészen más dolog. E cikk keretein belül röviden megpróbálom elmagyarázni, mi ez, hogyan működik, és hogyan segíthet ez a technológia megtakarítani a hálózati perem védelmi költségein.
Volt - Lett
A legegyszerűbb módja annak, hogy megértsük, miben tér el az új skálázható platform a régi jó 44000/64000-től, ha ránézünk az alábbi képre:
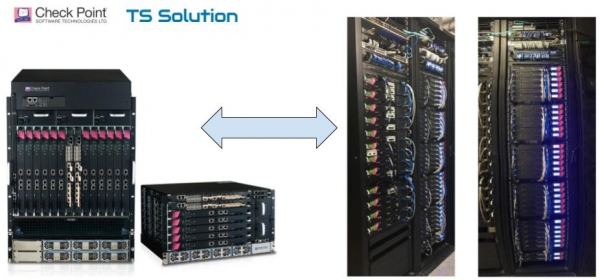
A különbség nyilvánvaló.
Régi Check Point platform 44000/64000
Ahogy az a fenti képből látható, az első változat egy fix platformot (chassis) képvisel, amelybe korlátozott számú speciális "blade-modul" (Check Point SGM). Mindez csatlakozik a Security Switch Module (SSM), amely végrehajtja a forgalom kiegyensúlyozását az átjárók között. Az alábbi képen részletesebben láthatók ennek a platformnak az alkotóelemei:
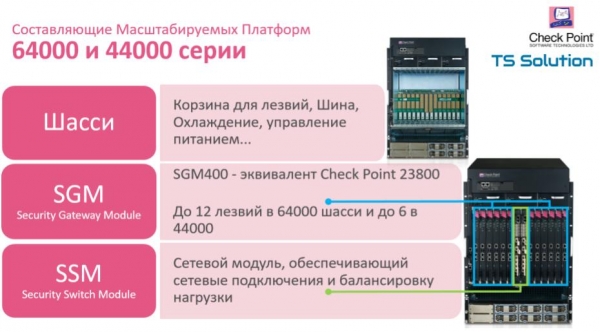
Ez egy nagyszerű platform abban az esetben, ha pontosan tudja, mekkora teljesítményre van szüksége most és abban a tartományban, amelyben növekedhet. Azonban a fix formátum (12 vagy 6 blade) miatt korlátozott a további skálázási lehetősége. Ehhez ráadásul kizárólag az SGM blade-ket használhatja, anélkül hogy csatlakoztatna hagyományos eszközöket, amelyeknek sokkal szélesebb a modellválasztéka. A megjelenésével Maestro Hyperscale Network Security az helyzet gyökeresen megváltozik.
Az új Check Point Maestro Hyperscale Network Security platform
A Check Point Maestro-t először január 22-én mutatták be a CPX konferencián Bangkokban. A főbb jellemzők az alábbi képen láthatók:
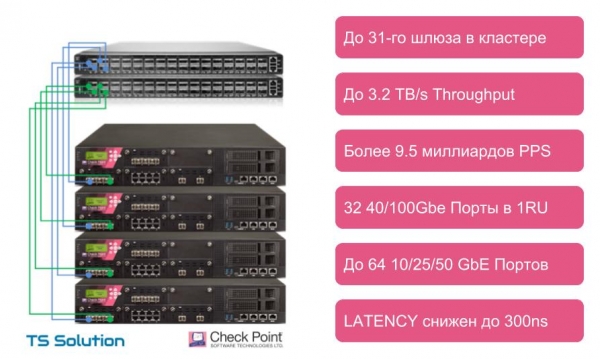
Ahogy észrevehető, a Check Point Maestro legfőbb előnye a normál átjárók (appliance) használatának lehetősége a terheléselosztáshoz. Vagyis már nem vagyunk korlátozva az SGM blade-ekre. A terhelést bármilyen eszköz között el lehet osztani, kezdve az 5600-as modelllel (SMB modellek és a 44000/64000-es chassisek nem támogatottak). A fenti képen láthatók a fő mutatók, amelyeket elérhetünk az új platform használatával. Egy számítási erőforrásba tudjuk egyesíteni. egészen 31! átjárót. Most a “tűzfal” így nézhet ki:
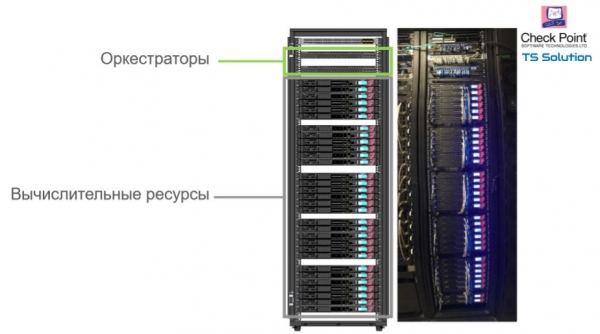
Maestro Hyperscale Orchestrator
Biztos vagyok benne, hogy sokaknak már felmerült a kérdés: “Mi ez az Orchestrátor?” Nos, ismerkedjünk meg vele. Maestro Hyperscale Orchestrator — ez az eszköz felel a terheléselosztásért. Ezen a készüléken az alábbi operációs rendszer van telepítve: Gaia R80.20 SP. Jelenleg két Orchestrátor modell érhető el — MHO-140 és MHO-170. A jellemzők az alábbi képen láthatók:
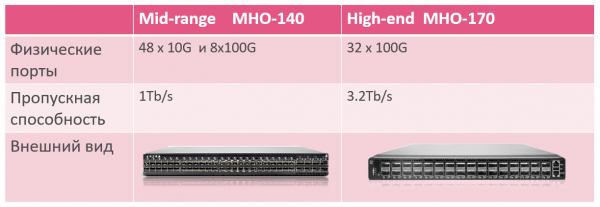
Első ránézésre úgy tűnhet, hogy ez egy hétköznapi kapcsoló. Valójában ez egy “kapcsoló + terheléselosztó + erőforráskezelő rendszer”. Minden egy dobozban.
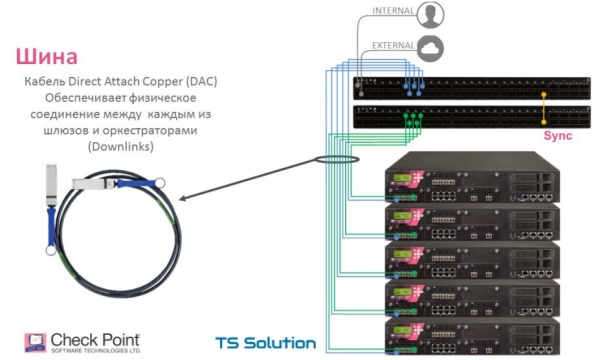
Ezekhez az Orchestrátorokhoz kapcsolódnak az átjárók. Amennyiben a terheléselosztók hibatűrő kivitelűek, akkor minden átjáró csatlakozik minden Orchestrátorhoz. A kapcsolódáshoz használható “optika” (sfp+ / qsfp+ / qsfp28+) vagy DAC kábel (Direct Attach Copper). Természetesen az Orchestrátorok között szinkronizáló linknek kell lennie:
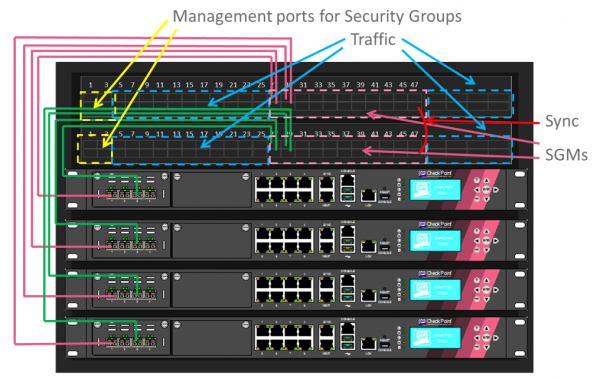
Az alábbi képen látható, hogyan oszlanak meg ezen Orchestrátorok portjai:
Biztonsági csoportok
Ahhoz, hogy a terhelés megosztható legyen az átjárók között, ezeknek az átjáróknak egy Security Group-ban kell lenniük. Security Group ez egy logikai eszközcsoport, amely aktív/aktív klaszterként működik. Ez a csoport függetlenül működik más Security Group-októl. A menedzsment szempontjából a Security Group egy eszközként jelenik meg, egy ip-címmel.
Szükség esetén egy vagy több átjárót külön Security Group-ba helyezhetünk, és ezt a csoportot más célokra használhatjuk, mint egy külön tűzfal, a menedzsment szempontjából. Az alábbi képen látható egy példa a használatra:
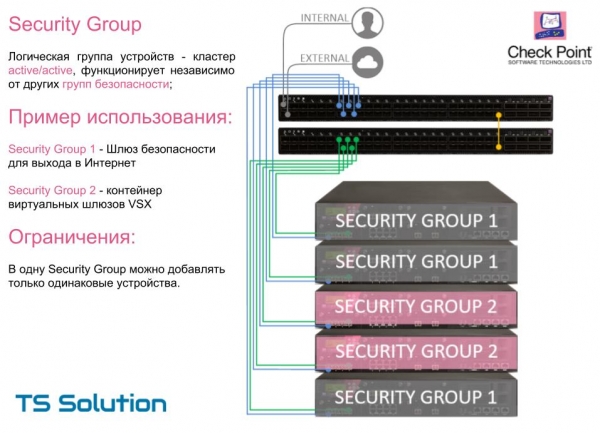
Fontos korlátozásEgy Security Group-on kizárólag azonos modellek használhatóak. Tehát ha a biztonsági átjáród teljesítményét fokozatosan szeretnéd növelni (amely több eszköz klasztere), ugyanilyen átjárókat kell hozzáadnod. A közelgő szoftverfrissítésekben ez a korlátozás eltűnik.
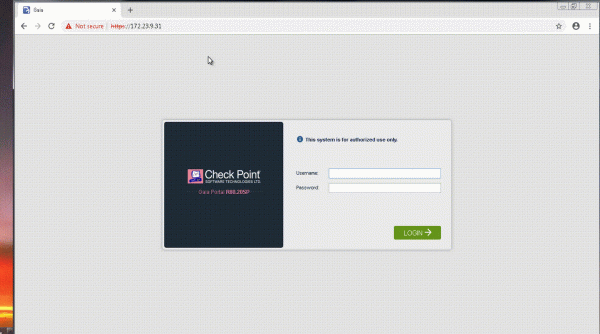
Az alábbi videón látható a Security Group létrehozásának folyamata. Az eljárás intuitív és könnyen követhető.
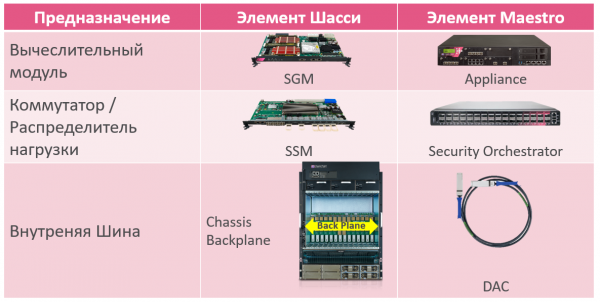
Ismét, ha összehasonlítjuk a Maestro komponenseit a chasszis platformmal, körülbelül a következő ábra adódik az "előtte-utána":
Mi az új platform előnye?
Valójában számos előnye van, mind technikai, mind gazdasági szempontból. Röviden összefoglalom a legfontosabbakat:
- Gyakorlatilag nem korlátozódunk a skálázásban. Legfeljebb 31 átjáró egy Security Group keretein belül.
- Átjárókat adhatunk hozzá szükség szerint. A vásárláskor minimális készlet egy orkésztrátor + két átjáró. Nincs szükség modellek "növekedésre" való előkészítésére.
- Az előző pontról egy újabb előny következik. Már nem kell cserélni azokat az átjárókat, amelyek már nem bírják el a terhelést. Korábban ezt a problémát trade-in eljárással oldották meg — leadták a régi "vasat" és kedvezménnyel újabbat kaptak. Ilyen rendszerben elkerülhetetlenek a pénzügyi "veszteségek". Az új skálázási eljárás megszünteti ezt a tényezőt. Nem kell semmit leadni, egyszerűen folytathatjuk a teljesítmény növelését további "vassal".
- Lehetőség van a már meglévő erőforrások egyesítésére a terhelés elosztására. Például "átmozgathatod" az összes klaszteredet a Maestro platformra, és több Security Group-ot hozhatsz létre a terhelés függvényében.
Maestro Hyperscale Network Security csomagok
Jelenleg több lehetőség van a Maestro platformhoz tartozó úgynevezett csomagok megvásárlására. Az átjárók 23800, 6800 és 6500 modellekből álló megoldás:
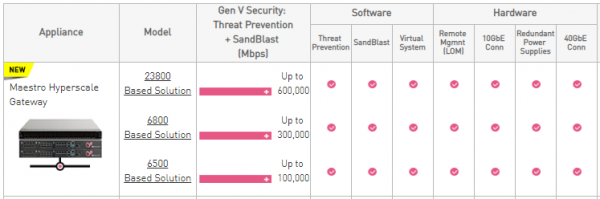
Közben választhatók két standard konfigurációs típus közül:
- Egy orkésztrátor és két átjáró;
- Egy orkésztrátor és három átjáró.
Meg lehet nézni a tájékoztató árakat. Természetesen további egy orkésztrátor és annyi átjáró is választható, amennyire szükség van. A specifikációkkal kapcsolatos további információt kérhetünk. .
Eszközök 6500 és 6800 Ezek a legújabb modellek, amelyeket szintén az év elején mutattak be. De erről részletesebben a következő cikkben fogunk beszélni.
Mikor lehet megvásárolni?
Nincs egyértelmű válasz. Jelenleg nincs értesítés az ilyen megoldások behozataláról az országunkba. Amint információ érkezik a határidőkről, azonnal bejelentjük a híreinkben (, , ). Ezen kívül a közeljövőben tervezünk egy webináriumot a Check Point Maestro megoldásról, ahol a technikai jellemzőket is átbeszéljük. Természetesen lehetőség lesz kérdéseket feltenni. Kövessétek a frissítéseket!
Zárás
Kétségtelen, hogy az új platform remek kiegészítése a Check Point hardvermegoldásainak. Valójában ez a termék új szegmenst nyit meg, amelyhez nem minden kibervédelmi szolgáltatónak van hasonló megoldása. Továbbá, a Check Point Maestro-nak jelenleg szinte nincs alternatívája, ha egy ilyen példátlan „biztonsági teljesítmény” biztosítása a téma. Azonban a Maestro Hyperscale Network Security nemcsak a adatközpontok tulajdonosai számára lehet érdekes, hanem a normál vállalatok számára is. Már érdemes figyelni a Maestro-ra azoknak, akik a 5600-as modelltől kezdődően eszközöket birtokolnak vagy vásárolni terveznek. Egyes esetekben a Maestro Hyperscale Network Security használata gazdasági és technikai szempontból is nagyon előnyös megoldásnak bizonyulhat.
P.S. A cikket készítette Anatolij Maszover — a skálázható platformok szakértője, Check Point Software Technologies.
Forrás: habr.com
