

Üdvözöljük az új cikkciklusban, amely a személyi munkahelyek védelméről szól egy megoldás segítségével és az új felhőalapú menedzsment rendszeren — . A SandBlast Agent-ot már említettük a és , és régóta ígérjük, hogy közzéteszünk egy átfogó cikkciklust az ügynökök telepítéséről és kezeléséről. A bemutatott Check Point felhőalapú ügynökmenedzsment platform az Infinity Portal keretében a legjobban alkalmas erre — a portálra való regisztrációtól a munkaállomás ügynökkel való beolvasásának megkezdéséig és a rosszindulatú tevékenységek felfedezéséig mindössze néhány perc szükséges.
Miért a SandBlast Agent?
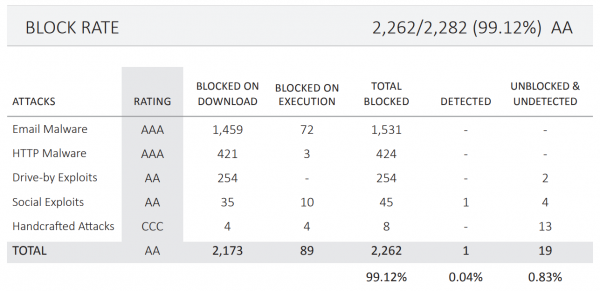
A legutóbbi teszt szerint a Check Point SandBlast Agent termék "AA" értékelést és "ajánlott" státuszt kapott a következő teszteredményekkel:
- Webforgalom blokkolási arány — 100%;
- E-mailben a blokkolási arány — 100%;
- Offline fenyegetések blokkolási arány — 100%;
- Környezet elkerülésére tett kísérletek blokkolási arány — 100%;
- Összes blokkolási arány — 99,12%;
- Hamis pozitív érték — 0,8%.
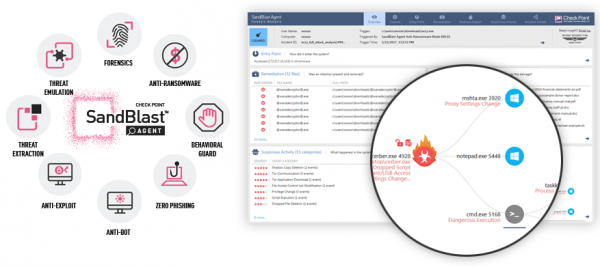
A SandBlast Agent magas szintű védelmet biztosít a felhasználói munkaállomások számára, a Check Point terminológiájában "blade"-eknek nevezett több komponens együttműködésével. A SandBlast Agent-ben használt blade-ek rövid leírása:
- Fenyegetés Emanáció — egy homokozó technológia, amely ellenáll a különböző elkerülési technikáknak és lehetővé teszi a nulla napi támadások megelőzését;
- Fenyegetés Kivonás — a fájlok "valós időben" történő tisztításának technológiája, amely lehetővé teszi a felhasználó számára, hogy a teljes emuláció verdiktje előtt egy aktív komponensektől megtisztított dokumentumot kapjon;
- Anti-Exploit — a széles körben használt alkalmazások (Microsoft Office, Adobe PDF Reader, webböngészők stb.) védelme a kihasználási támadások ellen;
- Anti-Bot — a személyi számítógépek védelme a botnet hálózatokhoz való csatlakozástól; lehetővé teszi a fertőzések felfedezését, a rosszindulatú szoftverek működésének megállítását és a fertőzött gépek "kezelését";
- Zero-Phishing — a védelem modul, amely blokkolja a csaló csalási webhelyeket és értesíti a felhasználót arról, hogy a munkahelyi jelszava harmadik fél által használt forrásokon történik;
- Viselkedési Őr — egy technológia, amely a megkerülés és észlelés elkerülésének technológiáit kihasználó támadások megakadályozására irányul;
- Anti-Ransomware — egy védelmi modul, amely észleli és blokkolja a zsarolóprogramok tevékenységeit, valamint lehetővé teszi a titkosított fájlok visszaállítását Snapshotok segítségével;
- Forensics — egy biztonsági modul, amely rögzíti és elemzi a gépen végbemenő eseményeket, és ennek eredményeként egy minőségi jelentést nyújt a vizsgált támadásokról.
A felsorolt lehetőségek mellett a SandBlast Agent teljes lemezkódolást, eltávolítható médiák kódolását és a számítógép portjainak védelmét is lehetővé teszi, beépített VPN klienst tartalmaz, valamint aláírás- és heurisztikus védekező modulokkal rendelkezik a rosszindulatú programok ellen. A SandBlast Agent összes komponensének lehetőségeit a következő cikkekben részletesen bemutatjuk, de most itt az idő, hogy megismerkedjünk az aktívan fejlődő platformmal — a Check Point Infinity-vel.
Check Point Infinity: V. generációs fenyegetések elleni védelem
A Check Point 2017 óta fejleszti és népszerűsíti az egységes, konszolidált biztonsági architektúrát , amely sikeresen védi a modern IT-infrastruktúra minden elemét: hálózati és felhői infrastruktúrákat, munkaállomásokat és mobileszközöket. A fő elképzelés az, hogy egyetlen webböngészőből tudjuk irányítani a különböző kategóriák védelmi eszközeit.
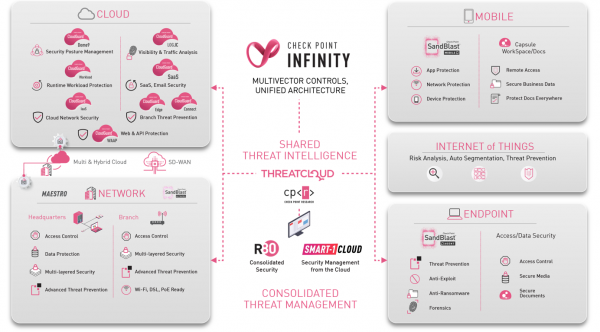
Jelenleg a Check Point Infinity architektúrája lehetővé teszi a felhővédelmi megoldások — CloudGuard SaaS, a hálózati biztonsági megoldások — CloudGuard Connect, Smart-1 Cloud, Infinity SOC és a felhasználói eszközök védelme — SandBlast Agent Management Platform, SandBlast Agent Cloud Management és SandBlast Web Dashboard adminisztrálását.
Ez a cikksorozat a SandBlast Agent Management Platform (jelenleg Beta-verzió) megoldásának szentelődik, amely lehetővé teszi, hogy néhány perc alatt megvalósítsunk egy felhőalapú kezelőszervert, beállítsuk a biztonsági politikákat és telepítsük az ügynököket a felhasználói számítógépekre.
Infinity Portal & SandBlast Agent Management Platform: a munka kezdetén
A SandBlast Agent telepítési folyamata a Management Platform segítségével 5 lépésből áll:
- Regisztráció a Check Point Infinity Portalra;
- A SandBlast Agent Management Platform alkalmazás regisztrálása;
- Új Endpoint Management Service létrehozása az ügynökök kezelésére;
- Politikák létrehozása és konfigurálása az ügynökök számára;
- Ügynökök telepítése a felhasználói számítógépeken.
Ez a cikk az első három lépést írja le, a következő publikációkban pedig részletesen megvizsgáljuk a fennmaradó kettőt, beleértve a kezelőfelület tanulmányozását, az ügynökök ügyfél számítógépekre való telepítését, a politika beállítását és az ügynök képességének ellenőrzését a legelterjedtebb biztonsági fenyegetések kezelésére.
1. Regisztráció az Infinity Portalra
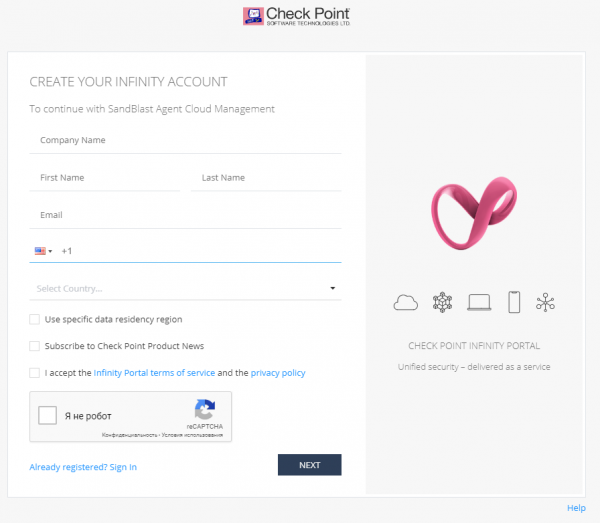
Először is, lépjen a weboldalára, és töltse ki a regisztrációs űrlapot, megadva a cég nevét, a kapcsolatfelvételi adatokat, és elfogadva a szolgáltatás használati feltételeit és a portál adatvédelmi politikáját, valamint végezze el a reCAPTCHA-t. Fontos megjegyezni, hogy a regisztráció során választható az az ország, ahol az adatközpontban az adatokat tárolják, a szolgáltatás használati feltételeivel és az adatvédelmi politikával összhangban. Két lehetőség létezik: Írország és az Egyesült Államok. Ehhez be kell jelölni a "Használjon speciális adatkezelési régiót" opciót, és ki kell választani az országot.
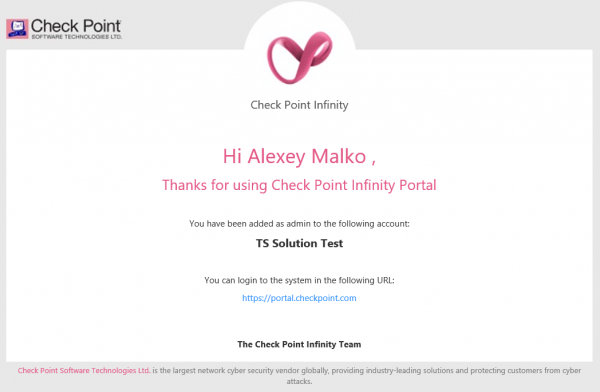
Sikeres regisztráció után az Ön által megadott e-mail címre egy levél érkezik, amely megerősíti, hogy hozzáférése van az Infinity Portalhoz, és javasolja a portálra való belépést. Fontos megemlíteni, hogy a portál első belépésekor szükség lehet a jelszó visszaállítási opció kiválasztására a további sikeres hitelesítéshez.
2. SandBlast Agent Management Platform alkalmazás regisztrálása
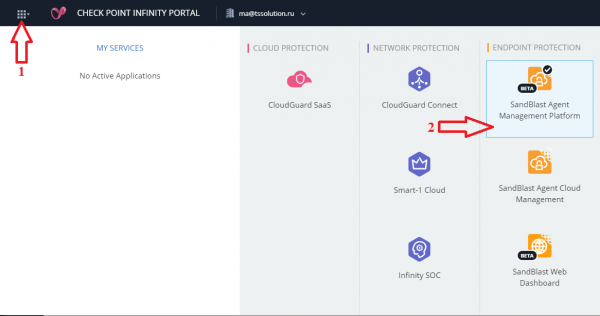
A portálon való hitelesítés után és a "Menu" ikonra (1. lépés az alábbi képen) kattintva felkínálják a lehetőséget, hogy az alábbi kategóriákból válassza ki az alkalmazást: Felhővédelem, Hálózati védelem és Végpontvédelem. Mivel minden alkalmazás megérdemli a külön tájékoztató cikkek sorozatát, ezért nem részletezzük őket, és az Endpoint Protection kategóriából válasszuk a SandBlast Agent Management Platformot (2. lépés az alábbi képen).
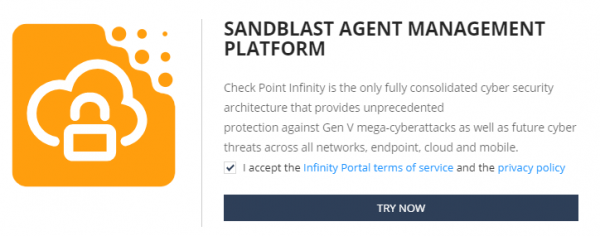
Az alkalmazás kiválasztása után el kell fogadni a szolgáltatás használati feltételeit és a portál adatvédelmi politikáját, majd a "TRY NOW" gombra kattintva hozzáférést kapunk az Endpoint Management szolgáltatások létrehozásának felületéhez.
3. Új Végpontkezelési Szolgáltatás létrehozása
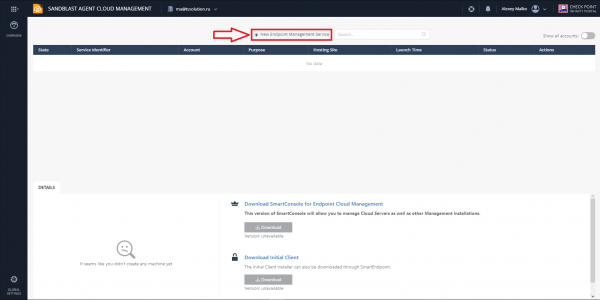
Az utolsó lépés egy új Endpoint Management szolgáltatás létrehozása, amely egy webes felület az ügynökök kezelésére. A folyamat, mint korábban, rendkívül egyszerű: válassza a 'Új Endpoint Management Szolgáltatás' opciót (ahogy az alábbi képen látható), töltse ki az új szolgáltatás adatait (azonosító, tárhely régió és jelszó), majd kattintson a 'LÉTREHOZÁS' gombra.
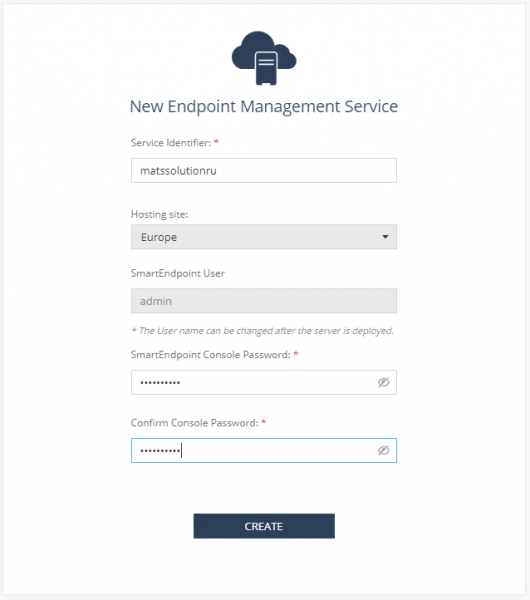
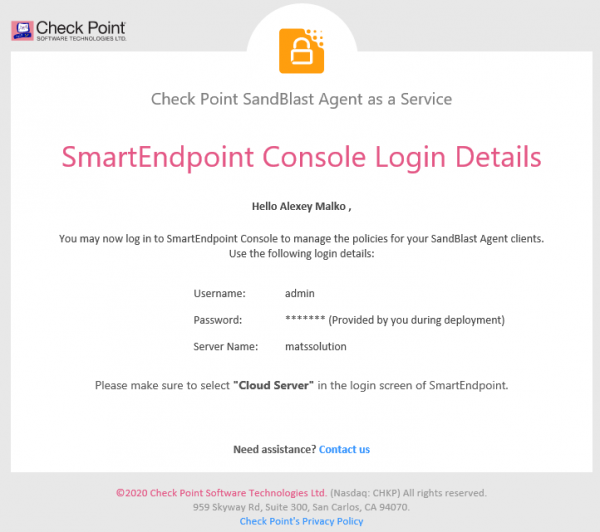
A szolgáltatás létrehozási folyamatának befejezése után e-mailt kap az Ön postafiókjába a kapcsolódási paraméterekkel, amelyeket a Check Point standard konzoljával való csatlakozáshoz használhat az ügynökök adminisztrálásához — a SmartEndpoint R80.40 verzióval. Nem vizsgáljuk a standard konzollal való kezelést, mivel ez a ciklus az ügynökök felhőalapú kezelési lehetőségeit kívánja bemutatni a SandBlast rendszerén keresztül.
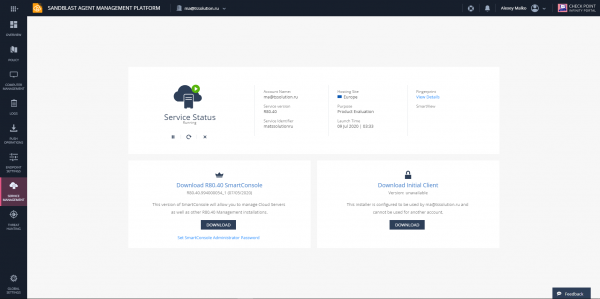
Ezzel a SandBlast Agent személyi számítógépek védelmére szolgáló felhőszolgáltatás regisztrálási folyamata sikeresen befejeződött. Megjelenik előttünk az ügynökök adminisztrációs platformjának webes felülete, amelyet részletesebben meg fogunk vizsgálni a következő cikkünkben a 'Check Point SandBlast Agent Management Platform' ciklus keretében.
Zárás
Itt az ideje, hogy összefoglaljuk az eddigi munkánkat: sikeresen regisztráltunk az Infinity Portal portálon, regisztráltuk a SandBlast Agent Management Platform alkalmazást a portálon, és létrehoztunk egy új felhőalapú Endpoint Management Service kezelőszolgáltatást.
A ciklusunk következő cikkében részletesen áttekintjük az ügynökök kezelésének felületét — egyetlen fül sem marad figyelmen kívül, lehetővé téve számunkra, hogy problémamentesen létrehozzunk biztonsági politikát, és nyomon követhessük a felhasználói gépek állapotát a naplókon és jelentéseken keresztül.
. Hogy ne maradjon le a SandBlast Agent Management Platform témakörébe vágó későbbi publikációkról — kövesse nyomon frissítéseinket közösségi média csatornáinkon (, , , , ).
Forrás: habr.com
