

Üdvözöljük, barátok! Örömmel köszöntjük Önöket a FortiAnalyzer Bevezető tanfolyamunkon. A tanfolyamon már áttekintettük a FortiAnalyzer funkcióit, de meglehetősen felületesen. Most részletesebben szeretném bemutatni ezt a terméket, annak céljait, feladatait és lehetőségeit. Ez a tanfolyam nem lesz olyan terjedelmes, mint az előző, de remélem, hogy érdekes és tanulságos lesz.
Mivel az óra teljesen elméleti lett, az Ön kényelme érdekében úgy döntöttünk, hogy cikk formájában is bemutatjuk.
A tanfolyam során a következő témákat fogjuk átvenni:
- A termék általános információi, rendeltetése, megoldott feladatok és kulcsfontosságú jellemzők
- Elkészítjük a makettet, a készítés során részletesen megvizsgáljuk a FortiAnalyzer alapkonfigurációját
- Megismerkedünk a naplózás tárolásának, feldolgozásának és szűrésének mechanizmusával, hogy kényelmesen lehessen keresni, valamint megvizsgáljuk a FortiView mechanizmust, amely különféle grafikonok, diagramok és egyéb widgetek formájában szemlélteti a hálózat állapotát
- Megvizsgáljuk a meglévő jelentések létrehozásának folyamatát, valamint megtanulunk saját jelentéseket készíteni és a meglévő jelentéseket szerkeszteni
- Áttekintjük a FortiAnalyzer adminisztrációjával kapcsolatos alapvető kérdéseket
- Még egyszer átbeszéljük a licencelési rendszert – már említettem ezt a tanfolyam 11. órájában , de ahogy mondani szokták, a gyakoriság a tudás anyja.
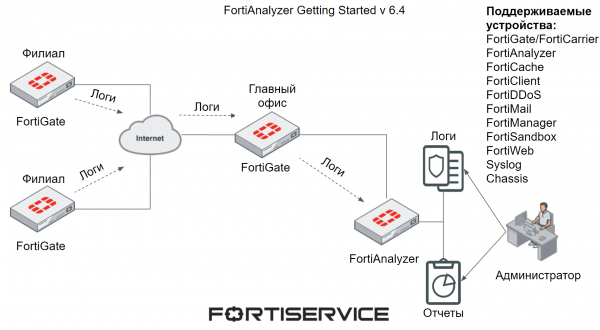
A FortiAnalyzer fő célja a naplók központosított tárolása egy vagy több Fortinet eszközből, valamint azok feldolgozása és elemzése. Ez lehetővé teszi a biztonsági adminisztrátorok számára, hogy egy helyről figyelemmel kísérjék a különböző hálózati eseményeket és biztonsági eseményeket, gyorsan hozzáférjenek a szükséges információkhoz a naplókból és widgetekből, valamint jelentéseket készítsenek minden vagy az érdeklődő eszközökről.
Az alábbi ábrán látható a FortiAnalyzer által fogadott és elemezhető eszközök listája.
A FortiAnalyzer három kulcsfontosságú jellemzője van – jelentéskészítés, értesítések, archiválás. Vizsgáljuk meg mindegyiket.
A jelentéstétel — a jelentések szemléletesen mutatják be a hálózati eseményeket, biztonsági eseményeket, valamint a támogatott eszközökön zajló különböző aktivitásokat. A jelentési mechanizmus a szükséges adatokat gyűjti össze a meglévő naplókból, és kényelmes, olvasható és elemezhető formában mutatja be őket. A jelentések segítségével gyorsan megszerezheti a szükséges információt az eszközök teljesítményéről, a hálózat biztonságáról, a leggyakrabban látogatott forrásokról és így tovább. Nagyon sok változat létezik. A jelentéseket arra is fel lehet használni, hogy elemezzük a hálózat és a támogatott eszközök állapotát hosszabb időszak alatt. Gyakran elengedhetetlenek a különböző biztonsági incidensek kivizsgálásakor.
A figyelmeztetések lehetővé teszik a gyors reagálást a hálózaton zajló különböző fenyegetésekre. A rendszer figyelmeztetéseket generál, amikor olyan naplók keletkeznek, amelyek előre konfigurált feltételeknek felelnek meg – vírusok észlelése, különböző sérülékenységek kihasználása és így tovább. Ezeket a figyelmeztetéseket meg lehet nézni a FortiAnalyzer webböngészőjében, és be lehet állítani az SNMP protokoll, a syslog szerver, valamint bizonyos email címekre történő elküldésüket.
Az archiválás lehetővé teszi a FortiAnalyzer számára, hogy különböző tartalom másolatát őrizze meg, amely a hálózaton áthalad. Ezt általában a DLP mechanizmussal együtt használják, hogy különböző fájlokat tároljanak, amelyek megfelelnek e mechanizmus különböző szabályainak. Ez a különböző biztonsági incidensek kivizsgálása során is hasznos lehet.
Egy másik érdekes jellemző az adminisztratív domainek használatának lehetősége. Ez a technológia lehetővé teszi olyan eszközcsoportok létrehozását, amelyek különböző jellemzők alapján vannak csoportosítva — eszköztípusok, földrajzi elhelyezkedés stb. Az ilyen eszközcsoportok létrehozásának célja a következő:
- Az eszközök csoportosítása hasonló jellemzők alapján a monitorozás és a kezelés egyszerűsítése érdekében — például az eszközök a földrajzi elhelyezkedésük szerint vannak csoportosítva. Ha információt kell keresnie a naplók között egy adott csoportban lévő eszközökről, akkor ahelyett, hogy gondosan szűrné a naplókat, egyszerűen a szükséges adminisztratív domainek naplóját nézi meg, és keresheti a szükséges információt.
- Az adminisztrációs hozzáférés elkülönítéséhez — minden adminisztrációs domainekhez lehet egy vagy több adminisztrátor, akik csak az adott adminisztrációs domainekhez férnek hozzá.
- A lemezterület és az adatkezelési politikák hatékony kezelése — ahelyett, hogy egyetlen adattárolási konfigurációt hoznánk létre minden eszköz számára, az adminisztrációs domainek lehetővé teszik a megfelelőbb konfigurációk beállítását különböző eszközcsoportok számára. Ez hasznos lehet, ha több eszköz áll rendelkezésére, és az egyik eszközcsoportra egy évnyi adatot kell tárolnia, míg a másikra három évet. Ennek megfelelően minden csoport számára hozható létre megfelelő lemezterület — a nagyobb naplókat generáló csoportnak több helyet lehet biztosítani, míg a másik csoportnak kevesebbet.
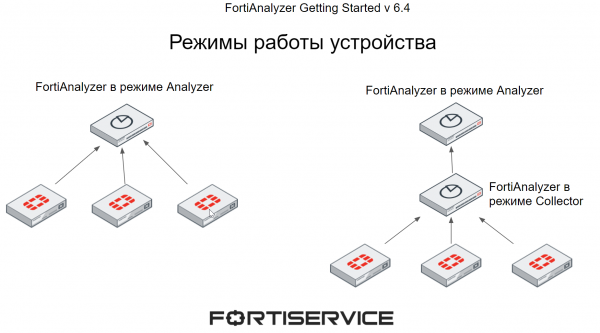
A FortiAnalyzer két üzemmódban működhet — Analyzer és Collector. Az üzemmód a egyéni követelmények és a hálózati topológia függvényében választható meg.
Amikor a FortiAnalyzer Analyzer módban működik, mint az egyik vagy több loggyűjtő fő aggregátora szerepel. A loggyűjtők lehetnek mind a Collector üzemmódban lévő FortiAnalyzer, mind más, a FortiAnalyzer által támogatott eszközök (a támogatott eszközök listáját a fenti ábrán láthatja). Ez az alapértelmezett üzemmód.
Amikor a FortiAnalyzer Collector módban működik, összegyűjti az adatokat más eszközöktől, majd átkonvertálja őket egy másik eszközre, mint például a FortiAnalyzer Analyzer módban vagy Syslog. Collector módban a FortiAnalyzer nem tudja használni a legtöbb funkciót, például a jelentések készítését és az értesítéseket, mivel a fő célja az, hogy összegyűjtse és továbbítsa az adatokat.
Több FortiAnalyzer eszköz különböző üzemmódokban történő használata növelheti a teljesítményt — a Collector üzemmódban lévő FortiAnalyzer összegyűjti az összes eszköz naplóit, és továbbítja azokat az Analyzernek a későbbi elemzéshez, ami lehetővé teszi az Analyzer üzemmódban lévő FortiAnalyzer számára, hogy megtakarítsa az adatgyűjtéshez szükséges erőforrásokat, és teljes mértékben a naplók feldolgozására összpontosítson.
A FortiAnalyzer támogatja az SQL nyelv deklaratív kérdéseit a naplózás és jelentéskészítés érdekében. E segítségével a naplók olvasható formában jelennek meg. Ezen kívül e nyelv segítségével különböző jelentések is készíthetők. Néhány jelentési funkcióhoz bizonyos SQL és adatbázis ismeretek szükségesek, de gyakran a FortiAnalyzer beépített szolgáltatásai lehetővé teszik az ezek nélküli munkát is. Ezzel a jelentési mechanizmussal később is találkozunk majd.
A FortiAnalyzer több változatban is elérhető. Lehet egy önálló fizikai eszköz vagy virtuális gép — különböző hypervisorokat támogat, a teljes listát itt találja: . Emellett telepíthető специализированные infrastruktúrákba is — AWS, Azure, Google Cloud és mások. Az utolsó változat pedig a FortiAnalyzer Cloud — a Fortinet által nyújtott felhőszolgáltatás.
A következő órán elkészítjük a vázlatot további gyakorlati munkákhoz. Ne maradjon le róla, iratkozzon fel az .
Frissítéseinket pedig a következő forrásokon is nyomon követheted:
Forrás: habr.com
