

Gondoltam, hogy remek lenne beszámolni a nemzetközi konferenciák eseményeiről. Nemcsak általános áttekintéseket adva, hanem a legérdekesebb előadásokról is szólva. Íme, a figyelmetekbe ajánlom az első forró tízes listát.
1. Az IoT-támadások és a zsarolóvírusok barátságos párosára várva
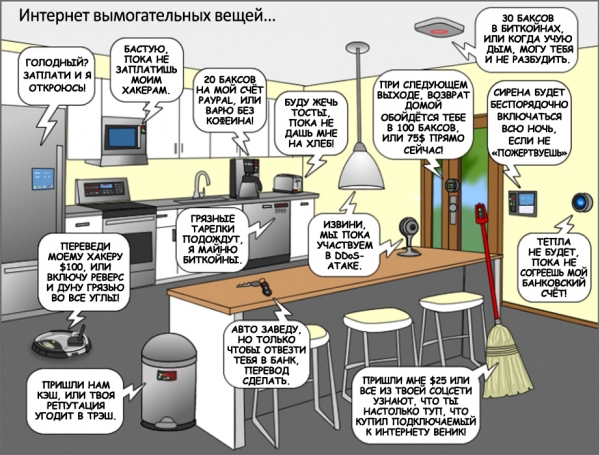
2016-ban a zsarolóvírusok támadásainak gyors növekedését tapasztaltuk. Még fel sem tudtunk épülni ezekből a támadásokból, amikor új DDoS-támadások hulláma, IoT-t használva, elöntött minket. Ebben az előadásban a szerző lépésről lépésre bemutatja, hogyan történik a zsarolóvírusos támadás. Hogyan működik a zsarolóvírus, és mit kell tennie a kutatónak minden egyes lépésnél, hogy megakadályozza a zsarolóvírusokat.
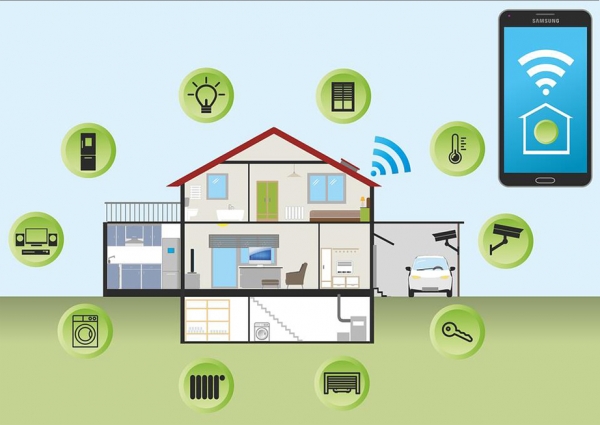
Ehhez az elismert módszerekkel támaszkodik. Ezt követően az előadó tisztázza, hogyan veszik igénybe az IoT-t a DDoS-támadások során: elmondja, hogy milyen szerepet játszik a támadások végrehajtásában a segédmalware (a későbbi támogatásához az IoT-nyúlvány DDoS-támadásában). Azt is elmondja, hogyan lehet a zsarolóvírus és az IoT-támadások párosa a következő években komoly fenyegetés. Az előadó könyvek szerzője: „Malware, Rootkits & Botnets: Irány a Kezdetekhez”, „Haladó Malware Elemzés”, „Hacking Exposed: Malware & Rootkits Titkai és Megoldásai” – tehát alapos tudással adja elő.
2. „Nyisd ki a szád, mondj 0x41414141”: A támadás az orvosi kibertérre
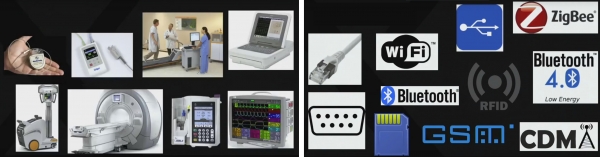
Az internethez csatlakoztatott orvosi berendezések ma már általános klinikai valóságnak számítanak. Ezek az eszközök értékes segítséget nyújtanak az egészségügyi személyzet számára, mivel a rutin feladatok jelentős részét automatizálják. Azonban ezek az eszközök számos sebezhetőséget tartalmaznak (mind szoftveres, mind hardveres), amelyek potenciális támadók számára széles lehetőségeket nyújtanak. A beszélgetés során az előadó megosztja személyes tapasztalatait az orvosi kiberinfrastruktúrák penetrációs teszteléséről, és beszél arról, hogyan kompromittálják a támadók az orvosi berendezéseket.
Az előadó leírja: 1) hogyan használják ki a támadók a saját kommunikációs protokollokat, 2) hogyan találnak sebezhetőségeket a hálózati szolgáltatásokban, 3) hogyan kompromittálják a létfontosságú rendszereket, 4) hogyan használják ki a hardveres hibakeresési interfészeket és a rendszerszintű adatbuszt; 5) hogyan támadják a fő vezeték nélküli interfészeket és az egyedi, saját fejlesztésű vezeték nélküli technológiákat; 6) hogyan hatolnak be az orvosi informatikai rendszerekbe, majd olvassák és szerkesztik: a betegek egészségügyi adatait; orvosi nyilvántartásokat, amelyek tartalmát a betegek elől gyakran titkolják; 7) hogyan zavarják meg a kommunikációs rendszert, amelyet az orvosi berendezések használnak az információk és szolgálati parancsok cseréje érdekében; 8) hogyan korlátozzák az egészségügyi személyzet hozzáférését a berendezésekhez, vagy akár teljesen letiltják azokat.
A penetrációs tesztek során az előadó számos problémát fedezett fel az orvosi berendezésekkel kapcsolatban. Ezek közé tartozik: 1) gyenge titkosítás, 2) adatok manipulálásának lehetősége; 3) a berendezések távoli megváltoztatásának lehetősége, 4) sebezhetőségek a propritárius protokollokban, 5) jogosulatlan hozzáférés lehetősége az adatbázisokhoz, 6) keményen programozott, megváltoztathatatlan bejelentkezési adatok/jelszavak. Valamint más érzékeny adatok, amelyek vagy a berendezés firmware-jében, vagy a rendszerszintű binárisokban találhatók; 7) az orvosi berendezések érzékenysége a távoli DoS támadásokkal szemben.
A beszámoló megismerése után nyilvánvaló, hogy az orvosi szektor kiberbiztonsága ma klinikai eseteként kezelendő, és intenzív kezelésre szorul.
3. Fogazott kihasználás a kontextusos hirdetési nyárs csúcsán
Naponta milliók lépnek be a közösségi médiába: munka miatt, szórakozásból vagy csak úgy. A közösségi média mögött láthatatlan hirdetési platformok működnek, amelyek felelősek azért, hogy a látogatók számára releváns, kontextus alapú hirdetéseket szolgáltassanak. A hirdetési platformok könnyen kezelhetők és nagyon hatékonyak, ezért népszerűek a hirdetők körében.
A széles közönség elérése mellett, ami nagyon előnyös a vállalkozások számára, a hirdetési platformok lehetővé teszik a célzott hirdetések szűkítését akár egy konkrét személyre is. Sőt, a modern hirdetési platformok funkciói még azt is lehetővé teszik, hogy válasszuk, hogy az adott személy számos eszköze közül melyiken jelenjen meg a hirdetés.
Így a modern hirdetési platformok lehetővé teszik a hirdetők számára, hogy bárkihez eljussanak, a világ bármely pontján. De ezt a lehetőséget a rosszindulatú szándékkal rendelkező egyének is kihasználhatják, hogy belépési pontot találjanak abba a hálózatba, amelyben a célpontjuk tevékenykedik. Az előadó bemutatja, hogyan használhatja ki a rosszindulatú hirdető a hirdetési platformokat, hogy kifejezetten célzott phishing kampányt folytasson, amely egy adott személyhez juttat el személyre szabott kihasználást.
4. Hogyan kerülnek el az igazi hackerek a célzott reklámoktól
Sok számítógépes szolgáltatást használunk a mindennapi életünkben. Nehéz lemondanunk róluk, még akkor is, ha hirtelen megtudjuk, hogy totális megfigyelés alatt állunk. Olyannyira totális, hogy minden mozdulatunkat és minden egyes billentyűleütésünket nyomon követik.
Az előadó világosan elmagyarázza, hogyan használják a modern marketing szakemberek a széles körű, ezoterikus célzási módszereket. Mi a mobil paranoia, a totális megfigyelésről. Sok olvasó a leírtakat ártalmatlan viccként vette, de a bemutatott előadásból kiderül, hogy a modern marketing szakemberek már széles körben használják az ilyen technológiákat a megfigyelésünkre.
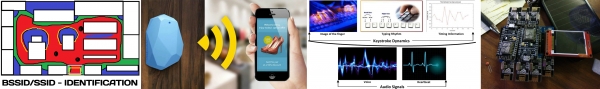
Nos, a kontextuális hirdetési ipar, ami ezt a totális megfigyelést táplálja, rohamléptekkel halad előre. Olyan szinten, hogy a modern Ads-platformok már nemcsak az emberek online aktivitását (billentyűnyomogatás, az egér mozgása, stb.) követik, hanem a fizikai jellemzőiket is (hogyan nyomjuk a billentyűket és mozgunk az egérrel). Így a modern megfigyelési eszközök, amelyek beépülnek azokba a szolgáltatásokba, amelyek nélkül el sem tudjuk képzelni az életünket, már nemcsak a fehérneműnk alá, hanem a bőrünk alá is behatolnak. Ha nincs lehetőségünk megszabadulni ezektől a túlságosan figyelmes szolgáltatásoktól, akkor miért ne próbálnánk meg legalább bombázni őket haszontalan információval?
A jelentés bemutat egy szerzői eszközt (szoftver-hardware botot), amely lehetővé teszi: 1) Bluetooth-jelölők injektálása; 2) a jármű fedélzeti érzékelőiről gyűjtött adatok zavarása; 3) a mobiltelefon azonosítók meghamisítása; 4) a billentyűnyomogatási stílus zavarása (billentyűzeten, egéren és érintőképernyőn). Mindezek az információk, mint tudjuk, a mobil készülékek hirdetési célzásához használatosak.
A bemutatón látható, hogy a szerzői eszköz indítása után a megfigyelési rendszer megőrül; az általa gyűjtött információk annyira zajossá és pontatlanná válnak, hogy a megfigyelőink számára már nem lesz belőlük semmi haszon. Mint jó poént, az előadó bemutatja, hogy a bemutatott eszköz segítségével a "megfigyelési rendszer" egy 32 éves hackert 12 éves kislányként érzékel, aki őrülten szereti a lovakat.
5. 20 év MMORPG hackelés: jobb grafika, ugyanazok a kihasználások
Az MMORPG hackelés témája már 20 éve kerül megvitatásra a DEF CON-on. Az évfordulóra való tekintettel az előadó a legfontosabb pillanatokat írja le e vitákból. Ezen kívül mesél saját kalandjairól az online játékokban történő orvvadászat terén. Kezdve az Ultima Online-nal (1997-ben). És az azt követő évek: Dark Age of Camelot, Anarchy Online, Asherons Call 2, ShadowBane, Lineage II, Final Fantasy XI/XIV, World of Warcraft. Beleértve néhány frissebb képviselőt: Guild Wars 2 és Elder Scrolls Online. És ez még messze nem minden az előadó életrajzából!
A jelentés technikai részleteket tartalmaz MMORPG kihasználók létrehozásáról, amelyek segítenek virtuális pénzt nyerni, és amelyek szinte minden MMORPG esetében relevánsak. Az előadó röviden beszél a braconírok (kihasználók) és a "halőri" közötti örök ellentétről, és a fegyverkezési verseny aktuális technikai állapotáról.
Elmagyarázza a csomagok részletes elemzésének módszerét, és hogyan lehet konfigurálni a kihasználókat, hogy a szerveren a braconírok tevékenysége ne váljon nyilvánvalóvá. Különösen bemutat egy legújabb kihasználót, amely az előadás időpontjában előnyt élvezett a "halőri" felügyelettel szemben a fegyverkezési versenyben.
6. Hackeljük meg a robotokat, mielőtt megérkezik a Skynet
A robotok manapság köztudottak. A közeljövőben mindenütt jelen lesznek: katonai missziókban, sebészeti műtétekben, felhőkarcolók építésénél; vásárlói segítők az üzletekben; kórházi személyzet; üzleti asszisztensek, szexuális partnerek; házi szakácsok és a család teljes jogú tagjai.
Ahogy a robotok ökoszisztémája bővül, és a robotok hatása társadalmunkra és gazdaságunkra egyre nő, úgy jelentős fenyegetést kezdenek jelenteni az emberekre, állatokra és vállalkozásokra. Lényegében a robotok olyan számítógépek, amelyeknek kezeik, lábaik és kerekük van. A mai kiberbiztonsági helyzetben azonban sebezhető számítógépek, kezekkel, lábakkal és kerekekkel.
A modern robotok szoftver- és hardversebezhetősége lehetővé teszi a támadók számára, hogy kihasználják a robot fizikai képességeit, hogy vagy anyagi, vagy pénzügyi kárt okozzanak; vagy akár véletlenül, akár szándékosan fenyegetést hozzanak létre az emberi életre. A robotok közelében lévő mindenféle potenciális fenyegetés idővel exponenciálisan növekszik. Ráadásul olyan kontextusokban nő, amelyekkel a számítógépes biztonság régóta megszokott ipara korábban még nem találkozott.
A közelmúltbeli kutatásaik során az előadó számos kritikus sebezhetőséget fedezett fel otthoni, vállalati és ipari robotokban, a legismertebb gyártóktól. A jelentésben a legfrissebb fenyegetések technikai részleteit tárgyalja, és elmagyarázza, hogy a támadók hogyan tudják kompromittálni a robotok ökoszisztémájának különböző elemeit. Működő exploitok bemutatásával.
A jelentésben feltárt problémák a robotok ökoszisztémájában: 1) nem biztonságos kommunikáció; 2) memória sérülésének lehetősége; 3) távoli kódvégrehajtásra (RCE) vonatkozó sebezhetőségek; 4) a fájlrendszer integritásának megsértésének lehetősége; 5) azonosítási problémák; bizonyos esetekben ezek teljes hiánya; 6) gyenge kriptográfia; 7) a firmware frissítésével kapcsolatos problémák; 8) a magánélet védelmével kapcsolatos problémák; 9) dokumentálatlan lehetőségek (szintén RCE-nek is sebezhetők stb.); 10) gyenge alapértelmezett konfiguráció; 11) sebezhető nyílt forráskódú „robotkezelő keretrendszerek” és szoftverkönyvtárak.
Az előadó élő bemutatókat ad különböző hackelési forgatókönyvekről, amelyek kapcsolódnak a kiberkémkedéshez, belső fenyegetésekhez, vagyoni károkhoz stb. Reális forgatókönyveket ír le, amelyeket a természetben megfigyelhetünk, és arról beszél, hogy a modern robottechnológia sebezhetősége hogyan vezethet hackelésekhez. Elmagyarázza, hogy miért veszélyesebbek a meghekkelt robotok, mint bármely más kompromittált technológia.
Az előadó arra is felhívja a figyelmet, hogy a nyers kutatási projektek a biztonsági kérdések megoldása előtt kerülnek a gyártásba. A marketing, mint mindig, nyer. Sürgősen orvosolni kell ezt az egészségtelen helyzetet. Míg Skynet még nem érkezett meg. Bár… A következő jelentés arra a gondolatra juttat, hogy Skynet már meg is érkezett.
7. A gépi tanulás militarizálása
Kockázatot vállalva, hogy bolond tudósnak tűnjön, az előadó mégis kedvvel mutatja be "új, ördögi alkotását", büszkén prezentálva a DeepHack-et: egy nyílt forráskódú hacker AI-t. Ez a bot önmagát tanító webalkalmazás-hacker. Alapját egy neurális hálózat képezi, amely a "próbálkozások és tévedések" módszerével tanul. Eközben a lehetséges emberi következményekkel, a saját próbálkozásaival és tévedéseivel kapcsolatban – a DeepHack ijesztő közönnyel áll.
Csak egy univerzális algoritmust használva, képes kihasználni a különböző típusú sebezhetőségeket. A DeepHack megnyitja az ajtót a hacker AI királyságába, hogy számos képviselőjére a közeljövőben már számíthatunk. Ezzel kapcsolatban az előadó büszkén jellemzi botját "a vég kezdete"-ként.
Az előadó úgy véli, hogy az AI alapú hackeszközök, amelyek nemsokára megjelennek a DeepHack után – egy alapvetően új technológia, amelyet a kiberbiztonsági szakembereknek és a kibertámadóknak még csak el kell sajátítaniuk. Az előadó garantálja, hogy jövőre mindannyian vagy saját magunk fogunk gépi tanulással hacker eszközöket írni, vagy kétségbeesetten próbálunk védekezni ellenük. Harmadik lehetőség nincs.
Továbbá, akár viccből, akár komolyan, az előadó kijelenti: "A nem ördögi géniuszok privilégiuma már nem létező, az AI elkerülhetetlen disztópiája – már ma mindenki számára hozzáférhető. Ezért csatlakozz hozzánk, és megmutatjuk, hogyan vehetsz részt az emberiség elpusztításában saját militarizált gépi tanulási rendszered létrehozásával. Persze, ha a jövőbeli vendégek nem zavarják meg ezt a folyamatot."
8. Emlékezz mindent: jelszavak implantálása a kognitív memóriába
Mi az a kognitív memória? Hogyan lehet jelszót "implántálni" oda? És ez egyáltalán biztonságos? És miért van szükség ilyen trükkökre? Az ötlet az, hogy az általam leírt megközelítés alkalmazásával nem tudsz majd véletlenül felfedni jelszavakat – még kényszer hatására sem; miközben megőrzöd a hitelesítés lehetőségét a rendszerben.
A jelentés azzal kezdődik, hogy elmagyarázza, mi az a kognitív memória. Ezt követően ismerteti a nyílt és rejtett memória közötti különbséget. Továbbá tárgyalja a tudatos és tudattalan fogalmát. És azt is megmagyarázza, mi valójában ez a lényeg – a tudat. Leírja, hogyan kódolja, tárolja és vonja elő az információt a memóriánk. Ismerteti az emberi memória korlátait. Valamint azt is, hogyan tanul a memóriánk. A jelentés a modern kognitív memória kutatásokkal zárul, a jelszavak beépítése szempontjából.
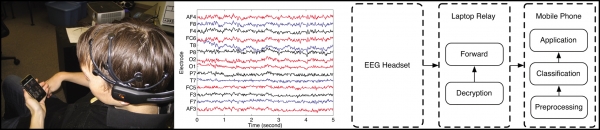
Bár az ambiciózus állítás, amely a prezentáció címébe került, nem fejeződött be teljes megoldással, a bemutató szerzője mégis több érdekes kutatást hozott fel, amelyek a megoldás küszöbén állnak. Különösen a Stanford Egyetem kutatása, amelynek témája ugyanez. Továbbá egy projekt a gyengénlátók számára készült ember-gép interfész fejlesztéséről – közvetlen agyi csatlakozással. A bemutató szerzője egy német kutatásra is hivatkozik, amelyben sikerült algoritmikus kapcsolatot létesíteni az agy elektromos jelei és a szóban forgó kifejezések között; az általuk kifejlesztett eszközzel szöveget lehet gépelni, pusztán a gondolataink révén. Egy másik érdekes kutatás, amelyre a bemutató hivatkozik – a neurotelefon, az agy és a mobiltelefon közötti interfész, vezeték nélküli EEG fejhallgatóval (Dartmouth College, USA).
Ahogy már említettük, az ambiciózus állítást a prezentáció címében a bemutató szerzője nem vitte teljes megoldásra. Azonban a bemutató szerzője megjegyzi, hogy a jelszó kognitív memóriába való implantálásának technológiája még nincs kész, de a rosszindulatú programok, amelyek megpróbálják azt onnan kinyerni – már léteznek.
9. És megkérdezte a kicsi: "Igazán azt hiszed, hogy a kibertámadásokat az energiahálózat ellen csak kormányzati hackerek végezhetik?"
Az áramellátás megszakítatlansága elsődleges fontosságú a mindennapi életünkben. Az elektromosságtól való függőségünk különösen nyilvánvalóvá válik, amikor az áramot kikapcsolják – akár csak rövid időre is. Ma már azt tartják, hogy a kibertámadások az energiahálózatokon rendkívül összetettek és csupán a kormányzati hackerek számára hozzáférhetők.
A szónok vitatja ezt a megszokott véleményt, és részletes leírást ad az energiahálózat elleni támadásról, amelynek költségei még a nem kormányzati hackerek számára is megfizethetőek. Bemutatja az interneten gyűjtött információkat, amelyek hasznosak lehetnek a célzott energiahálózat modellezéséhez és elemzéséhez. Ezenkívül elmagyarázza, hogyan lehet ezeket az információkat felhasználni – az elektromos hálózatok elleni támadások modellezésére világszerte.
A beszámolóban bemutatásra kerül egy kritikus sebezhetőség, amelyet a szónok észlelt a General Electric Multilin termékeiben, amelyek széles körben használtak az energetikában. A szónok leírja, hogyan tudta teljesen kompromittálni ezen rendszerekben használt titkosítási algoritmust. Ez az algoritmus a General Electric Multilin termékeiben a belső alrendszerek közötti biztonságos kommunikációra és e rendszerek kezelésére szolgál. Beleértve a felhasználók azonosítását és a privilegizált műveletekhez való hozzáférés biztosítását.
Ha a támadó megismeri a hozzáférési kódokat (az algoritmus kompromittálásának következtében), teljesen le tudja állítani az eszközt, és kikapcsolhatja az áramot az energiahálózat megadott szektoraiban; blokkolhatja az operátorokat. Ezenkívül a szónok bemutat egy távoli olvasási technikát, amely a kibertámadásra érzékeny berendezések által hátrahagyott digitális lábnyomokat mutatja be.
10. Az internet már tudja, hogy terhes vagyok
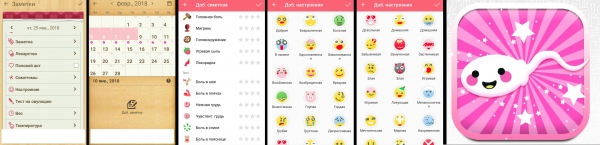
A női egészség hatalmas üzlet. A piacon rengeteg Android-alkalmazás található, amelyek segítenek a nőknek nyomon követni a havi ciklusukat, tudni, mikor a legnagyobb a teherbeesés valószínűsége, vagy nyomon követni a terhesség állapotát. Ezek az alkalmazások arra ösztönzik a nőket, hogy rögzítsék életük legintimebb részleteit, például a hangulatukat, a szexuális aktivitásukat, a fizikai aktivitásukat, a fizikai tüneteiket, a magasságukat, a testsúlyukat és még sok mást.
De mennyire bizalmasak ezek az alkalmazások, és mennyire biztonságosak? Hiszen ha egy alkalmazás ilyen intim részleteket őriz az életünkről, nem ártana, ha nem osztaná meg ezeket az adatokat másokkal; például egy baráti céggel (amely célzott reklámmal foglalkozik stb.) vagy egy rosszindulatú partnerrel/szülővel.
A előadó bemutatja a tucatnyi terhességet előrejelző és nyomon követő alkalmazás kibervédelmi elemzésének eredményeit. Felfedezte, hogy a hasonló alkalmazások többsége komoly kibervédelmi problémákkal küzd, különös figyelemmel a megbízhatóságra.
Forrás: habr.com
