

Üdvözlöm, barátok! Végre eljutottunk az utolsó, záró leckéhez a Check Point kezdőknek szóló kurzusban. Ma egy nagyon fontos témáról fogunk beszélni — Licencelés. Szeretném figyelmeztetni, hogy ez az óra nem egy kimerítő útmutató a hardverek vagy licenszek választásáról. Ez csupán a kulcsfontosságú pontok rövid összefoglalása, amelyet minden Check Point rendszergazdának tudnia kell. Ha komolyan foglalkoztat a licensz vagy eszköz kiválasztása, érdemes szakemberekhez fordulni, azaz hozzánk :). Nagyon sok buktató van, amiről rendkívül nehéz mesélni a kurzus keretein belül, és azokat egyből megjegyezni sem fog sikerülni.
Az óra teljesen elméleti lesz, így nyugodtan kikapcsolhatjátok a tesztszervereiteket és relaxáljatok. A cikk végén egy videóleckét találtok, ahol részletesebben beszélek mindenről.
A tűzfal licencelése
Kezdjük a biztonsági tűzfalak licencelési sajátosságainak ismertetésével. Ez mind a hardveres eszközökre, mind a virtuális megoldásokra vonatkozik. Tegyük fel, hogy úgy döntöttetek, hogy vásároltok egy tűzfalat. Hardvert vagy virtuális gépet „előfizetés” nélkül nem lehet egyszerűen vásárolni! Három különböző előfizetési opció létezik:
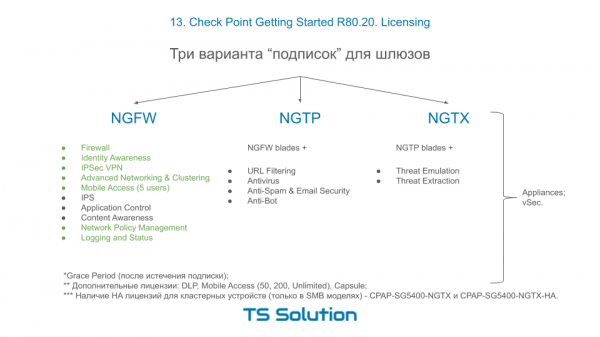
És most itt az első érdekes sajátosság! Eszközt vagy virtuális gépet csak NGTP vagy NGTX előfizetésekkel vásárolhattok. Amikor pedig megújítjátok az előfizetéseteket, akkor választhattok NGFW csomagot, ha nem szükségesek számotokra az AV, AB, URL, AS, TE és TX bővítmények. Ez egy ilyen helyzet. Az előfizetéseket egy, két vagy három évre lehet megvásárolni.
Meg tudom jósolni az első kérdést! “Mi történik, ha nem hosszabbítom meg az előfizetést?”. Külön zöld színnel jelöltem azokat a bővítményeket, amelyek MINDIG működni fognak, és NEM IGÉNYLENEK megújítást. Ezek az úgynevezett perpetuális bővítmények. A többi bővítmény, amely folyamatos frissítést igényel, egyszerűen leáll. Kivéve talán az IPS esetében a kulcsfontosságú aláírások maradnak érvényben (de ezek nagyon kevesen vannak). Ez mind a hardverekre, mind a virtuális megoldásokra, azaz a vSec-re vonatkozik.
Külön csoportként emeltem ki három bővítményt, amelyek nem tartoznak egyetlen csomaghoz sem, ezek: DLP, MAB és Capsule.
Azt is jegyezzétek meg, hogy ha klaszteres megoldást vásároltok, akkor a második eszközként olyan modellt válasszatok, amelynek HA (azaz Magas Elérhetőség) utótagja van. A képen van egy példa a 5400-as tűzfalra. Ez a tűzfalakról szólt. Most a menedzsment szerver.
A menedzsment szerver licencelése
Ahogy már az első leckékben is említettük, a Check Point bevezetésére két forgatókönyv létezik: Standalone (amikor a gateway és a menedzsment egy eszközön található) és Distributed (amikor a menedzsment szerver külön eszközre kerül). Azonban a lehetőségek itt nem érnek véget. Vizsgáljuk meg a menedzsment szerver telepítésének három tipikus forgatókönyvét:
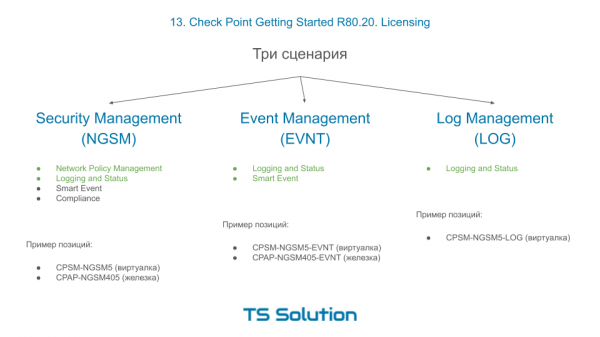
- Dedikált NGSM vásárlása. A legnépszerűbb lehetőség. Válasszon vagy egy Smart-1 hardvert, vagy egy virtuális gépet. Természetesen a választás attól függ, hogy hány gateway-t fog kezelni, például 5, 10, 25 stb. Ennek az eszköznek a telepítésével négy kulcsfontosságú bővítményt használhat a menedzsment szerverhez: NPM (azaz a politikák kezelése), Logging and Status (azaz a naplózás), Smart Event (Check Point SIEM, amely megadja nekünk az összes jelentést) és Compliance (ez a beállítások minőségi értékelése, akár valamilyen szabályozási követelménynek, például a PCI DSS-nek való megfelelésről, akár egyszerűen a legjobb gyakorlatokról van szó). Itt látható, hogy az NPM és LS bővítmények állandó bővítmények, azaz működni fognak előfizetési meghosszabbítás nélkül is, azonban a Smart Event és Compliance bővítmények csak az első évre járnak! A későbbiekben külön díj ellenében kell meghosszabbítani őket. Ez egy fontos szempont, ne feledje. És ha a Compliance bővítmény nélkül még meg lehet lenni, akkor a Smart Event mindenkinek szükséges.
- Dedikált Event Management server vásárlása KIEGÉSZÍTÉS a már meglévő szerverhez NGSM menedzsmenthez. Miért van erre szükség? A lényeg az, hogy a naplózási funkció és különösen a Smart Event jelentős rendszererőforrást igényel. Ha sok a napló, az igen jelentős lassuláshoz vezethet a szerveren menedzsmentben. Ezért gyakran alkalmazzák ezt a funkciót külön eszközre helyezve, a Smart-1 hardverre vagy újra csak egy virtuális gépre. Nagy integrációk esetén, ahol sok napló van, szinte mindig szükség van egy dedikált szerverre a Smart Eventhez. Ez képes naplókat fogadni. Így a menedzsment szervere csak a menedzsment funkcióit fogja ellátni. Ez jelentősen növeli a rendszer stabilitását és válaszidejét. Ahogy látható, ha dedikált Smart Event szervert vásárol, akkor ezeket a két bővítményt tartós használatra megkapja, még előfizetés meghosszabbítás nélkül is. 3-4 év távlatában ez anyagilag is kedvezőbb lehet, mint minden évben megvásárolni a Smart Event meghosszabbítását a hagyományos NGSM szerverhez.
- Dedikált Log management server, amely kiegészíti az NGSM és Smart Event szervereket. A lényeg gondolom érthető. Nagyon nagy mennyiségű napló esetén a naplózási funkciót egy külön szerverre is áthelyezhetjük. A dedikált Log szervernek is állandó licencje van, és nem igényel megújítást.
Oktatóvideó
Itt további információt talál a licencek kezeléséről és a Check Point technikai támogatásáról:

Forrás: habr.com
