

Folytatjuk az SMB CheckPoint új modellsorozatával kapcsolatos cikkek ciklusát, emlékeztetünk arra, hogy korábban már leírtuk az új modellek jellemzőit és lehetőségeit, a kezelés és adminisztrálás módjait. Ma a sorozat legnagyobb modelljének telepítési forgatókönyvét vizsgáljuk: CheckPoint 1590 NGFW. Az alábbiakban összefoglaljuk a cikk főbb pontjait:
- Az eszköz kicsomagolása (a tartozékok leírása, fizikai és hálózati csatlakozás).
- Az eszköz elsődleges inicializálása.
- Elsődleges beállítás.
- A munkaérték kiértékelése.
Az eszköz kicsomagolása
A berendezéssel való megismerkedés a csomagból való kivétellel, a tartozékok kibővítésével és az alkatrészek telepítésével kezdődik, kattints a spoilerre, ahol röviden bemutatjuk a folyamatot
NGFW 1590 szállítása
Röviden a tartozékokról:
- NGFW 1590;
- Tápadapter;
- 2 Wifi-antennák (2.4 GHz és 5 GHz);
- 2 LTE-antennák;
- Dokumentációs füzetek (rövid útmutató a kezdeti csatlakoztatáshoz, licencszerződés stb.)
A hálózati portokat és interfészeket tekintve itt minden modern lehetőség adott a forgalom átvitelére és az interakcióra, külön kiemelve a DMZ zónához tartozó portot, USB 3.0 a PC-hez való szinkronizáláshoz.
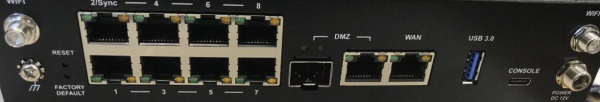
A 1590-es verzió frissített dizájnt, modern lehetőségeket kínál a vezeték nélküli kapcsolatra és a memória bővítésére: 2 hely a Micro/Nano SIM kártyák számára LTE módban. (erről az opcióról részletesen írunk egy következő cikkünkben, amely a vezeték nélküli csatlakozásokkal foglalkozik); SD-kártyahely.
A 1590 NGFW és más új modellek lehetőségeiről a ciklus cikkében olvashatsz a SMB CheckPoint megoldásairól szóló cikkek sorozatában. Most pedig kezdjük meg az eszköz elsődleges inicializálását.
Elsődleges inicializálás
Folyamatos olvasóinknak már tudniuk kell, hogy az SMB 1500 sorozatában egy új, 80.20 Embedded operációs rendszer található, amely frissített felhasználói felületet és továbbfejlesztett lehetőségeket kínál.
Az eszköz inicializálásának megkezdéséhez szükséges:
- Biztosítani kell az áramellátást a gateway számára.
- Csatlakoztassa a hálózati kábelt a számítógépből a LAN -1 portba a gateway-on.
- Opcióként az eszköz internethez való azonnali csatlakoztatását is lehetővé teheti a WAN portba való csatlakozással.
- Lépjen át a Gaia Embedded portálra:
Ha a korábban említett lépéseket végrehajtották, a Gaia portálra való belépéskor meg kell erősíteni a nem megbízható tanúsítványt, majd elindul a portál beállító varázslója:
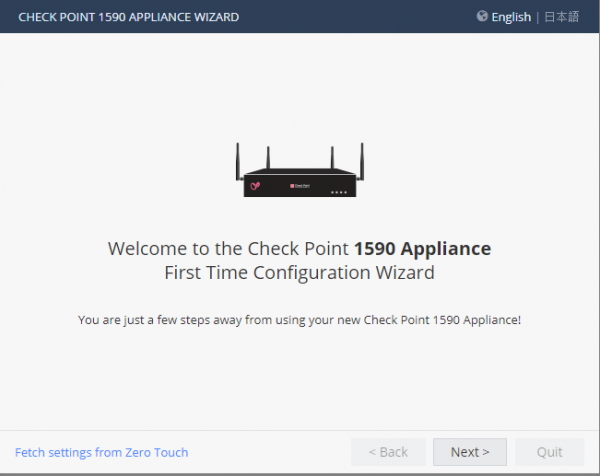
Üdvözli Önt egy oldal, amelyen az eszköz modelljét jelzik, folytassa a következő részre:
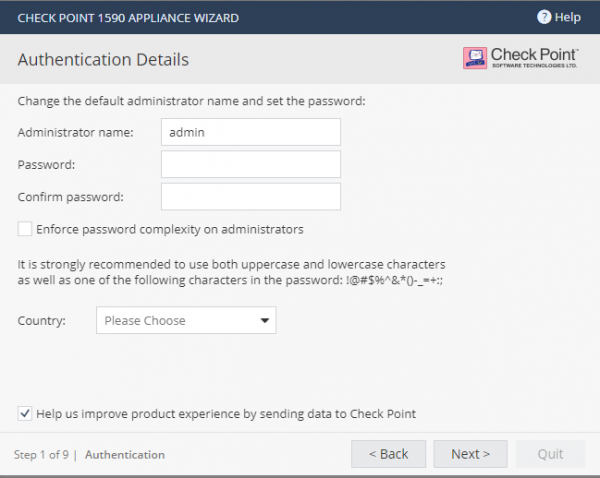
Javasolni fogják, hogy hozzon létre egy fiókot a bejelentkezéshez, lehetőség van magas jelszókövetelmények beállítására az adminisztrátor számára, meg kell adni az országot, ahol a gateway-t használni fogja.
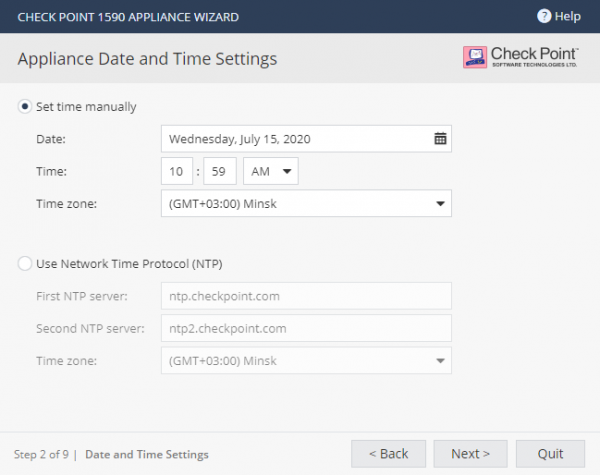
A következő ablak a dátum és idő beállításairól szól, lehetőség van manuális megadása vagy a cég NTP-szerverének használatára.
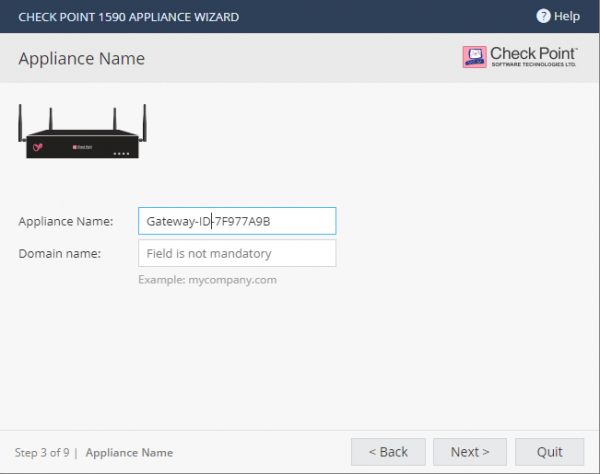
A következő lépés az eszköz nevének megadása és a cég domaine a gateway internetes szolgáltatásainak helyes működése érdekében.
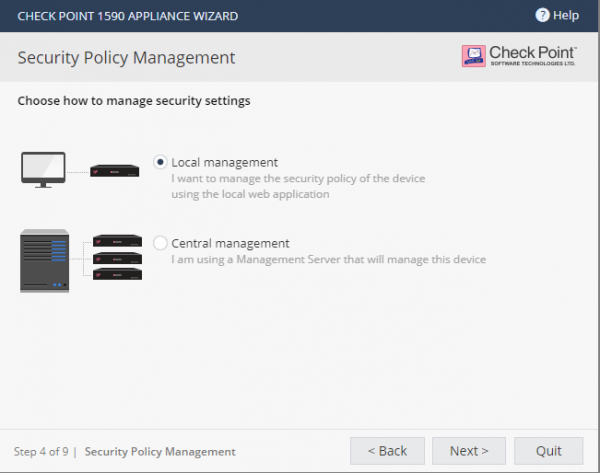
A következő lépés a NGFW kezelésének módjának kiválasztásáról szól, itt figyelembe kell venni:
- Helyi kezelés. Ez a helyi kezeléshez elérhető lehetőség a Gaia Portál weboldalán keresztül.
- Központi kezelés. Ez a kezelés magában foglalja a szinkronizálást egy dedikált CheckPoint kezelőserverrel, a Smart1-Cloud felhővel vagy az SMP-vel (SMB-hez szánt menedzsment szolgáltatás).
A cikk keretein belül a Helyi kezelés módszerére térünk ki, megadhatja a szükséges módszert. A dedikált kezelőserverrel való szinkronizálás folyamatának megismerésére javasolt a TS Solution által elkészített CheckPoint Getting Started képzési ciklusból.
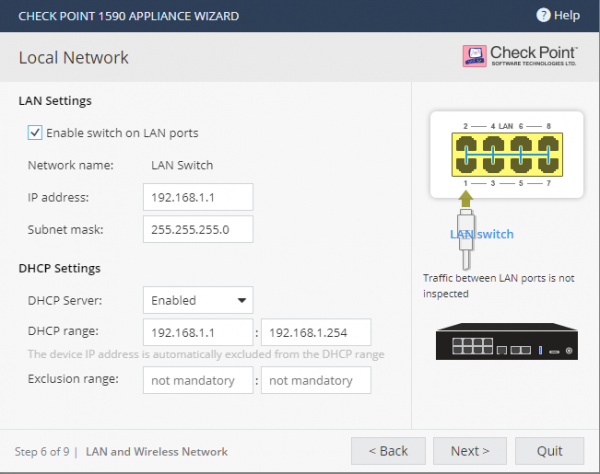
Ezután egy ablak fog megjelenni, amely meghatározza a gateway interfészek működési módját:
- A Switch mód azt jelenti, hogy az alhálózat hozzáférhető az egyik interfészen a másik interfész alhálózatához.
- A Disable Switch mód соответственно letiltja a Switch módot, minden port külön hálózati szegmensként irányítja a forgalmat.
Ezenkívül meg kell adni a DHCP címek tartományát, amelyeket a gateway helyi interfészeire való csatlakozáskor használni fognak.
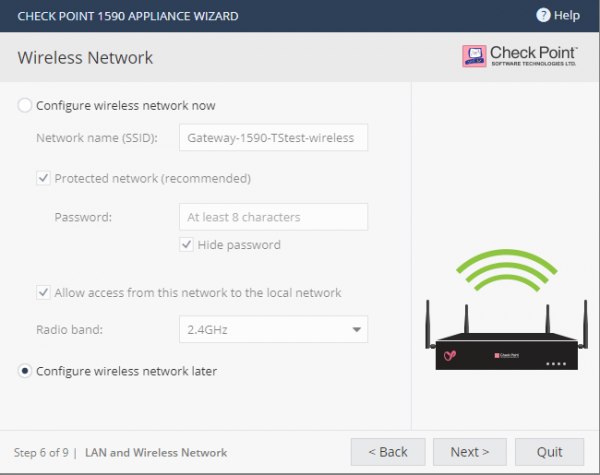
A következő lépés a gateway vezeték nélküli üzemmódjának beállítása, ezt az aspektust egy ciklus cikkében részletesen meg fogjuk vizsgálni, ezért a beállítást elhalasztottuk. Ön viszont létrehozhat egy új vezeték nélküli hozzáférési pontot, beállíthat egy jelszót a csatlakozáshoz és meghatározhatja a vezeték nélküli csatorna működési módját (2.4 GHz vagy 5 GHz).
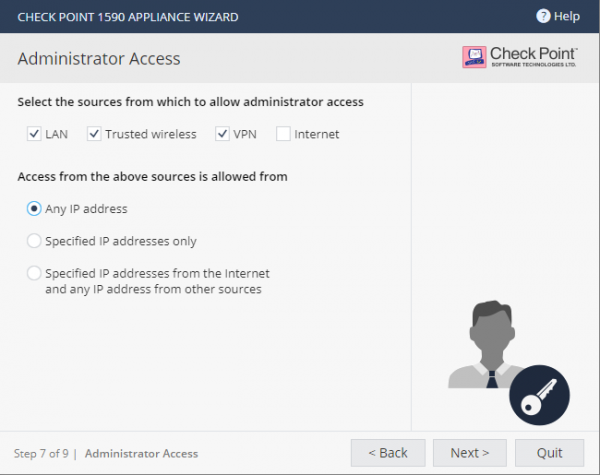
A következő lépésben a vállalat adminisztrátorai számára hozzáférési beállításokat fogunk javasolni. Alapértelmezés szerint a hozzáférés engedélyezve van, ha a kapcsolat a következőkből származik:
- A vállalat belső hálózata
- Megbízható vezeték nélküli hálózat
- VPN alagút
Alapértelmezés szerint a hálózati átjáróhoz való online csatlakozás lehetősége le van tiltva, ez nagy kockázatokkal jár, és indokolt esetben javasolt a bekapcsolása, ellenkező esetben a példánk szerint ajánlott hagyni. Emellett lehetőség van arra is, hogy megadja, mely IP-címek engedélyezettek az átjáróhoz való csatlakozáshoz.
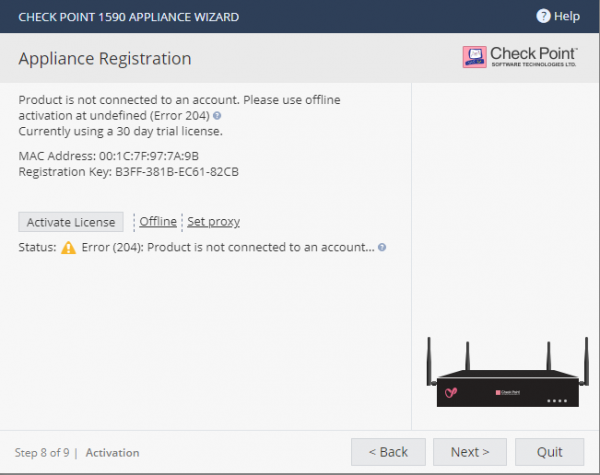
A következő ablak a licencek aktiválásáról szól, az eszköz kezdeti inicializálásakor 30 napos próbaverziót fog kapni. Két rendelkezésre álló aktiválási mód van:
- Ha van internetkapcsolat, a licencek automatikusan aktiválódnak.
- Ha offline aktiválja a licenceket, a következőt kell tennie: töltse le a licencet a UserCenterből, regisztrálja az eszközét egy különleges . Ezek után mindkét esetben manuálisan kell importálnia a letöltött licencet.
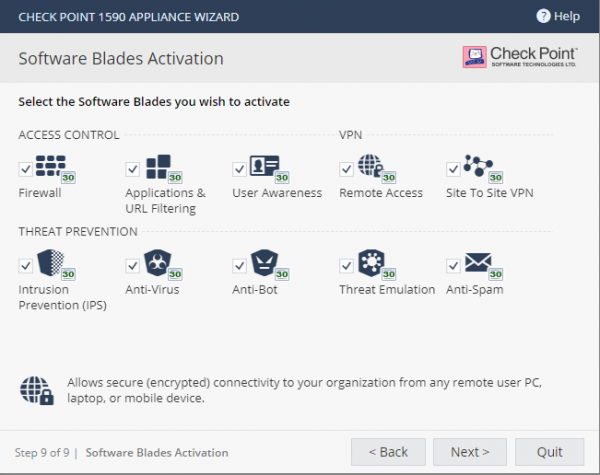
Végül az utolsó ablak a beállító varázslóban lehetőséget ad arra, hogy válassza ki az aktiválni kívánt blade-eket; megjegyezzük, hogy a QOS blade csak a kezdeti inicializálás után aktiválható. A végén egy befejező ablaknak kell megjelennie, amely összegzi beállításait.
Kezdeti beállítás
Először is javasoljuk, hogy ellenőrizze a licencek állapotát, ez határozza meg a további beállításokat. Lépjen a "HOME" → "License" fülre:
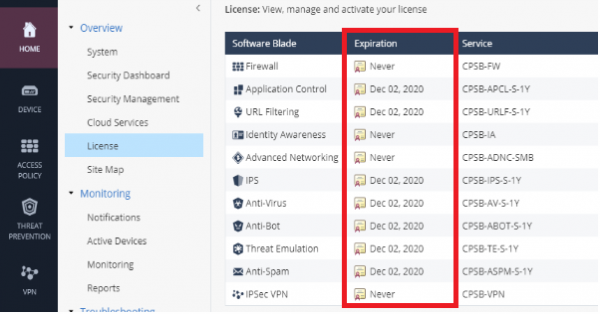
Ha a licencek aktiválva vannak, azonnal frissítsen a legújabb elérhető firmware-re; ehhez lépjen a "DEVICE" → "System Operations" fülre:
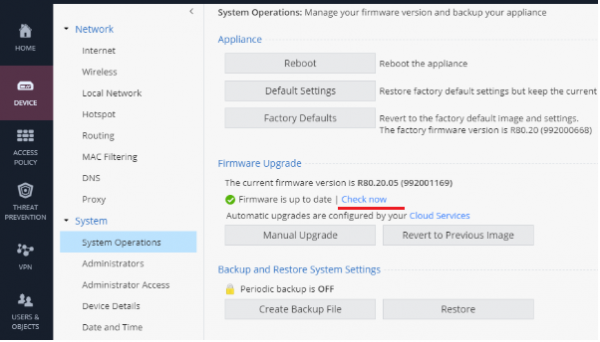
A rendszerfrissítések a Firmware Upgrade részben találhatók. A mi esetünkben a legújabb és aktuális firmware verzió van telepítve.
Ezután röviden szeretném bemutatni a blade-ek képességeit és beállításait. Logikailag két részre osztható: Hozzáférési szintű politikák (Tűzfal, Alkalmazásellenőrzés, URL szűrés) és Fenyegetésmegelőzés (IPS, Víruskeresés, Anti-Bot, Fenyegetés Emuláció).
Lépjünk az Access Policy → Blade Control fülre:
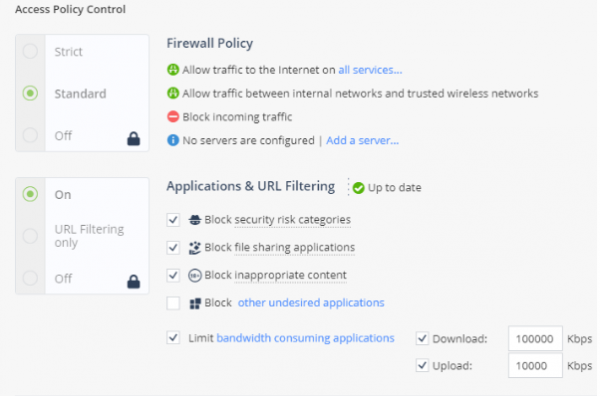
Alapértelmezés szerint a STANDARD mód van használatban, amely engedélyezi: a kimenő forgalmat az interneten, a helyi hálózaton belüli forgalmat, de blokkolja az internetből származó bejövő forgalmat.
A bleyb alkalmazások és URL-szűrés esetében alapértelmezés szerint blokkolva vannak a magas kockázatú weboldalak, valamint a fájlmegosztó alkalmazások (Torrent, File Storage stb.). Továbbá lehetőség van a weboldalak kategóriáinak kézi blokkolására is.
Hangsúlyozzuk a felhasználói forgalom opcióját, az "Limit bandwidth consuming applications" lehetőséggel, amellyel korlátozhatjuk a forgalom sebességét a csoportos alkalmazások esetében.
Ezután megnyitjuk a Politika szakaszt, ahol alapértelmezés szerint a szabályok automatikusan generálódnak a korábban leírt beállítások szerint.
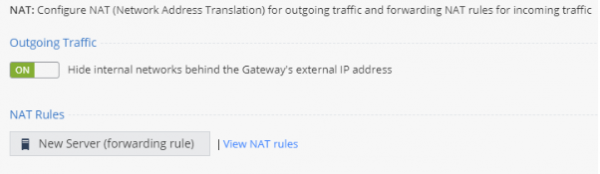
A NAT szakasz alapértelmezés szerint a Global Hide Nat Automatic módban működik, tehát minden belső hosztnak hozzáférése van az internethez egy nyilvános IP-címen keresztül. Lehetőség van a NAT szabályok kézi megadására a webalkalmazásainak vagy szolgáltatásainak közzétételéhez.
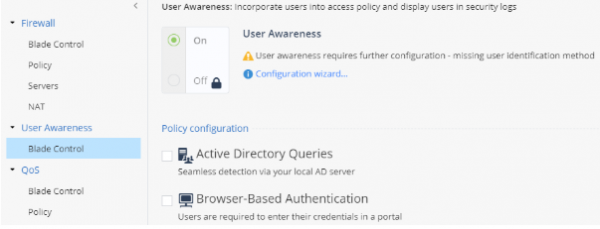
Ezután a felhasználói hitelesítés szakasza következik, ahol két lehetőség áll rendelkezésre: Active Directory lekérdezések (integráció az Ön AD-jával), Böngészőalapú hitelesítés (a felhasználónak meg kell adnia a domainhez tartozó hitelesítő adatokat a portálon).
Külön érdemes foglalkozni az SSL-ellenőrzéssel, amelynek részesedése a globális HTTPS-forgalomban folyamatosan növekszik. Nézzük meg, hogy milyen lehetőségeket kínál a CheckPoint az SMB megoldások számára, ehhez lépjünk az SSL-Inspection → Politika szakaszba:
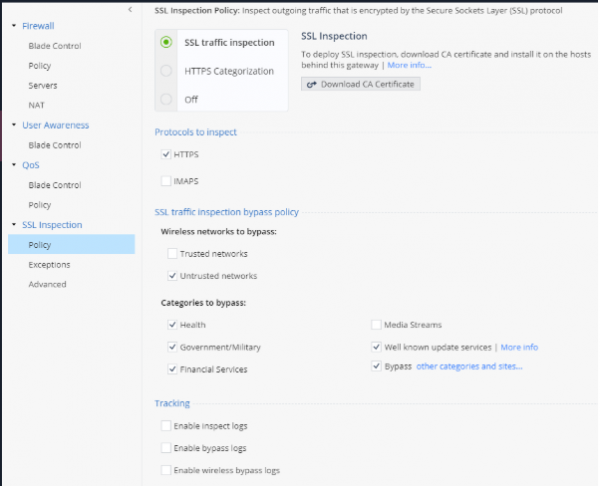
A beállítások között lehetőség van az HTTPS-forgalom ellenőrzésére, szükséges importálni a tanúsítványt és elhelyezni azt a megbízható tanúsítványok közé a végfelhasználói gépeken.
Kényelmes opció a már előre telepített kategóriák BYPASS módja, ez jelentősen időt takarít meg az ellenőrzés aktiválásakor.
A tűzfal/alkalmazás szintjén végzett szabályok beállítása után a biztonsági politikák finomhangolására kell áttérni (Threat Prevention), ehhez lépjünk a megfelelő szakaszba:
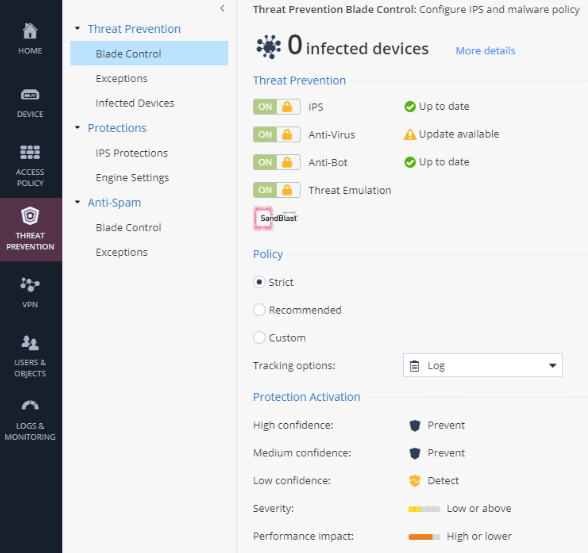
A megnyitott oldalon láthatjuk az engedélyezett bleybeket, a szignatúrák és adatbázisok frissítési állapotát. Ezenkívül választhatunk egy profilt a hálózati perem védelmére, megjelenítve a megfelelő beállításokat.
A külön szakasz, az "IPS Protections" lehetővé teszi a biztonsági szignatúrákhoz kapcsolódó műveletek konfigurálását.
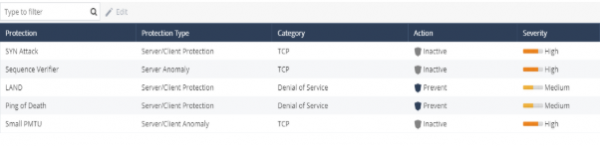
Nemrégiben a blogunkban írtuk a Windows Server számára – SigRed. Ellenőrizzük a meglétét a Gaia Embedded 80.20-ban, beírva a "CVE-2020-1350" lekérdezést.
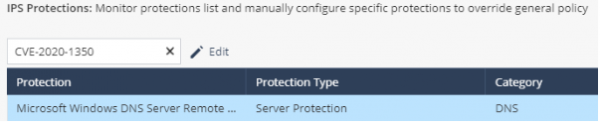
Ezen a szignatúrán bejegyzés található, amire egy cselekvés alkalmazható. (alapértelmezés szerint Prevent, ha a veszélyességi szint - Kritikus). Ennek megfelelően, ha SMB megoldással rendelkezik, nem lesz hiány az frissítésekből és támogatásból, ez egy teljes értékű NGFW megoldás, amely 200 főig alkalmas a fiókirodák számára a CheckPoint-tól.
Működési értékelés
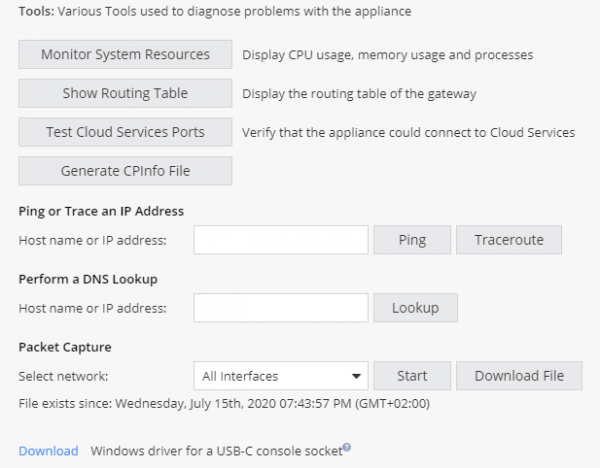
A cikk végén szeretném hangsúlyozni, hogy vannak eszközök a problémák elhárítására a kezdeti inicializálás és az SMB megoldás beállítása után. A "HOME" → "Tools" részlegbe léphet. Lehetséges opciók:
- rendszererőforrások nyomon követése;
- útválasztási táblázat;
- CheckPoint felhőszolgáltatások elérhetőségének ellenőrzése;
- CPinfo generálása;
Emellett elérhetőek a beépített hálózati parancsok: Ping, Traceroute, Traffic Capture.
Tehát ma megvizsgáltuk és tanulmányoztuk az NGFW 1590 kezdeti csatlakozását és beállítását, hasonló lépéseket fog végrehajtani a Checkpoint 1500-as sorozatának összes modelljénél. A rendelkezésre álló opciók nagy variabilitást mutattak a beállítások terén, támogatják a modern forgalomvédelmi módszereket a hálózat peremén.
Jelenleg a CheckPoint megoldásai, amelyek kis irodák és fiókirodák védelmét szolgálják (200 főig), széleskörű eszközválasztékkal rendelkeznek, és a legújabb technológiákat alkalmazzák (felhőkezelés, SIM-kártyák támogatása, memória bővítése SD-kártyákkal stb.). Továbbra is tájékozódjon és olvassa a TS Solution cikkeket, tervezünk további részeket az SMB CheckPoint NGFW családról, viszontlátásra!
. kövessék a frissítéseket (, , , , ).
Forrás: habr.com
