

Folytatjuk, hogy bemutassuk Önnek a világot, amely harcol a phishing ellen, tanulmányozza a szociális mérnöki alapokat, és nem felejti el oktatni munkatársait. Ma vendégünk a Phishman termék. Ő az egyik partnere a TS Solution-nak, amely automatizált tesztelési és munkatársi képzési rendszert biztosít. Röviden a koncepciójáról:
A konkrét munkatársak képzési igényeinek felmérése.
Gyakorlati és elméleti tanfolyamok a munkatársak számára a tanulási portálon.
Rugalmas automatizálási rendszer.
Bevezetés a termékbe
Cég 2016 óta fejleszt olyan szoftvereket, amelyek a munkatársak tesztelési és képzési rendszeréhez kapcsolódnak a nagyvállalatok számára a kiberbiztonság területén. Az ügyfelek között különböző iparágak képviselői szerepelnek: pénzügyi, biztosítási, kereskedelmi, nyersanyag- és ipari óriások — a M.Video-tól a Roszatomig.
Ajánlott megoldások
A Phishman különböző vállalatokkal együttműködik (kicsi vállalkozásoktól a nagyvállalatokig), elsődlegesen elegendő, ha 10 munkatárs van. Megvizsgáljuk az árazási és licencelési politikát:
Kisvállalkozások számára:
A) — a termék verziója 10-249 munkatárssal, a licenc kezdő ára 875 rubeltől. Tartalmazza az alapmodulokat: információgyűjtés (tesztes phishing e-mailek küldése), oktatás (3 alapkövetelmény az információbiztonságról), automatizálás (a tesztelés általános beállítása).
B) — a termék verziója 10-999 munkatárssal, a licenc kezdő ára 1120 rubeltől. A Lite verzióhoz képest lehetősége van szinkronizálni a vállalati AD-szerverével, az oktatási modul 5 kurzust tartalmaz.
Nagyvállalatok számára:
A) – ebben a megoldásban nincs korlátozva a munkavállalók száma, biztosítva van a személyzet tudatosságának növelésére irányuló komplex folyamat az információbiztonság terén bármilyen méretű cég számára, testre szabott tanfolyamok lehetőségével a megrendelő és a vállalkozás igényei szerint. Elérhető az AD, SIEM, DLP rendszerekkel való szinkronizálás a munkavállalók információinak gyűjtésére és azon felhasználók azonosítására, akiknek szükségük van képzésre. Támogatja a már meglévő távoktatási rendszerhez (TOS) való integrációt, a díjszabás tartalmaz 7 alapvető információbiztonsági tanfolyamot, 4 haladó és 3 játékos képzést. Emellett elérhető egy érdekes lehetőség oktatási támadás végrehajtására USB-meghajtók (flash meghajtók) segítségével.
B) – a kibővített változat tartalmazza az Enterprise összes lehetőségét, lehetőséget ad saját csatlakozók és jelentések fejlesztésére (a Phishman mérnökeinek segítségével).
Ezért a termék rugalmasan testre szabható a konkrét üzleti igényekhez és integrálható a meglévő információbiztonsági oktatási rendszerekbe.
Bevezetés a rendszerbe
A cikk írásához egy következő jellemzőkkel rendelkező modellt telepítettünk:
Ubuntu Server 16.04-es verziótól.
4 GB RAM, 50 GB merevlemez-terület, 1 GHz-es vagy annál nagyobb órajellel rendelkező processzor.
Windows szerver DNS, AD, MAIL szerepkörrel.
Összességében a készlet standard, nem igényel nagy erőforrásokat, különösen mivel az AD-szerver általában már rendelkezésre áll. Telepítéskor egy Docker-konténer kerül telepítésre, amely automatikusan beállítja a hozzáférést a kezelői és oktatási portálhoz.
A spoiler alatt a Fishman tipikus hálózati ábrája
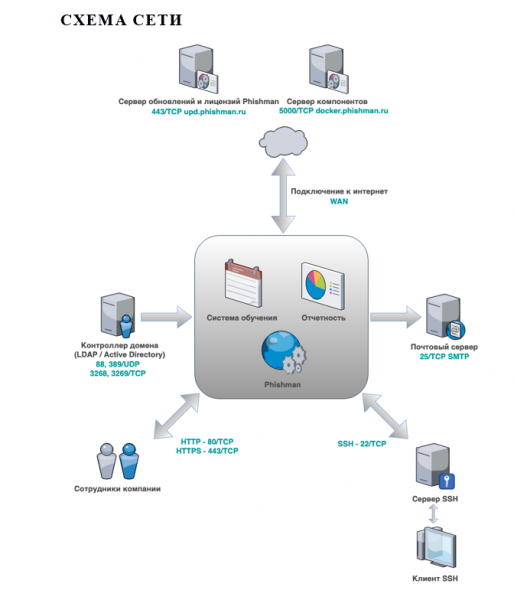 Tipikus hálózati ábra
Ezután megismerkedünk a rendszer felületével, az adminisztrációs lehetőségekkel, és természetesen a funkciókkal.
Belépés az adminisztrációs portálra
A Phishman adminisztrációs portál a vállalat osztályainak és munkatársainak listájának kezelésére szolgál. Itt indíthatók a phising e-mailek terjesztésére irányuló támadások (a képzés keretein belül), az eredmények jelentésekben kerülnek összegzésre. Az IP-címen vagy a megadott domain néven érhető el, amit a rendszer telepítésekor ad meg.
 Bejelentkezés a Phishman portálra
A kezdőoldalon kényelmes widgetek lesznek elérhetők a munkatársaid statisztikáival kapcsolatban:
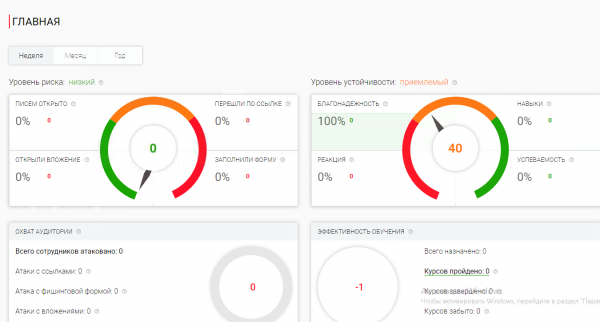 A Phishman portál kezdőlapja
Munkatársak hozzáadása a kölcsönhatásokhoz
A főmenüből át lehet lépni a „Munkatársak” részre, hol található a cég összes dolgozójának listája osztályok szerinti bontásban (kézzel vagy AD-n keresztül). Ide kerülnek az adatkezelési eszközök, lehetőség van a struktúra megszervezésére a létszám szerint.
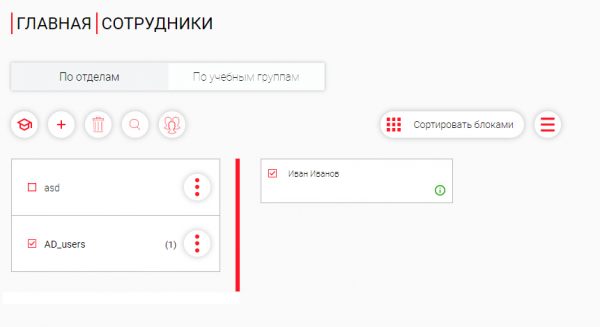 Felhasználói vezérlőpult
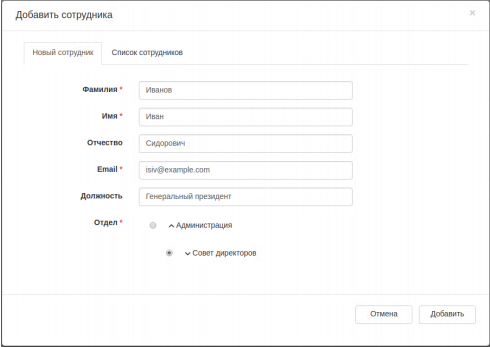 Munkavállaló létrehozása űrlap
Opcionálisan: elérhető az AD integráció, ami lehetővé teszi az új munkavállalók képzési folyamatának kényelmes automatizálását és a statisztikák vezetését.
Munkavállalók képzésének megkezdése
Miután hozzáadta a cég dolgozóinak adatait, lehetőség nyílik elküldeni őket képzési kurzusokra. Mikor lehet ez hasznos:
új munkavállaló;
tervezett képzés;
sürgős kurzus (van információs alap, figyelmeztetni kell).
A beiratkozás elérhető mind egyéni munkavállalók, mind egy egész osztály számára.
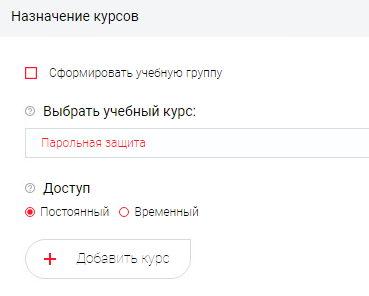 Képzési kurzus kialakítása
Hol vannak az opciók:
képzési csoport létrehozása (felhasználók összefogása);
képzési kurzus választása (a licenc alapján meghatározott szám);
hozzáférés (állandó vagy ideiglenes, dátumok megjelölésével).
Fontos!
Első kurzusra való beiratkozáskor a munkavállaló egy e-mailt kap a belépési adataival a Képzési Portálra. A meghívó felülete – sablon, amely az Ügyfél belátása szerint módosítható.
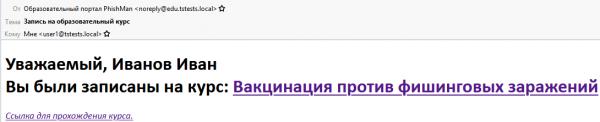 Meghívó e-mail minta a képzésre
Ha rákattint a linkre, a munkavállaló a tanulási portálra kerül, ahol automatikusan nyomon követik a fejlődését, és ez megjelenik a Phishman adminisztrátorának statisztikáiban.
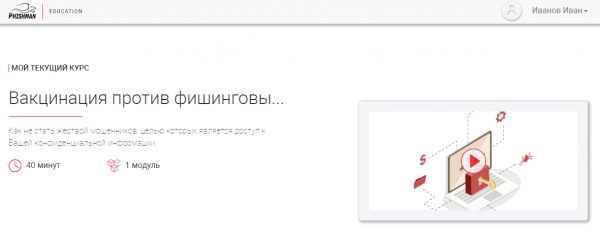 Példa a felhasználó által elindított kurzusra
Munka a támadási sablonokkal
A sablonok lehetővé teszik célzott képzési phishing levelek küldését, fókuszálva a szociális mérnökségre.
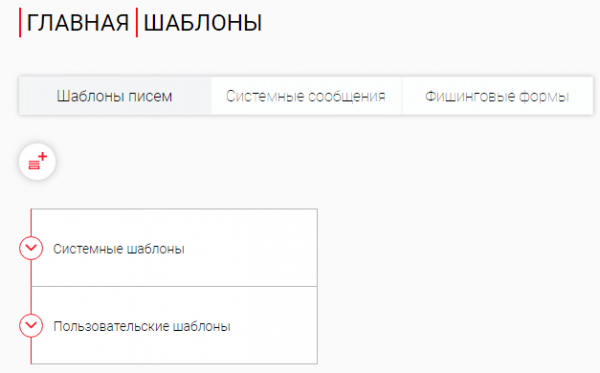 A „Sablonok” szakasz
A sablonok kategóriákon belül találhatók, például:
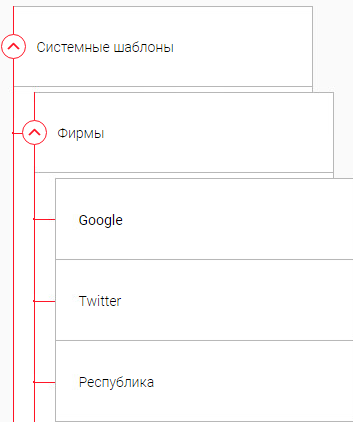 Keresési fül beépített sablonok különböző kategóriákból
Minden kész sablonról információ áll rendelkezésre, beleértve a hatékonyságáról is.
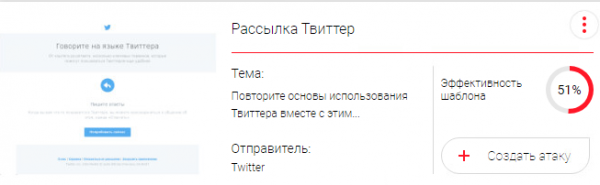 A „Twitter Kampány” sablon példája
Érdemes megemlíteni a saját sablonok létrehozásának kényelmét is: elegendő a szöveget lemásolni az e-mailből, és az automatikusan HTML-kóddá alakul.
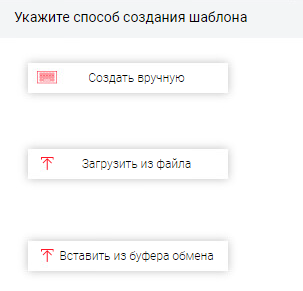
Megjegyzés:
ha visszatér a tartalomhoz , akkor kézzel kellett kiválasztanunk a sablont a phishing támadás előkészítéséhez. A Phishman Enterprise megoldásában számos beépített sablon található, és támogatják a saját sablonok készítésére szolgáló kényelmes eszközöket is. Ezen kívül a szállító aktívan támogatja az ügyfeleket, és segíthet egyedi sablonok hozzáadásában, ami sokkal hatékonyabbnak bizonyul.
Általános beállítások és segítség
A "Beállítások" részben a Phishman rendszer paraméterei a jelenlegi felhasználó hozzáférési szintje szerint változnak (a sablon korlátozásai miatt ezek teljes mértékben nem voltak elérhetők számunkra).
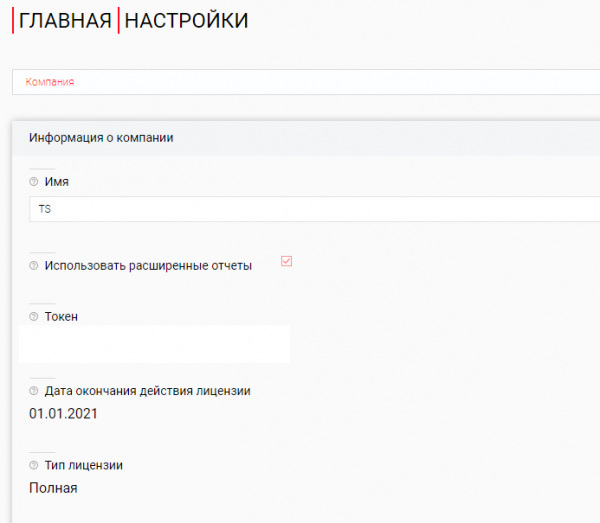 A "Beállítások" rész felülete
Röviden felsoroljuk a beállítási lehetőségeket:
hálózati paraméterek (levélküldő szerver címe, port, titkosítás, hitelesítés);
képzési rendszer kiválasztása (támogatott az integráció más LMS rendszerekkel);
küldési és képzési sablonok szerkesztése;
e-mail címek tiltólistája (fontos lehetőség a phishing kampányból való kizárásra, például a cégvezetők számára);
felhasználók kezelése (hozzáférési fiókok létrehozása, szerkesztése);
frissítés (státusz megtekintése és ütemezés).
Az adminisztrátorok számára hasznos lehet a "Segítség" rész, amelyben hozzáférés van a felhasználói kézikönyvhez, amely részletesen bemutatja a Phishman használatát, a támogatási szolgáltatás elérhetősége és a rendszer állapotának információi.
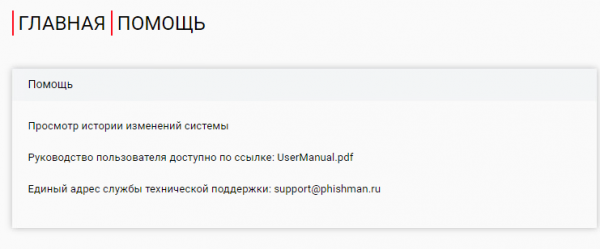 A "Segítség" rész felülete
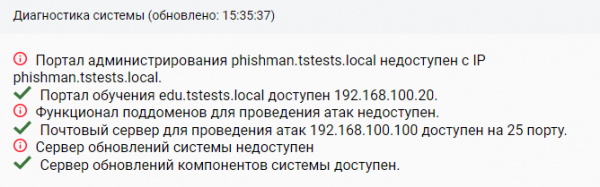 A rendszer állapotának információi
Támadás és képzés
A rendszer alapfunkcióinak és beállításainak áttekintése után képző támadást fogunk végrehajtani, ehhez megnyitjuk az "Támadások" részt.
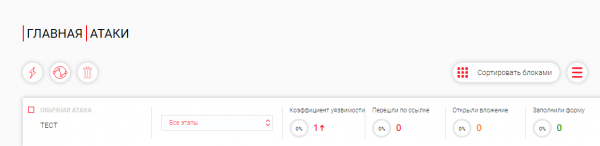 A "Támadások" kezelőfelület
Itt megismerkedhetünk a már végrehajtott támadások eredményeivel, újakat hozhatunk létre, stb. Leírjuk a kampány indításának lépéseit.
A támadás indítása
1) Az új támadást "adatlopásnak" nevezzük el.
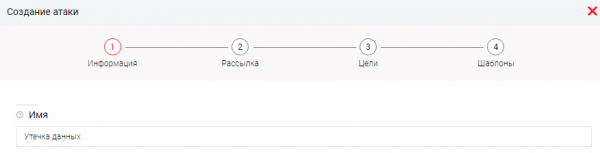
Határozzuk meg a következő beállításokat:
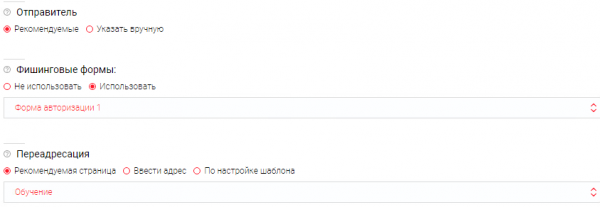
Ahol:
Feladó → a küldő domain megadása (alapértelmezés szerint a szállítótól).
Adathalász űrlapok → a sablonokban felhasználva a felhasználóktól történő adatgyűjtés próbálkozása érdekében, ugyanakkor csak a beírás ténye rögzítésre kerül, az adatok nem kerülnek mentésre.
Átirányítás → megadja a átirányítást arra az oldalra, ahova a felhasználó átkerül.
2) A küldés szakaszában a támadás terjesztési módját adjuk meg.
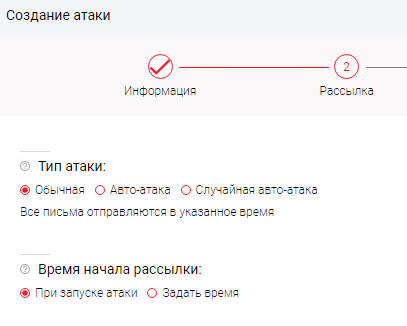
Ahol:
Támadástípus → meg kell adni, hogy mennyi ideig fog tartani a támadás. (az opció magában foglalja a nem egyenletes küldési módot stb.)
A küldés kezdési ideje → meg kell adni az üzenetek küldésének kezdési időpontját.
3) A "Célok" szakaszban meg kell adni az alkalmazottakat osztályok szerint vagy egyénileg
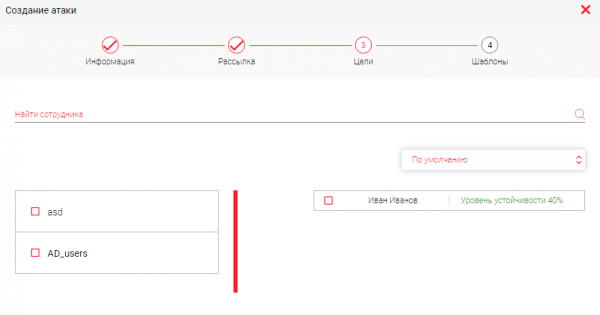
4) Ezt követően megadjuk az általunk érintett támadási sablonokat:
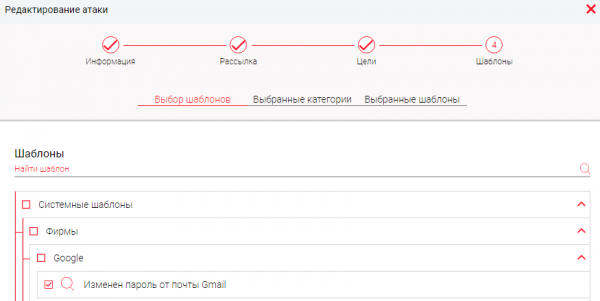
Tehát, a támadás indításához a következőkre van szükség:
a) támadási sablon létrehozása;
b) küldési mód meghatározása;
c) célok kiválasztása;
d) a phishing e-mail sablon meghatározása.
A támadás eredményeinek ellenőrzése
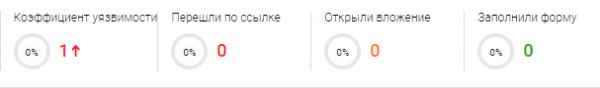
Kezdetben a következőket látjuk:
A felhasználó számára egy új e-mail üzenet látható:

Ha kinyitjuk:
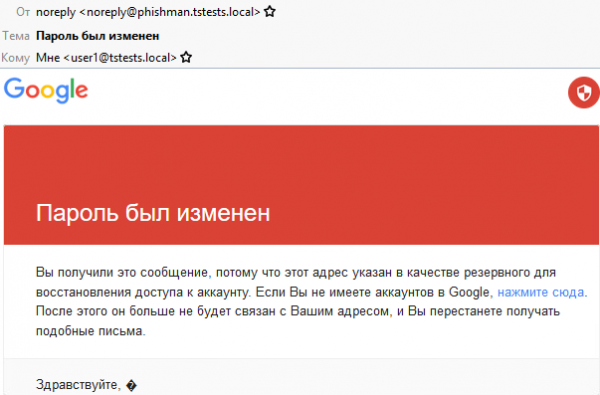
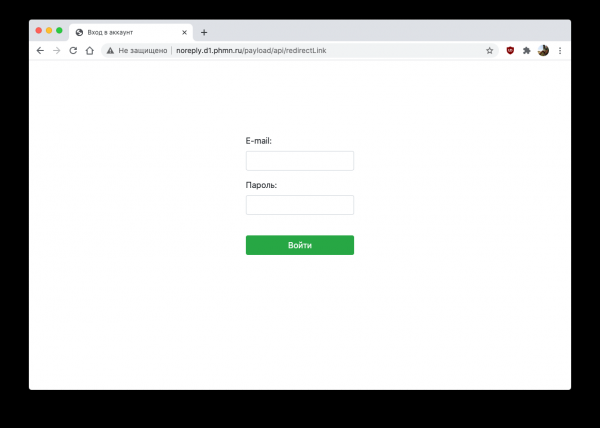
Ha a linkre kattintunk, azt kérik, hogy adjuk meg az e-mail fiók adatait:
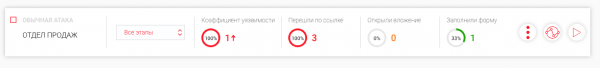
Eközben a támadás statisztikáit is nézzük:
Fontos!
A Phishman politika szigorúan betartja a jogi és etikai normákat, ezért a felhasználó által megadott adatok sehol sem kerülnek mentésre, csak a szivárgás ténye kerül rögzítésre.
Jelentések
Minden, amit korábban tettünk, különféle statisztikákkal és információkkal kell alátámasztani az alkalmazottak felkészültségi szintjéről. A figyelemmel kíséréshez külön "Jelentések" szakasz áll rendelkezésre.
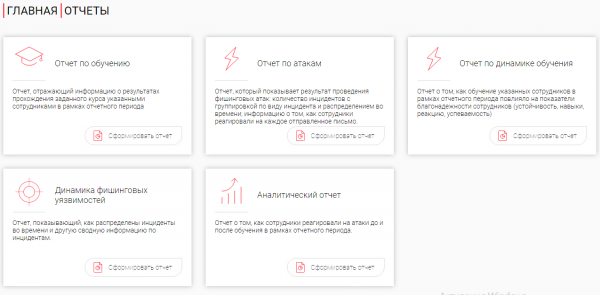
Ez tartalmazza:
A képzésről szóló jelentés, amely a tanfolyamon elért eredmények információit tükrözi az adott jelentési időszakban.
A támadásokról szóló jelentés, amely a phishing támadások lebonyolításának eredményét mutatja (esetek száma, időbeli eloszlás stb.).
A tanulás dinamikájáról szóló jelentés, amely a munkavállalók teljesítményét tükrözi.
A phishing sebezhetőségek dinamikájáról szóló jelentés (összesített információ az esetekről).
Elemző jelentés (a munkavállalók reakciója az eseményekre a történtek előtt/után).
Jelentéssel való munka
1) Válasszuk az "Jelentés létrehozása" lehetőséget.
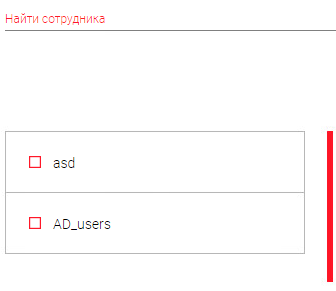
2) Adjuk meg az osztályt/munkavállalókat a jelentés létrehozásához.
3) Válasszuk ki az időszakot
4) Adjuk meg az érdekes tanfolyamokat
5) Készítsük el a végső jelentést
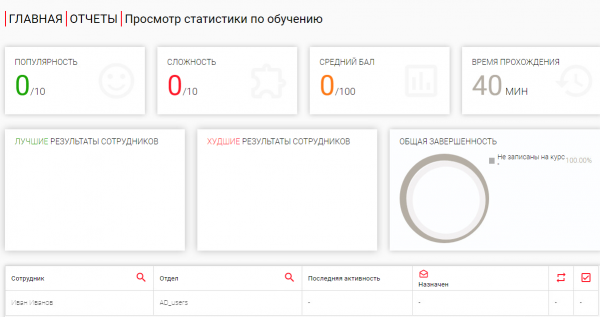
Így a jelentések kényelmes formában tükrözik a statisztikát és nyomon követik a képzési portál munkájának eredményeit, valamint a munkavállalók viselkedését.
A tanulás automatizálása
Külön érdemes megemlíteni az automatikus szabályok létrehozásának lehetőségét, amelyek segítenek az adminisztrátoroknak beállítani a Phishman működésének logikáját.
Automatikus forgatókönyv írása
A beállításhoz át kell lépni a "Szabályok" szakaszba. A következő lehetőségek állnak rendelkezésre:
1) Adja meg a nevét és határozza meg a feltételek ellenőrzésének időpontját.
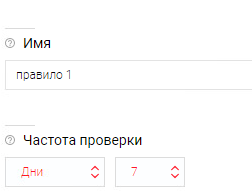
2) Hozzunk létre eseményt az egyik forrásból (Felelőtlen link, Képzés, Felhasználók), ha több van, logikai operátort (ÉS / VAGY) használhatunk.
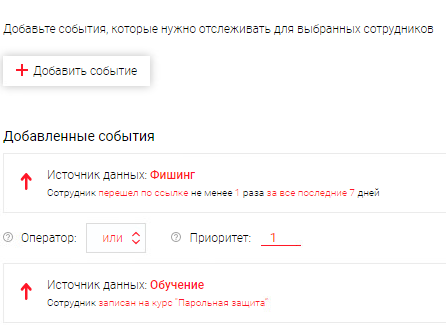
Példánkban a következő szabályt hoztuk létre: "Ha a felhasználó kártevő hivatkozásra kattint egy phishing támadásunk során, automatikusan be lesz jegyezve a tanfolyamra, e-mailben meghívót kap, és nyomon követjük a haladását."
Opcionálisan:
—> Támogatott a különböző források szerinti szabályok létrehozása (DLP, SIEM, Antivirusok, Személyzeti osztályok stb.).
Forgatókönyv: "Ha a felhasználó érzékeny információt küld, a DLP rögzíti az eseményt, és az adatokat a Phishman-nek küldi, ahol a szabály életbe lép: oktatási kurzust rendelni a bizalmas információk kezelésével foglalkozó munkatársnak."
Így az adminisztrátor lecsökkentheti a rutinfeladatok egy részét (munkatársak küldése képzésre, tervezett támadások lebonyolítása stb.).
Összegzésként
Ma megismertük az orosz megoldást az alkalmazottak tesztelésének és képzésének automatizálására. Segít a cégnek az 187-FZ, PCI DSS, ISO 27001 megfelelésének előkészítésében. A Phishman képzésének előnyei közé tartozik:
Kurzusok testreszabása - lehetőség a kurzusok tartalmának módosítására;
Márkázás - digitális platform létrehozása a vállalati szabványainak megfelelően;
Offline működés - saját szerveren történő telepítés;
Automatizálás - szabályok (forgatókönyvek) létrehozása az alkalmazottak számára;
Jelentés - statisztika az érdekes eseményekről;
Rugalmas licencelés - 10 felhasználótól támogatott.
Ha érdekli ez a megoldás, mindig fordulhat hozzánk, , segítünk a pilot program megszervezésében, és konzultálunk a Phishman képviselőivel. Ma ennyit, tanuljon önállóan és készítse fel munkatársait, viszontlátásra!
Forrás: habr.com
