

Jó napot kívánok, barátok! Ma folytatom a ciklust, amely a szól a vállalati hálózatok tervezéséről.
A cikkben igyekszem lehetőség szerint röviden:
- leírni a moduláris megközelítést a vállalati hálózat tervezéséhez,
- megfontolni egyike a legfontosabb modulok építési típusait a vállalatok hálózatában — az alap hálózatot (ip-campus),
- leírni a hálózat kritikus pontjainak redundálási lehetőségeit,
- egy absztrakt példán keresztül megtervezni/frissíteni egy kisebb vállalati hálózatot,
- válasszon Extreme switch-eket a megtervezett hálózat megvalósításához,
- dolgozni a szálakkal és az IP címzéssel.
Ez a cikk inkább a hálózati mérnökök és a vállalati hálózatok adminisztrátorai számára érdekes, akik most kezdik el a 'hálózati' pályafutásukat, mint a tapasztalt mérnököknek, akik évek óta dolgoznak távközlési szolgáltatóknál vagy nagy, földrajzilag elosztott hálózatokkal rendelkező vállalatoknál.
Mindenesetre, akik érdeklődnek, kérlek, hogy kattintsanak a további részletekhez.
A hálózat tervezésének moduláris megközelítése
Cikkemet egy eléggé népszerű moduláris megközelítéssel kezdem, amely lehetővé teszi a hálózati puzzle elemeinek egy egész képpé való összeállítását.
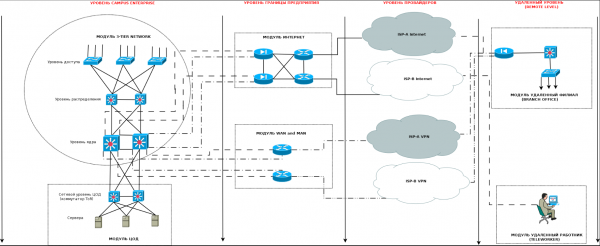
Először egy kis absztraktum — nagyon gyakran úgy képzelem el ezt a megközelítést, mint a geotérképek zoomolását, amikor az első közelítésben az ország látszik, a másodikban a régiók, a harmadikban a városok stb.
Például vegyük ezt a példát:
- 1. közelítés — az összes vállalati hálózat különböző szintjeinek összessége:
- alap hálózat vagy campus,
- határszint,
- szolgáltatók szintje,
- távoli területek.
- 2. közelítés — mindegyik szint részletesebb modulokra bontható,
- az alap hálózat vagy campus a következőkből áll:
- 3 vagy 2 szintű modul, amely leírja a vállalati hálózatot és annak szintjeit — hozzáférés, elosztás és/vagy alap.
- a modul, amely leírja az adatközpontot — az infrastruktúra szerver oldala (tulajdonképpen).
- A határszint viszont a következőkből áll:
- internetkapcsolati modul,
- WAN és MAN modul, amely a földrajzilag elosztott vállalati objektumok kapcsolódásáért felelős,
- modul a VPN alagutak és a távoli hozzáférés kialakításához.
- Sok kisebb vállalat esetében gyakran több ilyen modul, vagy akár mindegyik, egyesül egy jövőt.
- szolgáltatói szint:
- A jelen szint magában foglalja a "külső világ" kapcsolatait - sötét optikai szálak (szálak bérlése szolgáltatóktól), kommunikációs csatornák (Ethernet, G.703 stb.), internet hozzáférés.
- távoli szint:
- jóval többségében ezek a vállalat fiókjai, amelyek el vannak osztva a város, régió, ország vagy akár kontinensek keretein belül.
- ebbe a zónába tartozhat egy tartalék adatközpont is, amely másolja az alapadatközpont munkáját
- és természetesen az utóbbi időszakban egyre népszerűbbé váló teleworkers (távmunkások)
- az alap hálózat vagy campus a következőkből áll:
- A harmadik megközelítés - minden modul kisebb modulokra vagy szintekre oszlik. Például egy campus hálózatban:
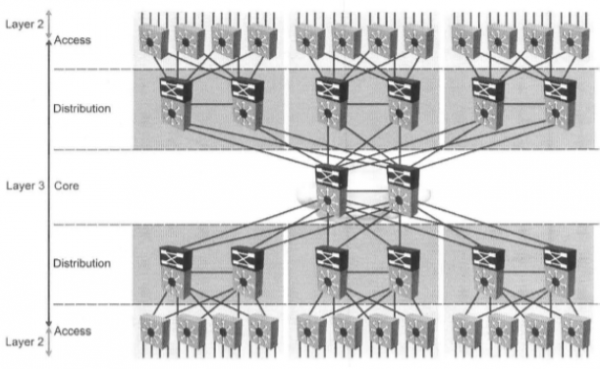
- A háromszintű hálózat oszlik:
- hozzáférési szint
- elosztási szint
- mag szint
- Egy bonyolultabb esetben az adatközpont a következőkre osztható:
- két- vagy háromszintű hálózati részre
- szerver részre
Mindez, amit fentebb írtam, a következő egyszerűsített ábrán fogom bemutatni:

Ahogy a fenti ábrából látható - a moduláris megközelítés segít részletezni és strukturálni az összképet alkotó elemekre, amelyekkel később már dolgozni lehet.Ebben a cikkben a Campus Enterprise szinttel foglalkozom, és részletesebben is leírom.
IP-CAMPUS hálózatok típusai
Amikor internetszolgáltatónál dolgoztam és különösen később - integrátorként, különböző "érettségű" ügyfelek hálózataival találkoztam. Nem véletlenül használom az érettség kifejezést, mivel elég gyakran előfordul, hogy a hálózat struktúrája a vállalat növekedésével párhuzamosan fejlődik, ami alapvetően törvényszerű.
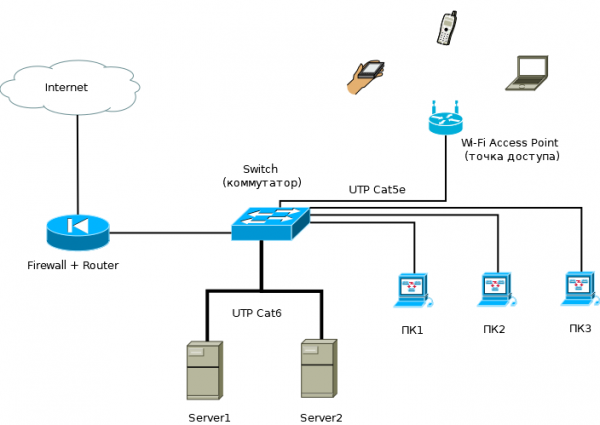
Egy kisvállalat, amely egy épületen belül helyezkedik el, a hálózata csupán egy határoló routerből, amely tűzfal szerepét tölti be, néhány hozzáférési kapcsolóból és pár szerverből állhat.
Én ezt a hálózatot "egyszintű" hálózatnak nevezem - benne egyértelmű hálózati mag szint nem található, az elosztási szint a határoló routerre van tolva (tűzfal, VPN és esetleg proxy funkciókkal), a hozzáférési kapcsolók pedig mind a dolgozók számítógépét, mind a szervereket kiszolgálják.

A vállalat növekedése esetén - a munkatársak, szolgáltatások és szerverek számának növelésekor gyakran kell:- növelni a hálózati kapcsolók és a hozzáférési portok számát
- növelni a szerverkapacitásokat
- harcolni kell a széleskörű domainok ellen — bevezetni a hálózat szegmentálását és az útvonalirányítást a szegmensek között
- harcolni a hálózati meghibásodások ellen, amelyek leállítják a dolgozókat, mivel ez további pénzügyi költségeket von maga után a vezetőség számára (a dolgozó leáll, a bér az továbbra is fizetve van, de a munka nem halad)
- a meghibásodások elleni küzdelem során érdemes elgondolkodni a kritikus hálózati csomópontok — útválasztók, kapcsolók, szerverek és szolgáltatások — biztonsági másolásáról
- szigorítani kell a biztonsági politikát, mivel kereskedelmi kockázatok merülhetnek fel, és újból — a hálózat stabilabb működése érdekében
Mindez odáig vezet, hogy az engineer (hálózati adminisztrátor) előbb-utóbb elgondolkodik a hálózat megfelelő felépítésén, és eljut a 2 szintű modellhez.
Ez a modell már egyértelműen megkülönbözteti a 2 szintet — a hozzáférési szintet és a terjesztési szintet, amely egyidejűleg a magszint (collapsed-core) is.
A kombinált terjesztési és magszint a következő funkciókat látja el:
- aggregálja a hozzáférési kapcsolók linkjeit
- bevezeti a hálózati szegmensek útvonalirányítását — a felhasználók és eszközök száma olyan nagyra nő, hogy egy /24-es hálózatba nem férnek el, és ha elférnek, akkor a broadcast viharok folyamatos meghibásodásokat okoznak (főleg, ha a felhasználók segítenek létrehozni őket hurok képzésével)
- biztosítja a kapcsolatot a szomszédos kapcsolószegmensek között (gyorsabb linkeken)
- biztosítja a kapcsolatot a felhasználók és eszközeik, valamint a szerverfarm között, amely szintén ebben az időben kezdi külön szegmensként megjelenni — a DC.
- kezd együttműködni a hozzáférési kapcsolókkal, különböző mértékben, a biztonsági politikát, amely a vállalatnál ebben az időben megjelenik. A cég növekszik, a kereskedelmi kockázatok is nőnek (itt nemcsak a kereskedelmi titokra vonatkozó rendelkezéseket, a hozzáférési politikák megkülönböztetését, stb., hanem a hálózati és dolgozói leállások alapvető kérdéseit is értem).
Így a hálózat előbb-utóbb eljut a 2 szintű modellhez:

Ebben a modellben különös követelmények merülnek fel a hozzáférési szintű kapcsolók iránt, amelyek aggregálják a felhasználók és a hálózati eszközök (nyomtatók, hozzáférési pontok, VoIP eszközök, IP telefonok, IP kamerák stb.) linjeit, valamint a disztribúciós és mag kapcsolók iránt.A hozzáférési kapcsolóknak intelligensebbnek és funkcionálisabbnak kell lenniük, hogy megfeleljenek a teljesítmény, a biztonság és a hálózat rugalmasságának követelményeinek, és a következő kell, hogy legyen:
- különböző típusú hozzáférési és gerincportok — lehetőség szerint a forgalomnövekedés, valamint a portok számának tartalékával
- megfelelő váltási kapacitással és átviteli sebességgel kell rendelkezniük
- rendelkezniük kell a szükséges biztonsági funkciókkal, amelyek megfelelnek a jelenlegi biztonsági politikának (és ideális esetben a jövőbeli követelmények növekedésének is)
- képességgel kell rendelkezniük a nehezen elérhető hálózati eszközök tápellátására, lehetőséggel a távoli tápellátás újraindítására (PoE, PoE+)
- képességgel kell rendelkezniük a saját elektromos energia tartalékolására, hogy ott használhassuk, ahol szükséges
- további funkcióbővítési potenciállal rendelkezniük, ha lehetséges — gyakori példa, amikor a hozzáférési kapcsoló idővel disztribúciós kapcsolóvá alakul
A disztribúciós kapcsolókkal szemben is megfelelő követelmények merülnek fel:
- mind a hozzáférési kapcsolók felé irányuló gerincportok, mind a szomszédos disztribúciós kapcsolók peer interfészei (és később esetleges uplink interfészek a mag felé)
- az L2 és L3 funkciók terén
- a biztonsági funkciók terén
- a megbízhatóság biztosítása terén (tartalék, klaszterezés és elektromos áram tartalék)
- a forgalom egyensúlyozásakor alkalmazott rugalmasság terén
- további funkcióbővítési potenciállal kell rendelkezniük (az aggregáló eszközök magra való átalakulása idővel)
- bizonyos esetekben a disztribúciós kapcsolókon célszerű PoE, PoE+ portokat használni.
Továbbra is növekedés: ha a vállalat vezetősége aktív növekedési és fejlesztési politikát folytat, a hálózat a jövőben is fejlődni fog — a vállalat elkezdheti bérleni a szomszédos épületeket, saját épületeket építeni vagy kisebb versenytársakat felvásárolni, ezzel is növelve a munkalehetőségeket az alkalmazottak számára. Ezzel párhuzamosan a hálózat növekedése is megtörténik, amely megköveteli:
- az alkalmazottak munkalehetőségeinek biztosítása — új hozzáférési switch-ek szükségesek, hozzáférési portokkal
- új elosztó switch-ek megléte a hozzáférési switch-ek linkjeinek aggregálásához
- új kommunikációs vonalak kiépítése, valamint a meglévők korszerűsítése
Ennek következtében a forgalom növekedése miatt a következő okok állnak fenn:
- a hozzáférési portok és így a hálózat felhasználóinak számának növekedése miatt
- a kapcsolódó alrendszerek forgalmának növekedése miatt, amelyek a vállalat hálózatát választják közlekedési eszközként — telefonálás, biztonság, mérnöki rendszerek stb.
- további szolgáltatások bevezetése miatt — a személyzet növekedésével új osztályok jönnek létre, amelyek bizonyos szoftvereket igényelnek
- növekszik a Központi Adatfeldolgozó (CDP) számítási kapacitása annak érdekében, hogy megfeleljen az infrastruktúra és az alkalmazások követelményeinek
- növekszenek a biztonsági követelmények a hálózatra és az információra vonatkozóan — a híres CIA triád (vicc), ha komolyan vesszük, akkor a CIA — Titkosság, Integritás és Elérhetőség:
- ebben a kapcsolatban a hálózat kritikus szintein — az elosztó és a Központi Adatfeldolgozó esetében további követelmények merülnek fel a hibamentesség és a tartalékosság iránt
- szintén növekszik a forgalom a új biztonsági rendszerek bevezetése miatt — például RKVI stb.
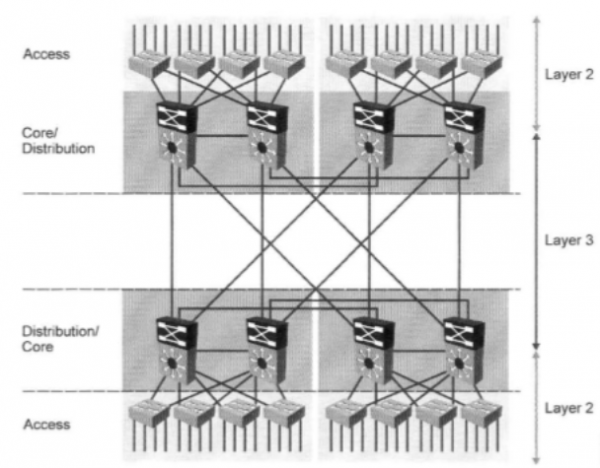
Előbb vagy utóbb a forgalom, a szolgáltatások és a felhasználók számának növekedése a hálózat újabb szintjének bevezetéséhez vezet — a kernél, amely magasan sebességű csomagkapcsolást/utazást végez magas sebességű összeköttetésekkel.
Ezen a ponton a vállalat áttérhet egy 3-szintű hálózati modellre:

Ahogy a fenti ábrán látható — egy ilyen hálózatban megtalálható a kern szint, amely aggregálja a elosztó switch-ek gyors linkjeit. Így a kern switch-ekre is követelmények vonatkoznak:- a portok átbocsátó képességére — 1GE, 2.5GE, 10GE, 40GE, 100GE
- a kapcsoló teljesítménye (switching capacity és forwarding performance)
- interfész típusok — 1000BASE-T, SFP, SFP+, QSFP, QSFP+
- az interfészek számának és készletének
- a redundancia lehetőségei (stackelés, klaszterezés, vezérlőlapok redundanciája (moduláris kapcsolók esetén releváns), elektromos tápellátás redundanciája stb.)
- funkcionalitás
Ezen a szinten a hálózat technikai módosítása határozottan szükséges:
- a magcsomópontok és kapcsolatok redundanciája (nagyon-nagyon-nagyon kívánatos)
- a disztribúciós szint csomópontjainak és linkszolgáltatásainak redundanciája (a kritikus fontosságtól függően)
- a hozzáférési kapcsolók és a disztribúciós szint közötti kapcsolatok redundanciája (szükség szerint)
- dinamikus útvonalválasztási protokollok bevezetése
- a forgalom egyensúlyozása a magban és a disztribúciós és hozzáférési szinteken (szükség esetén)
- további szolgáltatások bevezetése – mind szállítási, mind biztonsági szolgáltatások (szükség esetén)
és jogi szempontból, amely meghatározza a vállalat biztonsági politikáját, kiegészítve a biztonsági politikát az alábbiak szerint:
- a hozzáférés és a biztonsági funkciók bevezetésének és konfigurálásának követelményei a hozzáférési és disztribúciós kapcsolókra
- a hálózati berendezések hozzáférési, megfigyelési és kezelési követelményei (távoli hozzáférés protokollok, a kezeléshez engedélyezett hálózati szegmensek, naplózási beállítások stb.)
- a redundanciára vonatkozó követelmények
- a minimálisan szükséges ZI-készlet kialakítására vonatkozó követelmények
Ebben a részben röviden leírtam a hálózat és a vállalat fejlődését néhány kapcsolóról és néhány tucat alkalmazottról több tucat (vagy akár több száz) kapcsolóra és több száz (vagy esetleg több ezer) olyan alkalmazottra, akik közvetlenül a vállalati hálózaton dolgoznak (és még ott vannak a termelési osztályok és a mérnöki hálózatok is).
Nyilvánvaló, hogy a valóságban ilyen „csodás” és gyors fejlődés nem történik meg.
Általában évek telnek el, míg a vállalat és a hálózat eljut az általam leírt kezdeti 1. szintről a 3. szintre.Miért írom ezeket az alapszabályokat? Mert szeretném megemlíteni a ROI - return-on-investment (megtérülés) kifejezést, és megvizsgálni azt az oldalát, amely közvetlenül a hálózati berendezések kiválasztásával kapcsolatos.
Az eszközök kiválasztásakor a hálózati mérnökök és vezetőik gyakran két tényező alapján döntenek: az eszközök aktuális ára és a minimális műszaki funkcionalitás, amelyre jelenleg szükség van egy konkrét feladat vagy feladatok megoldásához (az eszközök tartalékba vételéről később beszélek).
Eközben ritkán mérlegelik az eszközök további "növekedésének" lehetőségeit. Amikor olyan helyzet lép fel, hogy az eszköz kimeríti a funkcionalitását vagy teljesítményét, akkor a későbbiekben erősebb és funkcionálisabb eszközök beszerzésére kerül sor, míg a régieket raktárba helyezik, vagy valahová a hálózaton "csak legyen ott" elv alapján (ez egyébként szintén hozzájárul a nagy eszközállomány és sok informatikai rendszer megvásárlásához, amelyek dolgoznak velük).
Így ahelyett, hogy licencet vásárolnának a kiegészítő funkcionalitásra és teljesítményre, amelyek sokkal olcsóbbak, mint egy új, nagyobb teljesítményű eszköz, új hardver beszerzésére kényszerülnek, és többet kell fizetniük az alábbi okok miatt:
- a hálózat gyakran lassan nő, és a hálózat kapcsolójának funkcionalitásának vagy teljesítményének bővítése sokáig elegendő lehet
- Nem titok, hogy a külföldi gyártók eszközei kötődnek a külföldi valutához (dollárhoz vagy euróhoz). Ha őszintén beszélünk - a dollár vagy euró árfolyamának emelkedése (vagy a rubel időszakos mini-devalvációja, nézőpont kérdése) azt eredményezi, hogy a dollár 10 éve és most teljesen más dolog a rubel szempontjából.
Összefoglalva mindazt, amit elmondtam, szeretném megjegyezni, hogy a szélesebb funkcionalitással rendelkező hálózati berendezések beszerzése most gazdaságosabb lehet a jövőben.
Itt az eszközbeszerzés költségeit a saját hálózatom és infrastruktúrámba való befektetés szempontjából vizsgálom.Így sok gyártó (nemcsak az Extreme) a pay-as-you-grow elv alapján dolgozik, számos funkciót és az interface teljesítményének növelésének lehetőségét beépítve az eszközökbe, amelyeket később külön licenszek megvásárlásával aktiválnak. Emellett moduláris kapcsolókat is kínálnak széles választékú interface és processzorkártyákkal, valamint az ezek számának és teljesítményének fokozatos bővítésének lehetőségével.
Kritikus csomópontok előzetes lefoglalása
A cikk ezen részében röviden szeretném bemutatni a kritikus hálózati csomópontok, például a magkapcsolók, adatközpontok vagy elosztott rendszerek előzetes lefoglalásának alapelveit. Az általános előzetes lefoglalási típusokkal — a kötegeléssel és a klaszterezéssel — való áttekintéssel kezdeném.
Minden egyes módszernek megvannak a maga előnyei és hátrányai, amelyeket szeretnék megvitatni.
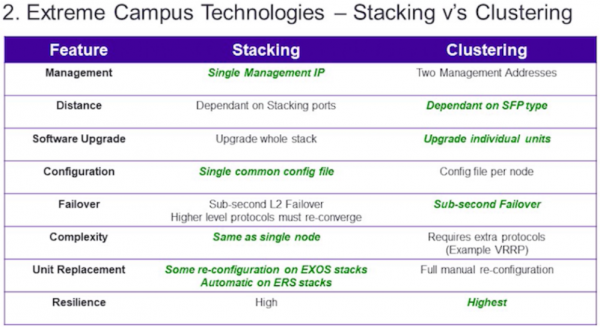
Az alábbiakban egy összehasonlító táblázat található a 2 módszerről:

- menedzsment — ahogy a táblázatból is látható, a menedzsment szempontjából a kötegelés előnye abban rejlik, hogy a több kapcsolóból álló köteg egyetlen kapcsolóként jelenik meg, sok porttal. Tehát míg klaszterezés esetén 8 különböző kapcsolóval kell foglalkoznia, kötegelés esetén csak egyetlen eszközt kezel.
- távolság — jelenleg, szigorúan véve, a klaszterezés előnye nem olyan nyilvánvaló, mivel megjelentek a kötegelő technológiák, amelyek a kötegelő portok vagy kettős célt szolgáló portok révén működnek (például az Extreme SummitStack-V, Cisco VSS stb.), és ezek szintén a transzceiverek típusaitól függenek. Itt a klaszterezés előnyben részesül, mivel a kötegelés esetén előfordulhat, hogy hagyományos kötegelő portokat kell használni, amelyeket gyakran limitált hosszúságú speciális kábelekkel csatlakoztatnak — 0,5, 1, 1,5, 3 vagy 5 méter.
- szoftverfrissítés — itt látható, hogy a klaszterezés előnye a kötegeléssel szemben abban rejlik, hogy a köteg fő kapcsolóján szoftverfrissítést hajt végre, amely később feladata a frissített szoftver telepítése a köteg standby-tag kapcsolóira. Ez egyfelől megkönnyíti a munkát, de a szoftverfrissítés gyakran hardver újraindítást igényel, ami az egész köteg újraindításához vezet, így megszakítva a működését és a bekapcsolt szolgáltatásokat a leállás ideje alatt. Ez általában nagyon kritikus a maghálózat és az adatközpontok számára. Klaszterezés esetén viszont két független eszközzel rendelkezik, amelyeken egymás után végezheti el a szoftverfrissítést, így elkerülheti a szolgáltatások megszakítását.
- beállítások konfigurálása — itt kétségtelenül a stackelés van előnyben, mivel kezelés esetén csak egy eszköz és annak konfigurációs fájlja beállításait kell módosítani. A klaszterezésnél azonban a konfigurációs fájlok száma egyenlő a klaszter csomópontjainak számával.
- hibamentesség — itt mindkét technológia körülbelül egyenlő, de a klaszterezésnek mégis van egy kis előnye. Ennek oka a következőben rejlik: ha a stacket a futó folyamatok és protokollok szempontjából vizsgáljuk, a következőt látjuk:
- van egy master-switch, amelyen minden fő folyamat és protokoll fut (például a dinamikus routerezés protokollja — OSPF)
- vannak a többi slave-switch kapcsolók, amelyek az alapvető folyamatokat futtatják, amelyek a stack működéséhez és a rajtuk átfolyó forgalom kezeléséhez szükségesek
- ha a master-switch kapcsoló meghibásodik, a következő legmagasabb prioritású slave-switch kapcsoló észleli a mester hibáját
- ő saját magát iniciálja mint mestert, és elindítja az összes folyamatot, amely a mesteren futott (beleértve a megfigyelt OSPF protokollt is)
- a folyamatok indításának egy bizonyos idő elteltével (általában meglehetősen rövid idő) már elkezdi működni az OSPF protokoll
- így az OSPF a klaszterezés esetén gyorsabban működik egy csomópont meghibásodása esetén, mint a stackelésnél (az idő, amely szükséges a folyamatok és protokollok indítására és inicializálására a slave kapcsolón). Bár meg kell jegyezni, hogy a modern stackelési protokollok és kapcsolók rendkívül gyorsan működnek, a stack váltása során a forgalom megszakításának időtartama gyakran kevesebb mint egy másodperc, de a klaszterezés ennek a paraméternek nominalisan előnyben van.
- bonyolultság — ahogy a táblázatból látható, a bonyolultság szempontjából a stackelés nyer. Ez a "kezelés" és a "beállítás konfiguráció" pontok közvetlen következménye. Egyetlen csomópont sokkal kevesebb időt vesz igénybe a beállítások és a kezelés szempontjából. A klaszterezésnél gyakran további route protokollokat vagy gateway redundancia protokollokat kell beállítani — VRRP, HSRP és mások.
- csomópontok cseréje — itt egyértelmű előny van a stackelésnél. Nagyon gyakran a stackben lévő kapcsoló cseréje minimalis szükséges beállításokat igényel az eszközön, például:
- frissíteni a új kapcsoló szoftverét a stack szoftver verziójára (amit közvetlenül a kapcsolók ZIP-be érkezésekor is meg lehet tenni)
- beállítani néhány alapvető parancsot a stackeléshez (és egyes kapcsoló típusok esetén akár ez sem lehet szükséges)
- kivenni a meghibásodott stack kapcsolót és csatlakoztatni az újat
- csatlakoztatni az áramellátást és a patch kábeleket
- rugalmasság — én ezt az egyik fő paraméterem közé sorolom. Összességében a rugalmasság egy komplex jellemző, amely azt jelenti, hogy valami hogyan változik terhelés hatására, majd visszatér az eredeti állapotába a terhelés megszűnésével. Furcsa módon a klaszterezés még így is magasabb lesz, figyelembe véve a 4:3 arányt a stackelés előnyére. Mindez az emberi tényezőn múlik. Igen-igen, ne lepődj meg — a stackelésnél az egységes kezelés, a beállítások konfigurációja és az egyszerűsített összetettség ereje adja meg a stackelés gyengeségét, amikor az emberi tényező belép a képbe.
IT területen végzett munkám során sokszor találkoztam olyan helyzetekkel (miért ne mondanám, én magam is sokszor beleestem ebbe a csapdába, főként az elején), amikor a stack beállítása során a mérnök elrontotta egy vagy másik parancs beírását, vagy egy adott funkció be- vagy kikapcsolását az eszközön, ami az egész stack meghibásodásához és kézi újraindításához vezetett. Külön említést érdemelnek a Putty alkalmazás rajongói Windows számára (oh, ez a jobb gombos másolás).
Valójában mindkét technológia eléggé jó (főként a tartalék nélküli helyzettel összehasonlítva) és mindkettőnek megvannak a maga erősségei és gyengeségei, de a mag szintjén és a nagy terhelésű adatközpontok esetében inkább a klaszterezést választanám.
Bár ez csak az én véleményem. Sok tapasztalt mérnök, aki már hosszú évek óta a hálózat támogatásával foglalkozik, egyenlő arányban tudja használni a két technológiát — ez mind a tapasztalaton és a képesítéseken múlik.
A hálózati csomópontok stackelésének és redundálásának technológiai megoldásai mellett léteznek olyan általános elvek is, amelyek a hálózati csomópontok és az ezek közötti kapcsolatok részleges redundálására vonatkoznak:
A hálózati csomóponton belüli redundálás alatt értem:
- tápellátás redundálása — két egymást duplikáló tápegység telepítése (ami lehetőleg egy elsődleges tápegységhez csatlakozik) jelentősen megkönnyítheti az életét.
- vezérlőkártyák redundálása — ez elsősorban a moduláris switch-ekre vonatkozik, amelyek lehetővé teszik több egymást duplikáló vezérlőkártya csatlakoztatását.
- az interfészkártyák redundálása — szintén nagyobb részt a moduláris switch-ekre vonatkozik.
A kapcsolatok/kábelek redundálása főként olyan duplikáló kábelhelyeket (vagy nyílt tereken lévő rádiós linkeket) jelent, amelyek:
- különböző kábelcsatornák és csatornák elosztása az épületen belül
- földrajzi elosztás a területen 2 vagy több épület, város, megye vagy ország szintjén (úgynevezett volumetrikus gyűrűk)
A redundáns kapcsolati linkek kiépítésekor számos ajánlást kell figyelembe venni a berendezések számára:
- ha moduláris switch interfészkártyái vannak, vagy ha stack van, a linkeket szét kell osztani az egységek között — moduláris switch esetében az interfészkártyák és stack esetében a switch-ek között.
- ajánlott használni a link aggregáló protokollokat (LACP, MLT, PAgP stb.) a linkek csoportba való összefogásához és a terhelés elosztásához közöttük.
- használjon olyan routereket, amelyek támogatják az ECMP (Equal-Cost-Multi-Path) protokollokat — amikor több csomag kézbesítése egy útvonalon történik, ezek a csomagok nem egyetlen legjobb úton (és interfészen) hanem több legjobb úton (és interfészen) oszlanak meg, amelyeket a routing protokoll metrikáinak egyenlősége alapján határoznak meg, amely viszont felelős a végső routing táblázat feltöltéséért.
És most, ahogy ígértem, leírom a gyakorlatomban előfordult valós esetet és a kritikus csomópontok redundálásakor tapasztalt takarékossági elvet, ami néhány évvel ezelőtt történt:
- egy X nevű vállalatnál egy standard háromszintű hálózati modellt alakítottak ki:
- több maggal
- több tucat aggregációval
- több ezer hozzáférési kapcsolóval
- több tízezer felhasználóval
- a hálózat meglehetősen bonyolultan lett felépítve:
- sok dinamikus irányítási protokollal és protokollal — OSPF, MP-BGP, MPLS, PIM, IGMP, IPv6 stb.
- sok szolgáltatással — internet hozzáférés, L2 és L3 VPN, VoIP, IPTV, dedikált vonalak stb.
- de volt egy szűk keresztmetszet a hálózatban — a határ router, ami egyesítette a BGP-határt és néhány felhasználói szolgáltatást kezelt
- igen, annyiba került, mint egy repülőgép szárnya (több millió rubel)
- igen, akkoriban a legjobb eszközök egyike volt a legnevesebb hálózati gyártótól
- igen, nagyon megbízhatónak kellett lennie — kiváló MTBF mutatójával
- igen, 4 tápegysége volt, 2x2-es konfigurációval, különböző UPS és bemenetekre csatlakoztatva.
De ez nem vonta vissza azt a tényt, hogy ő volt a hálózat egyetlen meghibásodási pontja.
És egy napon, ami nem volt éppen kellemes a számomra és kollégáim számára, ez a router örökre leállt (később kiderült, hogy valamilyen hiba történt az áramellátási vonalon az UPS-en keresztül, ami két tápegység egyidejű meghibásodásához vezetett, és az egyik tápegység elromlott a router RP modulján és a közvetlen adatbuszra csatlakoztatott interfészkártyán).
Nehézségi kártyák — RP és interfészkártya nem volt, de volt egy szerződésünk az eszközök vagy alkatrészeik cseréjére az egyik partnerünknél NBD séma szerint.
Sajnos a partnereknél akkoriban csak interfészkártya volt raktáron, de RP kártya nem, az csak pár nap múlva érkezett (3 napon belül).
Végül a hálózat egyetlen meghibásodási pontja (még a támogatási és csereszerződés meglétével is) a következő pénzügyi költségeket eredményezte:
- a cég szolgáltatásainak aránya, amely ehhez a border routerhez kapcsolódik, körülbelül 60-70% volt
- ahogyan később kiszámolták, a napi nyereség körülbelül 900 ezer rubel volt (körülbelül) abban az időben
- így a 3 napos leállás alatt elvileg 1 millió 620 ezer rubeltől 1 millió 890 ezer rubelig terjedő nyereséget veszítettünk el
Természetesen a tiszta veszteség kisebb volt, mivel a felhasználók jelentős részének kompenzálása nem pénzben, hanem szolgáltatások formájában történt, de így is voltak veszteségek:
- a vállalati felhasználók kompenzálásának egy része
- a vállalati dolgozók megnövekedett költségei, akik az elmúlt 3-4 napban teljes létszámban dolgoztak — túlórák, éjszakai ügyelet, műszakok növelése stb.
- hírnévveszteség, ami szintén nem elhanyagolható
- és a legfontosabb — a nervák, mind a vezetőség, mind a munkavállalók, és a kliensek részéről
A cég politikája ennek eredményeként felülvizsgálatra került:
- lemondtak a NBD feltétel szerinti csere szerződésről
- megtartották a szokásos szervizszerződést
- körülbelül 1-1,3 millió rubel költségű tartalék útválasztót vásároltak a fő funkciók 90%-ának biztosítására
A későbbiekben a további berendezések beszerzése és a fő útválasztó tartalékolása lehetővé tette a terhelés kiegyensúlyozását a külső linkeken, a forgalmon és a felhasználókon, és a jövőbeli balesetek során a vállalat számára tartalékot biztosított.
Enterprise hálózat tervezési példa
A cikk ezen részében megpróbálom összefoglalni a vállalati gerinchálózat tervezésének főbb aspektusait. Nem fogom Önöket túlterhelni a PPDIOO (Prepare-Planning-Design-Implement-Operate-Optimize) teljes módszerével, csak a legfőbb pontokat említem:
- Prepare/Előkészítés — meg kell határoznia a vezetőséggel a hálózat modernizálásának célját, amelyet el szeretne érni — a meghibásodási ellenállás növelése, új szolgáltatások vagy technológiák bevezetése. A korlátok meghatározásáról — technikai és szervezeti — itt nem beszélek, mivel azt feltételezem, hogy Ön az intézmény munkatársa és rendelkezik elegendő idővel azok leküzdésére. A költségvetés kérdéséhez később visszatérek.
- Planning/Tervezés — itt meg kell építenie a meglévő hálózatának teljes jellemzőjét (ha még nem ismeri), azaz leírni a hálózatot, ahogy jelenleg van:
- az eszközök mennyisége és típusa
- a portok mennyisége és típusai
- a meglévő kábelcsatornák és a belső, valamint a különböző épületek közötti kapcsolási sémák
- az elektromos táplálás sémái
- L2 és L3 címzések
- Wi-Fi hálózati térképek készítése a hozzáférési pontok és a vezérlők megjelölésével
- a szerverfarm leírása
- ajánlott az összes szolgáltatás és a közöttük lévő kapcsolatok leírása
- ha már van valamilyen formában bevezetett hálázati biztonsági és hálózati hozzáférés korlátozási politika, ezt mindenképpen vegye figyelembe a tervezés során
- Először is megjegyzem, hogy a második lépés lényegében a hálózat teljes leltárát jelenti, kezdve a kábelinfrastruktúrával és az áramellátási sémákkal, végül pedig a szolgáltatásokkal (alkalmazások és azok portjainak megfelelően). Ez a lépés nagyon munkaigényes és időnként unalmas is. Ha Ön vagy az elődje nem vezetett dokumentációt vagy akár csak egy alapvető monitorozási rendszert, akkor itt az ideje elgondolkodni rajta. A hálózat idővel hajlamos változni, és csak a naprakész dokumentáció vagy monitorozási rendszer segíthet nyomon követni az állapotát és megkönnyítheti az adminisztrációját. De ez már a működtetési lépéshez tartozik.
- Tervezés Felszerelve az előző lépés során megszerzett teljes ismeretekkel a hálózatáról, végre leül, és elgondolkozik, hogyan lehetne modernizálni a hálózatát. Az alábbiakban bemutatok egy kis példát a hálózat számítására.
Összeállítottam egy kis listát a kiindulási adatokkal, amelyeket követni fogok a fő hálózat tervezése és számítása során.
Képzeljük el az Előkészítés lépést olyan listaként, amely tartalmazza, hogy mi áll rendelkezésre és mit tervezünk tenni:
- van egy meglehetősen nagy vállalat körülbelül 700-800 munkahellyel (itt azokat a munkatársakat értem, akiknek szükségük van az vállalati hálózathoz való hozzáférésre)
- több önálló épület található a vállalat területén:
- Főépületek:
- épületek száma — 2 db
- emeletek száma az épületben — 7 db
- telekommunikációs szekrények száma emeletenként egy épületben — 3 (összesen 21) db
- alkalmazottak száma az épületben =~ 250 fő
- Kiegészítő épületek:
- épületek száma — 10 db
- emeletek száma az épületben/műhelyben — 2 db
- telekommunikációs szekrények száma az épületben — 3 db
- alkalmazottak száma az épületben =~ 20 fő
- A hálózat magjának jelenlegi szintje (ez egyébként egy nagyon elterjedt séma, amelyet már többször is láttam különböző formákban és portösszetételekben) a következőképpen néz ki:
- 2 db L2 switch:
- 1Gb RJ-45 portok — 24 db
- 1Gb SFP portok — 4 db
- 1 db L2 switch:
- 1Gb SFP portok — 24 db
- a mag topológiája — gyűrű
- a switch-ek közötti peer-to-peer kapcsolatok optikai szálas összeköttetéssel vannak kialakítva
- a switch-ek kis szerverhelyiségekben helyezkednek el szekrényekkel
- 2 db L2 switch:
- A jelenlegi elosztási szint:
- a hálózat magjának szintjéhez kapcsolódik a hozzáférési kapcsolók linkaggregálásában
- Az L3 címzés a határos útválasztóra és/vagy tűzfalra lett áthelyezve
- Jelenlegi hozzáférési szint:
- L2 kapcsolók 16 x 100 Mb RJ-45 hozzáférési portokkal és 2 gigabites RJ-45/SFP uplink combo-portokkal
- a kapcsolók az emeleteken található szekrényekben vannak elhelyezve
- hozzáférési kapcsolók topológiája:
- csillag (hub-and-spoke) középen mag/elosztó kapcsolóval
- a spoke a kapcsolók láncának ága az emeleteken – 3 db egy sorban
- vannak kezelhetetlen hozzáférési kapcsolók
- a 9 további házban lévő kapcsolók média konvertereken (optikai jel elektrons házassága) keresztül csatlakoznak
- Jelenlegi kábel infrastruktúra:
- Kábel rendszer az épületek között:
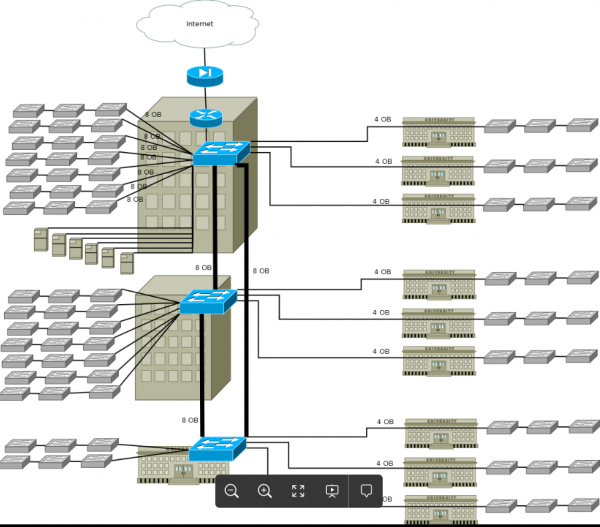
- optikai kábel van a 2 fő épület között, 8 szál kapacitással
- van 1-1 optikai kábel az egyik melléképület (ahol a magkapcsoló található) és minden főépület között, mindegyik 8 szál kapacitással
- van 1-1 optikai kábel a melléképületek és a magkapcsolókkal ellátott épületek között, 4 szál kapacitással (eloszlásuk az alábbi képen látható)
- a kábelek típusa minden esetben: egymodós/SMF
- 2 szálas egymodós SFP transceivereket használnak
- a kábelek egy része optikai cross-okon (ODF) terminálva van külön helyiségekben (cross termek/szervertermek), míg a kábelek egy része az emeleti szekrényekben
- Kábel rendszer az épületeken belül:
- vegyes kábel struktúra van a szervertermek és az első szekrények között az emeleteken:
- Cat5e rézkábelek – 10 db (vagy 100 pár kábel)
- optofény többmodúsú/MMF kábel 4 vagy 8 szálas – 1 db
- optofény többmodúsú/MMF kábel 4 szálas az emeleti szekrények között
- Cat5e rézkábelek az emeleti szekrények és a hozzáférési aljzatok között
- jelenlegi adatközpont:
- több szerver van, például 6 db
- 1Gb portokkal csatlakoznak a mag kapcsolóhoz az 1. főépületben
- minden vállalati alkalmazás szerverekre került
- L2, L3 címzés és útvonalazás:
- a hálózatban több VLAN található – 2-3 darab épületenként
- a szerverek külön /24 hálózatba lettek kiemelve
- belső igényekhez B osztályú szürke hálózatok használatosak, amelyek a következő tartományba esnek – 172.16.0.0/16
- A L3 címeket a határ routeren és/vagy a tűzfalon terminálják.
- statikus irányítást alkalmaznak.
- további információ:
- telefonálás:
- az épületekben és egyes helyszíneken hagyományos telefonálást valósítanak meg régi típusú digitális központok (nem IP-telefonközpontok) használatával.
- új helyszínek telefonos kapcsolatba állításához szükséges, anélkül, hogy költséges réz kábelvonalakat kellene telepíteni, és párhuzamos struktúrák kiépítése nélkül az épületeken belül.
- idővel a vállalat egész területén IP-telefonálást terveznek bevezetni, ezt ötvözve a CRM rendszerekkel és az összes munkatársat erre a rendszerre áthelyezve.
- portok kapacitása:
- meg kell vizsgálni a jelenlegi gerinc portok és hozzáférési portok kapacitását, és legalább 25-30%-ot kell fenntartani a jövőbeni igényekre.
- elemezni kell a hozzáférési portok és gerincvonalak jelenlegi sávszélességének elegendőségét.
- biztosítani kell a PoE/PoE+ hozzáférési portok meglétét a kapcsolódó rendszerekhez — videokamerás megfigyeléshez és telefonáláshoz.
- videokamerás megfigyelés:
- a vállalat hálózatát tervezzük felhasználni a videokamerás megfigyelő hálózat közlekedésére.
- biztosítani kell PoE portok meglétét a videokamerák számára.
- vezeték nélküli rendszerek:
- a jövőben vezeték nélküli infrastruktúra bevezetését tervezik az alkalmazottak mobilitása érdekében.
- biztosítani kell PoE portok meglétét a hozzáférési pontok számára.
- költségvetés, határidők és berendezési követelmények:
- a meglévő berendezéseket maximálisan fel kell használni.
- a hálózat tervezésekor figyelembe kell venni a hálózati sávszélesség bővítésének lehetőségét N évre előre.
- a hálózat tervezésekor figyelembe kell venni a biztonsági funkciók széles spektrumának támogatását — itt a funkcionalitás listája a portbiztonságtól kezdve egészen a felhasználók 802.1x szerinti azonosításáig és jogosultságkezeléséig terjed.
- maximálisan lehetséges tartalékot kell képezni a kritikus hálózati csomópontokra – az alapra és az adatközpontra, valamint a másodlagos csomópontok — elosztói csomópontok másodlagos fontosságú tartalék képzésének lehetőségét is biztosítani kell.
- a projekt költségvetésének lépésről lépésre történő finanszírozását kell előirányoznia.
- a költségvetési összeg — ezt már minden vállalkozás saját pénzügyi mutatói alapján határozza meg.
- A határidők — a legideálisabb esetben itt nincsenek egyértelmű határidők, mivel ez a vállalat belső projektje, amelyet a saját alkalmazottai valósítanak meg, vagy viszonylag kényelmesek lesznek — például 1 év (és több). A legrosszabb esetben — lehet 3 hónaptól fél évig.
- jelenlegi problémák megszüntetése a hálózatban:
- csomagvesztés
- DHCP problémák a közepesen intelligens hozzáférési switcheken, amelyek az STP protokollcsalád használatával kapcsolatosak a hurok elleni védelem érdekében a hozzáférési portokon.
- megszüntetni a DHCP szerver interfészének meglétét minden munkavállalói VLAN-ban.
- hálózati hurkok kialakulása, amelyek a vezérelt/vezérletlen switchek önkényes bekapcsolásával és ahhoz különböző eszközök csatlakozásával kapcsolatosak az irodákban.
- a lista folytatható és folytatható...
A Tervezési lépés — a jelenlegi hálózati állapot jellemzője, mint már említettem, a minőségi monitoring rendszer meglététől és az dokumentálás mértékétől függ. Ezen a lépésen neked kell:
- legalább vázlatot készíteni a meglévő hálózatról további elemzés céljából
- adatokat gyűjteni a berendezésekről:
- forgalom a főportokon
- hibák a portokon
- CPU terhelés és memóriahasználat a switcheken és routereken
- L2-L3 sémákat részletezni VLAN-okon és IP címeken
- kábeldeszközök sémáit felemelni:
- optikai kábelek és optikai elosztók sémái
- réz kábelezési elosztások sémái a szerverhelyiségektől az emeletekig
- réz kábelezési elosztások sémái az emeletek és a helyiségek között
- ellenőrizni az optikai elosztókat és patch panelokat a szerverhelyiségekben és szekrényekben
- ellenőrizni az elektromos táplálási sémákat a szerverhelyiségekben és emeleti szekrényekben
- ellenőrizni az UPS-t és a kritikus csomópontok akkumulátorait
- minden adatot elemezni
A döntés-előkészítés fázis adatai alapján kaptam egy körülbelüli logikai sémát:

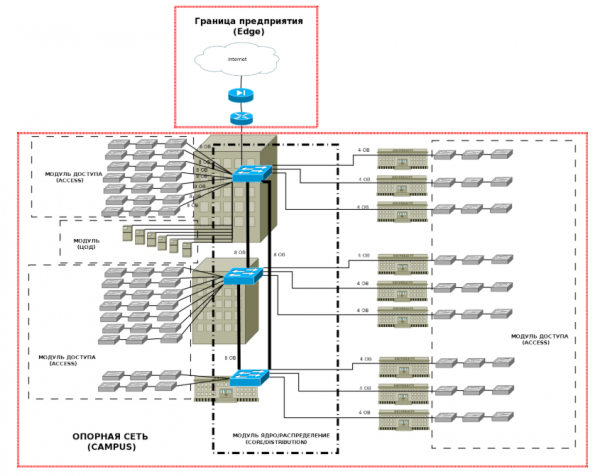
Ezután, követve a moduláris megközelítést, ki kell emelni a vállalat szintjeit és moduljait:
A Határokat (Edge) ebben a cikkben nem fogom érinteni, de röviden emlékeztetek minden Campus modul alapvető téziseire:- Hozzáférés — ezen a szinten biztosítani kell:
- a szükséges számú portot a felhasználók hálózati hozzáféréséhez
- a biztonsági politikák végrehajtása — a forgalom és protokollok szűrése
- a széleskörü broadcast domainek összehúzása és a hálózat szegmensekre bontása VLAN-ok segítségével
- a VLAN-ok bevezetése a hangforgalom számára
- QoS támogatás
- PoE támogatás a hozzáférési portokon
- IP multicast támogatás
- az uplink kapcsolatok hibátlan működése a disztribúciós szinten (lehetőleg)
- A disztribúció - ezen a szinten a következőket kell biztosítani:
- a szükséges portok száma a hozzáférési kapcsolók csatlakoztatásához
- a hozzáférési kapcsolók linkjeinek aggregálása és tartalékolása
- IP routing
- csomagok szűrése
- QoS támogatás
- hibatűrés a linkek, a berendezések és az áramellátás szintjén (nagyon kívánatos)
- A mag - a következőket kell biztosítania:
- magas csomagkapcsolási és routing sebesség
- a szükséges portok száma a disztribúciós kapcsolók csatlakoztatásához
- IP routing és dinamikus routing protokollok támogatása a hálózati gyors konvergenciával
- QoS támogatás
- biztonsági funkciók a berendezésekhez való hozzáférés és a vezérlési szint védelme érdekében
- hibatűrés a berendezések és az áramellátás szintjén (kötelező)
- A DC - ennek a modulnak a hálózati szintjén biztosítani kell:
- nagy sebességű kapcsolati linkek
- a szükséges portok száma a szerverek csatlakoztatásához
- a linkek tartalékolása a szerverek és a DC kapcsolók, valamint a DC kapcsolók és a mag hálózat között (kötelező)
- a berendezések és az áramellátás tartalékolása (kötelező)
- QoS támogatás
Ezután számítanunk kell a portjainkat és a kapcsolati linkeket, valamint meg kell határozni a követelményeket.
Tehát megkaptuk a hozzáférési portok eloszlásának adatait az épületek között. Most elemezni kell a hozzáférési szint követelményeit és megjegyzéseit, valamint ajánlásokat kell készíteni.
Ezután számítjuk ki a portokat és a kapcsolati linkeket a következő szinteken:
A számítások alapján a következőket kaptuk:
- hozzáférési szint — 24 és 48 portos hozzáférési kapcsolók szükségesek, lehetőleg 1 Gb hozzáférési portokkal és optikai uplink SFP portokkal PoE támogatással és széles funkcionalitással:
- összességében 504 hozzáférési portot adnak, ami lényegében fedezi a tartalék portok követelményeit, ha úgy döntenek, hogy 2 portot használnak munkahelyenként - IP-telefon és adatport.
- lehetséges, hogy minden emeleten egy 48 portos PoE funkcióval rendelkező kapcsoló használható, amely biztosítja a hozzáférési portokat az igényekhez:
- tartalék — körülbelül 102 tartalék port (22%) a fő épületekben. A további épületekben valamivel magasabb — 25%.
- videómegfigyelés
- vezeték nélküli hálózat
- elosztási szint — kapcsolók szükségesek 12-48 port SFP portkészlettel, legalább 2 SFP+ porttal, a kötegelés és bővített funkciók lehetőségével, valamint tartalék tápegységek jelenlétével.
- mag szint — nagy sebességű kapcsolók szükségesek 12-24 SFP/SFP+ porttal, amelyek támogatják mind a kötegelést, mind a klaszterezést MC-LAG támogatással. Meg kell jegyezni, hogy forgalom egyensúlyozására útválasztó eszközök is használhatók. Az utolsó generációs L3 kapcsolók és útválasztók támogatják az ECMP-t 4 vagy több azonos metrikájú útvonal terheléselosztással.
- adatközpont szintje — 8-24 SFP/SFP+ porttal rendelkező kapcsolók szükségesek, amelyek támogatják mind a kötegelést, mind a klaszterezést MC-LAG támogatásával.
A célhálózat végül így alakult ki
Extreme kapcsolók kiválasztása a projekt megvalósításához
Nos, eljutottunk a legfontosabbhoz — a kapcsolók kiválasztásának pillanatához a projektünk megvalósításához. Az elkészült célhálózathoz a következő Extreme kapcsolók illenek:
Szint
Modell
Portok
Leírásmag
x620-16x-Base *x670-G2-48x-4q-Base*
16 x 10GE SFP+
48x10GE SFP+ és 4×40 GE QSFP+
A mag fő szükségleteihez:- nagy sebességű linkek
- bővített útválasztási és biztonsági funkciók
- tartalék áramellátás kiegészítő tápegységekkel
- a kötegelés és klaszterezés támogatása
A minimális követelményeknek megfelelően a x620 sorozat kapcsolója elégséges.
Ha a portok számával és a szélesebb funkciókkal kapcsolatos igények magasabbak, akkor az x670-G2 sorozat kapcsolóit érdemes megfontolni.Adatközpont
x620-16x-Base*
x590-24x-1q-2c*
x670-G2-48x-4q-Base*
16 x 10GE SFP+
24x10GE SFP, 1xQSFP+, 2xQSFP28
48x10GE SFP+ és 4×40 GE QSFP+A data center fő szükségleteihez:
- nagy sebességű linkek
- tartalék áramellátás kiegészítő tápegységekkel
- a kötegelés és klaszterezés támogatása
A minimális követelményeknek megfelelően a x620 sorozat kapcsolója elégséges.
Ha a portok számával és a szélesebb funkciókkal kapcsolatos igények magasabbak, akkor az x670-G2 és x590-24x-1q-2c kapcsolókat érdemes megfontolni.elosztás
X460-G2-24x-10GE4-Base*
X460-G2-48x-10GE4-Base*
24x1GE SFP, 8×1000 RJ-45, 4x10GE SFP+
48x1GE SFP, 4x10GE SFP+Az elosztás fő szükségleteihez:
- szükséges optikai portok száma
- tartalék áramellátás kiegészítő tápegységekkel
- a kötegelés és klaszterezés támogatása
- szükséges L3 funkció
Tökéletesen alkalmasak az x460-G2 sorozat kapcsolói. A tartalék tápegységek bővíthetőségét és a 10G, CX (staplinghoz) és QSFP+ portok hozzáadásának lehetőségét biztosító modellek ideálissá teszik ezeket a kapcsolókat elosztási szintű megoldásokhoz, akár 1 Gb sebességgel.
hozzáférés
X440-G2-24p-10GE4*
X440-G2-24t-10GE4*
X440-G2-48t-10GE4*
X440-G2-48p-10GE4*
24x1000BASE-T(4 x SFP kombinált), 4x10GE SFP+ (PoE keret 380 W)
24x1000BASE-T(4 x SFP kombinált), 4x10GE SFP+
24x1000BASE-T(4 x SFP kombinált), 4x10GE SFP+ kombinált portok
48x1000BASE-T(4 x SFP kombinált), 4x10GE SFP+ kombinált portok (PoE keret 740 W)Hozzáférési igények esetén:
- a szükséges hozzáférési portok száma
- PoE/PoE+ támogatás
- funkcionalitás és portok bővítési lehetősége
- további előny a 10Gb portok támogatása „gyárilag”
Ajánlom figyelni ezt a sorozatot a portok rugalmassága, teljesítménye és funkcionalitása miatt.
*az átkapcsolók specifikációját a ciklus első cikkében lehet megtekinteni —
Ezzel befejezhetném a cikket, de szeretnék még két aspektust kiemelni, amely bármely mérnök számára fontos lesz a hálózatának fejlesztése vagy korszerűsítése során:
- kábeltrásznál való munka — száloptikás és réz vezetékek
- IP címzés
Száloptikás munkák
Fent bemutattam a célsémát, amely eléréséhez a következő kapcsolatok szükségesek az eszközök számára:
Ahogy a táblázatból látható, a minimális szálak száma, amely a hálózati szintek (mag modul, adatközpont és két épület elosztása) redundanciájának biztosításához szükséges — 10 db.
A hálózat jellemzői fázisában kiderült, hogy az épületek közötti kábelben mindössze 8 szál található. Mit tegyünk ilyen helyzetben?
Néhány megoldást javaslok:
- az első, nyilvánvaló lépés — használni a szabad szálakat az 1-es épület 1-es szárny és a 1-es szárny - 2-es épület közötti kábelben (ahogy a táblázatban látható — a kábelekben csak 2 a 8 szálból használatban van). Ehhez elegendő optikai keresztcsatlakozót telepíteni az 1-es szárnyban, és szükség esetén felhasználni a tartalék optikai költségkerettel rendelkező SFP modulokat.
- A második lépés lehet a CWDM technológia alkalmazása, amely a hullámhosszak tömörítését jelenti egyetlen szálban. Ez a technológia sokkal olcsóbb, mint a DWMD, és viszonylag egyszerűen megvalósítható. Főként az optikai szálak és a meghatározott hosszúságú és költségvetésű SFP/SFP+ transzeiverek minősége számít. Ahogyan az előző cikkemben említettem, a switch-eknek a harmadik féltől származó transzeiverek felismerésének lehetősége nagyban megkönnyítheti az életünket és csökkentheti a további optikai kábelek építési költségeit.
- A harmadik lépésként érdemes megfontolni a szálak számának növelését további optikai kábelek lefektetésével.
Ezután megvizsgáljuk a szálak számát az elosztó switch-ek és az 2-10 kiegészítő ház között. Itt sem minden egyértelmű:
- Először is, hiányoznak a szálak a cél rendszerünk megvalósításához — minden switch esetében 2 szál szükséges (amint a kábelek 4 OVA-t tartalmaznak minden ház esetében).
- Másodszor, még ha elegendő számú szál is áll rendelkezésre az épületek között, a házak belsejében MMF szálakat használnak, amelyek nem teszik lehetővé, hogy egyszerűen összekapcsoljuk az SMF és MMF szálakat (300-400 méternél hosszabb távolságok esetén beszélek).
Ilyen esetekben a következő lehetőségeket lehet megfontolni:
- Biztosítsuk minden switch számára az SMF szálakat:
- Ha a távolság engedi, további hosszú patch cordokat húzhatunk a switch-ek között. Egy időben 30-50 m hosszúságú patch cordokat használtunk.
- Fektessünk le egy viszonylag olcsó, kis kapacitású optikai SMF kábelt a szekrények között.
- Végső megoldásként használhatunk különböző SMF-MMF átalakítókat.
- A használatban lévő szálak minimalizálása érdekében a következőket tehetjük:
- Használjuk az x440-G2 hozzáférési switch-ek stackelési funkcióját — eközben minden emeleten 1 SMF szálat használjunk a switch-hez, ami lehetővé teszi, hogy 6 szál és port helyett 3 szálat és portot használjunk minden oldalon.
- Két szálat használj az első switch-hez a láncban és az utolsóhoz. Aggregáljuk a linkeket a határoló hozzáférési switch-eknél és használjuk az STP protokollokat a kialakult gyűrűben.
IP-címzés
Itt egy példa a címzés becslésére a tervünk számára.
Jelenleg több B osztályú hálózatunk van — 172.16.0.0/16. Az IP címzési tartomány számításakor az alábbi szempontokat fogom figyelembe venni:
- A második oktett 4 bitje az épületeket fogja jelölni — 172.16.0.0/12.
- A harmadik oktett az épületen belüli emelet számát fogja jelölni.
- A harmadik oktett = 255 a point-to-point linkek és az irányítóhálózat számára lesz fenntartva.
- Egy kezelő VLAN emeletenként a switch-ek irányítására.
- Egy felhasználói VLAN a switch-en (átlagosan 24 port).
- Egy Voice VLAN a switch-en (átlagosan 24 port).
- Egy VLAN az emeleti videómegfigyelő rendszer számára.
- Egy VLAN a Wi-Fi eszközök számára emeletanként.
Körülbelül ilyen táblázataim lettek:
A fenti táblázatban példát mutatok az épületek és emeletek elosztására, valamint a hálózatokra (felhasználói, irányító és szolgáltatói).
Valójában a 172.16.0.0/12 szürke hálózat választása nem a legoptimálisabb, mivel korlátozza az épületek számára létrehozható hálózatok számát (16-tól 31-ig), ráadásul vannak távoli irodák is, akiknek szintén szükségük lenne hálózati blokkok létrehozására. Talán egy optimálisabb megoldás lehet a 10.0.0.0/8 hálózatok használata, vagy a 172.16.0.0/12 hálózatok (például szolgáltatói szükségletekhez és szerverekhez) és a 10.0.0.0/8 (felhasználói hálózatokhoz) közös felhasználása.
Összességében az IP-hálózatok kiosztásának megközelítése moduláris, és ajánlott betartani a részhalmazok egy összegzett hálózatba történő összevonására vonatkozó szabályokat a disztribúciós szinteken, valamint a határozott útválasztókon a távoli fiókokban. Ennek több oka is van:
- az útválasztók routing táblázatának minimalizálása érdekében
- a routing protokollok (mindenféle frissítési üzenetek, amikor az alhálózatok nem elérhetőek) segédforgalmának minimalizálása érdekében
- az adminisztráció egyszerűsítése és a L3 hálózatok jobb olvashatósága érdekében
Bár az első két pontot tekintve érdemes megjegyezni, hogy a modern útválasztók kapacitása sokkal magasabb, mint 15-20 évvel ezelőtt, és képesek nagyobb routing táblázatokat tárolni a memóriájukban, ráadásul a kommunikációs csatornák ár-érték aránya is csökkent a E1/T1 áramlatok széles körű használatának idejéhez képest (G.703).
Zárás
Barátok, ebben a cikkben megpróbáltam a lehető legrövidebben bemutatni a kampuszhálózatok tervezésének alapelveit. Igen, sok anyag készült, és mindez annak ellenére, hogy nem érintettem olyan témákat, mint:
- a vállalati határ kialakítása (ez egy külön történet a saját kapcsolóival, határpontjaival, tűzfalával, IPS/IDS rendszereivel, DMZ-vel, VPN-ekkel és egyéb dolgokkal)
- a Wi-Fi hálózatok szervezése
- a VoIP hálózatok szervezése
- az adatközpont szervezése
- a biztonság (ez szintén egy külön világ, amely terjedelmében és követelményeiben nem marad el a tiszta hálózati infrastruktúra tervezésétől, sőt, néha meg is haladja azt)
- a energiagazdálkodás
- a lista tovább folytatható
Valójában a vállalati hálózat tervezése és kiépítése meglehetősen aprólékos feladat, amely sok időt és erőforrást igényel.
De remélem, hogy a cikkem segít Önöknek felmérni és kezdetben megérteni, hogyan közelítsenek ehhez a feladathoz.
Ez távolról sem az utolsó cikk a , ezért kövessék a frissítéseket (, , , )!
- telefonálás:
- Kábel rendszer az épületek között:
- A háromszintű hálózat oszlik:
Forrás: habr.com
