

Üdvözlöm az olvasókat a UserGate Getting Started ciklus harmadik cikkében, amely a cég NGFW megoldásáról szól. A múltkori cikkben a tűzfal telepítési folyamatát mutattuk be, és elvégeztük a kezdeti beállítást. Most pedig részletesebben megvizsgáljuk a szabályok létrehozását az olyan szakaszokban, mint a “Tűzfal”, “NAT és irányítás” és “Átviteli sebesség”.
A UserGate szabályok működésének ideológiája olyan, hogy a szabályok fentről lefelé érvényesülnek, az első aktiválódásig. A fenti alapján tehát a specifikusabb szabályoknak feljebb kell lenniük, mint az általános szabályoknak. Viszont érdemes megjegyezni, hogy mivel a szabályokat sorrendben ellenőrzik, a teljesítmény szempontjából jobb, ha általános szabályokat hozunk létre. Minden szabály létrehozásakor alkalmazott feltételek a “ÉS” logika szerint működnek. Ha “VAGY” logikát szeretnénk használni, azt több szabály létrehozásával érhetjük el. Tehát a cikkben leírtak más UserGate politikákra is érvényesek.
Tűzfal
A UserGate telepítése után a “Tűzfal” szakaszban már található egy egyszerű politika. Az első két szabály blokkolja a bot-hálózatok forgalmát. Ezt követik a különböző zónákból származó hozzáférési szabályok példái. Az utolsó szabály mindig “Mindent blokkolni” névre hallgat és egy lakat szimbólummal van megjelölve (ez azt jelenti, hogy a szabályt nem lehet törölni, módosítani, áthelyezni, letiltani, csak a naplózási opciót lehet engedélyezni). Így e szabály miatt minden egyértelműen nem engedélyezett forgalmat az utolsó szabály blokkolni fog. Ha szükséges, hogy a UserGate-en keresztül minden forgalmat engedélyezzünk (bár ez határozottan nem javasolt), mindig létrehozhatunk egy másodszor utolsó szabályt, amely “Mindent engedélyezni”.
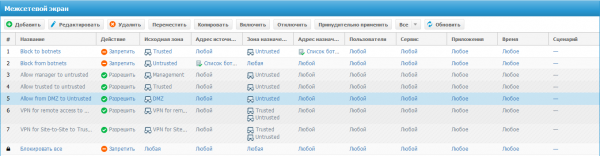
Szabály szerkesztésekor vagy létrehozásakor a tűzfal számára az első fül “Általános”, ahol a következő lépéseket kell végrehajtani:
A “Kikapcsolva” jelölőnégyzetet használva aktiválhatjuk vagy deaktiválhatjuk a szabályt.
írja be a szabály nevét.
adjon egy leírást a szabályhoz.
válasszon az alábbi két művelet közül:
Tiltani — blokkolja a forgalmat (ennek a feltételnek a megadása esetén lehetőség van ICMP host unreachable üzenetek küldésére, csak be kell állítani a megfelelő jelölőnégyzetet).
Engedélyezni — engedélyezi a forgalmat.
A szkript lehetőséget ad arra, hogy válasszunk egy olyan szkriptet, amely kiegészítő feltétel a szabály aktiválásához. Ily módon a UserGate megvalósítja az SOAR (Security Orchestration, Automation and Response) koncepciót.
Naplózás – az esemény bekövetkeztekor rögzítse a forgalom információit a naplóban. Lehetőségek:
A szession kezdetének naplózása. Ekkor csak a szession kezdetéről (az első csomagról) rögzítenek információt a forgalmi naplóban. Ez a javasolt naplózási mód.
Minden csomag naplózása. Ekkor a továbbított hálózati csomagokról rögzítenek információt. Ehhez a módhoz javasolt a naplózási limit aktiválása, hogy elkerüljük az eszköz túlterhelését.
Szabály alkalmazása:
Minden csomagra
a fragmentált csomagokra
a nem fragmentált csomagokra
Új szabály létrehozásakor ki lehet választani a politikán belüli helyet.
Következő a „Forrás” fül. Itt megadjuk a forgalom forrását, lehet ez a zóna, ahonnan a forgalom érkezik, vagy megadhatunk egy listát vagy konkrét IP-címet (Geoip). Gyakorlatilag minden olyan szabály esetében, amelyet az eszközön be lehet állítani, objektumot hozhatunk létre a szabályból, például a „Zónák” részbe való belépés nélkül az „Új objektum létrehozása és hozzáadása” gombot használva létre lehet hozni a szükséges zónát. Ezenkívül gyakran találkozunk a „Megfordítás” jelölőnégyzettel, amely megváltoztatja a szabályfeltétel műveletét ellentétesre, ami az logikai tagadásnak felel meg. A „Cél” fül hasonló a forrás fülhöz, csak itt a forgalom forrása helyett a forgalom célját adjuk meg. A „Felhasználók” fül – ezen a helyen felvehetjük a felhasználók vagy csoportok listáját, akikre ez a szabály vonatkozik. A „Szolgáltatás” fül – kiválasztjuk a szolgáltatás típusát a már előre meghatározott lehetőségek közül, vagy sajátot adhatunk meg. A „Program” fül – itt konkrét alkalmazásokat, vagy alkalmazáscsoportokat választhatunk. És a „Idő” fül meghatározzuk azt az időt, amikor a szabály aktív.
Az előző lecke óta van egy szabályunk az internetre való kijutásra a „Trust” zónából, most bemutatom példaként, hogyan lehet megtiltani az ICMP forgalmat a „Trust” zónából az „Untrusted” zónába.
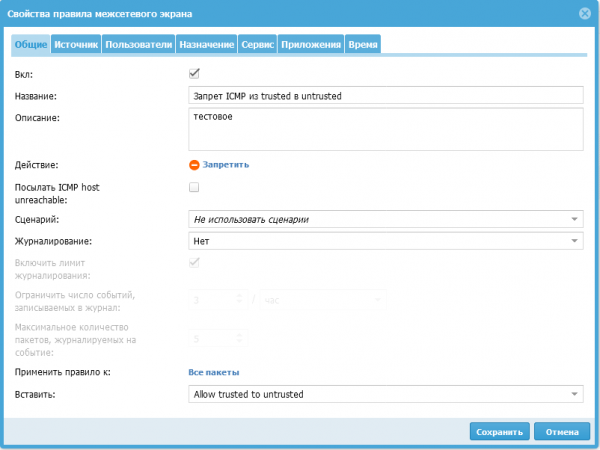
Először hozzunk létre egy szabályt az "Hozzáad" gomb megnyomásával. A megnyíló ablakban az Általános fülön töltsük ki a nevet (ICMP tilalom megbízhatóból megbízhatatlanba), jelölve az "Engedélyezve" jelölőnégyzetet, válasszuk a tiltás műveletet, és ami a legfontosabb, helyesen válasszuk meg a szabály elhelyezkedését. A politikám szerint ennek a szabálynak a "Megbízható megbízhatatlanra engedélyezés" szabály fölött kell lennie:
A "Forrás" fülön a feladatomhoz két lehetőség áll rendelkezésre:
A "Megbízható" zónát választva
Minden zónát választva, kivéve a "Megbízható"-t, és bejelölve az "Invert" jelölőnégyzetet
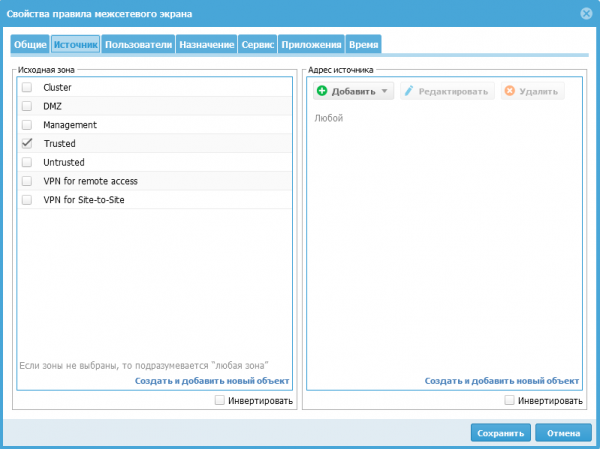
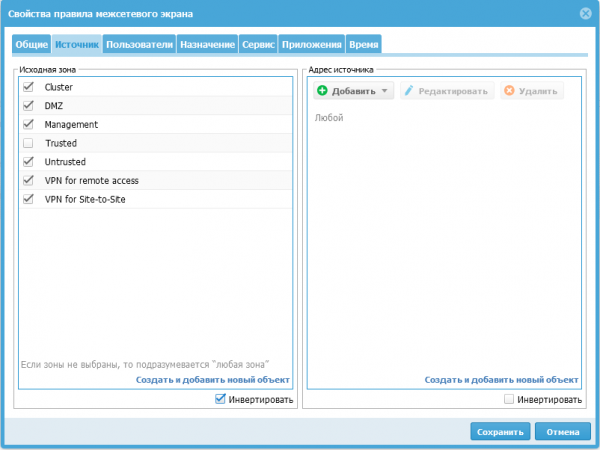
A "Cél" fül beállítása hasonlóan történik, mint a "Forrás" fülé.
Ezután lépjünk a "Szolgáltatás" fülre, mivel a UserGate-ben létezik egy előre definiált szolgáltatás az ICMP forgalom számára, ezért az "Hozzáad" gomb megnyomásával a felkínált listából válasszuk az "Bármilyen ICMP" nevű szolgáltatást:
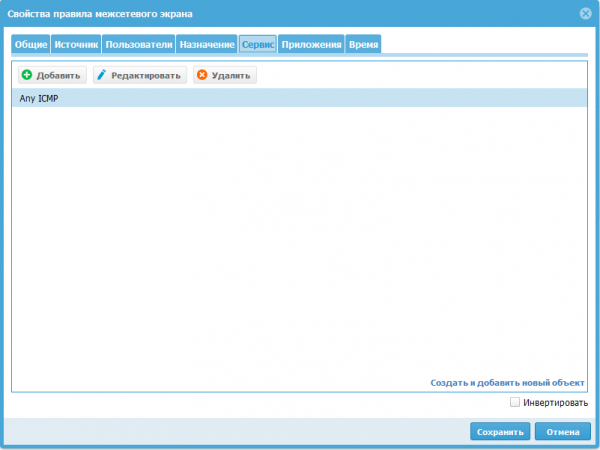
Lehet, hogy a UserGate készítőinek így tervezték, de nekem sikerült több teljesen azonos szabályt létrehoznom. Bár csak az első szabály teljesül a listából, a lehetőség, hogy különböző funkciókkal rendelkező szabályokat hozzunk létre az azonos névvel, szerintem zűrzavart okozhat több adminisztrátor esetén.
NAT és útválasztás
NAT szabályok létrehozásakor néhány hasonló fül látható, mint a tűzfal esetében. Az "Általános" fülön megjelent egy "Típus" mező, amely lehetővé teszi a szabály céljának megválasztását:
NAT — Hálózati címek átfordítása.
DNAT — A forgalmat az adott IP-címre irányítja.
Port-átirányítás — A forgalmat az adott IP-címre irányítja, de lehetőséget ad a közzétett szolgáltatás portszámának megváltoztatására.
Politikai alapú útválasztás — IP-csomagok útválasztása kiterjesztett információk alapján, például szolgáltatások, MAC-címek vagy szerverek (IP-címek) alapján.
Hálózati térkép — Lehetővé teszi a forrás vagy cél IP-címek egy hálózatból egy másik hálózatra való cseréjét.
A megfelelő típus kiválasztása után a beállítások elérhetők lesznek.
A SNAT IP (külső cím) mezőben egyértelműen megadjuk azt az IP-címet, amelyre a forrást címe cserélve lesz. Erre a mezőre akkor van szükség, ha több IP-cím van hozzárendelve a célzónák interfészeihez. Ha ezt a mezőt üresen hagyjuk, a rendszer egy véletlenszerű címet fog használni a rendelkezésre álló IP-címek közül, amelyeket a célzónák interfészeihez rendeltek. A UserGate javasolja a SNAT IP megadását a tűzfal teljesítményének növelése érdekében.
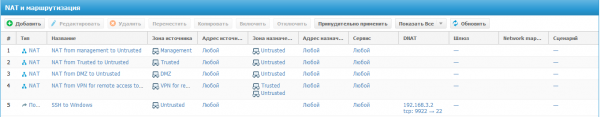
Példaként közzéteszem a Windows szerver SSH szolgáltatását, amely a 'DMZ' zónában található, a 'port forwarding' szabály segítségével. Ehhez kattintsunk a 'Hozzáadás' gombra, töltsük ki a 'Általános' fület, adjuk meg a 'SSH to Windows' szabály nevét, és a típust 'Port forwarding':
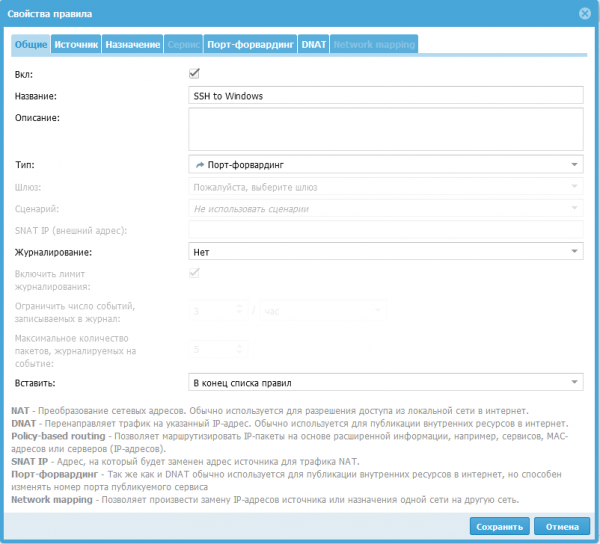
A 'Forrás' fülön válasszuk az 'Untrusted' zónát, majd lépjünk a 'Port forwarding' fülre. Itt meg kell adni a 'TCP' protokollt (négy lehetőség közül választhatunk — TCP, UDP, SMTP, SMTPS). Az eredeti célport 9922 — az a port, ahová a felhasználók küldik a kéréseiket (a következő portokat nem használhatjuk: 2200, 8001, 4369, 9000-9100). Az új célport (22) — az a port, ahová a felhasználók kérdései irányulnak a belső közzétett szerver felé.
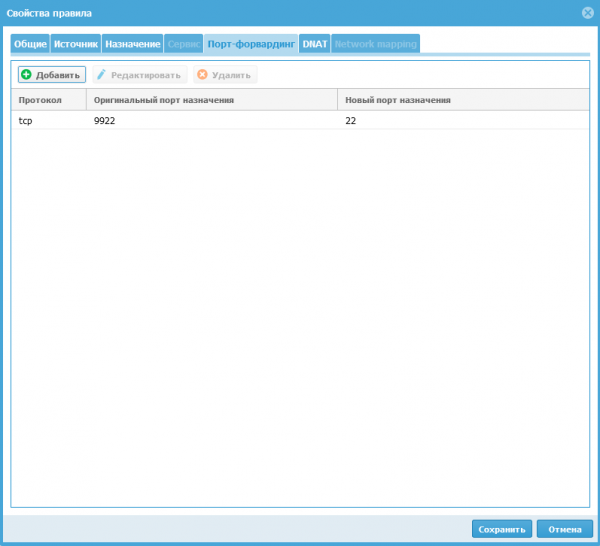
A 'DNAT' fülön megadjuk a helyi hálózatban lévő számítógép IP-címét, amely az interneten kerül közzétételre (192.168.3.2). Opciósan engedélyezhetjük a SNAT-ot is, akkor a UserGate a külső hálózatból érkező csomagok forráscímét a saját IP-címére változtatja.
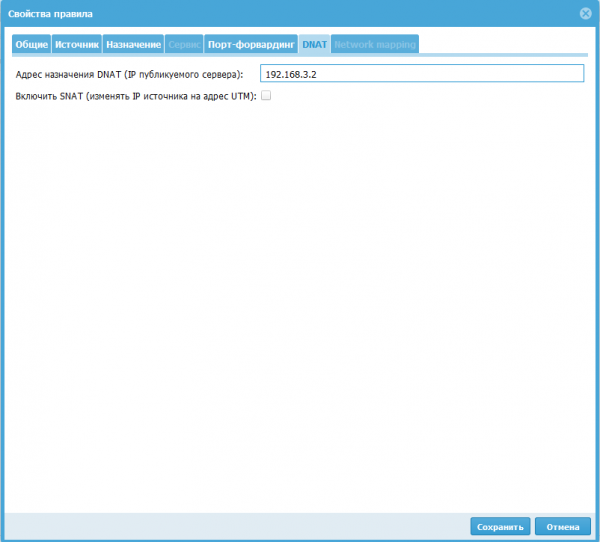
A beállítások után egy olyan szabály jön létre, amely lehetővé teszi az 'Untrusted' zónából való hozzáférést a 192.168.3.2 IP-címmel rendelkező szerverhez SSH protokollon keresztül, a UserGate külső címének felhasználásával a kapcsolat során.
Sávszélesség
Ebben a részben a sávszélesség kezelésére vonatkozó szabályokat állítjuk be. Ezek a szabályok használhatók bizonyos felhasználók, hosztok, szolgáltatások, alkalmazások sávszélességének korlátozására.
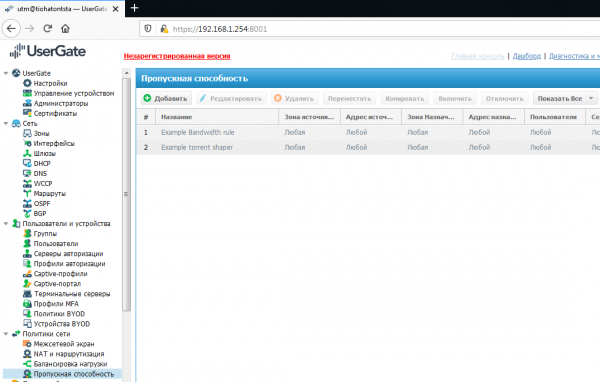
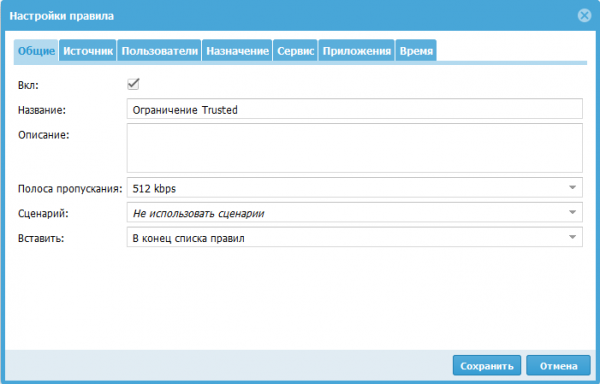
A szabály létrehozásakor a feltételek a lapokon határozzák meg azt a forgalmat, amelyre korlátozások vonatkoznak. A sávszélességet választhatja a felkínáltak közül, vagy megadhatja a saját igényeit. A sávszélesség létrehozásakor meg lehet adni a forgalom priorizálásának DSCP címkéjét. Például a DSCP címkék alkalmazására: ha a szabályban megadja a forgatókönyvet, amelyen a szabály alkalmazásra kerül, akkor ez a szabály automatikusan megváltoztathatja ezeket a címkéket. Egy másik példa a forgatókönyv működésére: a szabály akkor lép életbe, ha a felhasználónál torrentet észlelnek, vagy ha a forgalom meghaladja a megadott határt. A többi lapot is kitöltjük, ahogyan más politikák esetén, a forgalom típusa alapján, amelyre a szabályt alkalmazni kell.
Zárás
Ebben a cikkben áttekintettem a szabályok létrehozását az "Tűzfal", "NAT és útvonalválasztás" és "Sávszélesség" szekciókban. A cikk elején leírtam a UserGate politikák létrehozásának szabályait, valamint a szabály létrehozásakor a feltételek működési elvét.
Kövessen minket frissítéseinkért a csatornánkon (, , , )!
Forrás: habr.com
