

Megjegyzés fordítás.: Ha Ön a Kubernetes-alapú infrastruktúrák biztonsági kérdéseivel foglalkozik, a Sysdig kiváló áttekintése remek kiindulópontot nyújt a jelenlegi megoldások gyors megismeréséhez. A folyóiratban a piac jól ismert szereplőitől származó komplex rendszerek és szolidabb eszközök is helyet kaptak, amelyek egy-egy problémát hivatottak megoldani. A kommentekben pedig mindig örömmel várjuk tapasztalataikat e szerszámok használatáról és más projektek linkjeit.
Sokféle szoftvertermék áll rendelkezésre a Kubernetes biztonságának biztosítására... mindegyiknek megvannak a maga céljai, alkalmazási területei és licenc feltételei.
Ezért döntöttünk úgy, hogy létrehozunk egy listát, amelyben nyílt projektek és kereskedelmi platformok egyaránt szerepelnek különböző szolgáltatóktól. Reméljük, hogy ez segít Önnek kiválasztani azokat, amelyek a legnagyobb érdeklődést keltik, és a konkrét Kubernetes biztonsági igényeire irányítják a figyelmet.
Kategóriák
A lista navigációjának megkönnyítése érdekében az eszközöket fő funkcióik és alkalmazási területeik szerint csoportosítottuk. Az alábbi szakaszok jöttek létre:
- Kubernetes képek vizsgálata és statikus elemzés;
- Futási környezet biztonsága;
- Kubernetes hálózati biztonság;
- Képek terjesztése és titkok kezelése;
- Kubernetes biztonsági audit;
- Komplex kereskedelmi termékek.
Lássunk neki:
Kubernetes képek vizsgálata
Anchore
- Weboldal:
- Licenc: szabad (Apache) és kereskedelmi ajánlat
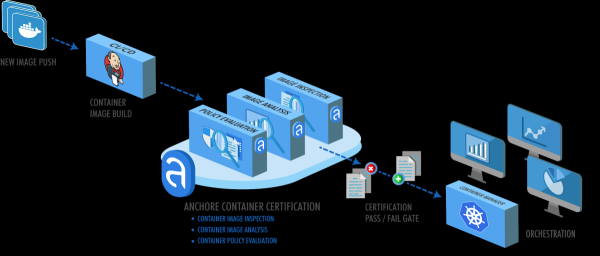
Az Anchore csomag az ipari standardok szerint elemzi a konténerképeket és lehetővé teszi a felhasználó által meghatározott biztonsági politikák alapján történő ellenőrzéseket.
A konténerképek ismert sebezhetőségeinek CVE adatbázis alapján történő szokásos vizsgálata mellett az Anchore számos további ellenőrzést is végez a vizsgálati politikán belül: elemzi a Dockerfile-t, az adatlopás lehetőségét, a használt programozási nyelvek csomagjait (npm, maven stb.), a szoftverlicenceket és még sok mást.
Clair
- Weboldal: (most a Red Hat felügyelete alatt)
- Licenc: szabad (Apache)
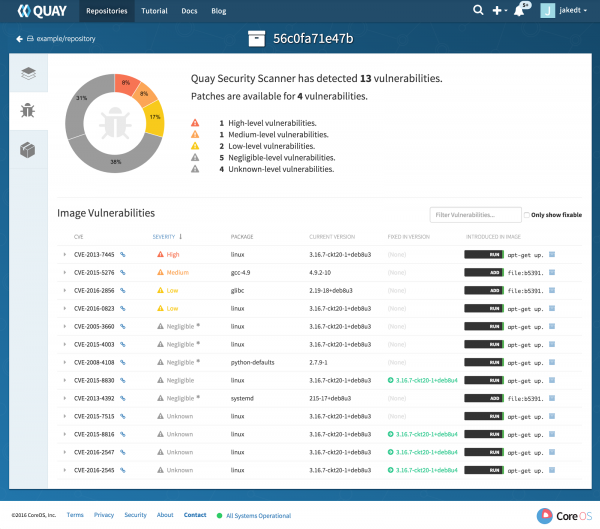
A Clair az egyik első nyílt forráskódú projekt volt a képek vizsgálatára. Széles körben ismert, mint a Quay képkatalógus biztonsági szkennere, (szintén a CoreOS-tól — megjegyzés). Clair képes információt gyűjteni a CVE-kről számos forrásból, beleértve a Debian, Red Hat vagy Ubuntu biztonsági csapatai által vezetett Linux disztribúció-specifikus sebezhetőségi listákat.
Azzal ellentétben, hogy az Anchore főként sebezhetőségek keresésével és a CVE-kkel való adatösszehasonlítással foglalkozik, a Clair a felhasználóknak néhány lehetőséget is kínál a funkciók bővítésére pluginek révén.
Dagda
- Weboldal:
- Licenc: nyílt (Apache)
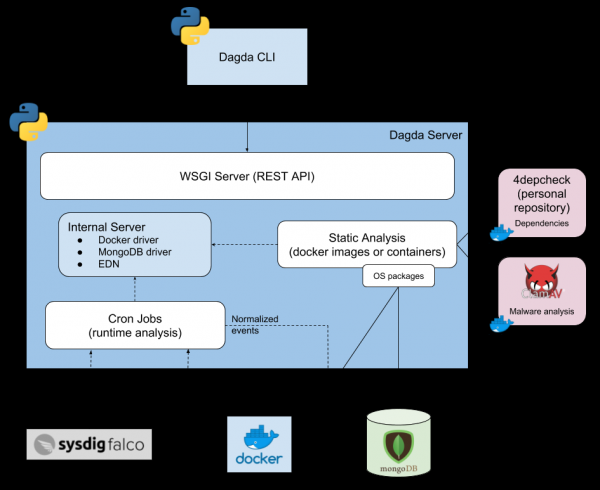
A Dagda statikus elemzést végez a konténerképekben található ismert sebezhetőségek, trójaiak, vírusok, rosszindulatú programok és egyéb fenyegetések ellen.
A Dagda csomag más hasonló eszközöktől két figyelemre méltó jellemzővel különbözik:
- Kiválóan integrálódik a , nemcsak konténerképek szkennelésére szolgáló eszközként működik, hanem vírusvédelmi megoldásként is.
- Emellett runtime-védelmet is nyújt, valós időben képes eseményeket fogadni a Docker démonjáról, és integrálódik a Falco-val (see below) a konténer működése során bekövetkező biztonsági események gyűjtésére.
KubeXray
- Weboldal:
- Licenc: nyílt (Apache), de szükséges a JFrog Xray (kereskedelmi termék) adataihoz.
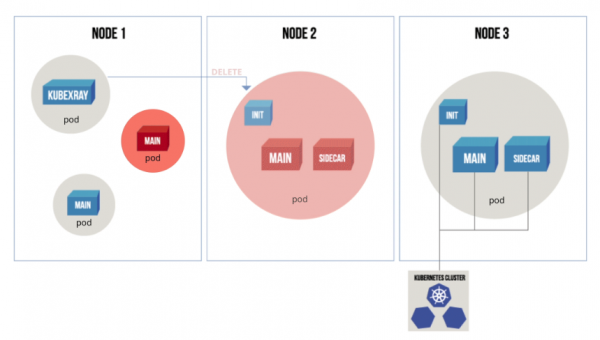
A KubeXray „figyeli” a Kubernetes API-szerver eseményeit, és a JFrog Xray metaadatai alapján biztosítja, hogy csak a jelenlegi politikának megfelelő pod-ok induljanak.
A KubeXray nemcsak az új vagy frissített konténerek auditálását végzi a deployment-ekben (hasonlóan az admission controller-hez a Kubernetes-ben), hanem dinamikusan ellenőrzi a futó konténereket az új biztonsági politikákkal való megfelelőség szempontjából, eltávolítva azokat az erőforrásokat, amelyek sebezhető képekre hivatkoznak.
Snyk
- Weboldal:
- Licenc: nyílt (Apache) és kereskedelmi verziók.
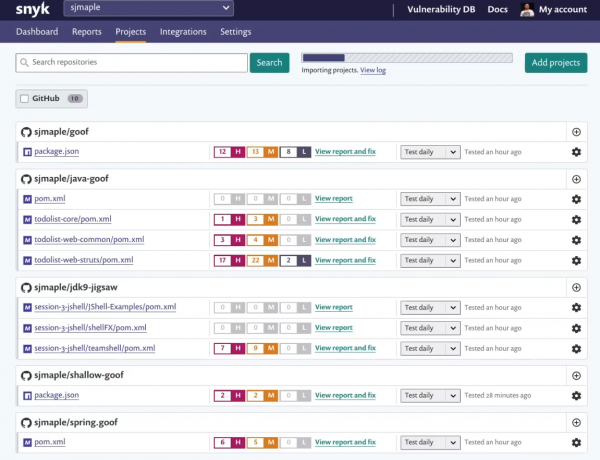
A Snyk egy szokatlan sebezhetőség-szkenner, mivel kifejezetten a fejlesztési folyamatra összpontosít, és mint „pótolhatatlan megoldás” mutatják be a fejlesztők számára.
A Snyk közvetlenül kapcsolódik a kód tárolóihoz, elemzi a projekt manifesztjét, és elemzi a beimportált kódot a közvetlen és közvetett függőségekkel együtt. A Snyk számos népszerű programozási nyelvet támogat, és képes felfedni a rejtett licenceléssel kapcsolatos kockázatokat.
Trivy
- Weboldal:
- Licenc: nyílt (AGPL)
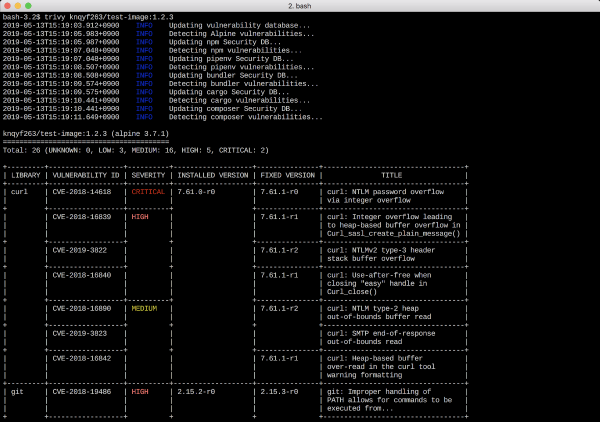
A Trivy egy egyszerű, de hatékony sebezhetőségi szkenner a konténerekhez, amely könnyen integrálható a CI/CD folyamatba. Figyelemre méltó jellemzője az egyszerű telepítés és használat: az alkalmazás egyetlen binárist tartalmaz, és nem igényel adatbázis vagy további könyvtárak telepítését.
A Trivy egyszerűségének hátránya, hogy meg kell érteni, hogyan lehet a JSON formátumban kapott eredményeket kiértékelni és továbbítani, hogy azt más Kubernetes biztonsági eszközök is felhasználhassák.
A Kubernetes runtime biztonsága
Falco
- Weboldal:
- Licenc: szabad (Apache)
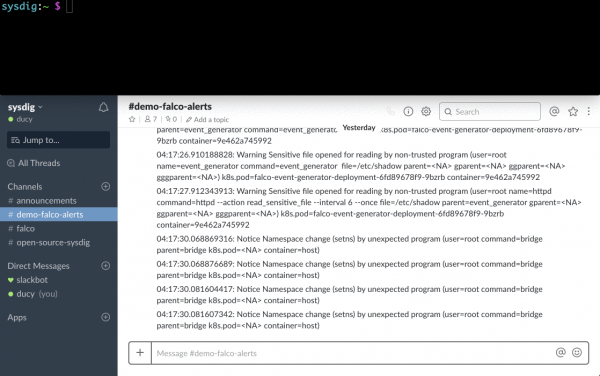
A Falco egy eszközkészlet a felhőalapú végrehajtási környezetek biztonságának biztosítására. A projektcsalád része. .
A Sysdig eszközkészletének használatával, amely a Linux kernel szintjén működik és rendszerm hívások profilozását végzi, a Falco lehetővé teszi a rendszer viselkedésének mélyebb megértését. A runtime szabályainak mechanizmusa képes felfedezni a gyanús aktivitást az alkalmazásokban, konténerekben, az alapvető gazdagépen és a Kubernetes orchestrátorban.
A Falco teljes átláthatóságot biztosít a runtime működésében és a fenyegetések felfedezésében, speciális ügynököket telepítve a Kubernetes csomópontokra. Ennek eredményeként nem szükséges a konténerek módosítása, hogy külső kódot ágyazzanak bele vagy sidecar konténereket ráhúzzanak.
Linux biztonsági keretrendszerek a runtime számára
Ezek a Linux kernelhez kötődő keretrendszerek nem „Kubernetes biztonsági eszközök” a hagyományos értelemben, de említést érdemelnek, mivel fontos szerepet játszanak a runtime biztonságában, amely a Kubernetes Pod Biztonsági Politika (PSP) keretein belül érvényesül.
A biztonsági profilokat kapcsolja a konténerben futó folyamatokhoz, meghatározva a fájlrendszer, a hálózati hozzáférés, a könyvtárak csatlakozásának jogosultságait, stb. Ez egy kötelező hozzáférés-vezérlés (Mandatory Access Control, MAC) rendszere. Más szavakkal, megakadályozza a tiltott műveletek végrehajtását.
Security-Enhanced Linux () — ez egy kiterjesztett biztonsági modul a Linux kernelben, amely egyes szempontokban hasonlít az AppArmorhoz és gyakran össze is hasonlítják vele. Az SELinux hatékonyabb, rugalmasabb és finomabb beállítást kínál az AppArmorhoz képest. Hátrányai a hosszú tanulási görbe és a fokozott komplexitás.
és a seccomp-bpf lehetővé teszi a rendszerhívások szűrését, a potenciálisan veszélyes hívások blokkolását, amelyek nem szükségesek a felhasználói alkalmazások normál működéséhez. A Seccomp bizonyos szempontból hasonlít a Falco-ra, bár nem ismeri a konténerek sajátosságait.
Sysdig nyílt forráskódú
- Weboldal:
- Licenc: szabad (Apache)
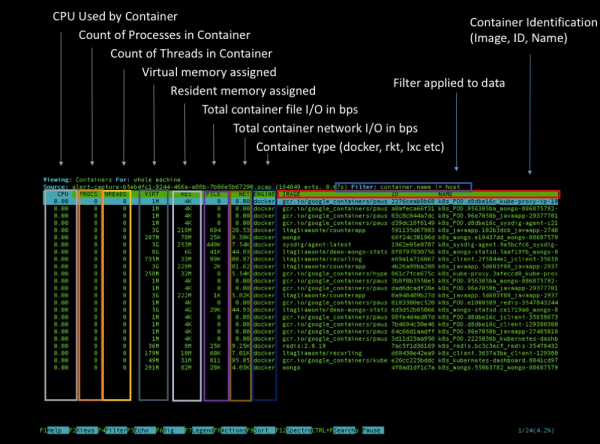
A Sysdig egy teljes értékű eszköz a Linux rendszerek elemzésére, diagnosztikájára és hibakeresésére (Windows és macOS rendszeren is működik, de korlátozott funkciókkal). Használható részletes információk gyűjtésére, ellenőrzésére és kriminalisztikai vizsgálatokra (kriminalisztika) az alapvető rendszeren és az azon futó bármely konténeren.
A Sysdig emellett eredetileg támogatja a konténer végrehajtási környezeteket és a Kubernetes metaadatokat, amelyek további dimenziókat és címkéket adnak az összegyűjtött rendszer viselkedésről szóló információkhoz. A Sysdig segítségével többféle módon lehet elemezni a Kubernetes klasztert: lehetőség van egy adott időpontban mintát venni vagy elindítani egy interaktív felületet ncurses alapú plugin segítségével .
Kubernetes hálózati biztonság
Aporeto
- Weboldal:
- Licenc: kereskedelmi
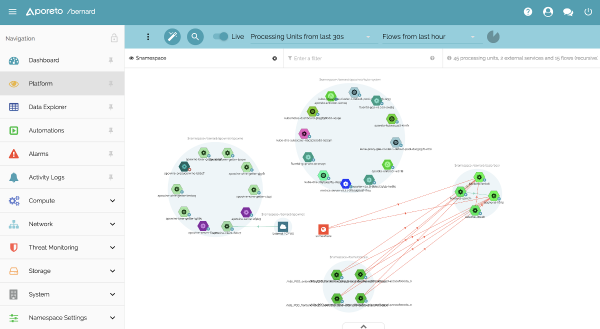
Az Aporeto „a hálózattól és az infrastruktúrától független biztonságot” kínál. Ez azt jelenti, hogy a Kubernetes szolgáltatások nemcsak helyi azonosítót (ServiceAccount a Kubernetes-ben) kapnak, hanem egy egyetemes azonosítót/lenyomatot is, amelyet biztonságos és kölcsönösen ellenőrizhető interakcióhoz használhatnak más szolgáltatásokkal, például az OpenShift klaszterben.
Az Aporeto képes egyedi azonosítót generálni nemcsak a Kubernetes/konténerek, hanem a gazdagépek, felhőfunkciók és felhasználók számára is. Ezen azonosítók és az adminisztrátor által meghatározott hálózati biztonsági szabályok alapján a kommunikációk engedélyezve vagy blokkolva lesznek.
Calico
- Weboldal:
- Licenc: szabad (Apache)
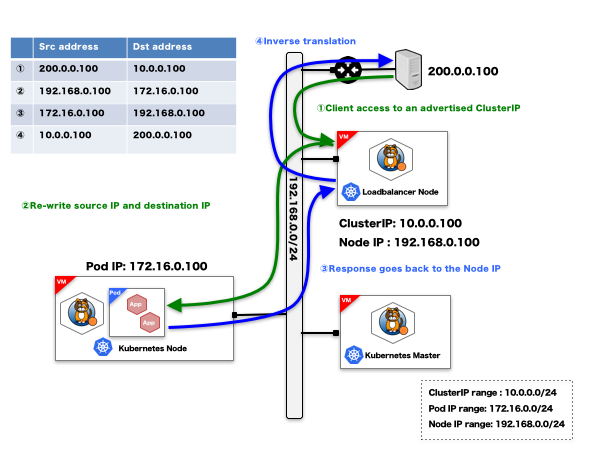
A Calico-t általában a konténerorchestráló telepítése során indítják, lehetővé téve virtuális hálózat létrehozását, amely összeköti a konténereket. Ezen alapvető hálózati funkcionalitás mellett a Calico projekt kezelni tudja a Kubernetes Hálózati Szabályokat és saját hálózati biztonsági profiljait, támogatja az ACL-t (hozzáférés-vezérlési listák) és az annotációkon alapuló hálózati biztonsági szabályokat a be- és kimenő forgalom számára.
Cilium
- Weboldal:
- Licenc: szabad (Apache)
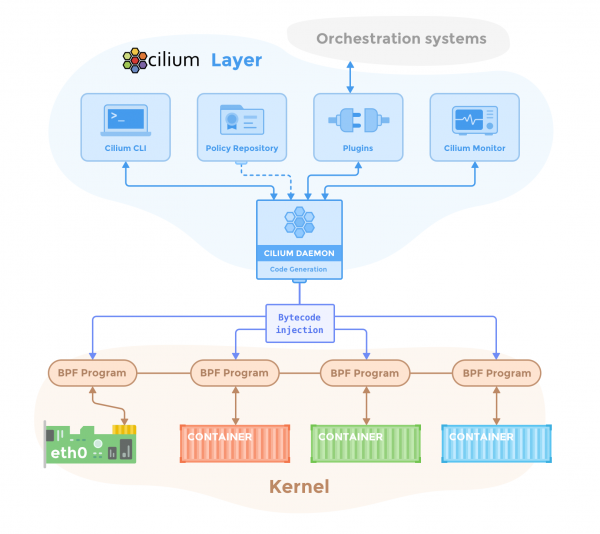
A Cilium tűzhelyként működik a konténerek számára, és hálózati biztonsági funkciókat nyújt, amelyeket eredetileg a Kubernetes és a mikroszolgáltatások által végzett munkaterhelésekhez alakítottak ki. A Cilium egy új Linux kernel technológiát, az BPF-t (Berkeley Packet Filter) használja az adatok szűrésére, figyelésére, átirányítására és módosítására.
A Cilium képes konténerazonosítókon alapuló hálózati hozzáférési politikák telepítésére a Docker vagy Kubernetes címkék és metainformációk használatával. Ezenkívül a Cilium érti és szűri a különböző 7. szintű protokollokat, mint például a HTTP vagy gRPC, lehetővé téve REST hívások készletének meghatározását, amelyek például engedélyezve lesznek két Kubernetes telepítmény között.
Istio
- Weboldal:
- Licenc: szabad (Apache)
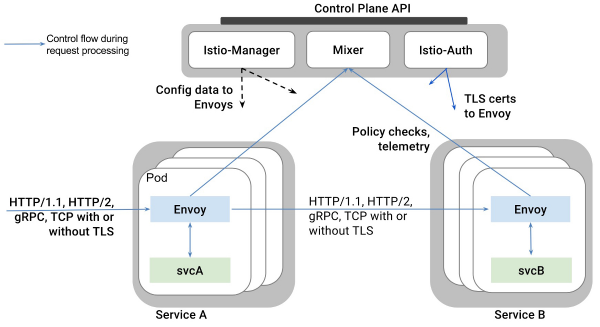
Az Istio széles körben ismert, mint a service mesh paradigmájának megvalósítása, platformtól független control plane telepítésével, és az összes kezelt szolgáltatási forgalom átirányításával dinamikusan konfigurálható Envoy proxy-kon keresztül. Az Istio a mikroszolgáltatások és konténerek legújabb szemléletét kihasználja a különböző hálózati biztonsági stratégiák megvalósításához.
Az Istio hálózati biztonsági megoldásai közé tartozik a TLS átlátható titkosítása, amely automatikusan fejleszti a kommunikációs protokollt a mikroszolgáltatások között HTTPS-re, valamint a saját RBAC rendszerének az azonosítás és engedélyezés kezelésére a különböző munkaterhelések közötti adatcserék engedélyezésére/tiltására a klaszterben.
Megjegyzés fordítás.: Bővebben az Istio biztonságra összpontosító funkcionalitásáról olvashatsz .
Tigera
- Weboldal:
- Licenc: kereskedelmi
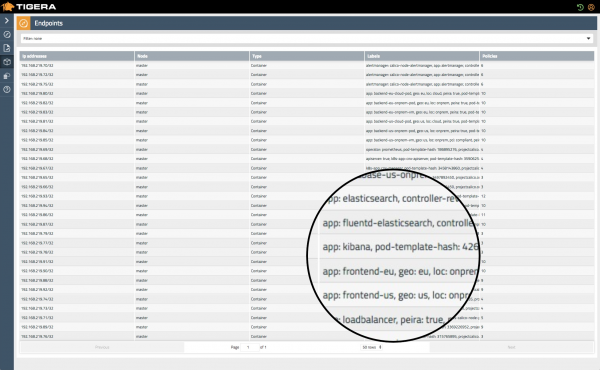
Ebben a megoldásban, amelyet "Kubernetes tűzfalként" neveznek, a nullához közeli biztonsági megközelítésre helyezik a hangsúlyt.
Más, a Kubernetes számára natív hálózati megoldásokhoz hasonlóan a Tigera a metainformációkra támaszkodik a klaszter különböző szolgáltatásainak és objektumainak azonosításához, és problémák észlelését, a folyamatos megfelelőség ellenőrzését és a hálózat átláthatóságát biztosítja a többfelhős vagy hibrid, monolitikus-konténerizált infrastruktúrák számára.
Trireme
- Weboldal:
- Licenc: szabad (Apache)
A Trireme-Kubernetes egy egyszerű és érthető megvalósítása a Kubernetes Hálózati Szabályok specifikációjának. A legkiemelkedőbb jellemzője, hogy – ellentétben a hasonló Kubernetes hálózatbiztonsági termékekkel – nem igényel központi vezérlő síkot a hálózat koordinálásához. Ez a megoldást triviálisan skálázhatóvá teszi. A Trireme ezt azzal éri el, hogy ügynököt telepít minden egyes csomóponton, amely közvetlenül csatlakozik a TCP/IP veremhez a gazda gépen.
Képek terjesztése és titkos kulcsok kezelése
Grafeas
- Weboldal:
- Licenc: szabad (Apache)
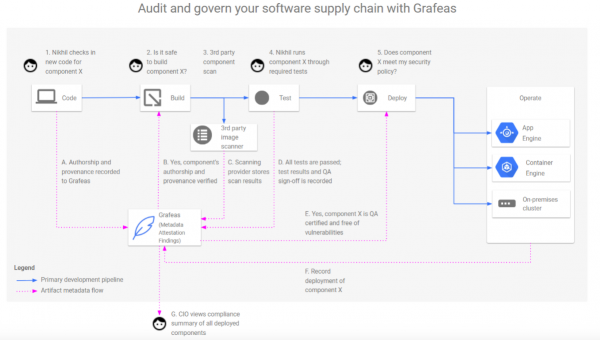
A Grafeas egy nyílt forráskódú API a szoftverszállítási lánc auditálására és kezelésére. Alapvető szinten a Grafeas egy adatok gyűjtésére és audit eredmények nyilvántartására szolgáló eszköz. Használható a biztonsági legjobb gyakorlatoknak való megfelelés nyomon követésére a szervezetben.
Ez a központosított igazságforrás segít válaszolni az olyan kérdésekre, mint például:
- Ki gyűjtötte össze és írta alá a konkrét konténert?
- Átment minden biztonsági szkenneren és ellenőrzésen, amelyet a biztonsági szabályzat előírt? Mikor? Mik voltak az eredmények?
- Ki telepítette ezt a production környezetbe? Milyen pontos paramétereket használtak a telepítés során?
In-toto
- Weboldal:
- Licenc: szabad (Apache)
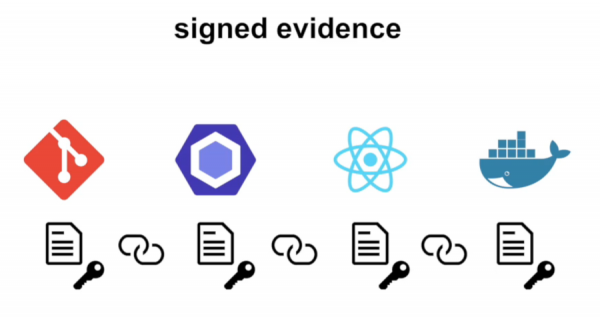
Az In-toto egy keretrendszer, amelyet a szoftverszállítási lánc teljes integritásának, hitelesítésének és auditálásának biztosítására terveztek. Az In-toto alkalmazásakor az infrastruktúrában először egy tervet kell megadni, amely leírja a különböző lépéseket a folyamatban (tárhely, CI/CD eszközök, QA eszközök, artefaktumgyűjtők stb.) és a felhasználókat (jogosult személyeket), akiknek engedélyezett az elindításuk.
Az In-toto ellenőrzi a terv végrehajtását, biztosítva, hogy minden feladat a láncban megfelelően és kizárólag az arra jogosult személyek által legyen végrehajtva, és hogy a termék mozgása során semmilyen nem engedélyezett manipuláció ne történjen.
Portieris
- Weboldal:
- Licenc: szabad (Apache)
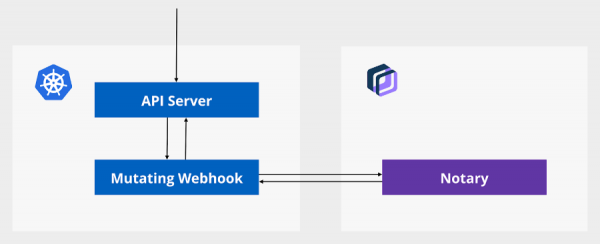
A Portieris egy belépési vezérlő a Kubernetes számára; a tartalom iránti bizalom kényszerített ellenőrzéseire alkalmazzák. A Portieris egy szervert használ (erről írtunk a végén — megjegyzés) igazságforrásként a megbízható és aláírt artefaktumok (azaz az engedélyezett konténer képek) megerősítésére.
A Kubernetes Portieris konfigurálásakor vagy módosításakor a rendszer letölti a konténerképek aláírási információit és a tartalom megbízhatósági politikáját, és szükség esetén dinamikusan módosítja az API JSON objektumát a ezeknek a képeknek az aláírt verzióinak elindításához.
Vault
- Weboldal:
- Licenc: szabad (MPL)
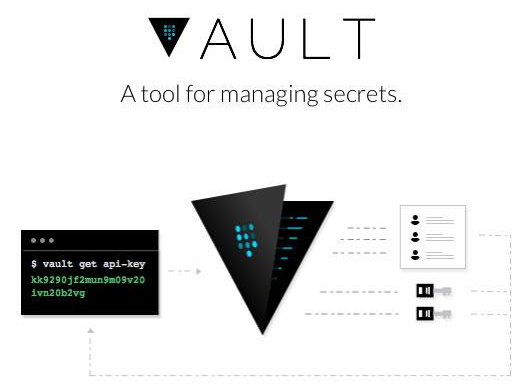
A Vault egy biztonságos megoldás az érzékeny információk, például jelszavak, OAuth tokenek, PKI tanúsítványok, hozzáférési fiókok és Kubernetes titkok tárolására. A Vault számos fejlett funkciót támogat, mint például az efemére biztonsági tokenek kölcsönzése vagy a kulcsok forgatásának megszervezése.
A Vault Helm chart-jével új telepítést hozhat létre a Kubernetes klaszterben, a Consul backend tárolóként való felhasználásával. Támogatja a Kubernetes natív erőforrásait, mint például a ServiceAccount tokeneket, és még a Kubernetes titkok alapértelmezett tárolójaként is működhet.
Megjegyzés fordítás.: Egyébként, éppen tegnap a Vault fejlesztője, a HashiCorp bejelentett néhány fejlesztést a Vault Kubernetes-beli használatára, különösen a Helm chart-tal kapcsolatban. Bővebben olvashat róluk a .
Kubernetes biztonsági audit
Kube-bench
- Weboldal:
- Licenc: szabad (Apache)
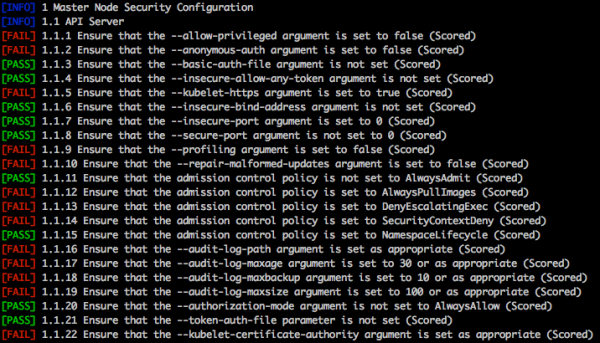
A Kube-bench egy Go alkalmazás, amely ellenőrzi, hogy a Kubernetes biztonságosan van-e telepítve, a .
A Kube-bench a klaszter összetevőinek (etcd, API, controller manager stb.) biztonsági konfigurációs paramétereit, a fájlokhoz való gyanús hozzáférési jogokat, a nem védett fiókokat vagy nyitott portokat, a erőforrás-kvótákat, az API hozzáférés korlátozásának beállításait a DoS támadások megelőzése érdekében stb. keresi.
Kube-hunter
- Weboldal:
- Licenc: szabad (Apache)
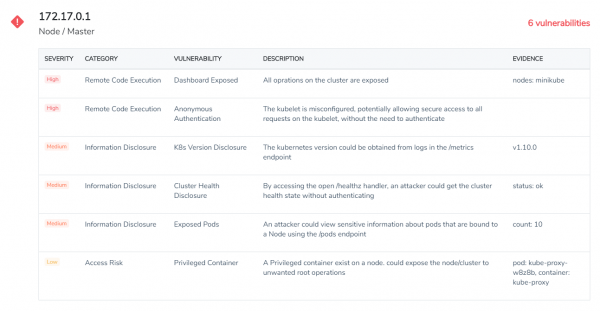
A Kube-hunter "vadászik" a potenciális sérülékenységekre (például távoli kódvégrehajtásra vagy adatmegjelenítésre) a Kubernetes klaszterekben. A Kube-hunter távoli szkennerként futtatható – ebben az esetben a klasztert a külső támadó szempontjából értékeli – vagy podként a klaszter belsejében.
A Kube-hunter kiemelkedő jellemzője az "aktív vadászat" üzemmód, amelyben nemcsak a problémákról tájékoztat, hanem megpróbálja kihasználni a célzott klaszterben felfedezett sérülékenységeket is, amelyek potenciálisan károsak lehetnek a működésére. Tehát óvatosan használja!
Kubeaudit
- Weboldal:
- Licenc: szabad (MIT)
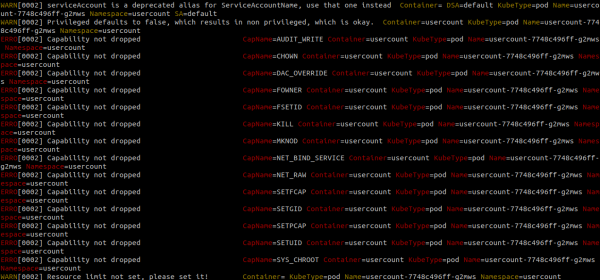
A Kubeaudit egy konzol alapú eszköz, amelyet eredetileg a Shopify fejlesztett ki a Kubernetes konfigurációjának biztonsági problémáinak ellenőrzésére. Például segít azonosítani a korlátozások nélkül működő konténereket, amelyek rendszergazdai jogokkal rendelkeznek, visszaélhetnek a jogosultságokkal, vagy a default ServiceAccount-ot használják.
A Kubeaudit további érdekes funkciókkal is rendelkezik. Például képes helyi YAML fájlokat elemezni, feltárva a biztonsági problémákhoz vezető konfigurációs hiányosságokat, és automatikusan javítani azokat.
Kubesec
- Weboldal:
- Licenc: szabad (Apache)
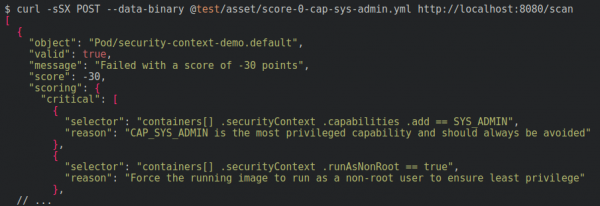
A Kubesec különleges eszköz, mert közvetlenül a Kubernetes erőforrás leíró YAML-fájlokat szkennelve keresi a gyenge paramétereket, amelyek befolyásolhatják a biztonságot.
Például képes felesleges engedélyek és jogok észlelésére, amelyeket a pod-nak adtak, konténer root-ként való futtatására az alapértelmezett felhasználóként, a gazda névtérhez való csatlakozásra, vagy veszélyes kötéseket, mint például /proc a gazdaszerver vagy a Docker socket. A Kubesec másik érdekes funkciója egy online demószolgáltatás, ahová feltölthetjük a YAML-t, és azonnal elemezhetjük azt.
TL;DR: Osztja el a terhelést a szolgáltatás példányai között egy meghatározott mintának megfelelően.
- Weboldal:
- Licenc: szabad (Apache)
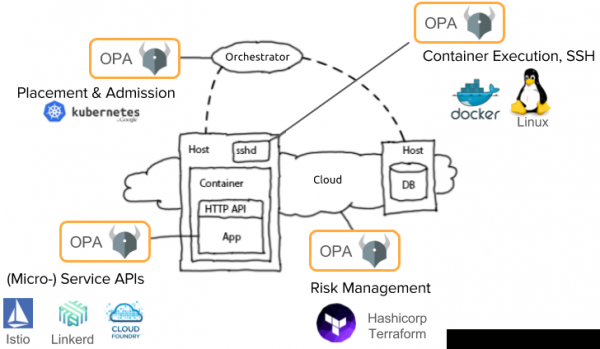
Az OPA (Open Policy Agent) koncepciója az, hogy a biztonsági szabályokat és a legjobb gyakorlatokat elválasztja a konkrét runtime platformtól: Docker, Kubernetes, Mesosphere, OpenShift, vagy bármely kombinációjuk.
Például az OPA-t telepíthetjük a Kubernetes admission controller backendjeként, delegálva neki a biztonsági döntéseket. Így az OPA ügynök képes lehet ellenőrizni, elutasítani, és akár módosítani is a kéréseket valós időben, biztosítva a megadott biztonsági paraméterek betartását. A biztonsági szabályok az OPA saját DSL nyelvén, a Regón íródtak.
Megjegyzés fordítás.: További információ az OPA-ról (és SPIFFE-ről) a .
Komerciális eszközök a Kubernetes biztonsági elemzésére
Elkülönített kategóriát hoztunk létre a kommersz platformok számára, mivel ezek jellemzően több biztonsági területet is magukban foglalnak. Áttekintést a lehetőségeikről a táblázatban kaphatunk:
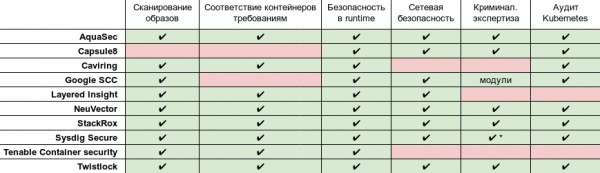
* Fejlett szakértelem és post mortem elemzés teljes rendszerhívásokkal .
www.aquasec.com
- Weboldal:
- Licenc: kereskedelmi
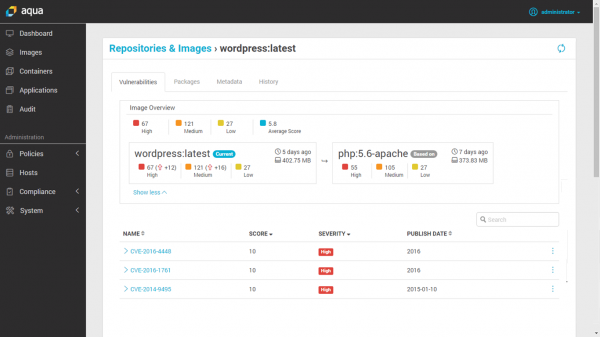
Ez a kereskedelmi eszköz konténerekhez és felhőalapú munkaterhelésekhez készült. Biztosítja:
- A képek szkennelése, amely integrálva van a konténerregiszterrel vagy a CI/CD folyamattal;
- Futtatási védelem, amely a konténerekben bekövetkező változások és egyéb gyanús tevékenységek nyomait keresi;
- Konténerekhez készült tűzfal;
- Biztonság a serverless megoldásokhoz felhőszolgáltatásokban;
- Az előírásoknak való megfelelés ellenőrzése és auditálás, egyesítve az eseménynaplózással.
Megjegyzés fordítás.: Érdemes megjegyezni, hogy létezik a termék ingyenes része, amelyet , amely lehetővé teszi a konténerképek sebezhetőségeinek szkennelését. A képességeinek összehasonlítása a fizetős verziókkal az .
Capsule8
- Weboldal:
- Licenc: kereskedelmi
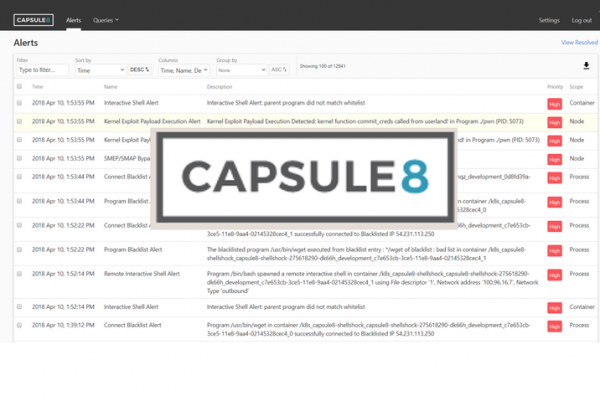
A Capsule8 integrálódik az infrastruktúrába, helyi vagy felhőalapú Kubernetes klaszterben telepítve egy detektort. Ez a detektor host és hálózati telemetriát gyűjt, és összehasonlítja azt különféle támadástípusokkal.
A Capsule8 csapata azzal a céllal dolgozik, hogy a friss (0-day) sebezhetőségek korai felfedezését és megelőzését végezze. A Capsule8 képes a frissiben felfedezett fenyegetések és sebezhetőségek válaszában biztonsági szabályokat közvetlenül a detektorokra betölteni.
Cavirin
- Weboldal:
- Licenc: kereskedelmi
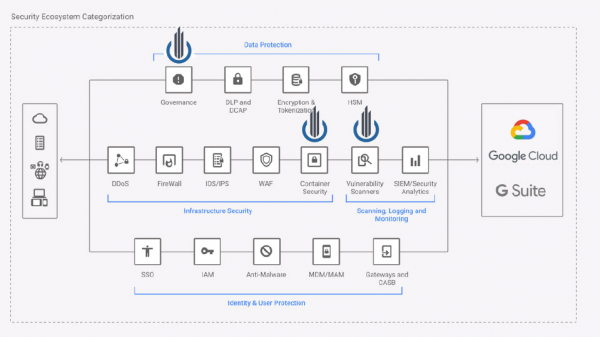
A Cavirin a cég megbízottjaként működik különböző biztonsági szabványokért felelős hatóságokkal. Nemcsak a képek szkennelésére képes, hanem integrálódik a CI/CD folyamatokba, megakadályozza a szabványoknak nem megfelelő képek bekerülését a zárt tárolókba.
A Cavirin biztonsági csomag gépi tanulást használ a kiberbiztonsági állapot értékelésére, javaslatokat tesz a biztonság növelésére és a biztonsági standardoknak való megfelelés javítására.
Google Cloud Security Command Center
- Weboldal:
- Licenc: kereskedelmi
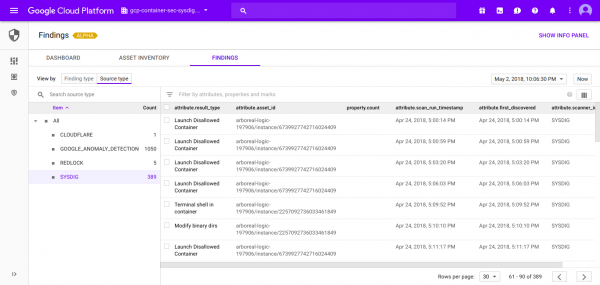
A Cloud Security Command Center segít a biztonsági csapatoknak adatokat gyűjteni, fenyegetéseket azonosítani és megszüntetni azokat, mielőtt kárt okoznának a cégnek.
Ahogy a neve is utal rá, a Google Cloud SCC egy egységes irányítópult, amelybe különböző biztonsági jelentéseket, eszközöket és harmadik féltől származó biztonsági rendszereket lehet integrálni, és egyetlen, központosított forrásból kezelni őket.
A Google Cloud SCC által kínált interoperábilis API megkönnyíti a különböző forrásokból származó biztonsági események integrálását, mint például a Sysdig Secure (konténerbiztonság cloud-native alkalmazásokhoz) vagy a Falco (open source runtime biztonsági rendszer).
Layered Insight (Qualys)
- Weboldal:
- Licenc: kereskedelmi
A Layered Insight (jelenleg a Qualys Inc része) az „beágyazott biztonság” koncepciójára épül. Az eredeti kép sebezhetőségeinek statisztikai elemzéssel és CVE-ellenőrzésekkel való vizsgálata után a Layered Insight egy eszközölt képre cseréli, amely tartalmazza az ügynököt, mint bináris fájlt.
Ez az ügynök futási idejű biztonsági teszteket végez a konténer hálózati forgalmának, I/O áramlásainak és alkalmazásának tevékenységének elemzésére. Ezenkívül további biztonsági ellenőrzéseket is végrehajthat, amelyeket az infrastruktúra üzemeltetője vagy a DevOps csapatok határoznak meg.
NeuVector
- Weboldal:
- Licenc: kereskedelmi
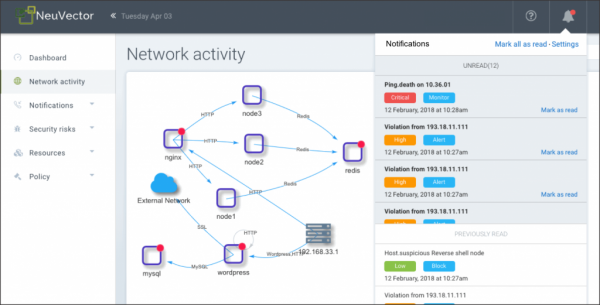
A NeuVector konténerbiztonsági ellenőrzést végez és futásidejű védelmet nyújt a hálózati aktivitás és az alkalmazási viselkedés elemzésével, egyedi biztonsági profilt hozva létre minden konténer számára. Képessége van arra is, hogy önállóan blokkolja a fenyegetéseket, a gyanús tevékenységeket izolálva a helyi tűzfal szabályainak módosításával.
A NeuVector hálózati integrációja, amely Security Mesh néven ismert, képes mély csomagelemzésre és 7. szintű szűrésre az összes hálózati kapcsolat esetében a szolgáltatási mesh-en belül.
StackRox
- Weboldal:
- Licenc: kereskedelmi
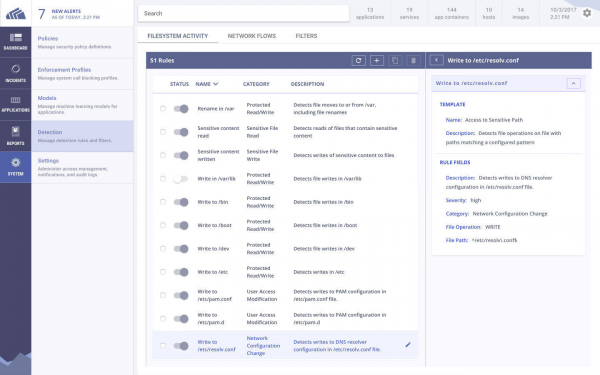
A StackRox konténerbiztonsági platform célja, hogy lefedje a Kubernetes-alkalmazások teljes életciklusát a klaszterben. Mint más kereskedelmi platformok, a StackRox is futási profilt generál a konténer megfigyelt viselkedése alapján, és automatikusan riaszt, ha bármilyen eltérést észlel.
Ezen kívül a StackRox elemzi a Kubernetes konfigurációkat, a konténerek megfelelőségének értékelésére a CIS Kubernetes és egyéb szabálysorozatok alapján.
Sysdig Secure
- Weboldal:
- Licenc: kereskedelmi
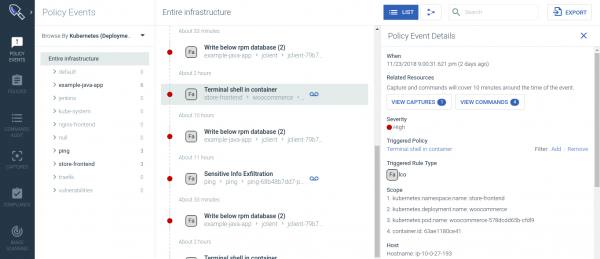
A Sysdig Secure védi az alkalmazásokat a konténer és a Kubernetes életciklusának minden szakaszában. Ő a konténerek, biztosítja gépi tanulás alapján, kriminalisztikai szakértést hajt végre a sebezhetőségek észlelésére, blokkolja a fenyegetéseket, figyelemmel kíséri a és végrehajtja a mikroszolgáltatások aktivitásának auditját.
A Sysdig Secure integrálódik CI/CD eszközökkel, mint például Jenkins, és figyeli a Docker registrykből betöltött képeket, megelőzve a veszélyes képek megjelenését a produkcióban. Teljes körű futásidejű biztonságot is biztosít, beleértve:
- ML-alapú futásidejű profilozást és anomáliák észlelését;
- rendszeres eseményeken, K8s-audit API-n, közösségi projektekben (FIM - fájl integritás ellenőrzés; cryptojacking) és keretrendszeren alapuló politikák ;
- incidensek kezelésére és elhárítására.
Tenable Container Security
- Weboldal:
- Licenc: kereskedelmi
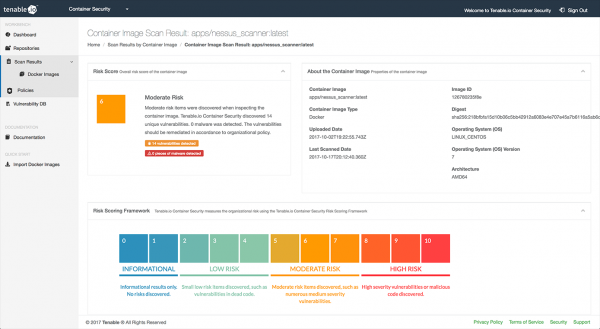
A konténerek megjelenése előtt a Tenable széles körben ismert volt az iparágban mint a Nessus, a népszerű sebezhetőség kereső és biztonsági audit eszköz fejlesztője.
A Tenable Container Security kihasználja a cég számítógépes biztonsági szakértelmét a CI/CD folyamatok integrálására a sebezhetőségi adatbázisokkal, a kártevők azonosítására szolgáló speciális csomagokkal és a biztonsági fenyegetések elhárítására vonatkozó ajánlásokkal.
Twistlock (Palo Alto Networks)
- Weboldal:
- Licenc: kereskedelmi
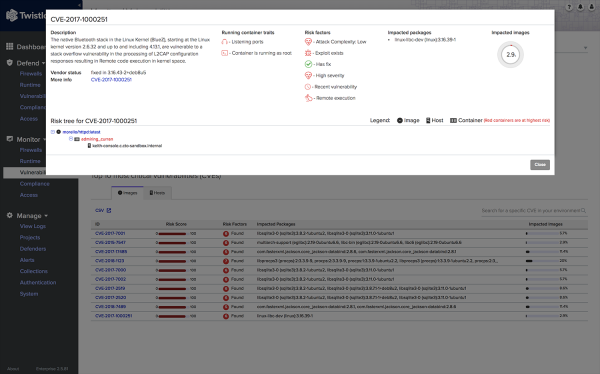
A Twistlock felhőszolgáltatásokra és konténerekre orientálódó platformként népszerűsíti magát. A Twistlock támogatja a különböző felhőszolgáltatókat (AWS, Azure, GCP), a konténer-orchestrátorokat (Kubernetes, Mesosphere, OpenShift, Docker), serverless végrehajtási környezeteket, mesh keretrendszereket és CI/CD eszközöket.
A hagyományos vállalati szintű biztonsági megoldások, például a CI/CD folyamatokba való integráció vagy az image-ek ellenőrzése mellett a Twistlock gépi tanulást használ a viselkedési mintázatok és hálózati szabályok generálására, figyelembe véve a konténerek sajátosságait.
Néhány idővel ezelőtt a Twistlock-ot megvásárolta a Palo Alto Networks, amely az Evident.io és RedLock projektek tulajdonosa. Jelenleg nem ismert, hogy ezek a három platform hogyan fog integrálódni a tól Palo Alto.
Segítsen létrehozni a legjobb Kubernetes biztonsági eszköz katalógust!
Célunk, hogy a lehető legteljesebb legyen ez a katalógus, és ehhez szükségünk van az Ön segítségére! Lépjen kapcsolatba velünk (), ha van egy szuper eszköz, amelyet érdemes lenne felvenni a listára, vagy ha hibát/idejétmúlt információt észlel.
A következőre is feliratkozhat , amely a cloud-native ökoszisztéma híreivel és a Kubernetes biztonság világából származó érdekes projektekről szóló történetekkel foglalkozik.
Fejlesztési eszközök, amelyek Kubernetesben futnak
Olvasson további információkat a blogunkban:
- «»;
- «»;
- «»;
- «»;
- «».
Forrás: habr.com
