

Üdvözlöm, barátok! A a FortiAnalyzer naplóinak kezelésének alapjait tanulmányoztuk. Ma tovább lépünk, és áttekintjük a jelentések kezelésének fő aspektusait: mik azok a jelentések, miből állnak, hogyan lehet szerkeszteni a meglévő jelentéseket és újakat létrehozni. Ahogy mindig, először egy kis elmélet, majd gyakorolni fogunk a jelentésekkel. A bejegyzés alatt található a leckéhez tartozó elméleti rész, valamint egy videó, amely tartalmazza mind az elméletet, mind a gyakorlatot.
A jelentések fő célja, hogy egyesítsék a naplókban található nagy mennyiségű adatot, és a meglévő beállítások alapján olvasható formában mutassák be az összes kapott információt: grafikonokkal, táblázatokkal, diagramokkal. Az alábbi ábrán a FortiGate eszközökhöz előre beállított jelentések listája látható (nem tartalmazza az összes jelentést, de szerintem már ebből a listából is látszik, hogy még „do-it-yourself” módban is rengeteg érdekes és hasznos jelentés készíthető).
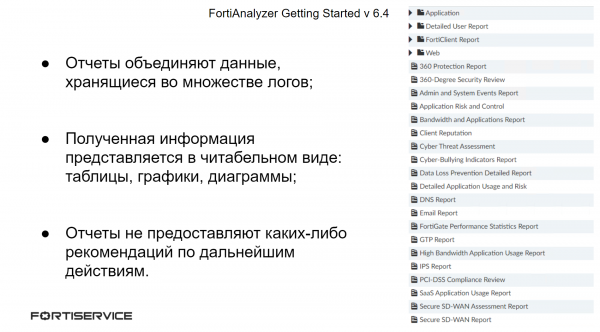
De a jelentések csak az igényelt információt mutatják be olvasható formában — nem tartalmaznak javaslatokat a felmerült problémák további kezelésére.
A jelentések fő összetevői a diagramok. Minden jelentés egy vagy több diagramból áll. A diagramok határozzák meg, hogy milyen információt kell kiemelni a naplókból, és milyen formátumban kell azt bemutatni. Az információk kiemeléséért az adathalászati lekérdezések felelnek — SELECT utasítások az adatbázisban. Az adathalászati lekérdezésekben pontosan meghatározásra kerül, hogy honnan és milyen információt kell kiemelni. Miután a lekérdezés eredményeként a szükséges adatok megjelennek, a megjelenítési beállításokat (vagy formátumot) alkalmazzák rájuk. Ennek eredményeként az előállított adatok táblázatokba, grafikonokba vagy különböző típusú diagramokba kerülnek.
A SELECT lekérdezésben különböző parancsok használatosak, amelyek segítségével a kinyerésre kerülő információ feltételeit határozzák meg. A legfontosabb, amit figyelembe kell venni — ezeknek a parancsoknak meghatározott sorrendben kell alkalmazniuk, pontosan ebben a sorrendben szerepelnek alább:
FROM — az egyetlen kötelező parancs a SELECT lekérdezésben. Ez jelzi, hogy mely típusú naplókból kell kinyerni az információt;
WHERE — ezzel a paranccsal határozzák meg a naplókra vonatkozó feltételeket (például egy adott alkalmazás/ támadás/ vírus neve);
GROUP BY — ez a parancs lehetővé teszi, hogy az információt egy vagy több érdeklődésre számot tartó oszlop szerint csoportosítsuk.
ORDER BY — ezzel a paranccsal a kimenetet sorok szerint lehet rendezi.
LIMIT — Korlátozza a lekérdezés által visszaadott rekordok számát.
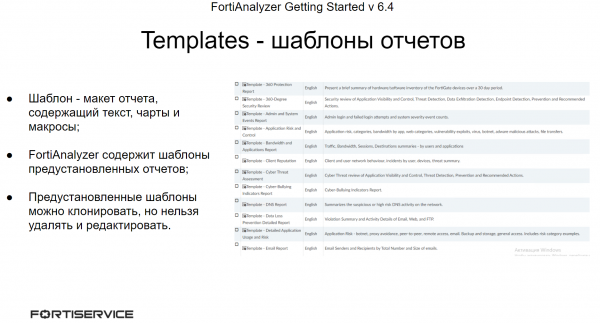
A FortiAnalyzer előre telepített jelentésmintákat tartalmaz. A minták a jelentés sablonját képzelik el — tartalmazzák a jelentés szövegét, a diagramjait és a makrókat. A minták segítségével új jelentéseket készíthetünk, ha a telepített sablonokban minimális változtatásokra van szükség. Azonban a telepített jelentéseket nem lehet szerkeszteni vagy törölni — klónozni lehet őket, és a másolaton végrehajthatók a szükséges módosítások. Lehetőség van saját jelentésminták létrehozására is.
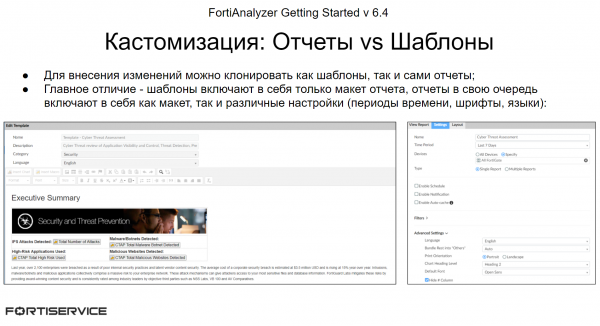
Előfordulhat, hogy a következő helyzetbe kerülünk: az előre telepített jelentés megfelel az igénynek, de nem teljes mértékben. Lehet, hogy szeretnénk hozzáadni valamilyen információt, vagy épp ellenkezőleg - eltávolítani. Ebben az esetben két lehetőség áll rendelkezésre: klónozni és módosítani a mintát, vagy magát a jelentést. Itt több tényezőre kell támaszkodni.
A minták a jelentés sablonját szolgálják, tartalmazzák a diagramokat és a jelentés szövegét, nem többet. Maguk a jelentések, viszont, a „sablon” mellett különböző jelentésparamétereket tartalmaznak: nyelv, betűtípus, szöveg színe, generálás időszaka, információ szűrése stb. Ezért, ha csak a jelentés sablonján kell változtatásokat eszközölni, a mintákat lehet használni. Ha további jelentéskonfigurációra van szükség, magát a jelentést (pontosabban a másolatát) lehet szerkeszteni.
A minták alapján több hasonló jelentés hozható létre, ezért ha sok hasonló jelentést kell készíteni, a minták használata ajánlott.
Ha az előre telepített sablonok és jelentések nem felelnek meg Önnek, új sablont vagy új jelentést is létrehozhat.
A FortiAnalyzer lehetőséget biztosít arra is, hogy a jelentéseket külön adminisztrátoroknak e-mailben továbbítsuk, vagy külső szerverekre exportáljuk. Ezt az Output Profile mechanizmus segítségével hajtják végre. Minden adminisztratív tartományban külön Output Profile-ok állíthatók be. Az Output Profile konfigurálásakor a következő paramétereket határozzák meg:
- A küldött jelentések formátumai — PDF, HTML, XML vagy CSV;
- A hely, ahova a jelentések el lesznek küldve. Ez lehet az adminisztrátor email-címe (ehhez a FortiAnalyzer-t össze kell kapcsolni a levelezőszerverrel, amit az előző leckében tárgyaltunk). Ezenkívül lehet egy külső fájlszerver is — FTP, SFTP, SCP;
- Meg lehet határozni, mi történjen a helyi jelentésekkel, amelyek az eszközön maradtak az átküldés után — hagyjuk őket, vagy töröljük.
Szükség esetén lehetőség van a jelentések generálásának felgyorsítására. Két módszert fogunk megvizsgálni:
A jelentés létrehozásakor a FortiAnalyzer grafikonokat épít a SQL gyorsítótár előre összeállított adataiból, amelyeket hcache-nek nevezünk. Ha az hcache adatai nem jönnek létre a jelentés futtatásakor, a rendszernek először létre kell hoznia az hcache-t, majd össze kell állítania a jelentést. Ez megnöveli a jelentés elkészítési idejét. Azonban, ha új naplók a jelentéshez nem érkeznek, a jelentés újbóli generálásakor a generálási idő jelentősen csökken, mivel az hcache adatok már összeállítottak.
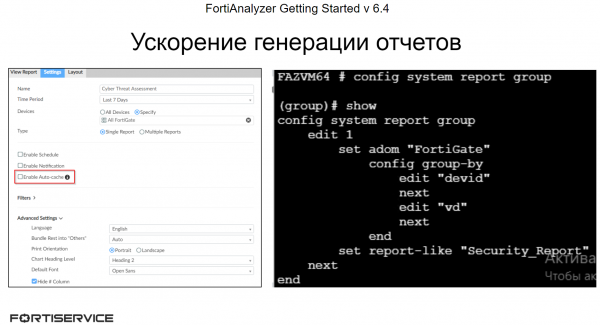
A jelentések generálásának teljesítményének javítása érdekében bekapcsolható az hcache automatikus létrehozása a jelentés beállításaiban. Ebben az esetben az hcache automatikusan frissül, amikor új naplók érkeznek. Az alábbi ábrán látható egy példa a beállításra.
Ez a folyamat nagy mennyiségű szisztémás erőforrást használ (különösen olyan jelentések esetén, amelyek hosszú időt igényelnek az adatok összegyűjtéséhez), ezért a bekapcsolás után figyelemmel kell kísérni a FortiAnalyzer állapotát: jelentősen megnőtt a terhelés, vagy kritikus erőforrás-fogyasztás mutatkozik? Ha a FortiAnalyzer nem bírja el a terhelést, ezt a folyamatot jobb leállítani.
Meg kell jegyezni, hogy az hcache automatikus frissítése alapértelmezés szerint aktiválva van a tervezett jelentések esetében.
A második módszer a jelentések generálásának felgyorsítására a csoportosítás:
Ha azonos (vagy hasonló) jelentéseket generálunk különböző FortiGate eszközökre (vagy más Fortinet eszközökre), akkor jelentősen felgyorsítható a generálási folyamat a csoportosítással. A jelentések csoportosítása csökkentheti az hcache táblák számát és felgyorsíthatja az automatikus gyorsítótárazási időt, így gyorsabbá téve a jelentések generálását.
Az alábbi ábrán látható példa szerint a Security_Report kifejezést tartalmazó jelentéseket az Eszközazonosító paraméter szerint csoportosítják.
A videóleckében bemutatott elméleti anyag, amelyet korábban tárgyaltunk, és a jelentésekkel kapcsolatos gyakorlati szempontok is szóba kerülnek - saját adatállományok és grafikonok létrehozásától, sablonoktól és jelentésektől kezdve a jelentések adminisztrátoroknak történő továbbításának beállításáig. Jó nézést kívánok!
A következő leckében a FortiAnalyzer adminisztrációjának különböző aspektusait és annak licencelési rendszerét fogjuk megvizsgálni. Hogy ne maradj le róla, iratkozz fel a .
Frissítéseinket pedig a következő forrásokon is nyomon követheted:
Forrás: habr.com
