

Folytatjuk a kisvállalkozások számára készült NGFW cikksorozatunkat, emlékeztetnék, hogy az új 1500-as sorozatot vizsgáljuk. A ciklusomban említést nyert egyike a legfontosabb opcióknak a SMB eszköz vásárlásakor — a gateway-ek szállítása beépített Mobile Access licenszekkel (100-tól 200 felhasználóig a modelltől függően). Ebben a cikkben a 1500-as sorozatú gateway-ek VPN beállítását nézzük meg, amelyek a Gaia 80.20 Embedded-tel érkeznek. Íme egy rövid összefoglaló:
- VPN lehetőségek SMB számára.
- Távhozzáférés a kis irodák számára.
- Elérhető kliensek csatlakozáshoz.
1. VPN lehetőségek SMB számára
A mai anyag előkészítéséhez az official használtuk az R80.20.05 verziójáról (a cikk megjelenésekor — aktuális). Ennek megfelelően a Gaia 80.20 Embedded VPN részében támogatás érhető el:
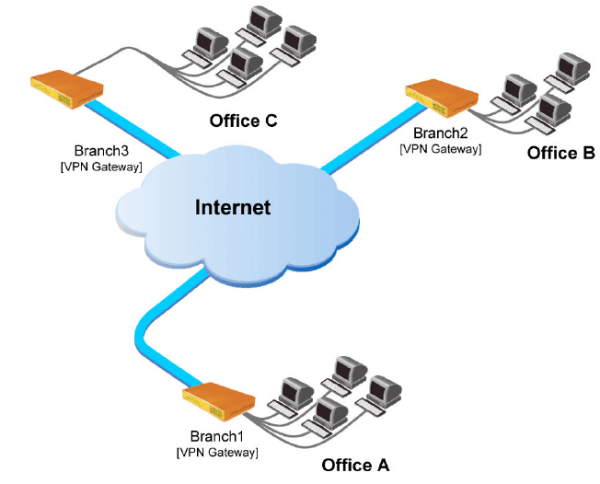
- Site-To-Site. VPN-alagút létrehozása az irodái között, ahol a felhasználók „helyi” hálózaton dolgozhatnak.

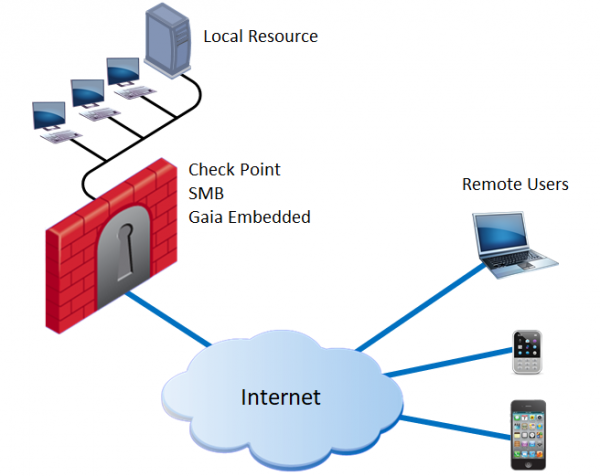
- Távhozzáférés. Távoli csatlakozás az irodád erőforrásaihoz a felhasználók végberendezéseivel (PC, mobiltelefon stb.). Továbbá, van SSL Network Extender is, amely lehetővé teszi egyes alkalmazások közzétételét és Java Applet segítségével történő indítását SSL-en keresztül. Megjegyzés: ne keverd össze a Mobile Access Portal-lal (támogatás Gaia Embedded-en nem áll rendelkezésre).

További információ Nagyon ajánlom a TS Solution szerzői kurzust — Ez feltárja a Check Point technológiáit a VPN terén, érinti a licencelési kérdéseket és részletes útmutatókat tartalmaz a beállításhoz.
2. Távhozzáférés a kis irodák számára
Most pedig elkezdjük a távoli hozzáférés szervezését az irodádhoz:
- Ahhoz, hogy a felhasználók VPN-alagutat építhessenek a gateway-jel, köz public IP-címmel kell rendelkezned. Ha már elvégezted az alapbeállítást ( a ciklusból), általában — External Link már aktiválva van. Az információkat a Gaia Portálon keresztül tudod megkapni: Device → Network → Internet

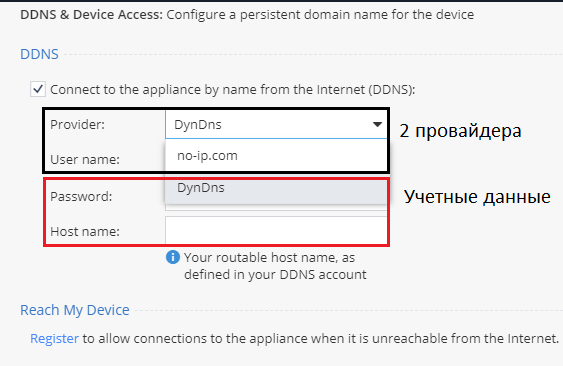
Abban az esetben, ha a céged dinamikus nyilvános IP-címet használ, beállíthatod a Dynamic DNS-t. Lépj be a Device → DDNS & Device Access

Jelenleg két szolgáltató támogatása áll rendelkezésre: DynDns és no-ip.com. Az opció aktiválásához be kell írnunk a felhasználói adatokat (felhasználónév, jelszó).
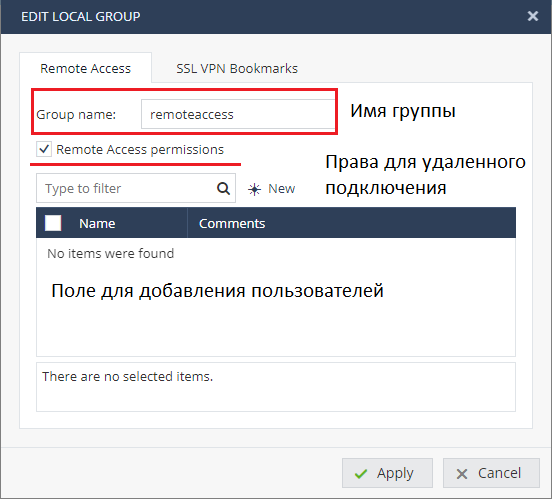
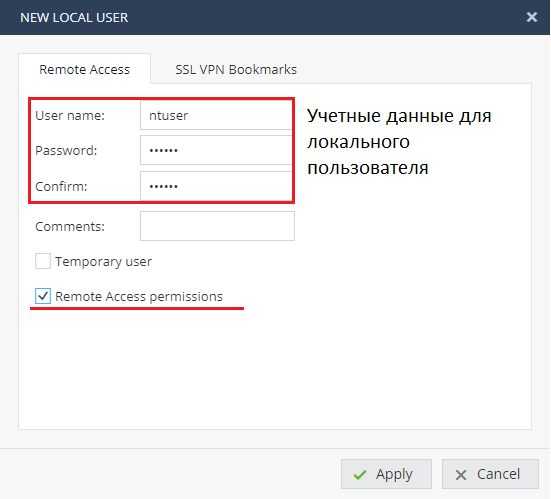
- Továbbá létrehozunk egy felhasználói fiókot, amely hasznos lesz a beállítások teszteléséhez: VPN → Remote Access → Remote Access Users

A csoportban (például: remoteaccess) létrehozunk egy felhasználót a képernyőképen látható utasítások alapján. A fiókbeállítások standard módon történnek, megadjuk a felhasználónevet és jelszót, valamint bekapcsoljuk a Remote Access permissions opciót.

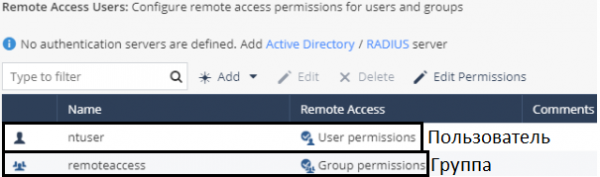
Ha a beállításokat sikeresen alkalmazták, akkor két objektumnak kell megjelennie: egy helyi felhasználónak és egy helyi felhasználói csoportnak.

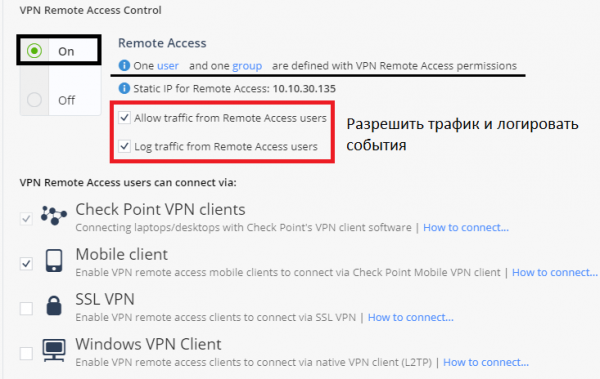
- A következő lépésben lépjünk a VPN → Remote Access → Blade Control. Győződjön meg róla, hogy a blade engedélyezve van, és a távoli felhasználókból érkező forgalom engedélyezve van.

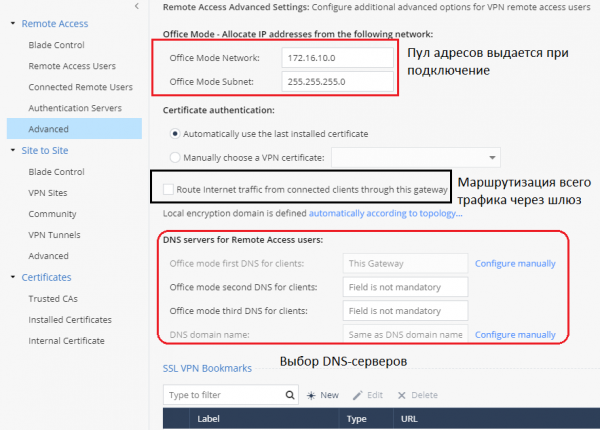
- *A fenti lépések minimalista csomagját a Remote Access konfigurálásához adtuk meg. Azonban mielőtt tesztelni tudnánk a kapcsolatot, nézzük meg a további beállításokat, lépjen a VPN → Remote Access → Advanced

Jelenlegi beállítások szerint láthatjuk, hogy a távoli felhasználók 172.16.11.0/24 hálózati IP-címet kapnak a Office Mode opció jóvoltából. Ez elegendő 200 párhuzamos licenc használatához (a 1590 NGFW Check Point-ra vonatkozóan).
Opció „Route Internet traffic from connected clients through this gateway” nem kötelező, és a távoli felhasználók által generált forgalom átirányításáért felelős a gateway-en (beleértve az internetkapcsolatokat is). Ez lehetővé teszi a felhasználói forgalom felügyeletét és a munkaállomás védelmét különböző fenyegetések és kártékony programok ellen.
- *Az Remote Access hozzáférési politikákkal való munka
Miután beállítottuk a Remote Access-t, automatikus hozzáférési szabály került létrehozásra a tűzfal szintjén, amelyet a következő fülre lépve tekinthet meg: Access Policy → Firewall → Policy

Ebben az esetben a korábban létrehozott csoportba tartozó távoli felhasználók hozzáférhetnek a vállalat összes belső erőforrásához, megjegyzem, hogy a szabály egy közös szakaszban található “Incoming, Internal and VPN traffic”. Annak érdekében, hogy engedélyezzük a VPN-felhasználók internetes forgalmát, külön szabályt kell létrehoznunk a közös szakaszban “Outgoing access to the Internet”.
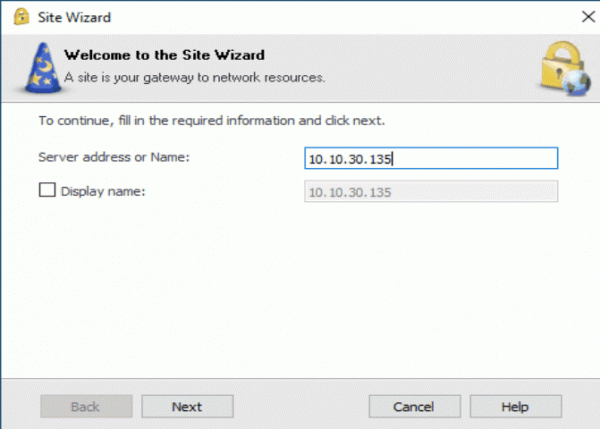
Végül győződjünk meg arról, hogy a felhasználó sikeresen létre tud hozni egy VPN-alagutat a NGFW gateway-ünkhöz, és hozzáférhet a vállalat belső erőforrásaihoz. Ehhez VPN-kliens telepítése szükséges a tesztelt hosztra, a segítségért lásd a letöltéshez. A telepítés után el kell végezni a szokásos új webhely hozzáadási eljárást (meg kell adni a gateway nyilvános IP-címét). A folyamatot GIF formában ábrázoltuk a kényelmesebb felhasználás érdekében.

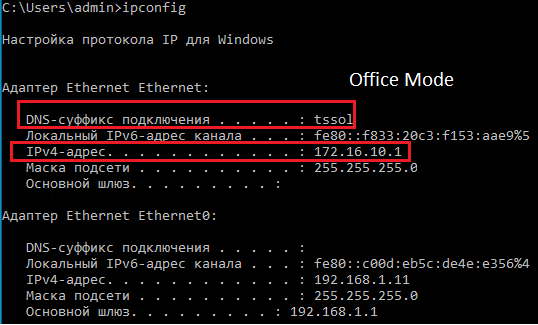
Miután a kapcsolat létrejött, ellenőrizzük a kapott IP-címet a gazdagépen a CMD-ban kiadott parancs segítségével: ipconfig
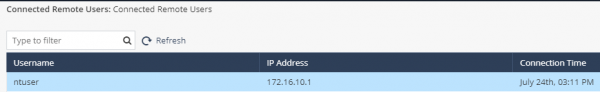
Meggyőződtünk arról, hogy a virtuális hálózati adapter az NGFW Office Mode-jából kapott IP-címet, a csomagok sikeresen elküldésre kerülnek. A befejezéshez lépjünk a Gaia Portálra: VPN → Távoli hozzáférés → Csatlakoztatott távoli felhasználók

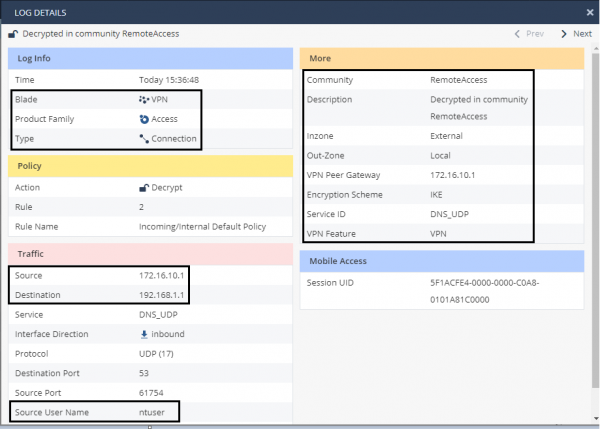
Az 'ntuser' felhasználó csatlakoztatottként jelenik meg, ellenőrizzük az eseménynaplózást, lépjen be a Naplók & Figyelés → Biztonsági Naplók
A kapcsolat naplózása folyamatban van, mint forrás az IP-cím működik: 172.16.10.1 — ez a cím, amelyet felhasználónk az Office Mode-on keresztül kapott.
3. Támogatott kliensek a Távoli Hozzáféréshez
Miután áttekintettük az irodai távoli csatlakoztatás beállításának eljárását a Check Point SMB család NGFW-jével, szeretnénk beszélni a különböző eszközökhez tartozó kliensekről:
- Mobil ügyfél ( / )
- L2TP Natív Ügyfél ( a Check Point azt állítja, hogy támogatja a Microsoft natív VPN alkalmazását).
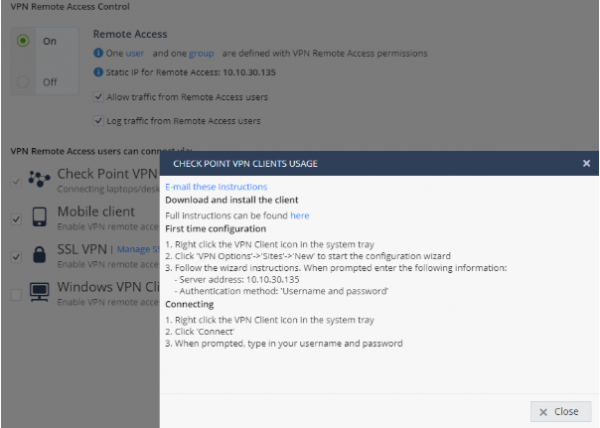
A támogatott operációs rendszerek és eszközök sokfélesége lehetővé teszi, hogy a licencét, amely az NGFW-vel együtt jár, teljes mértékben kihasználja. Egy külön eszköz beállításához kényelmes opció áll rendelkezésre: „Hogyan csatlakozzunk”

Ebben automatikusan generálódnak a lépések az Ön beállításai szerint, lehetővé téve az adminisztrátorok számára, hogy probléma nélkül telepítsenek új klienseket.
Következtetés: Összegzésül ebben a cikkben áttekintettük a VPN lehetőségeit az NGFW Check Point SMB családjához. Ezután leírtuk a távoli hozzáférés beállításának lépéseit, ha a felhasználók távoli csatlakoznának az irodához, majd megvizsgáltuk a monitorozási eszközöket. A cikk végén beszéltünk a rendelkezésre álló kliensekről és a távoli hozzáférés lehetőségeiről. Így a fiókirodája folyamatos munkavégzést és biztonságot tud biztosítani az alkalmazottak számára VPN-technológián keresztül, függetlenül a különféle külső fenyegetésektől és tényezőktől.
. kövessék a frissítéseket (, , , , ).

Forrás: habr.com
