

Üdvözlöm! Üdvözöljük a kurzus ötödik leckéjében. . A Megismerkedtünk a biztonsági politikák működésével. Most eljött az idő, hogy a helyi felhasználókat engedjük az Internetre. Ehhez ebben a leckében a NAT mechanizmus működését fogjuk megvizsgálni.
A felhasználók Internetre történő kiadásán kívül a belső szolgáltatások publikálásának módszerét is megvizsgáljuk. A kattintás alatt rövid elmélet található a videóból, valamint a videólecke maga.
A NAT (Network Address Translation) technológia egy IP-címek átalakítására szolgáló mechanizmus. A Fortinet terminológiájában a NAT két típusra oszlik: Source NAT és Destination NAT.
A nevek magukért beszélnek — Source NAT használatakor a forrácím változik, míg Destination NAT esetén a célcím módosul.
Emellett többféle NAT beállítási lehetőség is létezik — Firewall Policy NAT és Central NAT.
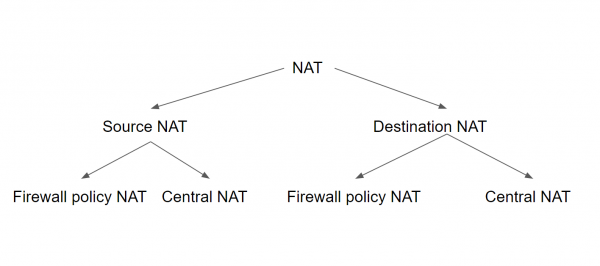
Az első lehetőség használatakor a Source és Destination NAT-ot minden egyes biztonsági politikához be kell állítani. Ilyen esetben a Source NAT vagy az outgoing interfész IP-címét, vagy egy előre beállított IP Poolt használ. A Destination NAT egy előre beállított objektumot (úgynevezett VIP — Virtual IP) használ célcímként.
Central NAT használata esetén a Source és Destination NAT konfigurációja az egész eszközre (vagy virtuális doménra) vonatkozik. Így a NAT paraméterek minden politikához alkalmazásra kerülnek, a Source NAT és Destination NAT szabályaitól függően.
A Source NAT szabályokat a központi Source NAT politikában állítjuk be. A Destination NAT a DNAT menüjéből konfigurálható IP-címek használatával.
Ebben a leckében csak a Firewall Policy NAT-ot fogjuk megvizsgálni — a gyakorlat azt mutatja, hogy ez a konfigurációs lehetőség sokkal gyakoribb, mint a Central NAT.
Ahogy már említettem, a Firewall Policy Source NAT konfigurálásakor két beállítási lehetőség van: az IP cím helyettesítése a kimeneti interfész címével, vagy egy előre beállított IP-címek pocakkal. Ez körülbelül így néz ki, ahogy az alábbi ábrán is látható. A következőkben röviden beszélek a lehetséges poolokról, de a gyakorlatban csak a kimeneti interfész címével foglalkozunk — a maketünk IP-cím pooljai feleslegesek.
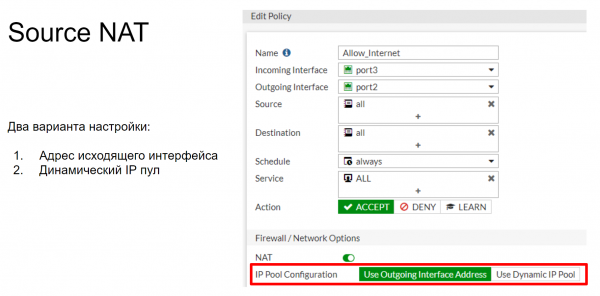
Az IP pool egy vagy több IP cím meghatározása, amelyeket forrácímként használnak a sesián során. Ezeket az IP címeket a FortiGate kimeneti interfészének IP címe helyett használják.
Négyféle IP-pool állítható be a FortiGate-en:
- Túlterhelés
- Egy az egyhez
- Fix port tartomány
- Port blokk allokáció
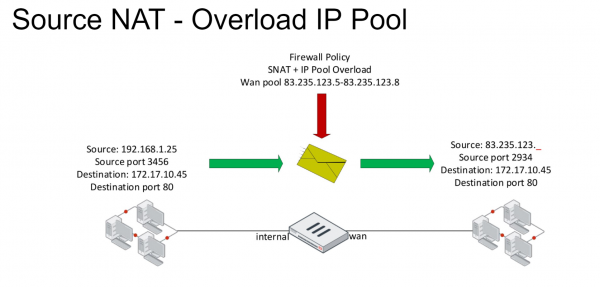
A Túlterhelés az alapértelmezett IP-pool. Itt az IP-címek tömegesen egy vagy több címre konvertálódnak. Porttovábbítás is használatban van. Nézzük meg a következő ábrán látható sémát. Van egy csomagunk, amely meghatározott Source és Destination mezőkkel rendelkezik. Amikor ez a csomag a tűzfalpolitika alá kerül, amely lehetővé teszi a csomag külső hálózatra való belépését, a NAT szabályt alkalmazzák rá. Ennek eredményeként a csomag Source mezője az IP-poolban megadott egyik IP címre cserélődik.
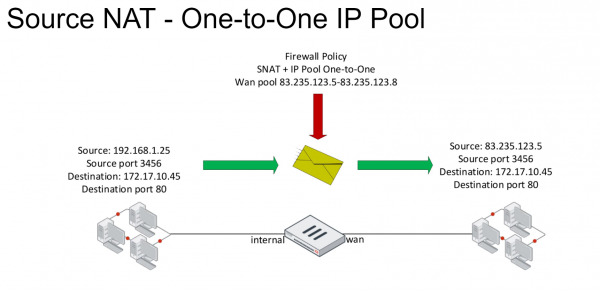
Az Egy az egyhez típusú poolban szintén sok külső IP-cím határozható meg. Amikor a csomag a tűzfalpolitika alá kerül, és a NAT szabály aktív, a Source mezőben lévő IP-cím az adott poolhoz tartozó címre változik. A csere szabálya: 'aki először érkezik, az kerül kiszolgálásra'. Az érthetőség kedvéért nézzük meg egy példán.
A 192.168.1.25 IP-címmel rendelkező számítógép a helyi hálózatból csomagot küld a külső hálózat felé. Alákerül a NAT szabálynak, így a Source mezője az első IP-címre változik a poolból, amely a mi esetünkben 83.235.123.5. Érdemes megjegyezni, hogy ezen IP-pool használatakor a porttovábbítás nem alkalmazott. Ha ezután a helyi hálózatról egy másik számítógép, mondjuk 192.168.1.35, csomagot küld a külső hálózatra, amely szintén a NAT szabály alá esik, akkor a Source mező IP-címe 83.235.123.6-ra változik. Ha több cím már nem marad a poolban, a következő kapcsolatok elutasításra kerülnek. Tehát ebben az esetben a NAT szabály alatt egyszerre 4 számítógép is lehet.
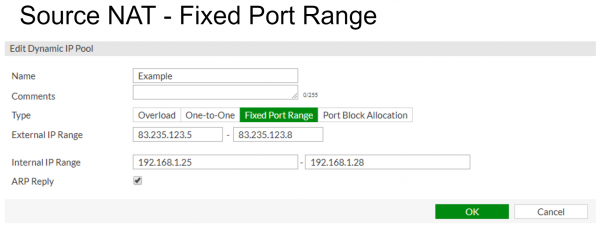
A Fix port tartomány összeköti a belső és külső IP-címek tartományait. A porttovábbítás szintén le van tiltva. Ez lehetővé teszi, hogy rögzítve összekapcsoljuk a belső IP-cím pool kezdő vagy végpontjait a külső IP-cím pool kezdő vagy végpontjaival. Az alábbi példában a 192.168.1.25–192.168.1.28 közötti belső címek össze vannak kapcsolva a 83.235.123.5–83.235.125.8 közötti külső címekkel.
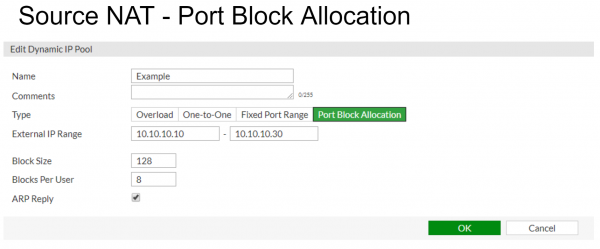
A Port blokk allokáció — ez az IP-pool a portok egy blokkja felosztására használható az IP-pool felhasználói számára. A pool mellett meg kell adni két paramétert – a blokk méretét és a felhasználónként kiosztott blokkok számát.
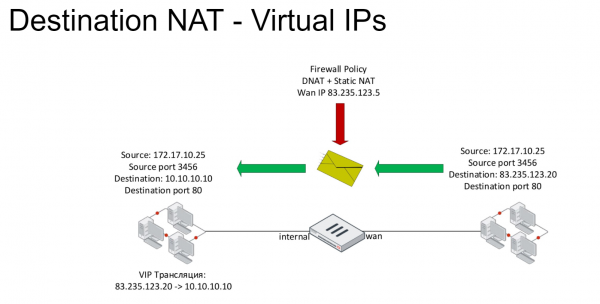
Most már nézzük meg a Destination NAT technológiát. Ez virtuális IP-címeken (VIP) alapul. Azoknál a csomagoknál, amelyek megfelelnek a Destination NAT szabályainak, az IP-cím a Cél mezőben megváltozik: jellemzően a nyilvános internetcím privát címre cserélődik a szerverén. A virtuális IP-címeket a tűzfal politikai szempontjából a Cél mezőként használják.
A virtuális IP-címek standard típusa a Static NAT. Ez a külső és belső címek 1:1 arányú megfeleltetése.
A Static NAT helyett a virtuális címeket konkrét portok átkonfigurálásával is korlátozhatjuk. Például a külső címre a 8080-as porton történő kapcsolódásokat a belső IP-cím 80-as portjára lehet hozzárendelni.
Az alábbi példában a 172.17.10.25 című számítógép megpróbál hozzáférni a 83.235.123.20 címhez a 80-as porton. Ez a kapcsolat megfelel a DNAT szabálynak, ezért a cél IP-cím 10.10.10.10-re változik.
A videóban a elméletet tárgyaljuk, valamint gyakorlati példákat mutatunk be a Source és Destination NAT beállításáról.
A következő leckékben a felhasználók biztonságának megteremtésére térünk ki az Interneten. A következő leckében a webszűrés és az alkalmazásellenőrzés funkcióit vesszük át. Hogy ne maradjon le róla, kövesse az aktualizálásokat a következő csatornákon:
Forrás: habr.com
