

Mivel különbözik egy jó IT-biztonsági szakember a megszokottaktól? Nem azzal, hogy bármikor fejből megmondja, hány üzenetet küldött a menedzser, Igor, tegnap a kolléganőjének, Mariának. A jó biztonsági szakember előre próbálja észlelni a lehetséges szabálysértéseket, és valós időben nyomon követi őket, mindent megtesz azért, hogy megakadályozza az incidens folytatását. A biztonsági események kezelésére szolgáló rendszerek (SIEM - Security Information and Event Management) jelentősen megkönnyítik a gyors rögzítés és a bármilyen próbálkozás blokkolásának feladatát.
Hagyományosan a SIEM rendszerek ötvözik az információbiztonsági irányítási rendszert és a biztonsági eseménykezelő rendszert. A rendszerek fontos jellemzője a biztonsági események valós idejű elemzése, ami lehetővé teszi a reakciót a tényleges kár bekövetkezte előtt.
A SIEM rendszerek fő feladatai:
- Adatok gyűjtése és normalizálása
- Adatok korrelálása
- Értesítések
- Vizuális panelek
- Adat tárolásának szervezése
- Adatok keresése és elemzése
- Jelentés
A SIEM rendszerek iránti nagy kereslet okai
Az utóbbi időben jelentősen megnőttek az információs rendszerek elleni támadások bonyolultsága és koordináltsága. Emellett bonyolultabbá vált az alkalmazott védekezési eszközök összessége – hálózati és hosztolt behatolás-észlelő rendszerek, DLP rendszerek, víruskereső rendszerek és tűzfalak, sebezhetőségek vizsgálói és egyebek. Minden védelmi eszköz különböző részletességgel generál eseményfolyamot, és gyakran csak különböző rendszerek eseményeinek egybevetéséből lehet észlelni a támadást.
Sok minden elérhető a különböző kereskedelmi SIEM rendszerekről, , de mi egy rövid áttekintést nyújtunk a teljes értékű, ingyenes nyílt forráskódú SIEM rendszerekről, melyek nem rendelkeznek mesterséges korlátozásokkal a felhasználók számában vagy a feldolgozott tárolt adatmennyiségében, valamint könnyen skálázhatók és karbantarthatók. Reméljük, ez segít értékelni az ilyen rendszerek potenciálját és meghozni a döntést, hogy érdemes-e integrálni ezeket a megoldásokat a vállalat üzleti folyamataiba.
AlienVault OSSIM
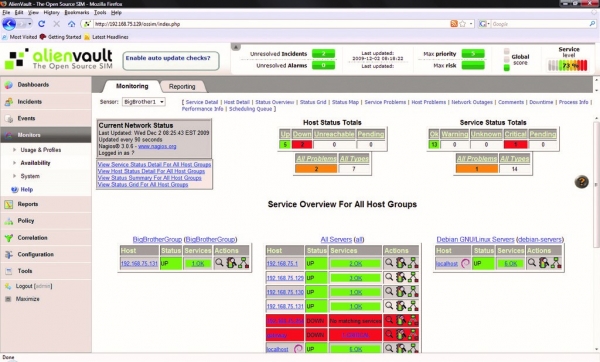
Az AlienVault OSSIM az AlienVault USM nyílt forráskódú változata, amely az egyik vezető kereskedelmi SIEM rendszer. Az OSSIM egy keretrendszer, amely több nyílt forráskódú projektből áll, beleértve a Snort hálózati behatolásérzékelő rendszert, a Nagios hálózat- és csomagmonitorozó rendszert, az OSSEC host alapú behatolásérzékelő rendszert és az OpenVAS sebezhetőség-ellenőrzőt.
Az eszközök megfigyelésére az AlienVault Agent szolgál, amely syslog formátumban küldi a naplókat a GELF platformra, vagy használható olyan pluginokkal, amelyek integrálják a harmadik fél szolgáltatásaival, mint például a Cloudflare visszafelé proxyzási szolgáltatása vagy az Okta többtényezős hitelesítési rendszere.
Az USM verzió a naplók kezelésének, a felhőinfrastruktúra monitorozásának, az automatizálásnak és a frissített fenyegetésinformációnak és vizualizációnak a kibővített funkcionalitásával különbözik az OSSIM-től.
Előnyök
- Megbízható nyílt forráskódú projektek alapján építve;
- Nagy felhasználói és fejlesztői közösség.
Hátrányok
- Nem támogatja a felhőplatformok monitorozását (például AWS vagy Azure);
- Nincs naplókezelés, vizualizáció, automatizálás és integráció harmadik fél szolgáltatásaival.
MozDef (Mozilla Védelem Platform)
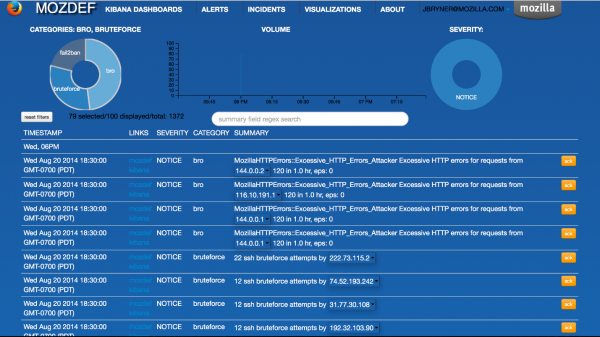
A Mozilla által kifejlesztett SIEM rendszer, a MozDef, a biztonsági incidensek kezelésének automatizálására szolgál. A rendszer teljesen nulláról készült, a maximális teljesítmény, skálázhatóság és megbízhatóság elérése érdekében, mikroszolgáltatás-architektúrával – minden szolgáltatás egy Docker konténerben fut.
Az OSSIM-hoz hasonlóan a MozDef is megbízható, régi nyílt forráskódú projekteken alapul, beleértve a logok indexelésére és keresésére szolgáló Elasticsearch modulokat, a Meteor platformot, amely rugalmas webes interfész létrehozására szolgál, és a Kibana plugint a vizualizációhoz és diagramok készítéséhez.
Az események korrelációja és értesítés az Elasticsearch lekérdezése útján történik, amely lehetővé teszi a saját eseménymegjelenítési és értesítési szabályok megírását Python nyelven. A Mozilla szerint a MozDef napi több mint 300 millió esemény kezelésére képes. A MozDef csak JSON formátumban fogad eseményeket, de integrálható harmadik fél szolgáltatásaival.
Előnyök
- Nem használ ügynököket – a standard JSON naplókkal működik;
- Könnyen skálázható a mikroszolgáltatás-architektúra révén;
- Támogatja a felhőszolgáltatások adatforrásait, beleértve az AWS CloudTrail-t és a GuardDuty-t.
Hátrányok
- Új és kevésbé megalapozott rendszer.
Wazuh
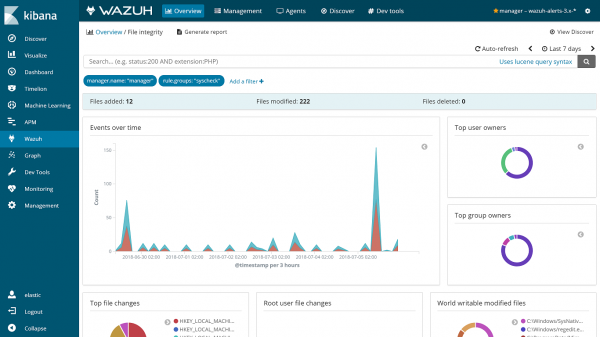
A Wazuh az OSSEC, az egyik legnépszerűbb nyílt forráskódú SIEM, forkjaként indult. Most pedig egy egyedi megoldássá vált, új funkciókkal, javított hibákkal és optimalizált architektúrával.
A rendszer az ElasticStack (Elasticsearch, Logstash, Kibana) technológiájára épül és támogatja mind az ügynökökre alapozott adatszerzést, mind a rendszer naplók fogadását. Ez hatékonyan alkalmas olyan eszközök monitorozására, amelyek naplókat generálnak, de nem támogatják az ügynök telepítését – mint például hálózati eszközök, nyomtatók és perifériák.
A Wazuh támogatja a meglévő OSSEC ügynököket, és még migrációs útmutatót is nyújt az OSSEC-ről a Wazuh-ra. Bár az OSSEC még mindig aktívan támogatott, a Wazuh az OSSEC folytatásának tekinthető, mivel új webes felülettel, REST API-val, szélesebb szabálykészlettel és számos egyéb javítással bővült.
Előnyök
- Alapján és kompatibilis a népszerű OSSEC SIEM-mel;
- Támogatja a különböző telepítési lehetőségeket: Docker, Puppet, Chef, Ansible;
- Támogatja a felhőszolgáltatások monitorozását, beleértve az AWS-t és az Azure-t;
- Kiterjedt szabálykészletet tartalmaz, amely számos támadástípust észlel, és lehetővé teszi azok összehangolását a PCI DSS v3.1 és a CIS követelményeivel.
- Integrálódik a Splunk naplózási és elemzési rendszerével az események vizualizálására és API támogatására.
Hátrányok
- Bonyolult architektúra - teljes Elastic Stack telepítése szükséges a Wazuh szerverkomponensei mellett.
Prelude OSS
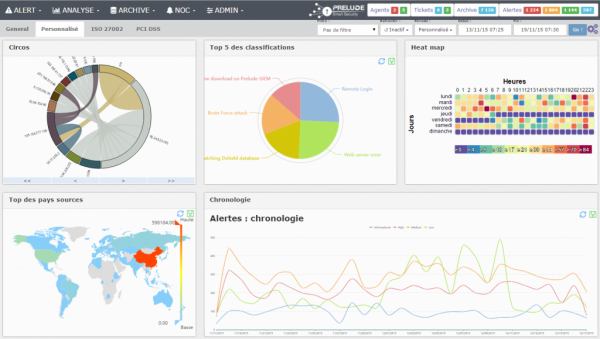
A Prelude OSS az OSSEC, Snort és a Suricata hálózati észlelő rendszer integrációját támogató, francia CS cég által fejlesztett kereskedelmi Prelude SIEM nyílt forráskódú verziója. Ez egy rugalmas moduláris SIEM rendszer, amely számos naplóformátumot támogat.
Minden esemény az IDMEF formátumra normalizálódik, ami megkönnyíti az adatok cseréjét más rendszerekkel. Ám van egy kis hátránya is — a Prelude OSS teljesítménye és funkcionalitása jelentősen korlátozott a kereskedelmi Prelude SIEM verzióhoz képest, és inkább kis projektekhez vagy a SIEM megoldások tanulmányozásához, illetve a Prelude SIEM értékeléséhez készült.
Előnyök
- Időpróbált rendszer, amelyet 1998 óta fejlesztenek;
- Támogatja a különböző naplóformátumokat;
- Az adatokat IMDEF formátumra normalizálja, így könnyen átadható más biztonsági rendszereknek.
Hátrányok
- Funkcionalitása és teljesítménye jelentősen korlátozott más open-source SIEM rendszerekhez képest.
Sagan
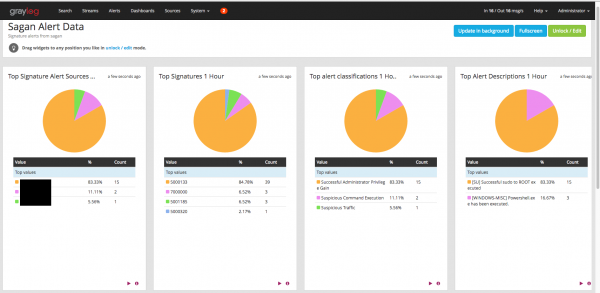
A Sagan egy nagy teljesítményű SIEM, amely hangsúlyozza a Snort-tal való kompatibilitást. A Snort számára írt szabályok támogatása mellett a Sagan képes a Snort adatbázisába való írásra, és akár a Shuil felületével is használható. Lényegében egy könnyű, többszálú megoldás, amely új funkciókat kínál, miközben barátságos marad a Snort felhasználók számára.
Előnyök
- Teljes mértékben kompatibilis a Snort adatbázissal, szabályaival és felhasználói felületével;
- A többszálú architektúra nagy teljesítményt biztosít.
Hátrányok
- Viszonylag fiatal projekt, kis közösséggel;
- Bonyolult telepítési folyamat, amely magában foglalja a teljes SIEM forráskódból való összeállítását.
Zárás
Mindegyik említett SIEM rendszernek megvannak a maga sajátosságai és korlátai, ezért nem nevezhetők univerzális megoldásnak bármely szervezet számára. Azonban ezek a megoldások nyílt kódúak, ami lehetővé teszi a telepítést, tesztelést és értékelést túlzott költségek nélkül.
Milyen érdekes olvasmányok találhatóak még a blogban
→
→
→
→
→
Iratkozzon fel az -csatornánkra, hogy ne maradjon le a legújabb cikkünkről! Hetente legfeljebb kétszer írunk és csak hasznos tartalommal.
Forrás: habr.com
