

A negyedik érzelmi reakciós szakasz a változásokra – depresszió. Ebben a cikkben megosztjuk tapasztalatainkat a legelhúzódóbb és legkevésbé kellemes szakaszról – a vállalat üzleti folyamataihoz szükséges változtatásokról, hogy azok megfeleljenek az ISO 27001-es szabványnak.
Várakozás
Az első kérdés, amit feltettünk magunknak a tanúsító szerv és a tanácsadó kiválasztása után – mennyi időre lesz szükségünk a szükséges változtatásokhoz?
Az eredeti munkaterv úgy volt kidolgozva, hogy 3 hónapon belül meg kellene valósítanunk a feladatokat.
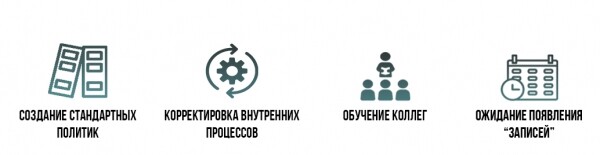
Minden egyszerűnek tűnt: néhány tucat politika megírása és a belső folyamataink apró módosítása volt a feladat; ezt követően a munkatársak képzése és egy újabb 3 hónap várakozás (hogy megszülessenek a "feljegyzések", azaz a politikák működésének bizonyítékai). Úgy tűnt, hogy ezzel minden meg van oldva – és a tanúsítvány már a zsebünkben lehet.
A politikákat ráadásul nem kellett nulláról írni – hiszen volt egy tanácsadónk, aki, ahogy gondoltuk, meg fogja adni a "helyes" sablonokat.
Ezekből az érvelésekből kiindulva 3 napot terveztünk minden politika előkészítésére.
A technikai változtatások sem tűntek ijesztőnek: be kellett állítanunk az események gyűjtését és tárolását, ellenőrizni kellett, hogy a biztonsági mentések megfelelnek-e az általunk megírt politikának, ki kellett egészítenünk, ahol szükséges, a biztonsági fiókokat, és még néhány apróságot kellett elintéznünk.
A tanúsításhoz szükséges feladatokat ellátó csapat két főből állt. Azt terveztük, hogy párhuzamosan foglalkoznak a bevezetésével fő feladataikkal, és mindenki számára ez napi maximum 1,5-2 órát fog igénybe venni.
Összefoglalva elmondható, hogy a munkamennyiségre vonatkozó elképzelésünk elég optimista volt.
Valóság
Valójában azonban minden természetesen másképp alakult: a tanácsadó által biztosított politikai sablonok túlnyomórészt nem voltak alkalmazhatók a cégünkre; az interneten szinte nem volt érthető információ arról, hogy mit és hogyan kellene csinálni. Ahogy sejtheti, a "3 nap alatt egy politikát írni" tervünk csúfosan megbukott. Így gyakorlatilag a projekt kezdetétől kezdve nem tudtunk határidőkben maradni, és a hangulat fokozatosan kezdett csökkenni.
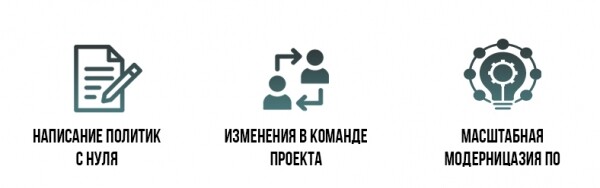
A csapat szakértelme rendkívül kevés volt – annyira, hogy még ahhoz is alig volt elegendő, hogy a tanácsadónak helyes kérdéseket tegyenek fel (aki egyébként nem mutatott nagyobb kezdeményezést). Az ügy még lassabban haladt, mivel három hónappal a bevezetés megkezdése után (azaz abban a pillanatban, amikorra mindennek már késznek kellett volna lennie) a csapat egyik kulcsfontosságú tagja távozott. A helyére új IT-vezető érkezett, akinek rövid időn belül be kellett fejeznie a bevezetést, és a legszükségesebbeket biztosítania az információbiztonsági menedzsment rendszerhez technikai szempontból. A feladat bonyolultnak tűnt... A felelősök kezdtek depresszióba esni.
Ráadásul a kérdés technikai oldala is tartalmazott „finomságokat”. Szembesültünk a szoftver teljes körű modernizálásának feladatával, mind a munkaállomások, mind a szerver hardverek esetében. A rendszer események (naplók) gyűjtésére való beállítása során kiderült, hogy nincs elegendő hardveres erőforrásunk a rendszer normális működéséhez. A biztonsági mentéshez szükséges szoftver is modernizálásra szorult.
Spoiler: Végül a SIEM hősi módon 6 hónap alatt került bevezetésre. És senki sem halt meg!
Mi változott a legtöbbet?
Természetesen a standard bevezetése során a vállalat folyamataiban számos apró változás történt. Az Ön számára kiemeltük a leglényegesebb változásokat:
- A kockázatértékelési folyamat formalizálása
Korábban a cégnél nem létezett semmiféle formalizált kockázatértékelési eljárás – ezt csupán útban a stratégiai tervezés keretein belül végezték. Az egyik legfontosabb feladat, amelyet a tanúsítás során megoldottak, a Vállalat Kockázatértékelési Politikai tervezésének bevezetése volt, amely minden szakaszt és az egyes szakaszokért felelős személyeket ismertette.
- Kontroll az információs adathordozók felett
Az egyik jelentős kockázat a vállalkozás számára az volt, hogy nem titkosított USB flash meghajtókat használtak: lényegében bármelyik alkalmazott felírhatott bármilyen elérhető információt egy flash meghajtóra, és a legjobb esetben azt elveszítette. A tanúsítás keretein belül minden munkatárs munkaállomásán le volt tiltva, hogy bármilyen információt letölthessenek flash meghajtóra − az információ rögzítése csak az IT részleghez benyújtott kérelem útján vált lehetővé.
- Felügyelet a szuperfelhasználók felett
Az egyik fő probléma az volt, hogy az IT osztály összes munkatársának abszolút jogai voltak a cég összes rendszerében – hozzáférésük volt minden információhoz. Eközben senki sem ellenőrizte őket érdemben.
Bevezettük az Adatvesztés Megelőzési (DLP) rendszert – egy programot a munkatársak tevékenységének nyomon követésére, amely azonosítja, blokkolja és értesítéseket küld a veszélyes és nem produktív tevékenységekről. Mostantól az IT osztály munkatársainak tevékenységeiről értesítések érkeznek a cég Operatív Igazgatójának email címére.
- Megközelítés az informatikai infrastruktúra szervezésében
A tanúsítvány megszerzése globális változásokat és megközelítéseket követelt meg. Igen, modernizálnunk kellett néhány szerver berendezést, mivel a terhelés megnövekedett. Külön szervert különítettünk el az eseménygyűjtő rendszereknek. A szervert nagy kapacitású és gyors SSD meghajtókkal szereltük fel. Lemondtunk a biztonsági mentéshez szükséges szoftverről, és olyan tárolórendszerekre tértünk át, amelyek "do it yourself" minden szükséges funkcióval rendelkeznek. Számos nagy lépést tettünk a "infrastruktúra mint kód" koncepció felé, amely lehetővé tette, hogy sok lemezterületet megtakarítsunk a biztonsági mentések elhagyásával. Rövid időn belül (1 hét) frissítettük az összes munkaállomás szoftverét Win10-re. Az egyik kérdés, amelyet a modernizálás megoldott – a titkosítás (Pro verzióban) bekapcsolásának lehetősége.
- Felnőttek papíralapú dokumentumok ellenőrzése
A cégnek jelentős kockázatai voltak a papíralapú dokumentumok használatával kapcsolatban: ezeket el lehetett veszíteni, rossz helyen hagyni vagy helytelenül megsemmisíteni. Az ilyen kockázatok minimalizálása érdekében minden papíralapú dokumentumot címkéztünk a titkosság mértéke szerint, és kidolgoztunk egy eljárást a különböző típusú dokumentumok megsemmisítésére. Most, amikor egy munkatárs megnyit egy mappát vagy elvisz egy dokumentumot, pontosan tudja, hogy ez az információ mely kategóriába tartozik és hogyan kell vele bánni.
- Tartalék adatközpont bérlése
Korábban a vállalat összes információját külső védett adatközpontokban tárolták. Azonban nem voltak előre meghatározott eljárások a vészhelyzetek esetére ezen adatközpontokban. A megoldás a tartalék felhő adatközpont bérlése és a legfontosabb információk oda való biztonsági mentése lett. Most a cég információi két földrajzilag távoli adatközpontban vannak tárolva, ami minimalizálja a veszteség kockázatát.
- A vállalkozás folytonosságának tesztelése
Cégünknél már több éve érvényben volt a Vállalkozás Folytonossági Politika (BCP), amely leírta a munkatársak teendőit különböző negatív forgatókönyvek (irodaelérhetetlenség, járvány, áramkimaradás stb.) esetén. Azonban soha nem végeztünk folytonossági tesztelést – azaz sosem mértük, hogy mennyi időt vesz igénybe a vállalkozás helyreállítása ezekben a helyzetekben. A tanúsítási audit előkészítése során nemcsak ezt végeztük el, hanem kidolgoztunk egy folytonossági tesztelési tervet az elkövetkező évre. Meg kell említeni, hogy egy év elteltével, amikor teljes átállásra volt szükség a távoli munkavégzésre, ezt a feladatot három nap alatt sikerült megoldanunk.
Fontos megjegyezni, hogy a tanúsításra készülő cégek eltérő kiindulási feltételekkel rendelkeznek – ezért az ön esetében talán teljesen más változtatásokra lesz szükség.
A munkatársak reakciója a változásokra
Furcsa módon – itt a legrosszabbra számítottunk – nem volt olyan rossz. Nem lehet azt mondani, hogy a kollégák hatalmas lelkesedéssel fogadták a tanúsításhoz kapcsolódó híreket, de világos volt a következő:
- Minden kulcsszereplő értette ennek az eseménynek a fontosságát és elkerülhetetlenségét;
- Minden más munkatárs a kulcsszereplőkhöz igazodott.
Természetesen nagyon segített nekünk iparágunk sajátossága – a könyvelési funkciók kiszervezése. A munkatársaink abszolút többsége remekül megbirkózik az Orosz Föderáció jogszabályaiban bekövetkező folyamatos változásokkal. Ennek megfelelően a most bevezetett néhány tucat új szabály betartása nem vált számukra szokatlan kihívássá.
Elkészítettük az új kötelező ISO 27001 tréninget és tesztelést minden munkavállalónk számára. Mindenki engedelmesen levette a jelszavaival ellátott matricákat a monitoraikról, és rendet tettek az elárasztott íróasztalaikon. Nem tapasztaltunk hangos elégedetlenséget - összességében nagyon szerencsések vagyunk a munkatársainkkal.
Ezzel a legfájdalmasabb szakaszon túlvagyunk - a 'depresszión' - amely a vállalati folyamataink változásaival kapcsolatos. Nehéz és bonyolult volt, de a végső eredmény felülmúlta a legbátrabb várakozásainkat.
Olvassa el a korábbi anyagokat a sorozatból:
5 szakasz az ISO/IEC 27001 tanúsítással való elkerülhetetlenség elfogadásáig. Depresszió.
5 szakasz az ISO/IEC 27001 tanúsítással való elkerülhetetlenség elfogadásáig. Elfogadás.
Forrás: habr.com
