

A vállalat számára stratégiai fontosságú döntések meghozatala esetén az alkalmazottak egy alapvédelmi mechanizmuson mennek keresztül, amely jól ismert az 5 változásreakció fázisaként (E. Kübler-Ross szerző). A kiemelkedő pszichológus egyszer leírta az érzelmi reakciókat, kiemelve 5 kulcsfontosságú érzelmi reakciós fázist: tagadás, düh, alkudozás, depresszió és végül, elfogadás. Cikksorozatot készítettünk az ISO 27001 tanúsítással kapcsolatban, amely során minden egyes fázist megvizsgálunk. Ma az elsőről fogunk mesélni – a tagadásról.
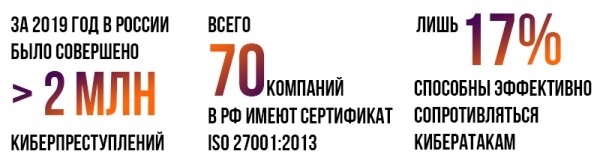
Az ISO 27001 tanúsítvány megszerzése „csupán a látszat kedvéért” meglehetősen kétes öröm, hiszen hosszú és költséges felkészülést igényel. Ráadásul, ahogy a megmutatják, ez a standard Oroszország területén rendkívül népszerűtlen: jelenleg mindössze 70 vállalat szerezte meg a megfelelőségi tanúsítványt. Ezzel szemben külföldön ez az egyik legkeresettebb standard, amely megfelel a növekvő üzleti igényeknek az információbiztonság terén.
Cégünk teljes körű outsourcing szolgáltatásokat nyújt a könyvelési funkciók terén: könyvelés és adózás, bérszámfejtés és humánerőforrás-adminisztráció. Piacvezető pozíciót töltünk be, részben azért, mert a nemzetközi vállalatok, amelyeknek oroszországi leányvállalataik vannak, bíznak bennünket a bizalmas információik kezelésével. Ez nemcsak az ügyfeleink pénzügyi folyamataira vonatkozik, hanem a személyes adatokra is, amelyeket nap mint nap kezelünk. Ennek következtében az információbiztonság kérdése prioritás számunkra.
A legtöbb esetben az orosz leányvállalatok üzleti folyamatait a külföldi cégek központi irodái irányítják és deklarálják, ezért ezeknek meg kell felelniük a belső, a cégcsoportra vonatkozó sztenderdeknek. Az utóbbi időszakban néhány kulcsfontosságú ügyfelünk kezdte felülvizsgálni biztonsági politikáikat a szigorítás irányába. Ez egyértelműen összefügg a világszinten tapasztalható kibertámadások számának növekedésével és az információbiztonsági incidensek okozta veszteségekkel. Ha szükség van védelmi eszközök, politikák és eljárások bevezetésére a vállalat információbiztonságának javítása érdekében, lehetőség van ISO/IEC 27001 tanúsítvány nélkül is, így rengeteg pénzt, időt és idegességet lehet megtakarítani.
Ma a külföldi megrendelők pályázataiban megjelentek a vállalati információbiztonságra vonatkozó követelmények. Néhányan, hogy megkönnyítsék a tesztelést és egységesítsék a megközelítést, kötelező értékelési kritériumként állítják be az ISO/IEC 27001 tanúsítvány meglétét.
Nálunk így volt: az egyik kulcsfontosságú nemzetközi ügyfelünk, aki ezt a szabványt követő tanúsítványt szerzett, úgy tűnik, komolyan megerősítette globális információbiztonsági csapatát. Hogyan tudtunk erről? Úgy döntöttek, hogy auditálják az információbiztonsági menedzsment rendszerünket, mivel könyvelési és personnelszolgáltatásokat nyújtunk nekik – így a mi információs rendszereink védelme kritikus fontosságú számukra. Az előző audit három éve zajlott – akkor az eljárás viszonylag problémamentesen ment végbe.
Egy csapat indiai ránk támadt, akik ügyesen felfedeztek több tucatnyi hiányosságot a biztonságkezelő rendszerünkben. Az audit folyamata olyan volt, mint a Samsara kereke - úgy tűnt, hogy nekik nem volt céljuk eljutni egy végső pontra a vizsgálat során. Ez egy végtelen kérdés- és észrevételsorozat volt, a mi megjegyzéseinkkel és bizonyítékaikkal a valóságról, konferenciahívásokkal és hosszú filozófiai beszélgetésekkel a kliens IT biztonsági csapatának akcentusának felismerése érdekében. Az audit egyébként a mai napig különböző intenzitással folytatódik - idővel már megszoktuk. Így a tanúsítvány szükségessége magától adódott.
Talán megúszhatjuk az ISO 9001-et?
Mindenki, aki kicsit is jártas a tanúsítványozásban bármilyen ISO szabvány esetében, tudja, hogy minden alapja az ISO 9001 "Minőségirányítási rendszer" tanúsítvány. Ez jelenleg talán a legnépszerűbb tanúsítvány az ISO szabványok teljes listájából. Nekünk nem volt, és úgy döntöttünk, hogy nem is szerezzük be. Ennek több oka is volt:
- a tanúsítvány cégünk számára kétes gazdasági hatékonysága;
- belső folyamataik nagyrészt már így is közel álltak ehhez a szabványhoz;
- a tanúsítvány megszerzése további időt és pénzt igényelt volna.
Ezért úgy döntöttünk, hogy közvetlenül az ISO 27001-et vezessük be, nem kezdtünk a „könnyebb” 9001-től.
De talán mégsem kellene?
Elöljáróban, sokszor visszatértünk a tanúsítvány megszerzésének célszerűségére vonatkozó kérdéshez. Minden oldalról elkezdtük tanulmányozni a kérdést, mivel nekünk abszolút semmiféle szakértelmünk nem volt. Íme, azok a tévhitek, amelyek arra késztettek minket, hogy többször is elgondolkodjunk ezen a kérdésen.
Tévedés №1.
Reméltük, hogy a szabvány részletes ellenőrzőlistát, politikák és egyéb szabályozási dokumentumok sorát fogja megadni. A valóságban azonban kiderült, hogy az ISO/IEC 27001 egy követelménysorozat az információbiztonsági menedzsment rendszer magának a rendszerének és a kiépített folyamatnak. Ezek alapján magunknak kellett meghatároznunk, mit írjunk be / vezessünk be a cégünkben a szabvány követelményeinek teljesítése érdekében.
Tévedés №2.
Őszintén hittük, hogy elég lesz egy dokumentumot tanulmányozni, és azt viszonylag rövid időn belül, saját magunk valósítani. A valóságban, miközben olvastuk a dokumentumot, rájöttünk, hogy hány kapcsolódó standard «kapcsolódik» a mi standardunkhoz, és hány szabvánnyal kell legalább felületesen megismerkednünk. A tortán a „cseresznye” az volt, hogy a szabványok aktuális szövegei nincsenek nyilvánosan hozzáférhető formában – azokat az ISO hivatalos weboldalán kellett megvásárolni.
Harmadik tévhit.
Biztosak voltunk benne, hogy mindent megtalálunk a tanúsításhoz szükséges előkészületekhez nyílt forrásokból. Az ISO 27001-ről az interneten valóban sok anyag volt, de a konkrétumokból meglehetősen kevés volt. Gyakorlatilag hiányoztak a könnyen érthető, lépésről lépésre útmutatók a tanúsításhoz való felkészüléshez, és valódi esettanulmányok a szabványt bevezető cégekről.
Negyedik tévhit.
Politikákat fogunk írni, de nem fognak működni! Igazán, a cégünkben már így is túl sok szabály van, senki nem fogja betartani a további 30 új politikát. A valóságban, szerencsére, munkatársaink felelősségteljesen álltak a feladathoz, hogy elsajátítsák az új szabályokat, és sikeresen teljesítették a tudásvizsgát az információbiztonsági menedzsment rendszer irányelveivel kapcsolatban.
Ötödik tévhit.
Akkoriban nem tudtuk pontosan felmérni, milyen hasznot hoz nekünk a munkánk. Akkor a tanúsítvány iránti kérelmek száma nem volt olyan magas, a legfontosabb és legigényesebb ügyfelünk pedig már jóval a tanúsítás előtt is megjelent. A tapasztalat azt mutatta, hogy a standard nélkül is boldogultunk.
Valamelyik pillanatban rájöttünk, hogy hektikusan zárjuk le az egyes felmerülő réseket az ügyfél követelményei alapján. Mindig új politikákat vagy megoldásokat kellett kitalálnunk. Végül rájöttünk, hogy sokkal egyszerűbb lenne a folyamatot rendszerezni, ami végül nagy mértékben csökkenti a munkánk mennyiségét is. A standard célja éppen ennek a feladatnak a megkönnyítése volt.
Most, két év elteltével, látjuk a legnagyobb nemzetközi ügyfelek részéről a megkeresések és az érdeklődés növekvő tendenciáját.
Végső döntés.
Összességében szeretnénk megemlíteni, hogy iparágunk vezetői ISO/IEC 27001 tanúsítványt kaptak, ami arra késztetett minden más nagy szolgáltatót (köztük minket) hogy elgondolkozzanak ezen a kérdésen. Kétségtelen, hogy egy szép mondat a cég marketinganyagaiban – a weboldalon, a közösségi médiában, a reklám brosúrákban stb. – kellemes bónusznak számít, de megéri-e olyan sok erőforrást fordítani rá? Mi úgy határoztunk, hogy számunkra ez több, mint egy csupán szép mondat, és belefogtunk ebbe a projektbe.
Forrás: habr.com
