

Minden, amire a támadónak szüksége van, az az idő és a motiváció, hogy behatoljon a hálózatába. De a mi feladatunk az, hogy megakadályozzuk ebben, vagy legalábbis minél nehezebbé tegyük ezt a feladatot. El kell kezdenünk azzal, hogy meghatározzuk az Active Directory (továbbiakban: AD) gyenge pontjait, amelyeket a támadó felhasználhat a hozzáférés megszerzésére és a hálózaton való mozgásra, miközben észrevétlenül marad. A cikkben ma azokat a kockázati indikátorokat vizsgáljuk meg, amelyek a szervezet kiberbiztonsági sebezhetőségeit tükrözik, az AD Varonis irányítópult példáján keresztül.
A támadók bizonyos konfigurációkat használnak a tartományban
A támadók számos furfangos trükköt és sebezhetőséget alkalmaznak, hogy behatoljanak a vállalati hálózatba és emeljék a jogosultságaikat. Ezek közül a sebezhetőségek közül néhány tartománykonfigurációs paraméter, amelyeket könnyű megváltoztatni a felfedezésük után.
Az AD irányítópult azonnal értesíti, ha Ön (vagy a rendszergazdái) nem változtatták meg a KRBTGT jelszavát az elmúlt hónapban, vagy ha valaki az alapértelmezett beépített adminisztrátori fiókkal (Administrator) autentikálta magát. Ezek a két fiók korlátlan hozzáférést biztosít a hálózatához: a támadók megpróbálnak hozzáférni hozzájuk, hogy akadálytalanul megkerülhessék a jogosultságok és hozzáférések közötti korlátokat. Ennek eredményeként hozzáférhetnek bármilyen, őket érdeklő adathoz.
Természetesen önállóan is felfedezheti ezeket a sebezhetőségeket: például beállíthat emlékeztetőt a naptárában a vizsgálatra, vagy futtathat egy PowerShell-parancsot az információ összegyűjtésére.
A Varonis irányítópult frissül automatikusan , hogy gyors áttekintést és elemzést biztosítson a kulcsfontosságú mutatók közül, amelyek kiemelik a potenciális sebezhetőségeket, így Ön azonnal intézkedhet a megszüntetésük érdekében.
3 kulcsfontosságú kockázati indikátor a tartomány szintjén
Az alábbiakban felsorolunk néhány widgetet, amelyek elérhetők a Varonis irányítópulton, és használatuk jelentősen fokozza a vállalati hálózat és az IT-infrastruktúra védelmét összességében.
1. A tartományok száma, ahol a Kerberos-fiók jelszava jelentős ideje nem változott
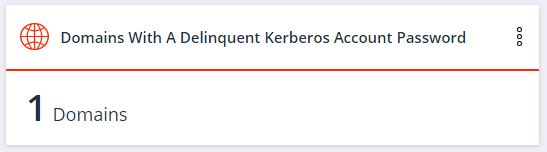
A KRBTGT fiók egy speciális fiók az AD-ben, amely aláírja az összes . A támadók, akik hozzáférést nyernek a domain vezérlőhöz (DC), e fiók használatával létrehozhatnak , amely lehetővé teszi számukra, hogy korlátlan hozzáférést kapjanak gyakorlatilag bármely rendszerhez a vállalati hálózaton. Találkoztunk olyan helyzettel, amikor az Aranyjegy sikeres megszerzése után a támadó két évig hozzáférést kapott a szervezet hálózatához. Ha a KRBTGT fiók jelszava a cégednél az utolsó negyven napban nem változott, a widget erről értesít.
Negyven nap több mint elegendő idő a támadó számára, hogy hozzáférjen a hálózathoz. Azonban, ha biztosítod és standardizálod a jelszó rendszeres megváltoztatásának folyamatát, az nagymértékben megnehezíti a támadó számára a vállalati hálózatba való behatolást.
Ne feledd, hogy a Microsoft által implementált Kerberos protokoll szerint KRBTGT.
A jövőben ez az AD-widget emlékeztetni fog, amikor elérkezik az idő, hogy ismét megváltoztasd a KRBTGT jelszót a hálózatod összes domaine számára.
2. A domainek száma, ahol a beépített adminisztrátori fiók (Administrator) nemrégiben használatban volt
A következő szerint — a rendszergazdák két fiókot kapnak: az egyik a napi használatra, a másik a tervezett adminisztratív munkákra. Ez azt jelenti, hogy senkinek nem szabad a default adminisztrátori fiókot használnia.
A beépített adminisztrátori fiók gyakran a rendszergazdálkodás megkönnyítésére használatos. Ez rossz szokássá válhat, aminek következménye lehet a hackelés. Ha a szervezetedben ez megtörténik, nehéz lesz megkülönböztetni a fiók helyes használatát a potenciálisan rosszindulatú hozzáféréstől.
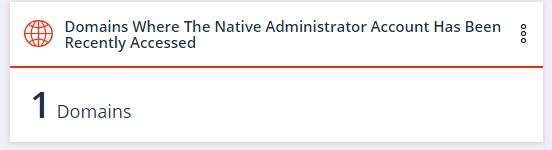
Ha a widget bármi mást jelez, mint nulla, akkor valaki helytelenül bánik az adminisztrátori fiókokkal. Ebben az esetben intézkedéseket kell tenni a hibák kijavítására és a beépített adminisztrátori fiókhoz való hozzáférés korlátozására.
Miután elérte a widgetzérét a nullára, és a rendszergazdák már nem használják ezt a fiókot a munkájukhoz, a továbbiakban bármilyen változás potenciális kibertámadásra utal.
3. A domainek száma, amelyekben nincs védett felhasználói csoport (Protected Users)
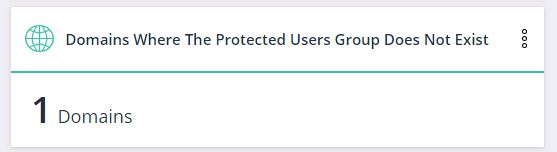
A régi AD verziók gyenge titkosítást támogattak - RC4. A hekkerek évekkel ezelőtt feltörték az RC4-et, és most a támadónak triviális feladat tűnik, hogy feltörjön egy fiókot, amely még mindig RC4-et használ. A Windows Server 2012-ben bemutatott Active Directory verzió új felhasználói csoportot vezetett be, amelyet Védett Felhasználók csoportnak (Protected Users) neveznek. Ez további védelmi eszközöket biztosít, és megakadályozza a felhasználók RC4-es titkosítással történő hitelesítését.
Ez a widget megmutatja, ha bármelyik szervezet domainekben hiányzik ilyen csoport, így kijavíthatja azt, azaz aktiválhatja a védett felhasználók csoportját, és használhatja az infrastruktúra védelmére.
Könnyű célpontok a támadók számára
A felhasználói fiókok a legfőbb célpontok a támadók számára - az első behatolási kísérletektől kezdve a folyamatos privilégium-felmagasztalásig és a tevékenységek eltakarásáig. A támadók egyszerű célpontokat keresnek az Ön hálózatában, alapvető PowerShell parancsokat használva, amelyek sokszor nehezen észlelhetők. Töröljön az AD-ból annyi könnyű célpontot, amennyit csak lehet.
A támadók olyan felhasználókat keresnek, akiknek korlátlan ideig érvényes jelszavai vannak (vagy akiknek nincs szükségük jelszóra), technológiai adminisztrátori fiókokat, és olyan fiókokat, amelyek régi RC4-es titkosítást használnak.
Ezek a fiókok vagy könnyen hozzáférhetők, vagy általában nincsenek figyelemmel kísérve. A támadók ezeket a fiókokat megszerezhetik, és akadálytalanul mozoghatnak az Ön infrastruktúrájában.
Amint a támadók behatolnak a biztonsági peremek mögé, valószínűleg hozzáférnek legalább egy fiókhoz. Megakadályozhatja-e, hogy hozzáférjenek az érzékeny adatokhoz, mielőtt észleli és megszünteti a támadást?
A Varonis AD monitoring panel will highlight vulnerable user accounts so you can address issues proactively. The harder it is for an intruder to penetrate your network, the better your chances of neutralizing an attacker before they inflict serious damage.
4 Key Risk Indicators for User Accounts
Below are examples of widgets on the Varonis AD monitoring panel that indicate the most vulnerable user accounts.
1. The number of active users with passwords that never expire
For any attacker, gaining access to such an account is always a major win. Since the password never expires, the attacker has a persistent foothold inside the network that can then be used for or lateral movement within the infrastructure.
Attackers have lists with millions of 'username-password' combinations that they use in credential stuffing attacks, and the likelihood that
the combination for a user with an 'eternal' password is in one of those lists is far from zero.
Accounts with non-expiring passwords are convenient to manage, but they are not secure. Use this widget to find all accounts that have such passwords. Change this setting and update the password.
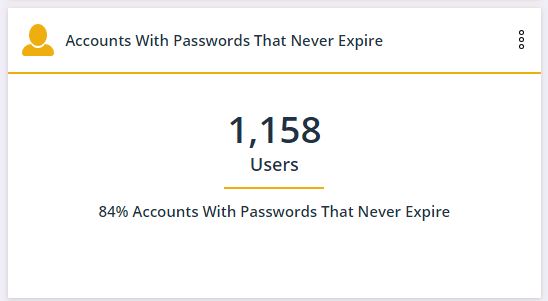
Once the value of this widget reaches zero, any new accounts created with such a password will appear on the dashboard.
2. The number of administrative accounts with SPN
SPN (Service Principal Name) is a unique identifier for a service instance. This widget shows how many service accounts have full administrator rights. The value on the widget should be zero. SPNs with administrative rights occur because granting such rights is convenient for software vendors and application administrators, but it poses a security risk.
A szolgáltatási fiók adminisztrátori jogainak biztosítása teljes hozzáférést ad egy inaktív fiókhoz a támadóknak. Ez azt jelenti, hogy a SPN fiókokhoz hozzáféréssel rendelkező támadók szabadon mozoghatnak az infrastruktúrában, miközben elkerülik a tevékenységeik nyomon követését.
A probléma megoldására meg kell változtatni a szolgáltatási fiókok jogosultságait. Ezeknek a fiókoknak a legkisebb jogosultság elvén kell működniük, és csak azt a hozzáférést kell kapniuk, amely valójában szükséges a működésükhöz.
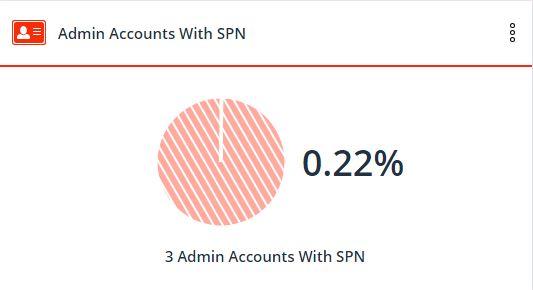
Ezzel a widgettel az összes adminisztrátori jogokkal rendelkező SPN-t felfedezheti, eltávolíthatja ezeket a privilégiumokat, és a jövőben a legkisebb jogosultság elvének megfelelően ellenőrizheti a SPN-eket.
Az újonnan megjelenő SPN-ek a kezelőfelületen fognak megjelenni, és lehetősége nyílik a folyamat nyomon követésére.
3. A Kerberos előzetes hitelesítését nem igénylő felhasználók száma
Ideális esetben a Kerberos AES-256 titkosítással titkosítja a hitelesítési jegyet, amely jelenleg is feltörhetetlen.
Azonban a régebbi Kerberos verziók RC4 titkosítást használtak, amelyet most már néhány perc alatt meg lehet törni. Ez a widget megmutatja, mely felhasználói fiókok használják még mindig az RC4 titkosítást. A Microsoft továbbra is támogatja az RC4-t a visszamenőleges kompatibilitás érdekében, de ez nem jelenti azt, hogy Önnek használnia kellene azt az AD-jában.
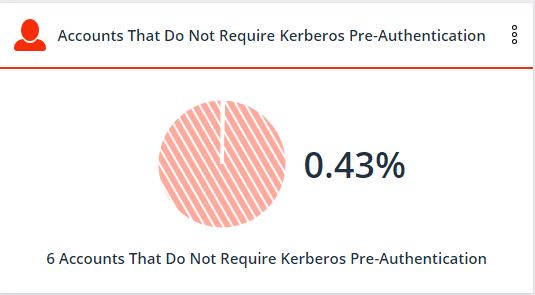
Miután felfedezte az ilyen fiókokat, törölje a „Kerberos előzetes hitelesítés nem szükséges” jelölőnégyzetet az AD-ban, hogy a fiókok bonyolultabb titkosítást használjanak.
Ezeknek a fiókoknak a saját felfedezése, a Varonis AD kezelőfelület nélkül, időigényes folyamat. Valójában időben tudomásul venni az összes olyan fiókot, amelyet úgy szerkesztettek, hogy RC4 titkosítást használjon, még nehezebb feladat.
Ha a widgeten látható érték módosul, az jogellenes tevékenységre utalhat.
4. Jelszó nélküli felhasználók száma
A támadók PowerShell alapú parancsokat használnak az AD „PASSWD_NOTREQD” jelzőjének olvasására a felhasználói fiók tulajdonságaiban. Ennek a jelzőnek a használata azt jelenti, hogy nincs jelszóra vagy jelszó bonyolultságra vonatkozó követelmény.
Mennyire könnyű ellopni egy fiókot, ha az egyszerű vagy üres jelszót használ? Most képzelje el, hogy az egyik ilyen fiók egy adminisztrátor.
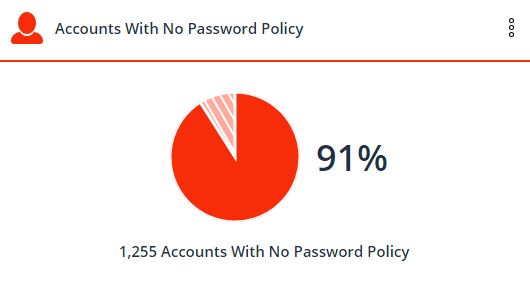
Mi történik, ha az ezer nyilvános fájl közül az egyik egy közelgő pénzügyi jelentés?
A jelszó megadásának kötelező követelményének figyelmen kívül hagyása egy másik gyors megoldás a rendszergazdálkodásban, amelyet sokáig használtak a múltban, de ma már elfogadhatatlan és nem biztonságos.
Oldja meg ezt a problémát azáltal, hogy frissíti az ilyen fiókok jelszavait.
Ennek a widgetnek a jövőbeli követése segít elkerülni a jelszó nélküli fiókok megjelenését.
A Varonis kiegyenlíti az esélyeket.
A múltban a cikkben említett metrikák összegyűjtése és elemzése órákba telt, és mély PowerShell tudást igényelt: a biztonsági szakembereknek heti vagy havi gyakorisággal kellett erőforrásokat allokálniuk az ilyen feladatokra. De az információ kézi összegyűjtése és feldolgozása lehetőséget ad a támadóknak a behatolásra és az adatok ellopására.
Késleltetett streaming replikációt is beállíthatunk, de van néhány csapda, amelyek a replikációs slotokkal, a forró tartalék visszajelzésével stb. kapcsolatosak. A WAL archívum lehetővé teszi, hogy elkerüljük ezeket. Ön egy napot fog eltölteni az AD monitoring panel és a további komponensek telepítésével, összegyűjtve az összes megvitattott és sok más sebezhetőséget. A későbbiekben, a használat során a panel automatikusan frissülni fog, ahogy az infrastruktúra állapota változik.
A kiber támadások mindig egy versenyt jelentenek a támadók és a védelmet ellátók között, azzal a céllal, hogy a támadó ellopja az adatokat, mielőtt a biztonsági szakemberek képesek lennének megszüntetni a hozzáférést. A támadók és illegális tevékenységeik korai észlelése, együtt a szilárd kiberbiztonsággal, a kulcs az adatai biztonságának megőrzésében.
Forrás: habr.com
