

Elérkezett az idő, hogy befejezzük az SMB Check Point új generációjáról szóló cikkek ciklusát (1500-as sorozat). Reméljük, hogy hasznos tapasztalatokat szereztetek, és továbbra is velünk maradtok a TS Solution blogján. A záró cikk témája széles körben nincs tárgyalva, de legalább olyan fontos — az SMB teljesítményének optimalizálása. Ebben a cikkben megvitatjuk a NGFW hardver- és szoftverkonfigurációjának lehetőségeit, és bemutatjuk a rendelkezésre álló parancsokat és az interakció módjait.
Minden cikk az NGFW-ciklusban a kisvállalkozások számára:
Jelen pillanatban nem sok információforrás áll rendelkezésre az SMB megoldások teljesítményoptimalizálásáról, tekintettel arra, hogy a belső OS — Gaia 80.20 Embedded. Cikkünkben egy központosított irányítással rendelkező elrendezést fogunk használni (dedikált Management Server) — ez lehetővé teszi, hogy több eszközt alkalmazzunk a NGFW kezelésénél.
Hardver rész
Mielőtt a Check Point SMB család architektúrájára térnénk, mindig szólhat a partnerének, hogy alkalmazza az Appliance Sizing Tool, hogy optimális megoldást találjon a megadott jellemzők (átviteli sebesség, elvárt felhasználói szám stb.) alapján.
Fontos megjegyzések az NGFW hardverével való interakció során
Az SMB család NGFW megoldásai nem teszik lehetővé a rendszermodulok (CPU, RAM, HDD) hardveres frissítését, a modelltől függően van támogatás SD-kártyákhoz, ami lehetővé teszi a lemez kapacitásának bővítését, de nem jelentősen.
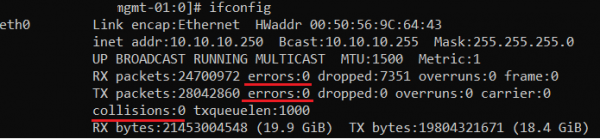
A hálózati interfészek működtetéséhez felügyelet szükséges. A Gaia 80.20 Embedded nem rendelkezik sok monitorozó eszközzel, de mindig használhatod a közismert parancsot a CLI-ben az Expert módban
# ifconfig

Figyelj a kiemelt sorokra, ezek lehetővé teszik, hogy értékelhesd a hibák számát az interfészen. Nagyon ajánlott ezeket az adatokat ellenőrizni az NGFW első telepítésekor, valamint időszakosan már a használat során.
A teljes értékű Gaia esetén a parancs:
> show diag
Ezzel információt kaphatsz a hardverhőmérsékletről. Sajnos az 80.20 Embedded verzióban ez az opció nem elérhető, itt vannak a legnépszerűbb SNMP-trapek:
Név
Leírás
Interface disconnected
Interfész leválasztva
VLAN removed
VLAN eltávolítva
High memory utilization
Magas RAM kihasználtság
Low disk space
Alacsony lemeztér
High CPU utilization
Magas CPU kihasználtság
High CPU interrupts rate
Magas megszakítási ráta
High connection rate
Magas új kapcsolatok aránya
High concurrent connections
Magas szintű verseny session-ök
Magas tűzfal áteresztőképesség
Magas tűzfal teljesítmény
Magas elfogadott csomag ütemezés
Magas csomagfogadási szint
A klasztertag állapota megváltozott
Klaszter állapotának megváltozása
Hiba a log szerverrel való kapcsolatban
Kapcsolat megszakadása a Log-Server rel
A gateway-ének RAM ellenőrzést igényel. A Gaia (Linux-alapú OS) működéséhez ez , amikor a RAM-fogyasztás eléri a 70-80%-os kihasználtságot.
Az SMB-megoldások architektúrájában nem szerepel a SWAP memória használata, ellentétben a régebbi Check Point modellekkel. Mindazonáltal a Linux rendszerfájlokban megfigyelhető a , ami a SWAP paraméter megváltoztatásának elméleti lehetőségét jelzi.
Szoftveres rész
A cikk megjelenésének időpontjában a Gaia verzió — 80.20.10. Tudnia kell, hogy a CLI használatakor vannak korlátozások: az Expert módban bizonyos Linux parancsok támogatottak. Az NGFW működésének értékeléséhez szükséges az démonok és szolgáltatások működésének értékelése, erről részletesebben tudhat meg a kollégámtól. Most a SMB-hez tartozó lehetséges parancsokat fogjuk áttekinteni.
Gaia OS használata
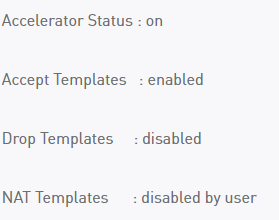
SecureXL sablonok megtekintése
# fwaccel stat

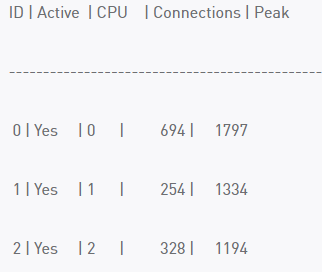
A terhelés megtekintése processzoronként
# fw ctl multik stat

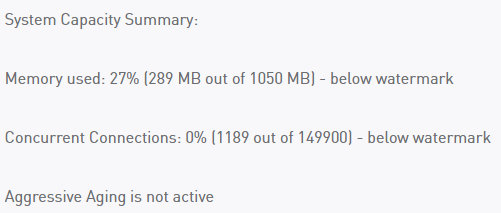
A session-ok (kapcsolatok) számának megtekintése.
# fw ctl pstat

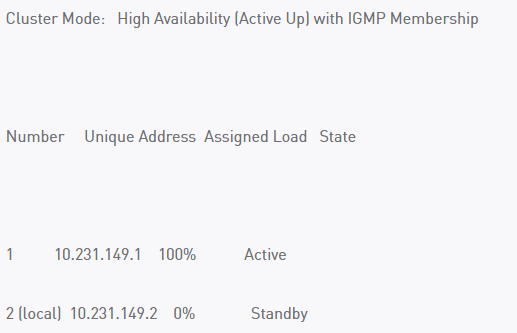
*A klaszter állapotának megtekintése
# cphaprob stat

Hagyományos Linux parancs TOP
Naplózás
Mint már tudja, az NGFW logokkal való munkának három módja van (tárolás, feldolgozás): helyben, központosítva és felhőben. Az utolsó két lehetőség egy entitás, a Management Server meglétét igényli.
Az NGFW kezelésének lehetséges sémái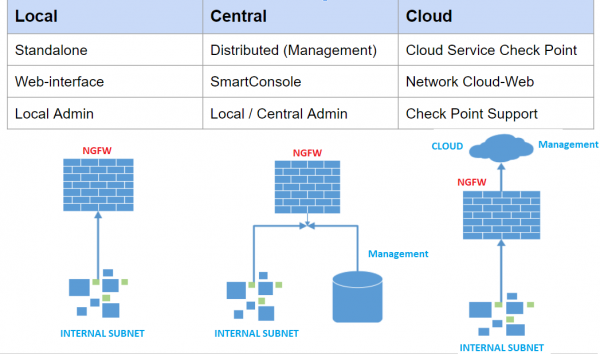
A legértékesebb log fájlok
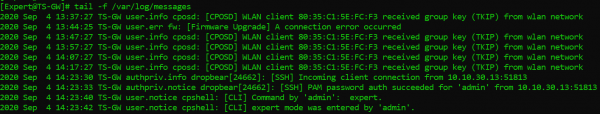
Rendszerüzenetek (kevesebb információt tartalmaz, mint a teljes értékű Gaia)
# tail -f /var/log/messages2

Hibaüzenetek a blade-ek működéséről (mérsékelten hasznos fájl a problémák kereséséhez)
# tail -f /var/log/log/sfwd.elg

Üzenetek megtekintése a rendszer kernel szintű puffereiből.
# dmesg


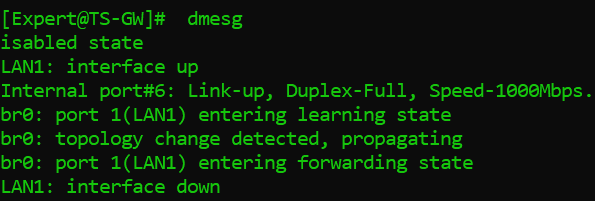
Blade konfiguráció
Ez a rész nem fog teljeskörű utasításokat tartalmazni a NGFW Check Point beállításához, csak a tapasztalat alapján javasolt ajánlásokat fog tartalmazni.
Application Control / URL Filtering
Ajánlott elkerülni az ANY, ANY (Forrás, Cél) feltételek használatát a szabályokban.
Egyedi URL-forrás esetén a legjobban reguláris kifejezéseket használni: (^|..)checkpoint.com
Kerülje a szabályokra alapozott naplózást és a blokkoló oldalak megjelenítését (UserCheck).
Győződjön meg róla, hogy a “SecureXL”technológia helyesen működik. A forgalom nagy része a accelerated / medium path. Ne felejtsd el szűrni a szabályokat a leggyakrabban használt (mezején. Találatok ).
Nem titok, hogy a felhasználói forgalom 70-80%-a HTTPS-kapcsolatokra esik, ami ennek megfelelően erőforrásokat igényel a tűzfalad processzorától. Ezen kívül a HTTPS-ellenőrzés részt vesz az IPS, Antivirus, Antibot működésében.
A 80.40-es verziótól kezdődően elérhető
az HTTPS-szabályokkal a Legacy Dashboard nélkül, itt van néhány ajánlott szabályrend: Megkerülés a címek és hálózatok csoportja számára (Cél).
Megkerülés az URL-címek csoportja számára.
Megkerülés a belső IP-címek és privilegizált hozzáférésű hálózatok számára (Forrás).
Ellenőrzés a szükséges hálózatok, felhasználók számára.
Megkerülés minden egyéb esetben.
* Mindig jobb kézzel kiválasztani a HTTPS vagy HTTPS Proxy szolgáltatásokat, ne hagyj Any-t. A vizsgálati szabályok eseményeit naplózd.
IPS
Az IPS Blade hibát okozhat a szabályzat telepítésekor az NGFW-don, ha túl sok aláírást használsz. A Check Point szerint
az SMB eszközök architektúrája nem alkalmas a teljesen javasolt IPS beállítási profil futtatására. A probléma megoldására vagy megelőzésére tedd a következő lépéseket:
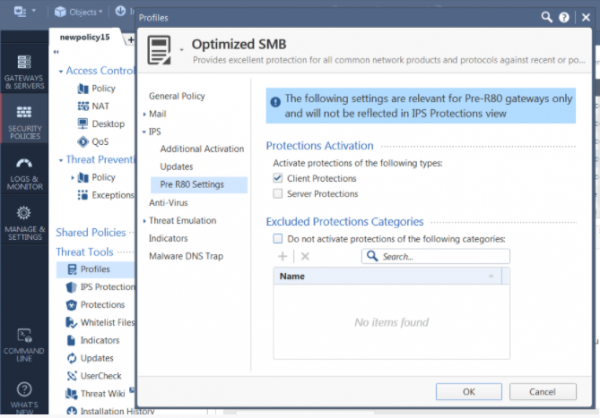
Készíts egy másolatot az "Optimized SMB" néven futó Optimalizált profilból (vagy más neved szerint).
Szerkeszd a profilt, lépj a IPS → Pre R80. Beállításokhoz és kapcsold ki a Server Protections-t.
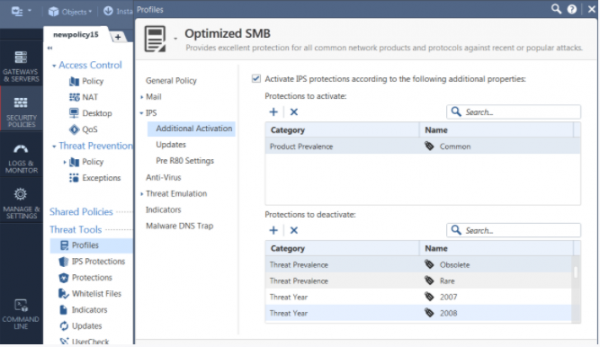
Saját belátásod szerint deaktiválhatod a 2010 előtti CVE-ket, ezek a sebezhetőségek ritkán észlelhetők kis irodákban, de hatással vannak a teljesítményre. Néhány kikapcsolásához lépj a Profil → IPS → Kiegészítő Aktiválás → Deaktiválandó védelem listához.

A SMB család új generációs NGFW-ről szóló cikkek sorozatában megpróbáltuk bemutatni a megoldás fő lehetőségeit, és konkrét példákon keresztül demonstráltuk a fontos biztonsági komponensek beállítását. Szívesen válaszolunk a termékkel kapcsolatos kérdésekre a megjegyzésekben. Köszönjük a figyelmet!

Összegzésként
. Ne maradj le az új kiadásokról — kövesd frissítéseinket közösségi médiánkon (
🥇7. NGFW a kisvállalkozások számára. Teljesítmény és általános ajánlások | ProHoster, , , , ).
Forrás: habr.com
