

Üdvözlöm! Üdvözöljük a kurzus nyolcadik leckéjén. . A és leckékben megismerkedtünk az alapvető biztonsági profilokkal, most pedig lehetőségünk van felhasználókat engedni az internetre, védve őket a vírusoktól, és korlátozva a hozzáférést weboldalakhoz és alkalmazásokhoz. Most felmerül a kérdés a felhasználói fiókok kezeléséről. Hogyan biztosítható az internet hozzáférése csak egy adott felhasználói csoport számára? Hogyan tilthatunk le bizonyos weboldalakat az egyik felhasználói csoport számára, míg a másiknak engedélyezhetjük? Hogyan integrálhatók a meglévő felhasználókezelési megoldások a FortiGate tűzfalba? Ma ezeket a kérdéseket fogjuk átbeszélni, és megpróbáljuk mindezt gyakorlatban megvalósítani.
Első lépésként nézzük meg azokat az autentikálási módszereket, amelyeket a FortiGate támogat. Ezek alapvetően kettő van — helyi és távoli.
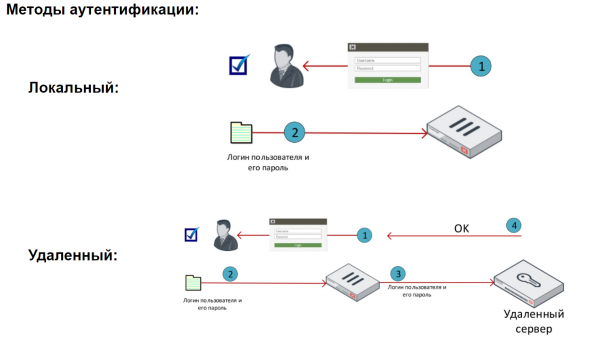
A helyi módszer a legegyszerűbb autentikálási módszer. Ilyen esetben a felhasználói adatok helyben a FortiGate-en tárolódnak. A helyi felhasználókat csoportokba lehet szervezni, és a felhasználók vagy csoportok alapján lehet korlátozni a hozzáférést különböző erőforrásokhoz.
Amikor távoli autentikációt használnak, a felhasználókat távoli szerverek hitelesítik. Ez a módszer hasznos, amikor több FortiGate-nek is ugyanazokat a felhasználókat kell hitelesíteni, vagy ha a hálózaton már van egy autentikáló szerver.
Amikor a távoli szerver hitelesíti a felhasználókat, a FortiGate elküldi a szervernek a felhasználó által megadott hitelesítő adatokat. Ez a szerver pedig ellenőrzi, hogy ezek a hitelesítő adatok szerepelnek-e az adatbázisában. Ha igen, a felhasználó sikeresen hitelesítve van a rendszerben.
Fontos megjegyezni, hogy ilyenkor a felhasználói hitelesítő adatok nem tárolódnak a FortiGate-en, a hitelesítési folyamat pedig a távoli szerveren zajlik.
Érdemes említeni a Fortinet Single Sign-On mechanizmusát is. Ez lehetővé teszi a domain felhasználók átlátható hitelesítését a FortiGate-en, a domain-vezérlők adatai felhasználásával. Sajnos ennek a mechanizmusnak a részletes tárgyalása meghaladja a kurzusunk kereteit.
A FortiGate számos autentikáló szerver típust támogat, például POP3, RADIUS, LDAP, TACAS+. Mi a LDAP szerverrel való munkát fogjuk megvizsgálni.
A videóban a fő elméletet, valamint a helyi felhasználókkal és LDAP szerverrel való munkát tárgyaljuk.
A következő leckében a naplókkal való munkát fogjuk megvizsgálni, különösen a FortiAnalyzer megoldási lehetőségeit. Ne hagyja ki, kövesse a frissítéseket a következő csatornákon:
Forrás: habr.com
