

Üdvözöljük a 9. leckén! A májusi ünnepek utáni rövid szünet után folytatjuk kiadványainkat. Ma egy nem kevésbé érdekes témát fogunk megvitatni, mégpedig a következőt — Alkalmazásvezérlés és URL-szűrés. Amiért néha megveszik a Check Pointot. Blokkolni kell a Telegramot, TeamViewert vagy a Tor-t? Erre van szükség az alkalmazásvezérléshez. Ezen kívül megvitatunk egy másik érdekes blade-et — Tartalom-tudatosság, és beszélni fogunk a HTTPS-ellenőrzés fontosságáról. De minden a maga idejében!
Ahogy emlékeznek, a 7. leckében elkezdtük megvitatni az Access Control politikát, azonban eddig csak a Firewall blade-del foglalkoztunk, és egy kicsit játszottunk a NAT-al. Most három további blade-et adunk hozzá — Alkalmazásvezérlés, URL-szűrés és Tartalom-tudatosság.
Alkalmazásvezérlés & URL-szűrés
Miért tárgyalom az App Controlt és az URL-szűrést egy leckében? Ez nem véletlen. Valójában már elég nehéz egyértelműen megkülönböztetni, hogy mi minősül alkalmazásnak és mi csupán weboldal. Ugyanez a Facebook. Mi ez? Weboldal? Igen. De a tartalmaz sok mikroalkalmazást. Játékok, videók, üzenetek, widgetek stb. Ezeket mind kezelni kell. Éppen ezért az alkalmazásvezérlés és az URL szűrés mindig együtt aktiválódik.
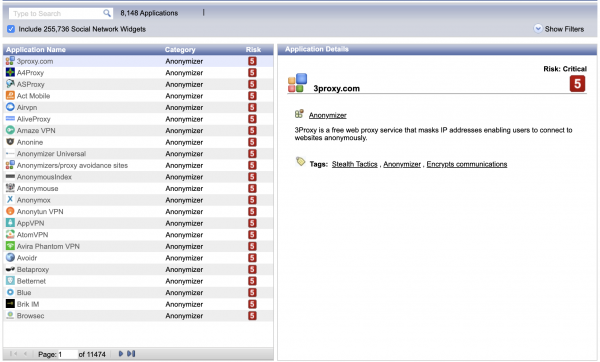
Most, ami az alkalmazások és weboldalak adatbázisát illeti. Ezeket a SmartConsole-ban lehet megnézni az Object Explorer-en keresztül. Ott van egy speciális szűrő Applications/Categories. Emellett van egy külön forrás — . Itt mindig megnézheti, van-e a Check Point adatbázisában az adott alkalmazás (vagy forrás).
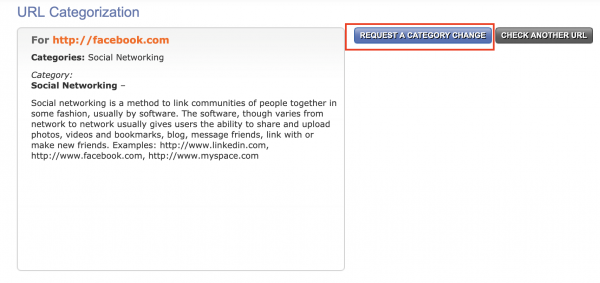
Van egy szolgáltatás is , ahol mindig ellenőrizheti, hogy a kérdéses forrás mely "checkpointra” vonatkozó kategóriába tartozik. Még kérheti a kategória megváltoztatását, ha úgy érzi, hogy azt helytelenül határozták meg.
A többi blade-del kapcsolatban minden meglehetősen egyértelmű. Létrehoz egy hozzáférési listát, megadja az erőforrást/alkalmazást, amelyet blokkolni kell, vagy éppen ellenkezőleg, engedélyezni. Ez minden. Később ezt a gyakorlatban is látni fogjuk.
Tartalom-tudatosság
Nincs értelme újra erről a témáról a kurzus keretében beszélni. Nagyon részletesen leírtam és bemutattam ezt a blade-et az előző kurzusban — .
HTTPS-ellenőrzés
Hasonló a HTTPS-ellenőrzésekkel. A mechanizmus elméleti és gyakorlati részét itt elég jól kifejtettem — . Azonban a HTTPS-ellenőrzés nemcsak a biztonság, hanem az alkalmazások és weboldalak pontos meghatározása szempontjából is fontos. Erről a lenti videólekcióban beszélünk.
Oktatóvideó
Ebben a leckében részletesen bemutatom az új Layer-koncepciót, létrehozok egy egyszerű Facebook blokkolási szabályt, megtiltom az végrehajtható fájlok letöltését (Content Awareness segítségével), és megmutatom, hogyan lehet engedélyezni a HTTPS ellenőrzést.
Maradjatok velünk további információkért, és csatlakozzatok a A végén én, egy egyszerű szellemi munkás, váratlanul hős lettem ennek a menő csatornának a történetében!
Forrás: habr.com
