

Üdvözlöm! Üdvözöljük a kurzus kilencedik leckéjében. . A Megvizsgáltuk a felhasználói hozzáférés ellenőrzésének fő mechanizmusait különböző erőforrásokhoz. Most egy másik feladat áll előttünk — elemezni kell a felhasználók viselkedését az interneten, valamint be kell állítani az adatgyűjtést, amely segíthet a különböző biztonsági incidensek kivizsgálásában. Ezért ezen a leckén a naplózási és riportálási mechanizmust fogjuk megvizsgálni. Ehhez szükségünk lesz a kurzus elején bevezetett FortiAnalyzer-re. A szükséges elmélet és a videolecke a link alatt érhető el.
A FortiGate naplók három típusra oszlanak: forgalmi naplók, eseménynaplók és biztonsági naplók. Ezek tovább oszthatók alcsoportokra.
A forgalmi naplók információkat rögzítenek a forgalom áramlásáról, például a kérdésekről és válaszokról, amennyiben vannak. Ez a típus tartalmazza az Forward, Local és Sniffer alcsoportokat.
Az Forward alcsoport azokról a forgalmi információkról tartalmaz adatokat, amelyeket a FortiGate vagy elfogadott, vagy elutasított a tűzfal szabályai szerint.
A Local alcsoport az IP címéről érkező forgalmi információkat tartalmazza a FortiGate-en és az IP címekről, ahonnan az adminisztráció történik. Például — a FortiGate webes felületéhez való kapcsolódások.
A Sniffer alcsoport azokat a forgalmi naplókat tartalmazza, amelyek a forgalom tükörzésével kerültek rögzítésre.
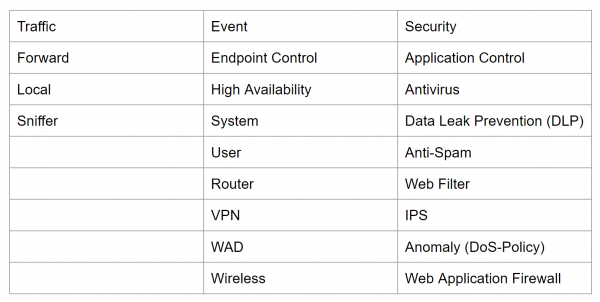
Az eseménynaplók rendszeres vagy adminisztratív eseményeket tartalmaznak, például a paraméterek hozzáadását vagy módosítását, VPN alagútkapcsolatok létrehozását és megszakítását, dinamikus útvonalválasztási eseményeket stb. Az összes alcsoport az alábbi ábrán látható.
A harmadik típus a biztonsági naplók. Ezekben a naplókban rögzítik a vírusos támadásokkal, tiltott erőforrások látogatásával, tiltott alkalmazások használatával kapcsolatos eseményeket stb. A teljes lista szintén az alábbi ábrán található.
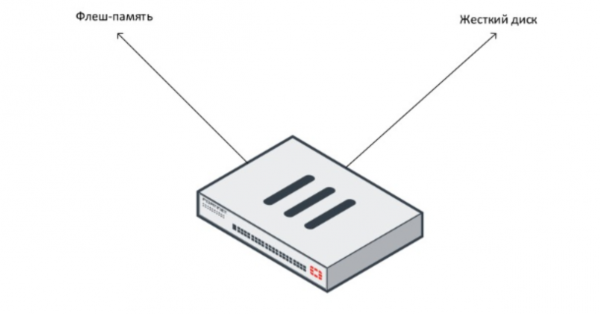
A naplókat különböző helyeken lehet tárolni — akár a FortiGate-en, akár a határain kívül. A FortiGate-en történő naplózás helyi naplózásnak számít. Az eszköz típusától függően a naplókat tárolhatjuk az eszköz flash memóriájában vagy a merevlemezen. Általában a középkategóriás modellek merevlemezzel rendelkeznek. A merevlemezes modellek könnyen megkülönböztethetők — a végén egy szám szerepel. Például — a FortiGate 100E merevlemez nélkül van, míg a FortiGate 101E merevlemezzel rendelkezik.
A fiatalabb és régebbi modellek általában nem rendelkeznek merevlemezzel. Ilyen esetben a naplók rögzítésére flash memória használatos. Fontos azonban figyelembe venni, hogy a naplók folyamatos rögzítése a flash memóriába csökkentheti annak hatékonyságát és élettartamát. Ezért a naplók alapértelmezés szerint nem kerülnek rögzítésre a flash memóriába. Csak konkrét problémák megoldása során ajánlott ezt engedélyezni.
Intenzív naplóírás esetén, függetlenül attól, hogy merevlemezre vagy flash memóriába történik, az eszköz teljesítménye csökkenni fog.
Elterjedt gyakorlat, hogy a naplókat távoli szervereken tárolják. A FortiGate naplókat tárolhat Syslog szervereken, FortiAnalyzer vagy FortiManager eszközökön. A naplók tárolására a FortiCloud felhőszolgáltatást is használni lehet.
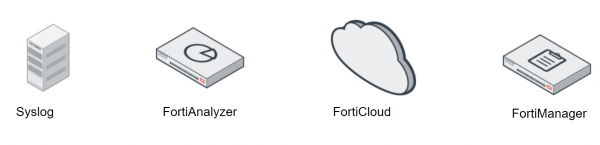
A Syslog központi naplótároló szerver a hálózati eszközök naplóinak kezelésére.
A FortiCloud egy előfizetés alapú biztonságkezelési és naplótárolási szolgáltatás. Ennek segítségével távolról tárolhatók a naplók és készíthetők a megfelelő riportok. Ha viszonylag kicsi a hálózata, akkor ez a felhőszolgáltatás lehet a legjobb megoldás, nem pedig új hardver beszerzése. A FortiCloud ingyenes verziója heti naplótárolást kínál. Az előfizetés megvásárlása után a naplók egy évig tárolhatók.
A FortiAnalyzer és a FortiManager külső naplótároló eszközök. Mivel mindegyik ugyanazt az operációs rendszert, a FortiOS-t használja, a FortiGate integrációja ezekkel az eszközökkel nem okoz nehézséget.
De fontos megemlíteni a FortiAnalyzer és a FortiManager közötti különbségeket. A FortiManager fő célja több FortiGate eszköz központosított kezelése — ezért a FortiManager-en tárolható naplók mennyisége jelentősen kisebb, mint a FortiAnalyzer-on (ha a hasonló árszegmensekből származó modelleket hasonlítjuk).
A FortiAnalyzer alapvető célja a naplók gyűjtése és elemzése. Ezért azzal a munkával foglalkozunk, amikor a következő lépésben a gyakorlatban is vizsgáljuk.
Minden elmélet, valamint a gyakorlati rész a következő videóleckében található:
A következő órában a FortiGate eszköz adminisztrációjával kapcsolatos főbb pontokat fogjuk megvizsgálni. Hogy ne maradjon le róla, kövesse nyomon a következő csatornák frissítéseit:
Forrás: habr.com
