

A felhasználók nem megbízhatóak. Többségük lustának számít, és a biztonság helyett a kényelmet választja. Statisztikák szerint a felhasználók 21%-a papíron jegyzi le a munkaszámláit, míg 50%-uk ugyanazokat a jelszavakat használja munkához és személyes szolgáltatásokhoz.
A környezet is ellenséges. A szervezetek 74%-a engedélyezi, hogy a munkavállalók saját eszközöket hozzanak be a munkahelyre és csatlakoztassák azokat a vállalati hálózathoz. A felhasználók 94%-a nem tudja megkülönböztetni a valódi levelet a phishing-től, és 11% már kattintott a csatolmányokra.
Ezeket a problémákat a nyílt kulcsú vállalati infrastruktúra (PKI) oldja meg, amely titkosítást és hitelesítést biztosít az e-mailekhez, míg a jelszavakat digitális tanúsítványokkal helyettesíti. Ezt az infrastruktúrát Windows Serveren lehet telepíteni. A , az Active Directory Certificate Services (AD CS) szolgáltatás egy szerver, amely lehetővé teszi, hogy a vállalatában PKI-t hozzon létre, és használja a nyílt kulcsú kriptográfiát, digitális tanúsítványokat és digitális aláírásokat.
De a Microsoft megoldás meglehetősen költséges.
A Microsoft által üzemeltetett privát tanúsító hatóság teljes birtoklási költsége
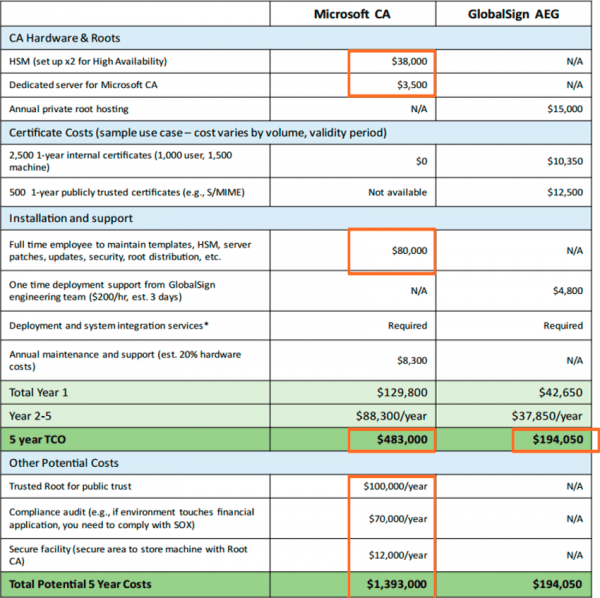
Összehasonlítás a Microsoft CA és a GlobalSign AEG birtoklási költsége között.
Sok esetben kényelmesebb és olcsóbb lehet ugyanazt a privát tanúsító hatóságot létrehozni, de külső kezeléssel. Ezt a problémát oldja meg a GlobalSign Auto Enrollment Gateway (AEG). A teljes birtoklási költségből több tételt is ki lehet venni (berendezés vásárlása, fenntartási költségek, személyzet képzése stb.). A megtakarítás meghaladhatja .
Mi az AEG
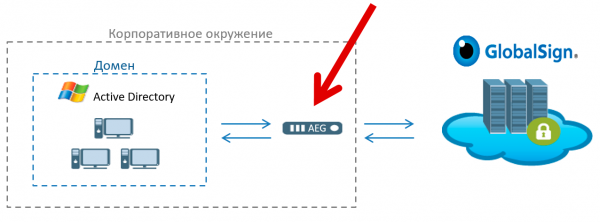
(AEG) — egy szoftverszolgáltatás, amely átjáróként működik a GlobalSign SaaS tanúsítószolgáltatások és a vállalati Windows környezet között.
Az AEG integrálódik az Active Directory-val, lehetővé téve a szervezetek számára a GlobalSign digitális tanúsítványainak automatikus regisztrálását, előkészítését és kezelését Windows környezetben. A belső tanúsító hatóságok helyettesítésével a GlobalSign szolgáltatásaival a vállalatok fokozzák a biztonságot és csökkentik a Microsoft bonyolult és költséges belső tanúsító hatóságának kezelésével járó költségeket.
A GlobalSign SaaS tanúsítószolgáltatások megbízhatóbb választást jelentenek a gyenge és nem kezelt tanúsítványokkal szemben a saját infrastruktúrájukon. A belső tanúsító hatóság kezelése nélkül csökkenthető a PKI birtoklási költsége, valamint a rendszerhibák kockázata.
A SCEP és ACME protokollok támogatása kibővíti a támogatást a Windows-on túl, magában foglalva a tanúsítványok automatizált kiadását Linux szerverek, mobiltelefonok, hálózati és egyéb eszközök, valamint az Active Directory-ba regisztrált Apple OSX számítógépek számára.
Fokozott biztonság
A PKI külső kezelése nemcsak a költségvetés megtakarítását segíti, hanem növeli a rendszer biztonságát is. Az Aberdeen Group kutatása szerint a tanúsítványok egyre inkább a rosszindulatú támadók célpontjává válnak: sikeresen kihasználják az olyan ismert sebezhetőségeket, mint a megbízhatatlan önként aláírt tanúsítványok, a gyenge titkosítás és a nehezen kezelhető visszavonási mechanizmusok. Ezen kívül a támadók bonyolultabb exploitokat is elsajátítottak, mint például a megbízható CA-tól való csalásos tanúsítványkiadás és a kód aláírásához szükséges tanúsítványok hamisítása.
„A legtöbb vállalat nem kezel elegendően aktívan a támadásokkal kapcsolatos kockázatokat, és nem készül fel gyorsan a kompromittálásra - Derek E. Brink, az Aberdeen Group információbiztonsági alelnöke és tudományos munkatársa. - A GlobalSign célja, hogy lehetőséget biztosítson a vállalatok számára a tanúsítványkezelési operációs aspektusok szakmai kezükbe adására, miközben megőrzi a vállalati ellenőrzést a csoportpolitikák felett az Active Directory-ban, így biztosítva a tanúsítványok jövőbeni növekvő használatát, és hatékony, költséghatékony telepítési modell keretein belül kezeli a biztonsággal és a bizalommal kapcsolatos gyakorlati kérdéseket.
Hogyan működik az AEG
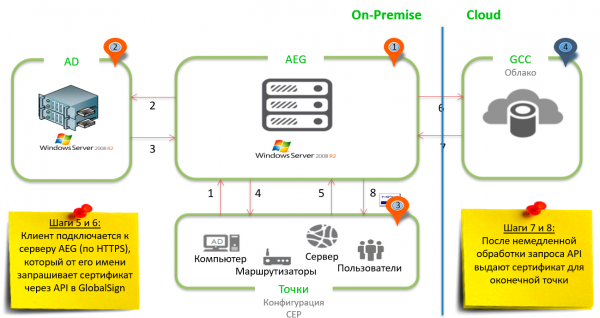
Egy tipikus AEG rendszer négy kulcsfontosságú komponenst tartalmaz, hogy biztosítsa a megfelelő tanúsítványok helyes hozzáférési pontokhoz való eljuttatását:
- Az AEG szoftver a Windows szerveren.
- Active Directory szerverek vagy tartományvezérlők, amelyek lehetővé teszik az adminisztrátorok számára, hogy kezeljék és tárolják az erőforrásokkal kapcsolatos információkat.
- Végpontok: felhasználók, eszközök, szerverek és munkaállomások - gyakorlatilag bármilyen objektum, amely digitális tanúsítványok "fogyasztója".
- A GlobalSign tanúsítványkibocsátó központja, amely a megbízható tanúsítványkibocsátó és -kezelő platform tetején helyezkedik el. Itt generálják a tanúsítványokat.
A négy bemutatott komponens közül három a kliens helyi környezetében található, míg a negyedik a felhőben.
Először a végpontokat csoportházirendek segítségével előre beállítják: például a felhasználó hitelesítésére szolgáló tanúsítvány ellenőrzése, az S/MIME tanúsítvány kérés és így tovább — a későbbi csatlakozáshoz az AEG szerverhez. A csatlakozás biztonságosan történik HTTPS-en keresztül.
Az AEG szerver LDAP-on keresztül kérdést küld az Active Directory-nak, hogy megkapja a végpontok számára készült tanúsítványminták listáját, és ezt a listát a tanúsítványkibocsátó helyével együtt küldi a klienseknek. Miután megkapták ezeket a szabályokat, a végpontok újra csatlakoznak az AEG szerverhez, ezúttal a tényleges tanúsítványok kéréséhez. Az AEG ennek megfelelően az adott paraméterekkel API-hívást hoz létre, és azt a GlobalSign vagy a GCC tanúsítványkibocsátónak küldi feldolgozásra.
Végül a GCC szerver oldala a kéréseket általában néhány másodpercen belül feldolgozza, és API-választ küld vissza a tanúsítvánnyal, amelyet a kérésnek megfelelően a végpontokra telepítenek.
Az egész folyamat néhány másodpercet vesz igénybe, és teljes mértékben automatizálható a végpontok csoportházirendek útján történő automatikus tanúsítványbeszerzésének beállításával.
Az AEG egyedi jellemzői
- MDM platformon keresztül lehet regisztrálni.
- A Microsoft Crypto csapat korábbi munkatársai fejlesztették ki.
- Ügyfél nélküli megoldás.
- Egyszerűsített megvalósítás és életciklus kezelés.
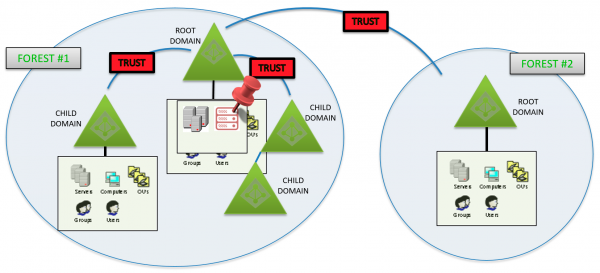
Architektúra példák
Így a PKI külső kezelése a GlobalSign AEG átjárón keresztül fokozott biztonságot, költségmegtakarítást és kockázatcsökkentést jelent. További előnye az egyszerű skálázhatóság és a megnövelt teljesítmény. A megfelelő PKI kezelés biztosítja a hosszú, zavartalan üzemidőt, megszünteti a kritikus műveletek megszakítását érvénytelen tanúsítványok miatt, és biztonságos, távoli hozzáférést kínál az alkalmazottak számára a vállalati hálózatokhoz.
széles körű felhasználási lehetőségeket támogat, amelyek kétfaktoros hitelesítést igényelnek: a távoli munkacsoportok ügyfeleitől, akik VPN-en és Wi-Fin keresztül érik el a hálózatot, a magas érzékenységű erőforrásokhoz történő privilegizált hozzáférésig okoskártyákkal.
A GlobalSign a felhőalapú és hálózati PKI azonosító- és hozzáféréskezelő megoldások globális vezetője. A termékekkel kapcsolatos további információkért kérjük, vegye fel velünk a kapcsolatot .
Forrás: habr.com
