

Olyan forgalomelemző rendszer, amely nem dekódolja a forgalmat. Ezt a módszert egyszerűen "gépi tanulásnak" hívják. Kiderült, hogy ha egy speciális klasszifikátorhoz nagyon nagy mennyiségű különböző forgalmat adunk, a rendszer nagyon magas valószínűséggel észlelheti a rosszindulatú kód tevékenységeit a titkosított forgalomban.
A hálózati fenyegetések megváltoztak és "okosabbá" váltak. Az utóbbi időben megváltozott a támadás és védekezés koncepciója is. A hálózaton tapasztalt események száma többszörösére nőtt. A támadások kifinomultabbak lettek, és a hackerek szélesebb támadási spektrumra fértek hozzá.
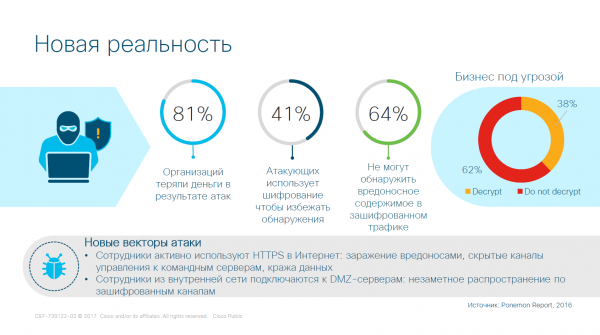
A Cisco statisztikái szerint a bűnözők az utóbbi évben háromszorosára növelték a rosszindulatú programok számát, amelyeket a tevékenységük, pontosabban annak eltitkolása — titkosítása — érdekében használnak. A tudomány szerint a "helyes" titkosítási algoritmus nem törhető fel. Annak megértéséhez, hogy mi rejlik a titkosított forgalomban, vagy azt kell dekódolni a kulcs ismeretében, vagy megpróbálni különböző trükkökkel dekódolni, vagy pusztán erőszakkal betörni, vagy kihasználni a kriptográfiai protokollokban lévő hibákat.
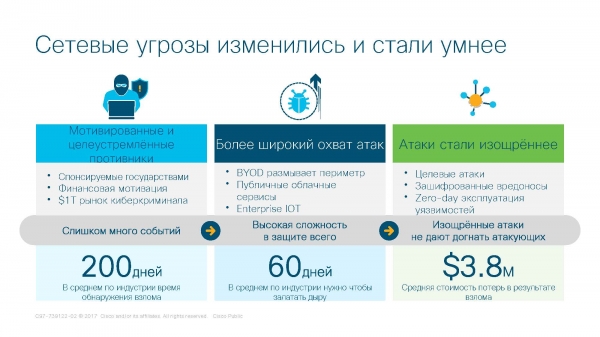
A mai hálózati fenyegetések képe
Gépi tanulás
Ismerd meg a technológiát! Mielőtt beszélnénk arról, hogyan működik a gépi tanulás alapú dekódolási technológia, tisztázni kell, hogyan működik a neurális hálózatok technológiája.
A gépi tanulás (Machine Learning) az mesterséges intelligencia széles ága, amely az önállóan tanuló algoritmusok kidolgozásának módszereivel foglalkozik. Ez a tudomány az "oktatás" matematikai modelljeinek létrehozására összpontosít. Az oktatás célja – valaminek a megjóslása. Emberi értelemben ezt a folyamatot "bölcsességnek" hívjuk. „bölcsesség". A bölcsesség azoknál az embereknél nyilvánul meg, akik eléggé sok évet éltek (a 2 éves gyerek nem lehet bölcs). Amikor tanácsért fordulunk idősebb ismerőseinkhez, információt adunk át nekik egy eseményről (bemeneti adatok), és segítséget kérünk. Ők pedig visszaemlékeznek minden olyan helyzetre az életükből, ami valahogyan kapcsolódik a problémánkhoz (tudásbázis), és ezen tudás (adatok) alapján valamilyenfajta előrejelzést (tanácsot) adnak. Ezen tanácsok előrejelzésnek nevezett fajtájának az a magyarázata, hogy az, aki tanácsot ad, nem tudja biztosan, hogy mi fog történni, csak feltételezi. Az élet tapasztalata azt mutatja, hogy az ember igazat mondhat, de tévedhet is.
Nem érdemes a neurális hálózatokat a feltételes (if-else) algoritmusokkal összehasonlítani. Ezek különböző dolgok, és kulcsfontosságú eltérések vannak közöttük. A feltételes algoritmusnak világos "értelmezése" van arra, hogy mit kell tenni. Kérdéseket példa bemutatásával fogom illusztrálni.
Feladat. A gépkocsi féktávjának meghatározása a márkája és a gyártási éve alapján.
A feltételes algoritmus működésének példája. Ha az autó márkája 1 és 2012-ben gyártották – a féktávolsága 10 méter, ellenkező esetben, ha az autó márkája 2 és 2011-ben gyártották, és így tovább.
A neurális hálózat működésének példája. Gyűjtünk adatokat az autók féktávolságairól az elmúlt 20 évben. A márka és az év alapján összeállítunk egy táblázatot a következő formában: "márka-gyártási év-féktávolság". Ezt a táblázatot beadjunk a neurális hálózatnak, és elkezdjük tanítani. A tanítás a következőképpen történik: adatokat adunk a neurális hálózatnak, de a féktávolság nélkül. A neurális hálózat megpróbálja megjósolni, hogy mi lesz a féktávolság, a betáplált táblázat alapján. Valamit előrejelez, és felteszi a kérdést a felhasználónak: "Igazam van?" A kérdés előtt létrehoz egy negyedik oszlopot - a találgatások oszlopát. Ha igaza van - 1-et ír a negyedik oszlopba, ha tévedett - 0-t. A neurális hálózat a következő eseményhez lép (akkor is, ha tévedett). Így tanul a hálózat, és amikor a tanítás befejeződik (ha elérjük a konvergencia meghatározott kritériumát), adatokat adunk meg a minket érdeklő autóról, és végül választ kapunk.
Ahhoz, hogy tisztázzam a konvergencia kritérium kérdését, elmagyarázom, hogy ez egy matematikailag levezetett képlet a statisztikához. Két különböző konvergencia képlet szembetűnő példája. A piros - bináris konvergencia, a kék - normális konvergencia.
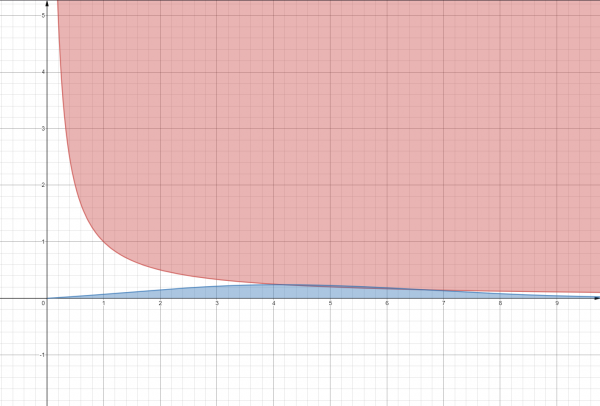
Binomiális és normális valószínűségi eloszlás
Hogy jobban érthető legyen, tegyük fel a kérdést: „Mekkora a valószínűsége, hogy dinoszaurusszal találkozunk?”. Itt két válaszlehetőség van. 1. lehetőség - nagyon kicsi (kék grafikon). 2. lehetőség - vagy találkozom, vagy nem (piros grafikon).
Természetesen a számítógép nem ember, és másként tanul. Kétféle tanulást különböztetünk meg az „értelmes gép” esetében - precedens alapú tanulás és deduktív tanulás.
A precedens alapú tanulás egy matematikai törvények alapján történő tanulási módszer. A matematikusok statisztikai táblázatokat készítenek, következtetéseket vonnak le, és betöltik az eredményt a neurális hálózatba - a számítási formula.
A deduktív tanulás - a tanulás teljesen a neurális hálózatban zajlik (az adatok gyűjtésétől a feldolgozásáig). Itt egy táblázat jön létre formula nélkül, de statisztikával.
A technológiáról való széleskörű áttekintés még több tucat cikket venne igénybe. Ebből eddig ennyi elegendő az általános megértéshez.
Neuroplaszticitás
A biológiában létezik egy fogalom - neuroplaszticitás. A neuroplaszticitás azt jelenti, hogy a neuronok (az agy sejtjei) az „aktuális helyzet” szerint működnek. Például az a személy, aki elvesztette a látását, jobban hallja a hangokat, érzi a szagokat és tapintja a tárgyakat. Ez azért történik, mert az agy egy része (a neuronok egy része), amely a látásért felelős, átcsoportosítja a munkáját más funkciókra.
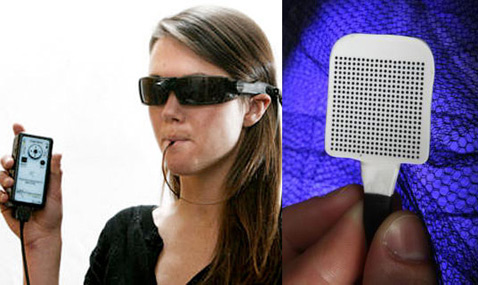
A neuroplaszticitás élénk példája az BrainPort cukor.
2009-ben a wisconsini Madison Egyetem bejelentette egy új eszköz megjelenését, amely a „nyelvi kijelző” ötleteit fejleszti - ezt BrainPortnak nevezték el. A BrainPort algoritmusa a következőképpen működik: a videósignal a kamerából a processzorba érkezik, amely kezeli a nagyítást, fényerőt és egyéb képpel kapcsolatos paramétereket. Ezen felül digitális jeleket alakít elektromos impulzusokká, gyakorlatilag átvéve a retina funkcióit.
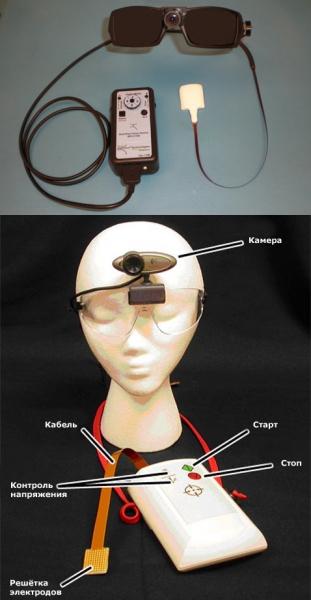
BrainPort édesség szemüveggel és kamerával
BrainPort működés közben
Ugyanígy működik a számítógépen is. Ha a neurális hálózat változást észlel a folyamatban, alkalmazkodik hozzá. Ez az autonómiájuk kulcsfontosságú előnye más algoritmusokkal szemben - egyfajta emberiesség.
Titkosított forgalom analitika
Az Encrypted Traffic Analytics a Stealthwatch rendszer része. A Stealthwatch a Cisco fejlesztése a biztonsági monitoring és analitika megoldások terén, amely vállalati telemetriai adatokat használ a meglévő hálózati infrastruktúrából.
A Stealthwatch Enterprise alapját a Flow Rate License, Flow Collector, Management Console és Flow Sensor eszközök képezik.
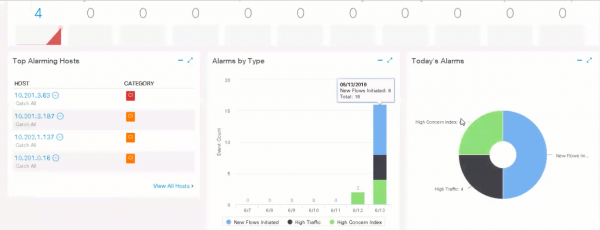
Cisco Stealthwatch felület
A titkosítás problémája mostanra nagyon élessé vált, mivel sokkal több forgalmat kezdtek el titkosítani. Korábban főleg a kódot titkosították, most azonban az összes forgalmat titkosítják, és a "tiszta" adatok elkülönítése a vírusoktól sokkal nehezebb lett. Jó példa erre a WannaCry, amely a Tor-t használta a hálózaton való jelenlétének elrejtésére.
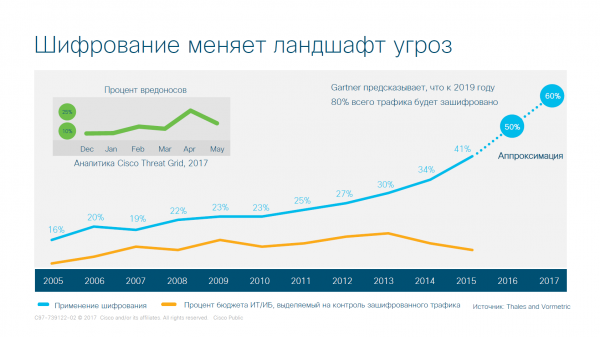
A forgalom titkosításának növekedését vizualizáló grafikon
Titkosítás a makrogazdaságban
Az Encrypted Traffic Analytics (ETA) rendszer éppen a titkosított forgalom kezelésére szolgál anélkül, hogy fel kellene bontani azt. A támadók okosak, és kriptográfiai algoritmusokat használnak, amelyek feltörése nemcsak probléma, hanem a szervezetek számára rendkívül költséges is.
A rendszer így működik. Egy forgalom érkezik a vállalathoz. Ez belekerül a TLS (transport layer security — szállítási szint védelme) protokollba. Tegyük fel, hogy a forgalom titkosított. Arra próbálunk válaszolni, hogy milyen kapcsolat jött létre.
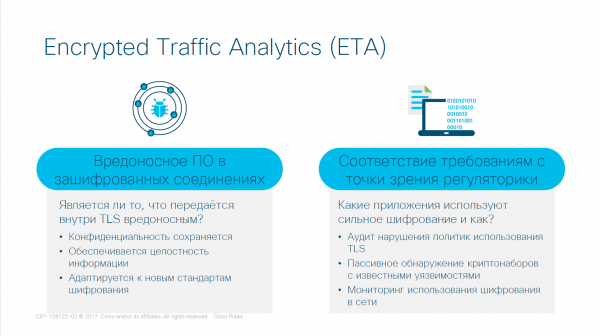
Az Encrypted Traffic Analytics (ETA) rendszer működési elve
Hogy válaszoljunk ezekre a kérdésekre, gépi tanulást használunk a rendszerben. A Cisco kutatásai alapján létrejön egy táblázat kimenetként két kategóriában – a rosszindulatú és a "jó" forgalom. Természetesen nem tudjuk pontosan, hogy a rendszerbe éppen most milyen forgalom került, de nyomon követhetjük a forgalom históriáját a cégen belül és kívül, a globális adatokra támaszkodva. E szakasz kimeneteként egy hatalmas adatokkal teli táblázatot kapunk.
A kutatás eredményeként jellegzetes jegyek derülnek ki – bizonyos szabályok, amelyeket matematikai formában rögzíthetünk. Ezek a szabályok nagyon eltérő módon változnak a különböző kritériumok szerint – a továbbított fájlok mérete, a csatlakozási típus, az ország, ahonnan a forgalom érkezik, stb. A munka eredményeként egy hatalmas táblázat halmazzá alakult, tele formulákkal. Kevesebb lett belőlük, de ez nem elegendő a kényelmes munkához.
Ezt követően a gépi tanulás technológiáját alkalmazzák – a formula konvergenciájával és a konvergencia eredményeként kapunk egy triggert – egy kapcsolót, ahol az adatok kiadásakor egy kikapcsolót ( zászlót) kapunk felemelt vagy leengedett állapotban.
A végső szakasz – olyan triggerekkel való rendelkezés, amelyek a forgalom 99%-át lefedik.
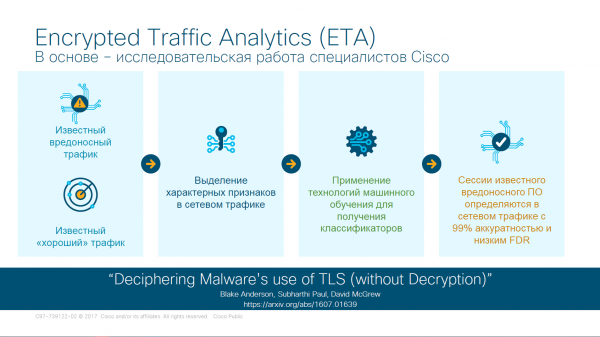
A forgalom ellenőrzésének lépései ETA-ban
A munka eredményeként egy másik problémát is megoldunk – a belső támadásokkal. Többé nincs szükség emberekre, akik manuálisan szűrik a forgalmat (ezzel saját magamat bántom). Először is, többé nincs szükség sok pénzt költeni egy jó rendszergazdára (továbbra is büntetem magam). Másfelől, csökken a belső feltörés veszélye (legalábbis részben).
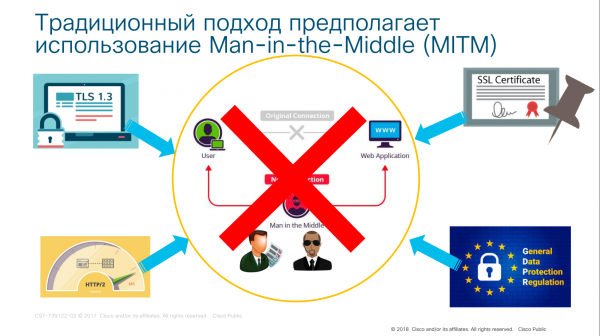
Elavult Man-in-the-Middle koncepció
Most nézzük meg, mire alapoz a rendszer.
A rendszer 4 kommunikációs protokollra épül: TCP/IP – az internetes adatátviteli protokoll, DNS – a domainek szerver protokollja, TLS – a szállítási szint védelmi protokollja, SPLT (SpaceWire Physical Layer Tester) – a fizikai szint tesztelője.
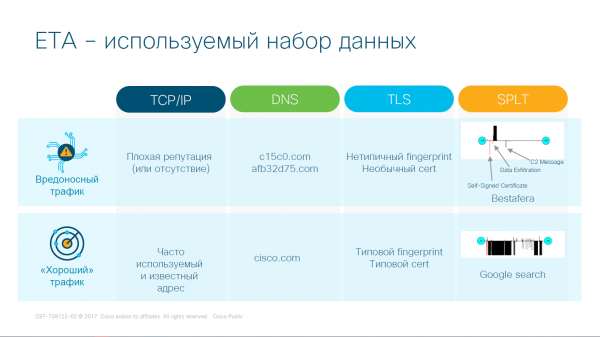
Protokollok, amelyek ETA-val dolgoznak
Az összehasonlítás az adatok párosításával történik. A TCP/IP protokollok alapján ellenőrizzük a webhelyek hírnevét (látogatási előzmények, a webhely célja stb.), a DNS protokoll segítségével pedig kizárhatjuk a "rossz" webcímeket. A TLS protokoll a webhely "lenyomataival" (fingerprint) dolgozik, és ellenőrzi a webhelyet a sürgősségi helyzetek reagálására kialakított számítógépes csoportra vonatkozó adatbázisban (cert). Az utolsó lépés az összeköttetés ellenőrzése – a fizikai szinten történik. A lépés működésének részletei nem kerülnek rögzítésre, de a lényeg a következő: a szinuszhullámok és a koszinuszhullámok ellenőrzése a jelszórázásmérő telepítésein, azaz a fizikai szinten történő kérésszerkezet alapján meghatározzuk az összeköttetés célját.
A rendszer működése révén, adatokat tudunk kinyerni a titkosított forgalomból. A csomagok vizsgálatával maximalizálhatjuk az információt az egyes csomagok titkosítatlan mezőiből. A fizikai szintű csomagellenőrzés segítségével megismerhetjük a csomag jellemzőit (részben vagy teljesen). Ezen kívül, nem szabad elfeledkeznünk a weboldalak hírnevéről sem. Ha a kérés valamely .onion forrásból érkezett, akkor nem érdemes megbízni benne. Az ilyen típusú adatokkal való egyszerűbb munka érdekében kockázati térképet készítettünk.
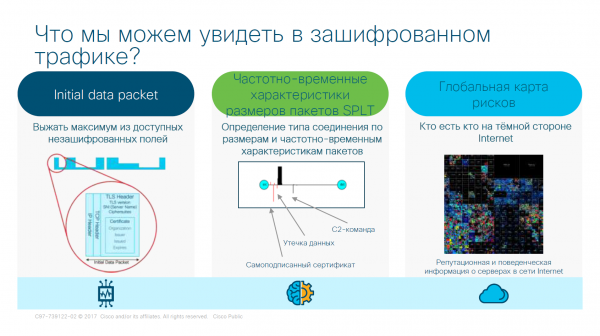
Az ETA működésének eredménye
És minden jónak tűnik, de beszéljünk a hálózat kiépítéséről.
Az ETA fizikai megvalósítása
Itt számos árnyalat és finomság merül fel. Először is, ilyen típusú
hálózatok létrehozásához szükséges az adatok gyűjtése. Az adatokat kézzel gyűjteni teljesen
kellemetlen, de reagálórendszert kialakítani – már érdekesebb feladat. Másodszor, az adatok
nagy mennyiségűek kell, hogy legyenek, ami azt jelenti, hogy a telepített szenzoroknak
nemcsak önállóan, hanem finomhangolt üzemmódban is kell működniük, ami számos nehézséget jelent.
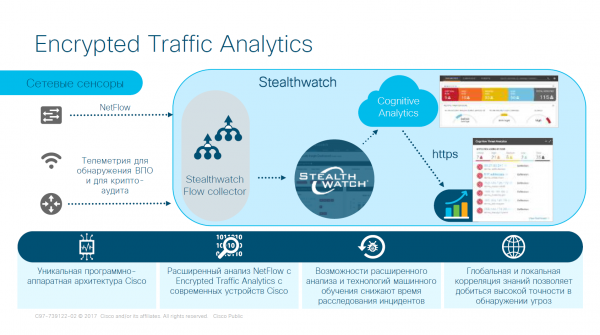
Szenzorok és a Stealthwatch rendszer
Szenzort telepíteni – ez az egyik dolog, de beállítani azt – teljesen más feladat. A szenzorok beállításához egy komplex rendszer szükséges, amely a következő topológia mentén működik – ISR = Cisco integrált szolgáltatás router (Cisco Integrated Services Router); ASR = Cisco aggregáló szolgáltatás router (Cisco Aggregation Services Router); CSR = Cisco felhőszolgáltatások router (Cisco Cloud Services Router); WLC = Cisco vezeték nélküli helyi hálózati vezérlő (Cisco Wireless LAN Controller); IE = Cisco ipari Ethernet kapcsoló (Cisco Industrial Ethernet); ASA = Cisco alkalmazkodó biztonsági eszköz (Cisco Adaptive Security Appliance); FTD = Cisco Firepower Threat Defense védelmi megoldás; WSA = webforgalom védelmi eszköz (Web Security Appliance); ISE = azonosítási szolgáltatások motorja (Identity Services Engine)
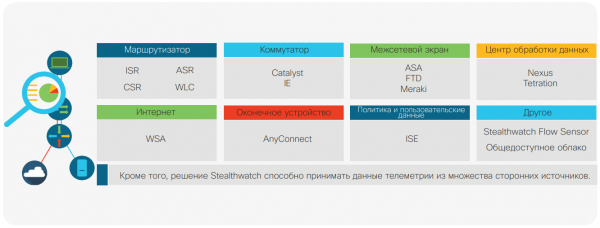
Komplex monitoring bármilyen telemetrikus adat figyelembevételével
A hálózati adminisztrátoroknál aritmia kezdődhet a „Cisco” szónak a korábbi bekezdésben lévő gyakorisága miatt. Ennek a csodának az ára nem kicsi, de ma erről nem beszélünk...
A hacker's behavior simulation will occur as follows. Stealthwatch meticulously monitors the activity of each device on the network and is capable of creating a pattern of normal behavior. Additionally, this solution provides a deep understanding of known improper behavior. It employs about 100 different analysis algorithms or heuristic rules that relate to various types of traffic behavior, such as scanning, transmitting alert frames from nodes, login attempts via password guessing, suspected data capture, suspected data leakage, and so on. The listed security events fall under the category of high-level logical alerts. Some security events may also trigger alerts on their own. Thus, the system is able to correlate numerous isolated anomalous incidents and combine them to determine the possible type of attack, as well as associate it with a specific device and user (Figure 2). The incident can then be examined dynamically and with consideration of the related telemetry data. This constitutes contextual information at its best. Doctors examining a patient to understand what happened do not consider symptoms in isolation. They look at the overall picture for diagnosis. Similarly, Stealthwatch captures every anomalous activity in the network and studies it comprehensively to send alerts based on context, thereby helping security professionals prioritize risks.
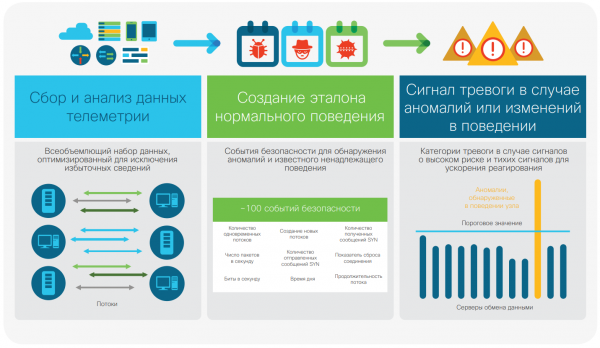
Anomaly Detection Through Behavior Modeling
The physical deployment of the network looks like this:
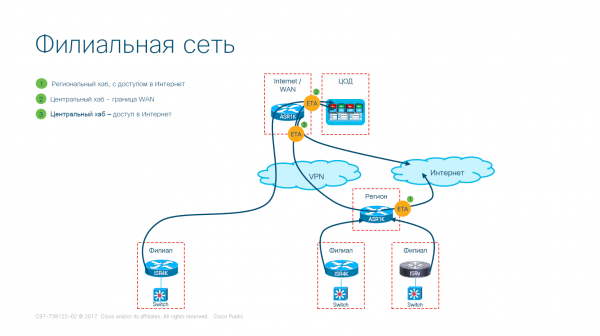
Branch network deployment option (simplified)
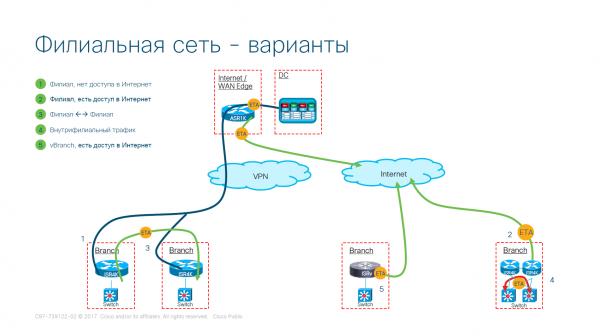
Branch network deployment option
The network is deployed, but there remains an open question about the neural network. The data transmission network has been organized, sensors have been installed on the thresholds, and the information collection system has been launched, but the neural network has not participated in the process. For now.
Multilevel Neural Network
A rendszer elemzi a felhasználó és eszköze viselkedését a rosszindulatú fertőzések, a parancs-kiszolgálókkal folytatott kommunikációk, az adatlopások, valamint a szervezet infrastruktúrájában futó potenciálisan nem kívánt alkalmazások azonosítása érdekében. Az adatok feldolgozásának több szintje létezik, ahol a mesterséges intelligencia, a gépi tanulás és a matematikai statisztika kombinációja segíti a hálózatot abban, hogy megtanulja normális aktivitását, így képes azonosítani a rosszindulatú tevékenységeket.
A Stealthwatch egyedi jellemzője a hálózat biztonsági elemzési csővezetéke, amely telemetriai adatokat gyűjt a kiterjesztett hálózat minden részéből, beleértve az titkosított forgalmat is. Fokozatosan kialakítja a megértést arról, mi számít „anomáliának”, majd osztályozza a tényleges „fenyegető tevékenység” elemeit, végül pedig meghozza a végső döntést arról, hogy a berendezés vagy a felhasználó valóban kompromittálva lett-e. Az a képesség, hogy összeállítsuk az apró elemeket, amelyek együtt bizonyítékot képeznek a kompromittálás végső döntésének meghozatalához, nagyon alapos elemzésen és korreláción alapul.
Ez a képesség rendkívül fontos, mivel egy standard vállalat naponta hatalmas mennyiségű riasztást kaphat, és lehetetlen mindegyiket kivizsgálni – a biztonsági szakemberek erőforrásai korlátozottak. A gépi tanulás modul valós időben dolgozza fel a hatalmas mennyiségű információt a kritikus incidensek azonosítása érdekében, magas fokú biztonsággal, és képes világos lépéseket javasolni a gyors reakció érdekében.
Nézzük meg részletesebben a Stealthwatch által használt számos gépi tanulási módszert. Amikor egy incidens bekerül a Stealthwatch gépi tanulási moduljába, áthalad a biztonsági elemzés csatornáján, ahol a tanító és tanítatlan gépi tanulási módszerek kombinációját használják.
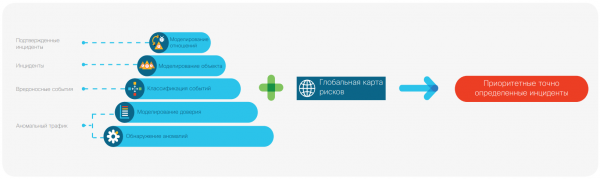
Többszintű gépi tanulási képességek
1. szint. Anomáliák és a bizalom modellezése
Ezen a szinten a forgalom 99%-át statisztikai anomáliadetektorok segítségével kiszűrik. A megadott érzékelők összessége bonyolult modelleket alkot arról, mi tekinthető normálisnak és mi anomálisnak. Azonban az anomália nem feltétlenül jelenti a kártékony tevékenységet. A hálózatában zajló sok minden nem kapcsolódik a fenyegetésekhez — csupán furcsa. Fontos ezeket a folyamatokat fenyegető magatartástól függetlenül osztályozni. Éppen ezért a detektorok munkájának eredményei további elemzésen mennek keresztül, hogy a magyarázható és megbízható furcsa viselkedést rögzíthessék. Végső soron csak a legfontosabb forgalom és kérések kis hányada kerül a 2. és 3. szintre. Ha nem alkalmaznának ilyen gépi tanulási módszereket, az operatív költségek a jel és a zaj elválasztásához túl magasak lennének.
Anomáliák észlelése. Az anomáliák észlelésének első szakaszában statisztikai gépi tanulási módszereket használnak a statisztikailag normális forgalom elválasztására az anomálistól. Több mint 70 különálló detektor elemzi a Stealthwatch által a hálózata peremén folyó forgalomról gyűjtött telemetriai adatokat, elválasztva a belső DNS-trafikot és a proxy szerver adatait, ha vannak ilyenek. Minden kérés több mint 70 detektoron megy keresztül, és mindegyik detektor saját statisztikai algoritmusát használja, hogy értékelje az észlelt anomáliákat. Ezeket az értékeléseket összevonják, és több statisztikai módszer alkalmazásával egyesítik az egyes kérésekhez tartozó egyetlen értékelést. Ezután ezt a kumulatív értékelést használják a normális és anomális forgalom elválasztásához.
A bizalom modellezése. Ezeket a kéréseket ezután csoportosítják, és az ilyen csoportok számára a hibák összesített értékelése hosszú távú átlagként kerül meghatározásra. Az idő múlásával egyre több kérést vizsgálnak, amelyeket a hosszú távú átlag meghatározásához használnak, ezáltal csökkentve a hamis pozitív és hamis negatív riasztások számát. A bizalom szimulációs eredményeit arra használják, hogy kiválasszanak egy forgalmi mintát, amelynek anomáliái meghaladják a dinamikusan meghatározott küszöbértéket, hogy a következő feldolgozási szintre lépjenek.
2. szint. Események osztályozása és objektummodellezés
Ezen a szinten a korábbi lépések eredményeit konkrét kártékony eseményekhez rendelik. Az események osztályozása a gépi tanulási klasszifikátorok által hozzárendelt érték alapján történik, célja, hogy a folyamatos pontoság meghaladja a 90%-ot. Ezek közé tartoznak:
- a Neyman-Pearson lemma alapú lineáris modellek (a cikk elején lévő normál eloszlás görbéje)
- támogató vektor gépek, amelyek többváltozós tanulást használnak
- idegi hálózatok és a "random forest" algoritmus.
Ezután ezek az elszigetelt biztonsági események időben egy végponti eszközhöz kapcsolódnak. Ezen a ponton alakul ki a fenyegetés leírása, amely alapján teljes képet kapunk arról, hogy az adott támadó hogyan érte el az adott eredményeket.
Események osztályozása. A statisztikailag anomális részhalmaz az előző szintről 100 vagy több kategóriába kerül szétosztásra a klasszifikátorok segítségével. A legtöbb klasszifikátor az egyéni viselkedésen, csoportos kapcsolatokon vagy globális vagy helyi méretekben történő viselkedésen alapul, míg mások meglehetősen specifikusak lehetnek. Például a klasszifikátor jelezheti a parancs szerverek forgalmát, gyanús kiterjesztéseket vagy engedély nélküli szoftverfrissítést. Ennek a lépésnek az eredményeként egy anomális eseménysorozat jön létre a biztonsági rendszerben, amely meghatározott kategóriákba sorolható.
Objektummodellezés. Ha a meghatározott objektum káros hatásait alátámasztó bizonyítékok mennyisége meghaladja a jelentőségi küszöbértéket, akkor fenyegetés állapítható meg. A fenyeget révé gyakorolt hatást a megfelelő események hozzák összefüggésbe, és a diszkrét hosszú távú objektummodell részévé válnak. Ahogy a bizonyítékok az idő múlásával felhalmozódnak, a rendszer új fenyegetéseket határoz meg a jelentőségi küszöbérték elérésekor. Ez a küszöbérték dinamikus természetű és intelligens kiigazításon megy keresztül a fenyegetés kockázati szintje és egyéb tényezők alapján. Ezt követően a fenyegetés megjelenik a webes felület információs panelén és a következő szintre lép.
3. szint. A kapcsolatok modellezése
A kapcsolatok modellezésének célja, hogy a korábbi szinteken szerzett eredményeket globális szempontból szintetizálja, figyelembe véve nemcsak a helyi, hanem a globális kontextust is a megfelelő incidens vonatkozásában. Ezen a ponton állapítható meg, hogy hány szervezet szembesült egy ilyen támadással, hogy megértsük, célzottan ön ellen irányult-e, vagy része egy globális kampánynak, és egyszerűen csak "áldozatul esett".
Az incidensek megerősítésre vagy felfedezésre kerülnek. A megerősített incidens 99 és 100% közötti biztonságot jelent, mivel a megfelelő módszereket és eszközöket korábban már megfigyelték nagyobb (globális) léptékben. A felfedezett incidensek egyediek az ön számára, és egy szűk körű kampány részét képezik. A múltbeli eredmények a tudott cselekvési sorrend megadásával kerülnek közlésre, ami segít időt és erőforrást megtakarítani a válaszadás során. Ezeket a nyomozási eszközökkel együtt biztosítják, amelyekre szüksége lesz ahhoz, hogy megértse, ki támadta meg, illetve milyen mértékben irányult a kampány az ön digitális üzletére. Ahogy elképzelhető, a megerősített incidensek száma sokkal meghaladja a felfedezett incidensekét, mert a megerősített incidensek nem járnak nagy költségekkel a támadók számára, míg a felfedezett incidensek többletköltséggel járnak.
drágák, mivel újaknak és egyedieknek kell lenniük. Azáltal, hogy lehetőséget teremtünk a bizonyított események azonosítására, a játék gazdasága végre a védelmezők javára billent, biztosítva számukra egy bizonyos előnyt.
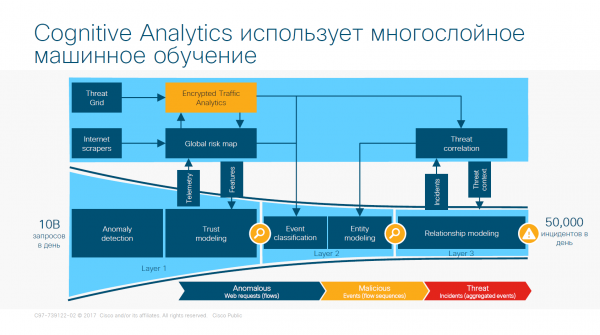
Többrétegű neurális háló tanulás az ETA alapjain
Globális kockázati térkép
A globális kockázati térkép a gépi tanulási algoritmusok által végzett elemzés eredményeként jön létre, és az iparág legnagyobb adathalmazai közé tartozik. Kiterjedt statisztikai adatokat szolgáltat az interneten található szerverek viselkedéséről, még ha azok ismeretlenek is. Az ilyen szerverek támadásokkal összefüggésben állhatnak, felhasználhatók vagy a jövőbeni támadások részeként alkalmazhatók. Ez nem egy „fekete lista”, hanem a biztonság szempontjából vizsgált szerver átfogó képe. Az említett szerverek aktivitásáról készült kontextus figyelembevételével a Stealthwatch gépi tanuló detektorai és osztályozói pontosan előre tudják jelezni a kommunikációval kapcsolatos kockázati szintet az ilyen szerverekkel.
Megtekintheti a rendelkezésre álló térképeket .
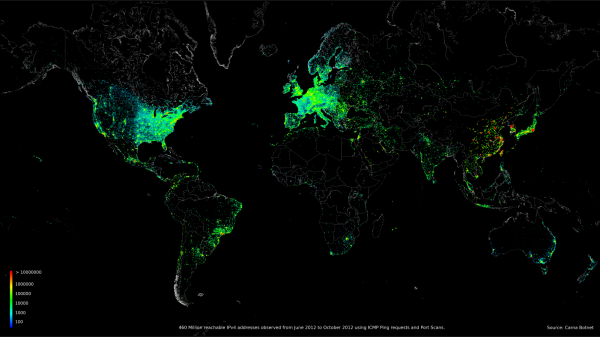
A világ térképe, amely 460 milliót mutat IP-címek
Most a hálózat tanul és védi az Ön hálózatát.
Végre megtalálták a gyógymódot?
Sajnos, nem. A rendszerrel szerzett tapasztalataim szerint két globális problémát emelnék ki.
1. probléma. Ár. Az egész hálózat Cisco rendszerre épül. Ez jó is, meg rossz is. A jó oldal az, hogy nem kell bajlódnia, és nem kell sok D-Link, MikroTik stb. típusú dugót telepítenie. A hátrány – a rendszer hatalmas költsége. Figyelembe véve az orosz üzleti élet gazdasági helyzetét, jelenleg ezt a csodát csak egy gazdag nagyvállalat vagy bank tulajdonosa engedheti meg magának.
2. probléma. Tanulás. Nem írtam a cikkben a neurális háló tanulási idejéről, nem azért, mert nincs, hanem mert folyamatosan tanul, és nem tudjuk előre megmondani, mikor tanul meg. Természetesen vannak matematikai statisztikai eszközök (például a Pearson konvergencia kritériumának formulája), de ezek félsikernek számítanak. A forgalom szűrésének valószínűségét kapjuk, és ez is csak akkor, ha a támadás már elsajátítva és ismert.
Bár ezek a problémák léteznek, nagy előrelépést tettünk az információbiztonság és különösen a hálózatvédelem területén. Ez a tény ösztönözheti a hálózati technológiák és a neurális hálózatok tanulmányozását, amelyek jelenleg nagyon ígéretes irányzatnak számítanak.
Forrás: habr.com
